AWS Cloud Firewalls: Network Firewall, DNS Firewall, Firewall Manager आणि WAF
Arjun Mehta व Emily Chen: SG/NACL/Network Firewall/DNS Firewall/FMS/WAF. SG vs NACL deep = class chapter. WAF/Shield = link.
या chapter मध्ये तुम्ही काय शिकाल
- सर्व AWS controls एक diagram
- Stateless/stateful + Suricata
- Inspection VPC
- DNS FW + FMS
- Lab + WAF fit
1. रोजचे उदाहरण
Street = WAF/Shield; lobby = Network Firewall; apartment = SG+host; phone list = DNS Firewall; FMS = org policy.
2. AWS firewall controls map
| Control | Layer | Deep chapter |
|---|---|---|
| Security Group | Stateful ENI | SG vs NACL |
| NACL | Stateless subnet | Same |
| Network Firewall | VPC Suricata | हे chapter |
| DNS Firewall | Resolver filter | हे |
| AWS WAF | HTTP Web ACL | WAF explained |
| AWS Shield | DDoS | Shield |
| Firewall Manager | Org policy | हे + DDoS project |
3. SG vs NACL — थोडक्यात
हे काय आहे?
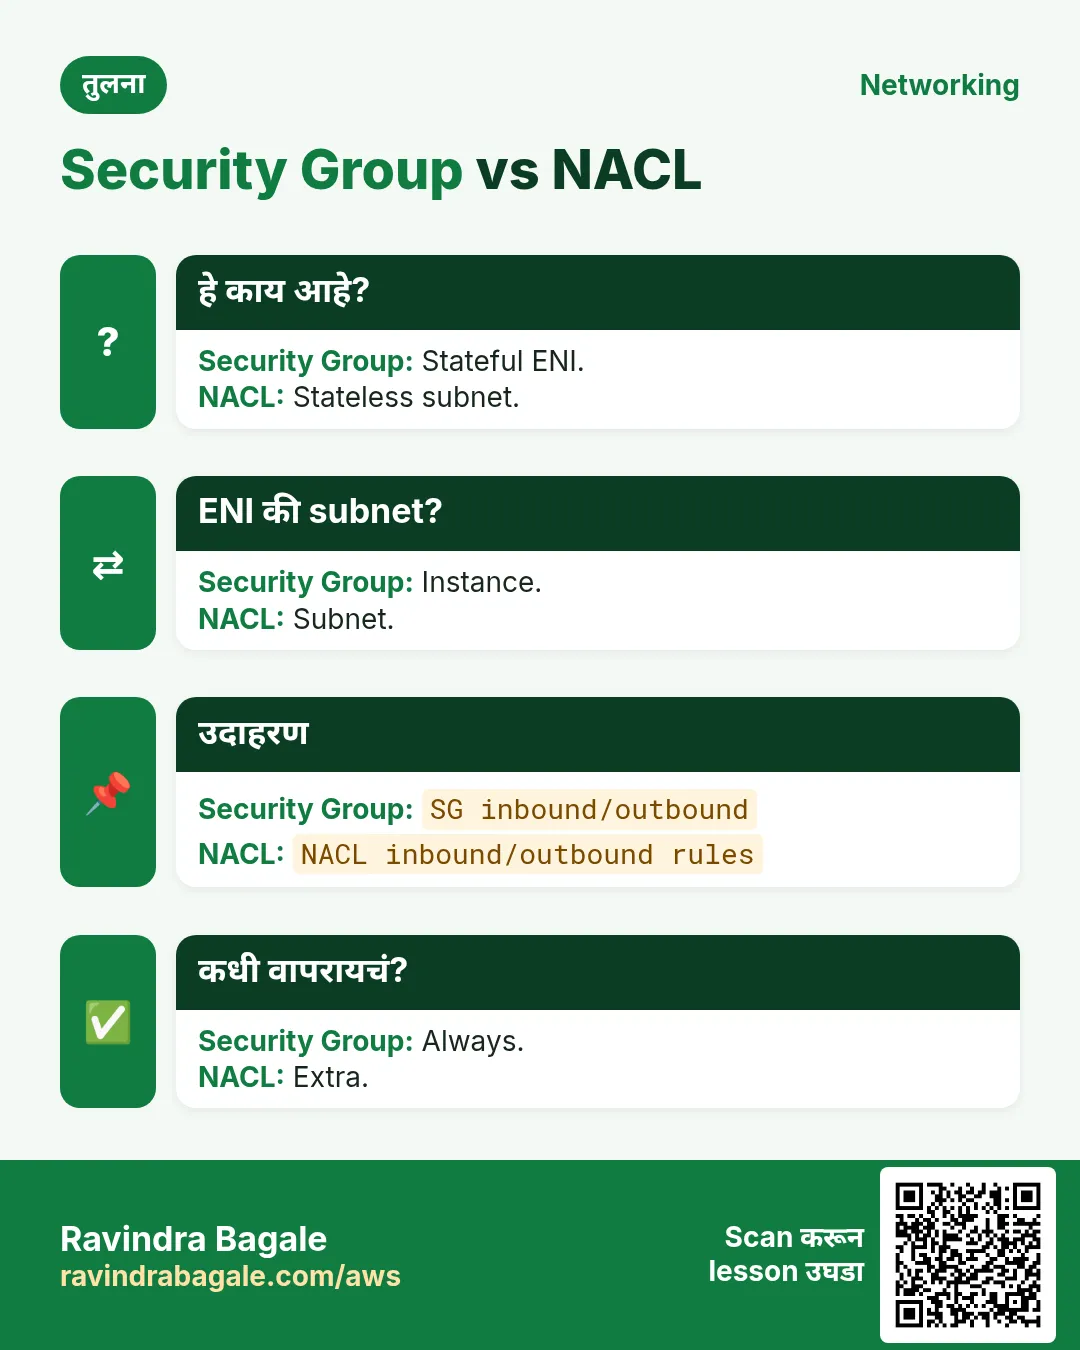
SG = stateful ENI; NACL = stateless subnet. Deep lab: SG vs NACL. इथे: SG first; NACL sparingly.
4. AWS Network Firewall
हे का लागतं?
SG ने न झालेले: domain allow-list, east-west, deny+alert, Suricata IPS.
Stateless rule groups
5-tuple pass/drop/forward. आधी evaluate. Coarse drop.
Stateful rule groups
Suricata + domain lists. alert/drop/pass. Egress allow-list उदाहरण.
# Conceptual Suricata-style rule (managed in Network Firewall rule group)
# drop http $HOME_NET any -> $EXTERNAL_NET any (http.host; content:"evil.example"; sid:1000001; rev:1;)
# Domain list rule group: allow-list mode with .example.com and .amazonaws.com
Inspection VPC pattern
Spokes → TGW → inspection VPC → Network Firewall endpoints. Symmetric return. Emily = 40 VPCs.
5. DNS Firewall
VPC DNS queries filter. Allow/block/alert. Encrypted HTTPS असले तरी name lookup दिसतो.
- Malicious block
- SOC alert
- NF + DNS depth
6. Firewall Manager
Org policy: WAF/NF/DNS/SG baselines. DDoS project मध्ये वापर.
7. WAF कुठे बसते
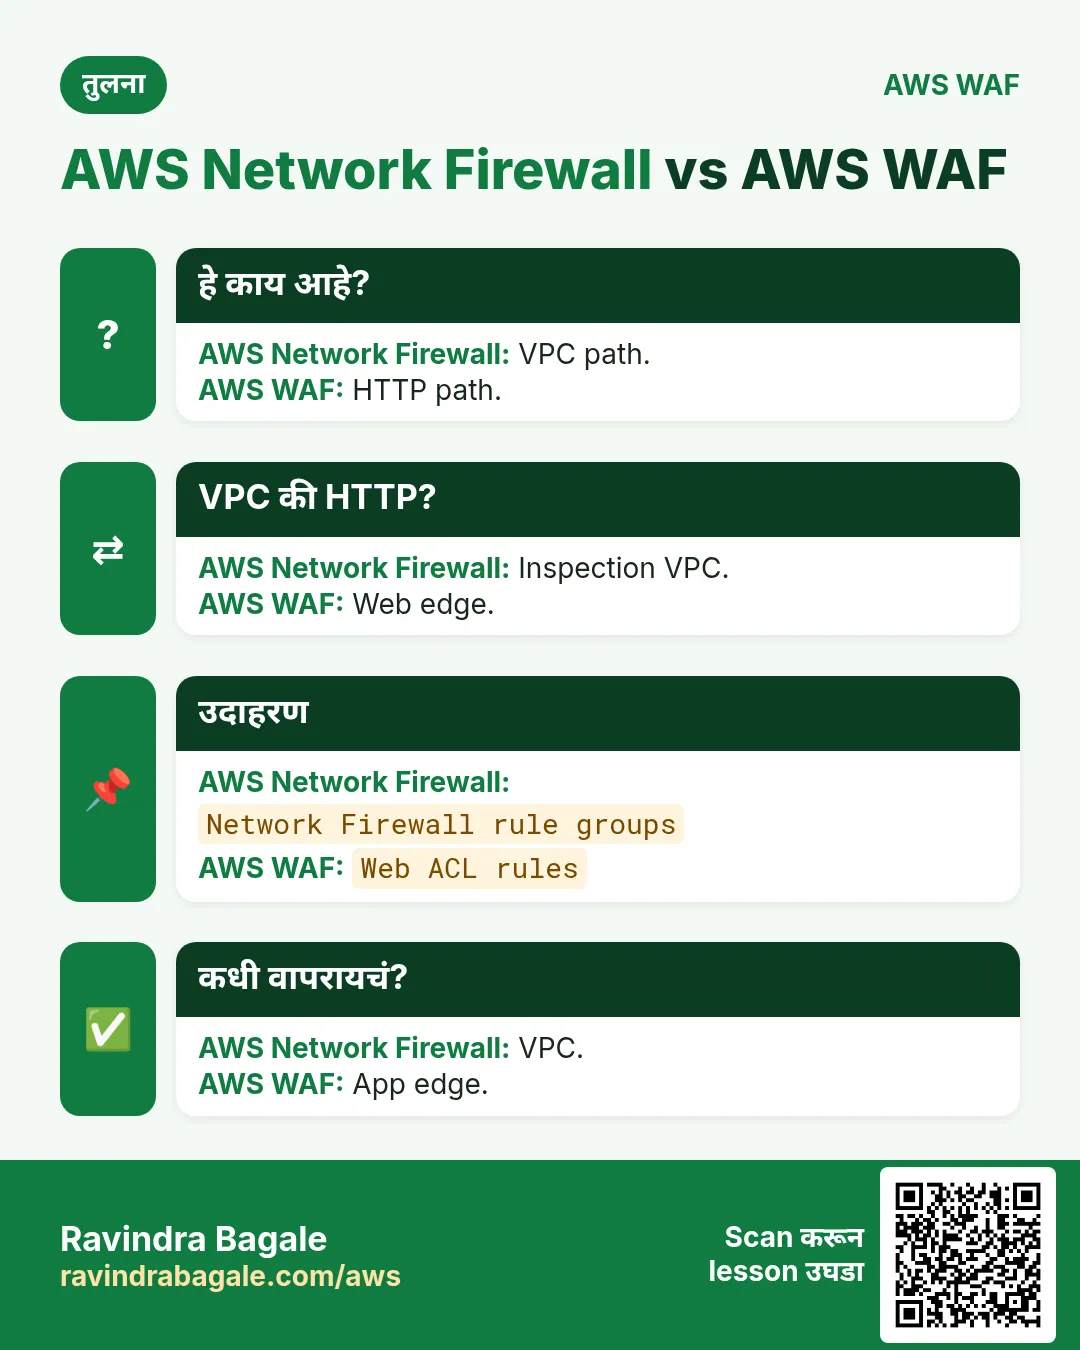
WAF = HTTP L7. Non-HTTP/east-west = Network Firewall. Deep WAF chapters ला link.
8. Multi-industry
- Bank: inspection+DNS+FMS
- Hospital: egress deny + portal WAF
- D2C: edge WAF + light NF
- SaaS: FMS SG audit
9. Lab: NF + DNS sketch
Lab account; budget; ap-south-1.
कसं करायचं (step by step)
- VPC + FW subnets / wizard.
- Domain allow-list egress.
- Routes document.
- curl allow + deny.
- DNS FW block test.
- nslookup proof.
- FMS sketch only.
# Illustrative CLI fragments (fill IDs)
aws network-firewall create-firewall --firewall-name lab-fw --firewall-policy-arn $POLICY_ARN \
  --vpc-id $VPC --subnet-mappings SubnetId=$FW_SUBNET
aws route53resolver create-firewall-rule-group --creator-request-id lab1 --name lab-dns
# associate rule group to VPC with create-firewall-rule-group-association
Cleanup
- FW resources delete.
- DNS FW delete.
- Routes + VPC.
- Cost check.
10. Firewall decision checklist
- Threat एक वाक्य.
- Layer निवडा.
- Form निवडा.
- Default policy.
- Allow + deny tests.
- Logging dest.
- On-call.
- Deep chapter link.
- Cost estimate.
- Persist test.
11. Copy-paste quick commands
# --- Host (Ubuntu ufw) ---
sudo ufw status verbose
sudo ufw allow OpenSSH && sudo ufw allow 80/tcp && sudo ufw enable

# --- Host (RHEL firewalld) ---
sudo firewall-cmd --permanent --add-service=http && sudo firewall-cmd --reload

# --- Host (nft) ---
sudo nft list ruleset

# --- AWS pointers (details in linked chapters) ---
aws ec2 describe-security-groups --group-ids $SG
aws wafv2 list-web-acls --scope REGIONAL --region ap-south-1
aws network-firewall list-firewalls --region ap-south-1
aws route53resolver list-firewall-rule-groups --region ap-south-1
12. अजून industry stories
- Retail: host+network; WAF ecommerce only
- Media: CF+WAF; NF admin; Shield
- Gov: FMS mandate
- Startup: grow into NF
- Logistics: DNS+Suricata
13. Glossary
| Term | अर्थ |
|---|---|
| Netfilter | Linux packet framework |
| Suricata | IDS/IPS; NF dialect |
| 5-tuple | 5 fields |
| East-west | आतील traffic |
| North-south | बाहेरील traffic |
| Default deny | Match नसेल तर drop |
| False positive | Legit block चुकून |
14. Practice: मोठ्याने explain
- 60s guard story.
- 60s four tools.
- 60s four AWS.
- 60s inspection VPC.
- Record ×2.
15. Safe lab hygiene
- Prod SSH + DROP = console.
- Tag owner+expiry.
- Rollback file.
- Allowlist first.
- NF hourly — delete.
16. या set ची links
- Networking basics
- SG vs NACL
- Hardening survey
- CF+WAF
- WAF/Shield set
17. Rule-writing workshop
आधी English rule, मग tool. वाईट: bad stuff. चांगले: Drop 445 except 10.0.0.0/16.
- Direction.
- Match fields.
- Action.
- Observability.
- Rollback.
- Peer review.
18. Allow / deny matrix
| Flow | SG | Host | WAF | NF |
|---|---|---|---|---|
| Public HTTPS | 80/443 world | 80/443 | CRS+/login | edge वर कमी |
| SSH bastion | 22 corp | 22 corp | n/a | optional |
| App→DB | app SG | optional | n/a | east-west optional |
| Egress DNS | 53 | allow | n/a | DNS+NF |
19. दहा oral drills
- Packet vs stateful ×3.
- Four Linux tools.
- Refused ≠ filtered.
- Inspection VPC.
- UTM when.
- Suricata on AWS.
- FMS stops drift.
- No duplicate.
- Two industries.
- NF hourly delete.
20. सामान्य errors आणि fixes
प्रत्येक row = खरी चूक. Panic करण्याआधी fix वाचा.
| Error / लक्षण | Fix |
|---|---|
| Asymmetric | Return via FW |
| WAF≠SMB | NF/SG |
| No Resolver | Resolver associate |
| Wrong OU | Monitor first |
| Silent drop | Log/alert |
| SSH world | FMS audit |
| Duplicate SG lab | Link chapter |
| Cost surprise | Cleanup |
| sid conflict | Document sids |
21. Troubleshooting checklist
- FW ENI hit?
- Route path.
- Resolver order.
- HTTP → WAF chapter.
- FMS noncompliant list.
22. FAQ
प्र. NF vs NACL
NACL simple; NF Suricata/domain.
प्र. DNS vs NF domain
Query vs traffic hop; दोन्ही.
प्र. Shield ≠ NF
DDoS vs policy.
प्र. CAPTCHA?
WAF chapters.
प्र. Cloud मध्ये host FW skip?
नाही — peers/bastion साठी OS lock.
प्र. कुठून सुरू?
Types → Linux → AWS → WAF/Shield links.
23. Interview Q&A
प्र. Inspection VPC
Spokes→TGW→FW VPC; symmetric.
प्र. Stateless vs stateful
5-tuple first; Suricata second.
प्र. FMS?
Org baseline; no drift.
प्र. MNC DNS malware
DNS FW + NF egress.
प्र. WAF place
HTTP edge only.
24. Tips — English, मराठी आणि हिंदी
Ravindra Bagale's Tip (EN)
Draw SG → NACL → Network Firewall → DNS Firewall → WAF → Shield on one whiteboard before buying anything.
Ravindra Bagale's Tip (MR)
खरेदी आधी whiteboard: SG → NACL → NF → DNS FW → WAF → Shield.
Tip (HI)
खरीद से पहले एक बोर्ड पर SG, NACL, Network Firewall, DNS Firewall, WAF, Shield लिखें — फिर gap भरें।
घरी करून बघा
- Two spokes paper sketch.
- FMS policy list.
- WAF objectives re-read.
थोडक्यात सांगायचं तर
- SG/NACL = link.
- NF core.
- DNS FW.
- FMS + WAF link.
उजळणी, मुलाखत आणि तुलना cards
हा lesson काही मिनिटांत revise करा. Cards phone वर save करा किंवा PNG download करा. प्रत्येक card वरचा QR हा lesson उघडतो.
अजून cards: Ravi Sir's Cards.
सराव Tasks
London Legal LLP हा लंडन मधला कायदा सेवा व्यवसाय आहे. Oliver Hughes त्यांचं IT व cloud काम पाहतात. त्यांचे पैसे GBP मध्ये मोजले जातात आणि AWS resources eu-west-2 Region मध्ये चालतात. खालच्या tasks मध्ये तुम्ही या lesson मध्ये शिकलेलं वापरून त्यांची खरी कामं करता. सगळी नावं, account IDs, IP addresses व numbers सरावासाठी काल्पनिक आहेत.
0 / 16
सोपं SG
का: Basics.
काय करायचं: SG stateful तर 1.
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
सोपं NACL
का: Basics.
काय करायचं: NACL stateless तर 1.
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
सोपं Suricata
का: Rules.
काय करायचं: Suricata तर 1.
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
सोपं DNS FW
का: DNS.
काय करायचं: DNS filter तर 1.
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
सोपं Describe NF
का: CLI.
काय करायचं: firewall describe करा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
सोपं Layer map
का: Map.
काय करायचं: तीन keys.
- Task मधल्या top-level keys पासून सुरू करा.
- Child keys 2 spaces ने indent करा (tabs नकोत).
- प्रत्येक property मध्ये task मधली value भरा.
- Check answer दाबा. Keys चा क्रम महत्त्वाचा नाही.
मध्यम FMS
का: Org.
काय करायचं: FMS baseline तर 1.
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
मध्यम Inspection
का: Pattern.
काय करायचं: Inspection VPC तर 1.
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
मध्यम WAF fit
का: Where.
काय करायचं: WAF HTTP तर 1.
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
मध्यम Stateless
का: Order.
काय करायचं: Stateless early तर 1.
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
मध्यम DNS list
का: CLI.
काय करायचं: DNS FW rule groups list.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
मध्यम FMS list
का: CLI.
काय करायचं: FMS policies list.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
अवघड Domain
का: Egress.
काय करायचं: Domain egress तर 1.
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
अवघड Cost
का: Hygiene.
काय करायचं: Delete lab तर 1.
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
अवघड Link
का: No dup.
काय करायचं: Link not duplicate तर 1.
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
अवघड Roles
का: Distinct.
काय करायचं: Distinct coexist तर 1.
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.