Linux Complete Interview Pack 3: TCS, Infosys, Accenture, Wipro, Amazon, Google आणि Red Hat मधे नेहमी विचारले जाणारे Linux Interview प्रश्न, RHCSA-Style Tasks सह
हा chapter मोठ्या employers कडे candidates नी नेहमी विचारले गेले असं सांगितलेले Linux interview प्रश्न गोळा करतो: TCS, Infosys, Wipro, Accenture, HCL, Tech Mahindra आणि Cognizant सारख्या service companies; Amazon, Google, Microsoft, Flipkart आणि Atlassian सारख्या product आणि cloud companies; आणि Red Hat आणि enterprise Linux roles. हे candidates नी publicly share केलेले typical patterns आहेत, verified question papers नाहीत, आणि प्रत्येक interviewer वेगळा असतो. तुम्हाला पूर्ण solutions सह 25 RHCSA-style hands-on tasks पण मिळतात, कारण बऱ्याच hiring teams practical rounds मधे तसेच tasks वापरतात.
या chapter मध्ये तुम्ही काय शिकाल
- Service, product आणि Red Hat style interviews चा typical focus जाणा
- ITIL, ticket आणि support-process प्रश्नांची उत्तरं द्या
- खोल 'what happens when' आणि system design प्रश्न handle करा
- Subscriptions, SELinux, Podman आणि tuned वरचे RHEL-specific प्रश्न सोडवा
- Persistent configuration सह 25 RHCSA-style tasks पूर्ण करा
- Leaked papers वर अवलंबून न राहता प्रामाणिकपणे तयारी करा
1. रोजचं उदाहरण: तीन प्रकारची restaurant kitchens
हे का लागतं?
पुण्यातला लग्नाचा caterer, गर्दीचं Swiggy cloud kitchen आणि five-star hotel kitchen तिघंही जेवण बनवतात, पण hire वेगळं करतात. Caterer विचारतो: menu follow करू शकता का, rush handle करू शकता का आणि manager ला problems report करू शकता का? Cloud kitchen विचारतं: तासाला 500 orders चुका न होता बाहेर जावेत म्हणून line कशी design कराल? Five-star chef विचारतो: आत्ता तुमची knife skills दाखवा. Service companies, product companies आणि Red Hat style roles म्हणजे हीच तीन kitchens.
हे काय आहे?
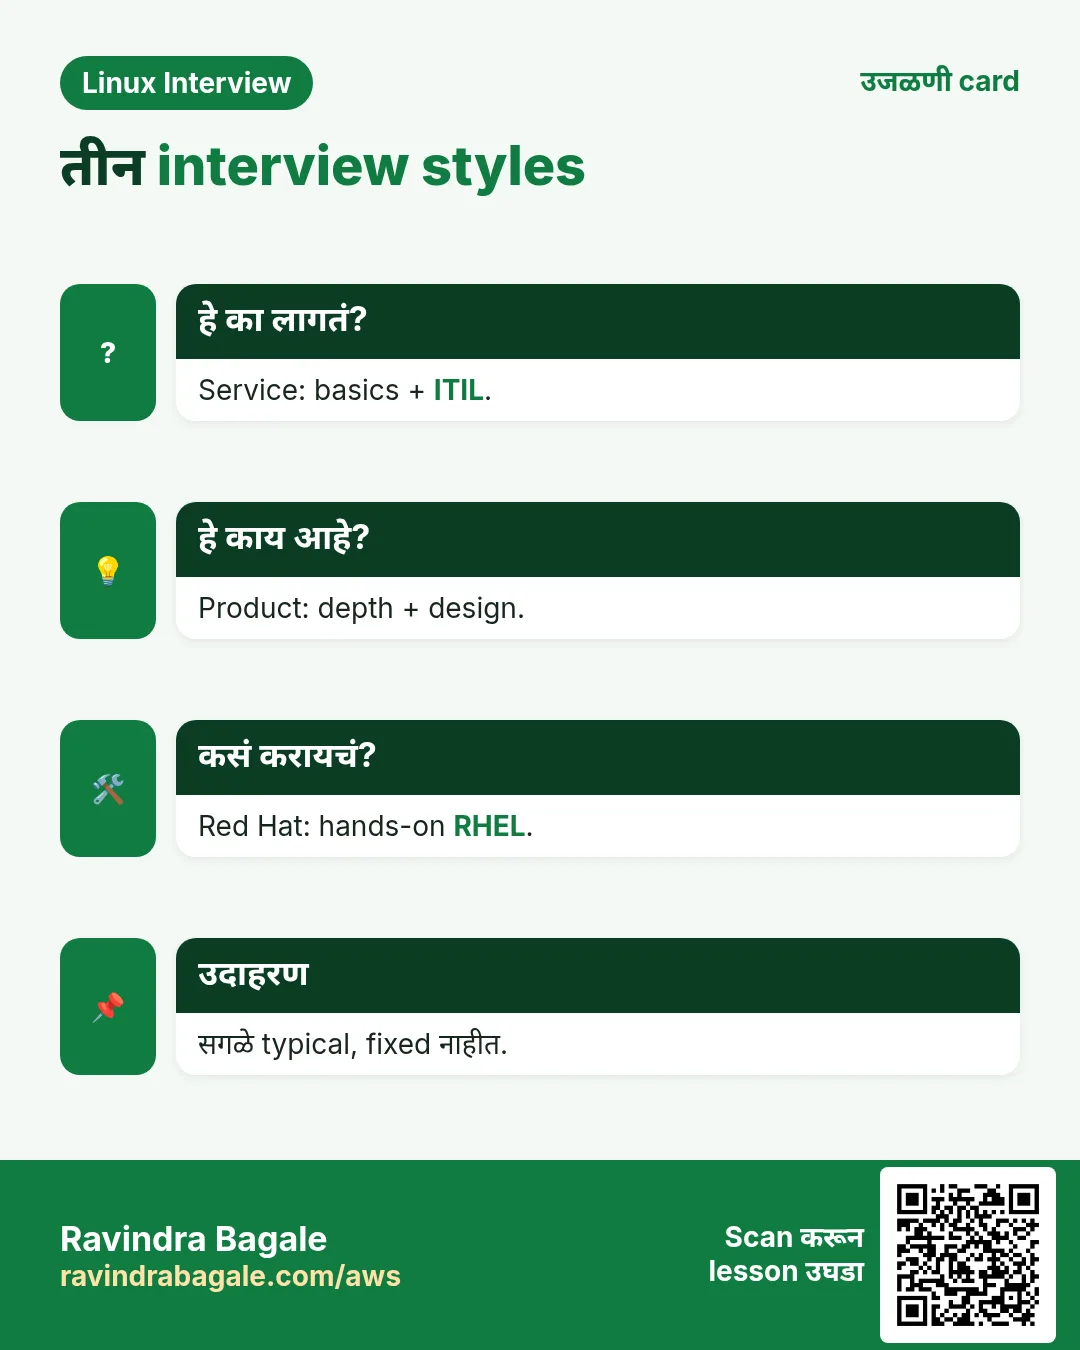
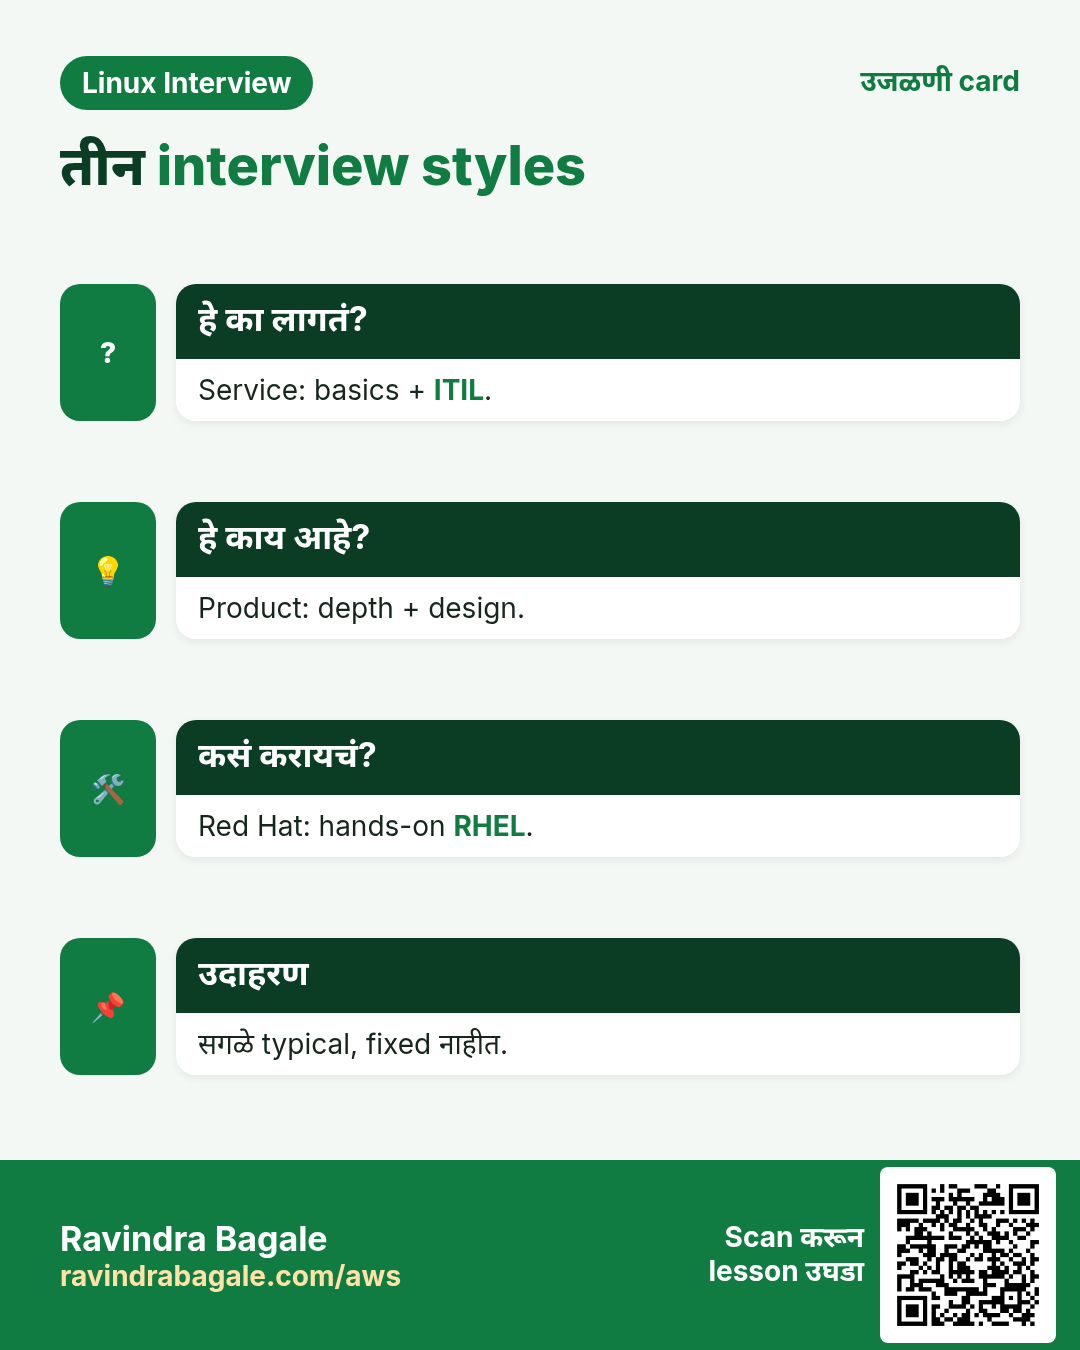
Caterer = service companies: process, tickets, SLAs आणि broad admin basics. Cloud kitchen = product आणि cloud companies: depth, scale, internals आणि design. Five-star chef ची knife test = Red Hat आणि RHCSA style: बरोबर आणि persistent केलेले hands-on tasks.
कसं करायचं (step by step)
2. वेगवेगळ्या प्रकारचे employers सहसा कशावर focus करतात
हे का लागतं?
योग्य employer साठी योग्य खोली तयार केली की आठवडे वाचतात आणि उत्तरं role ला fit होतात.
हे काय आहे?
Candidates सहसा सांगतात त्यानुसार, service companies broad admin basics आणि support process (incidents, SLAs, change management) तपासतात. Product आणि cloud companies internals, troubleshooting method, coding आणि design मधे खोल जातात, आणि behavioural rounds असतात. Red Hat आणि enterprise roles मधे बऱ्याचदा RHEL-specific tools आणि hands-on tasks असतात. हा guide समजा, rule नाही: एकाच company मधल्या teams मधेही खूप फरक असू शकतो.
| Employer style | नेहमी सांगितला जाणारा focus | तयारी कशी |
|---|---|---|
| Service companies (TCS, Infosys, Wipro, Accenture, HCL, Tech Mahindra, Cognizant) | Admin basics, LVM, users, patching, cron, ITIL, tickets | Beginner and mid groups from chapter 51 plus the service group here |
| Product and cloud (Amazon, Google, Microsoft, Flipkart, Atlassian) | Internals, troubleshooting depth, networking, design, coding, behavioural | Senior groups, the product group here, scripting exercises, STAR stories |
| Red Hat and RHEL-heavy roles | RHEL tools, SELinux, Podman, subscriptions, hands-on tasks | Red Hat group and all 25 RHCSA-style tasks |
कसं करायचं (step by step)
- Revision plan करायला job description file मधून key skills काढा.
grep -oiE 'lvm|selinux|ansible|kubernetes|bash|python|aws|itil|patching|nginx' jd.txt | tr A-Z a-z | sort | uniq -c | sort -rnOutput:
      4 lvm
      3 patching
      2 selinux
      2 itil
      1 bash
याचा अर्थ: हा JD admin basics आणि process कडे झुकतो: service-style role.
- कोणत्या RHEL release वर practise करता ते तपासा, कारण 8 आणि 9 मधे tasks थोडे वेगळे.
cat /etc/redhat-release; rpm -q podman tuned chronyOutput:
Rocky Linux release 9.4 (Blue Onyx)
podman-4.9.4-1.el9.x86_64
tuned-2.21.0-1.el9_3.noarch
chrony-4.5-1.el9.x86_64
याचा अर्थ: Tasks वापरतात ती सगळी tools installed आहेत.
- साधा prep tracker ठेवा.
printf '%s,%s,%s\n' 2026-10-26 'RHCSA tasks 1-5' done >> prep.csv; column -s, -t prep.csvOutput:
2026-10-26 RHCSA tasks 1-5 doneयाचा अर्थ: रोजची छोटी प्रगती एका लांब रात्रीपेक्षा चांगली.
3. RHCSA-style practical tasks कसे judge होतात
हे का लागतं?
Practical rounds आणि exam मधे task reboot नंतरही चालत असेल तरच count होतो. बरेच जण इथे marks गमावतात.
हे काय आहे?
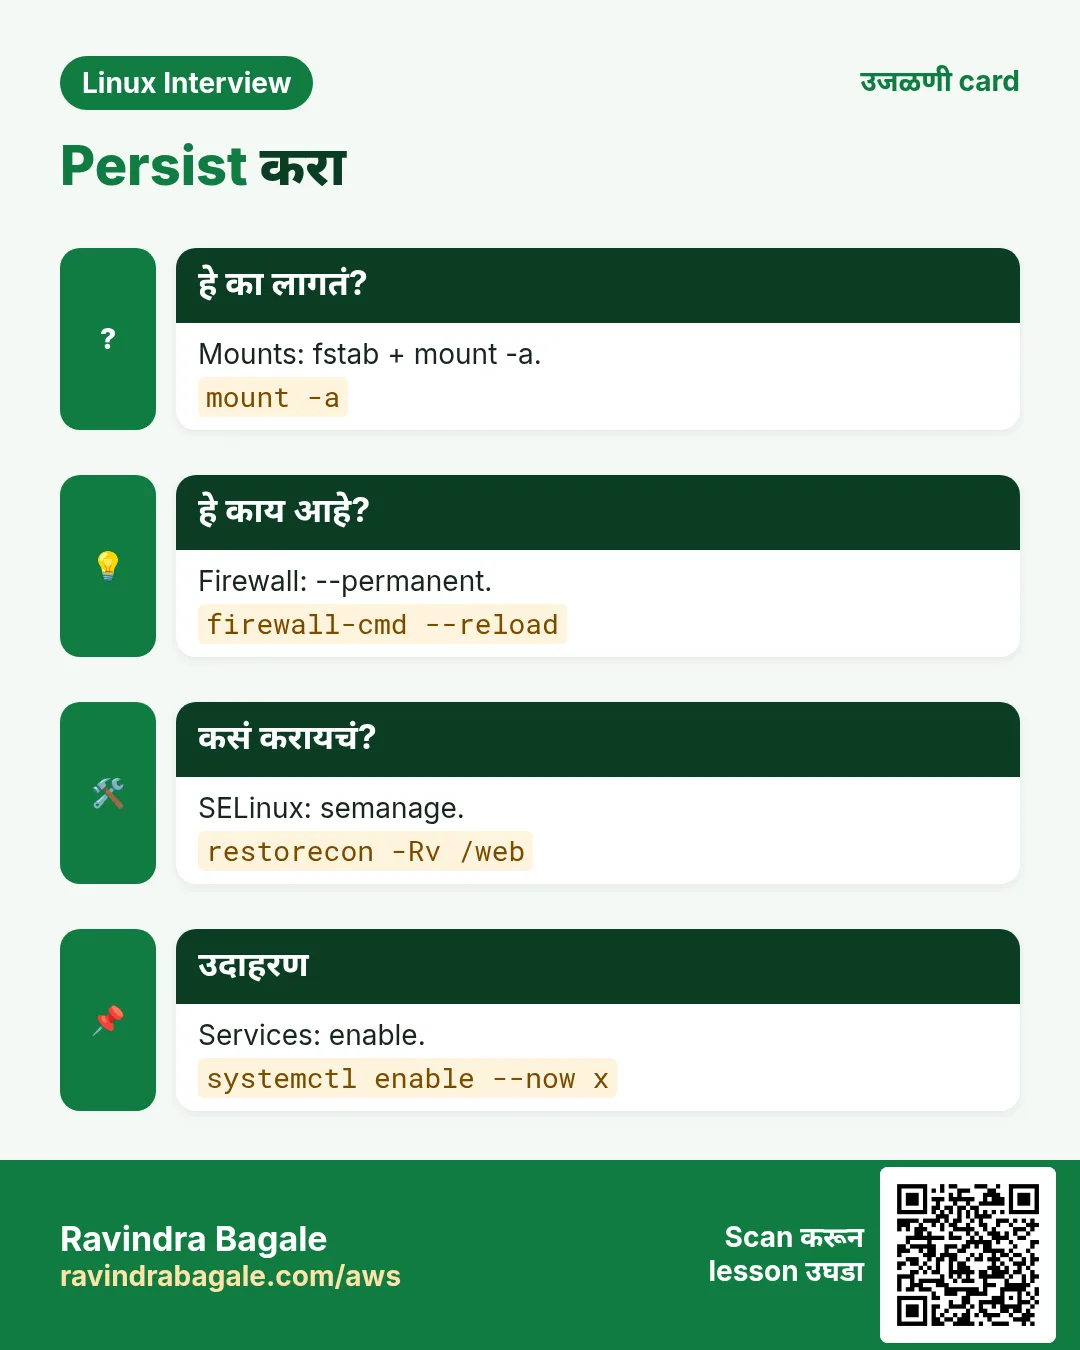
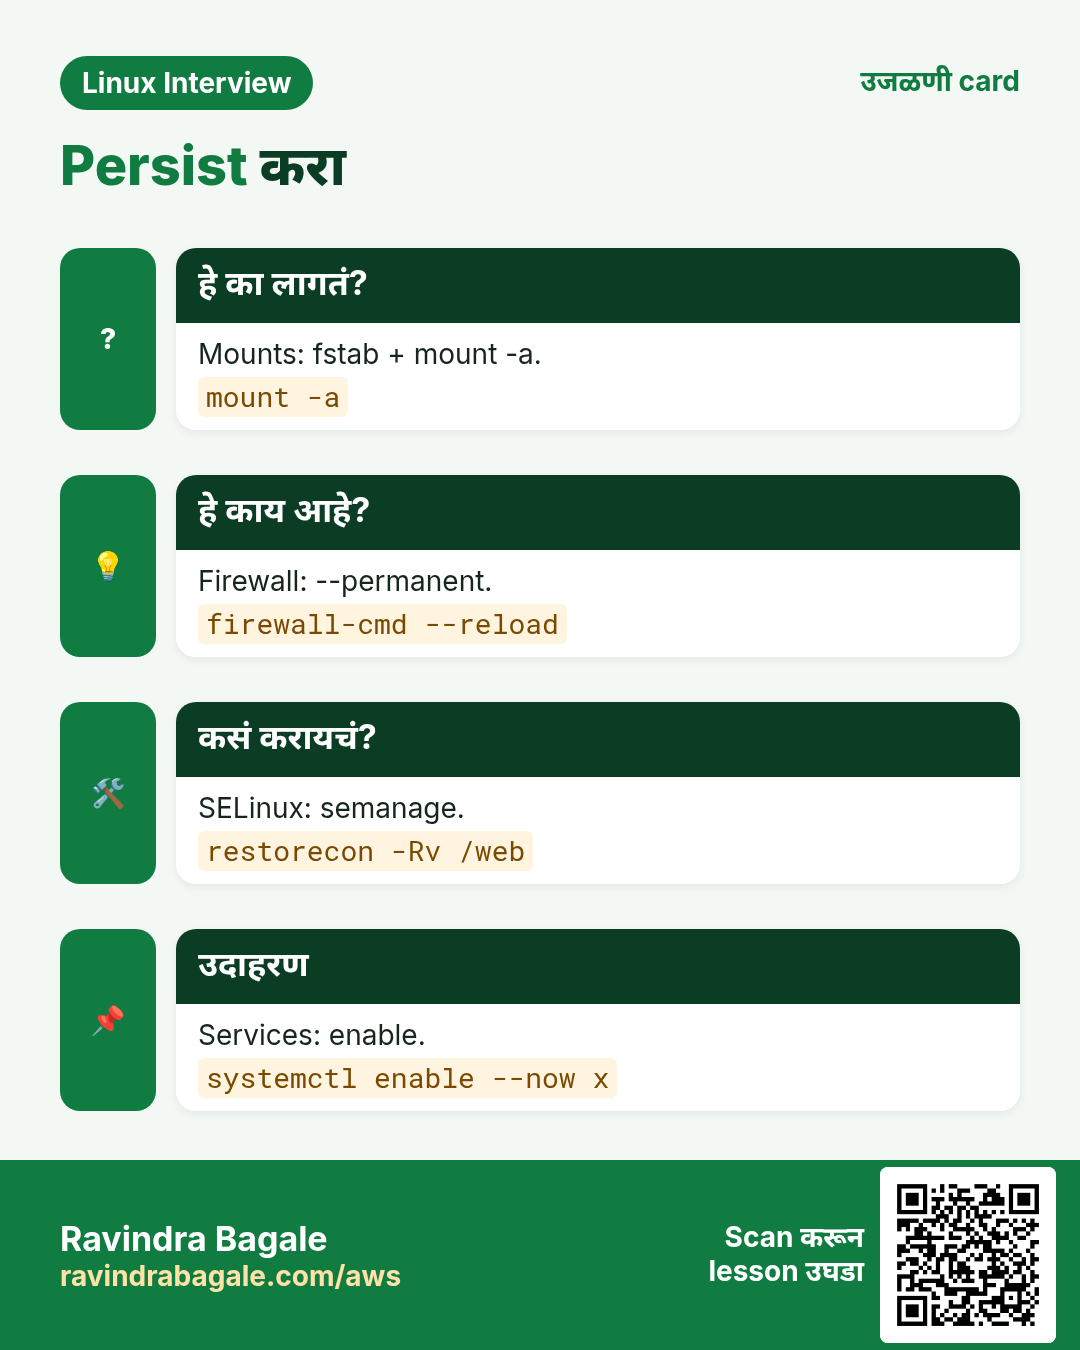
प्रत्येक बदल persistent हवा: mounts साठी fstab किंवा systemd units, firewalld साठी --permanent, SELinux साठी semanage, targets साठी set-default, services साठी enable, user containers साठी linger. Task text नेमका follow करा (names, sizes, paths), प्रत्येक verify करा, आणि शेवटी एकदा reboot करून सगळं परत येतं का तपासा.
| बदल | Temporary | Persistent |
|---|---|---|
| Mount | mount /dev/x /mnt | fstab entry by UUID plus mount -a |
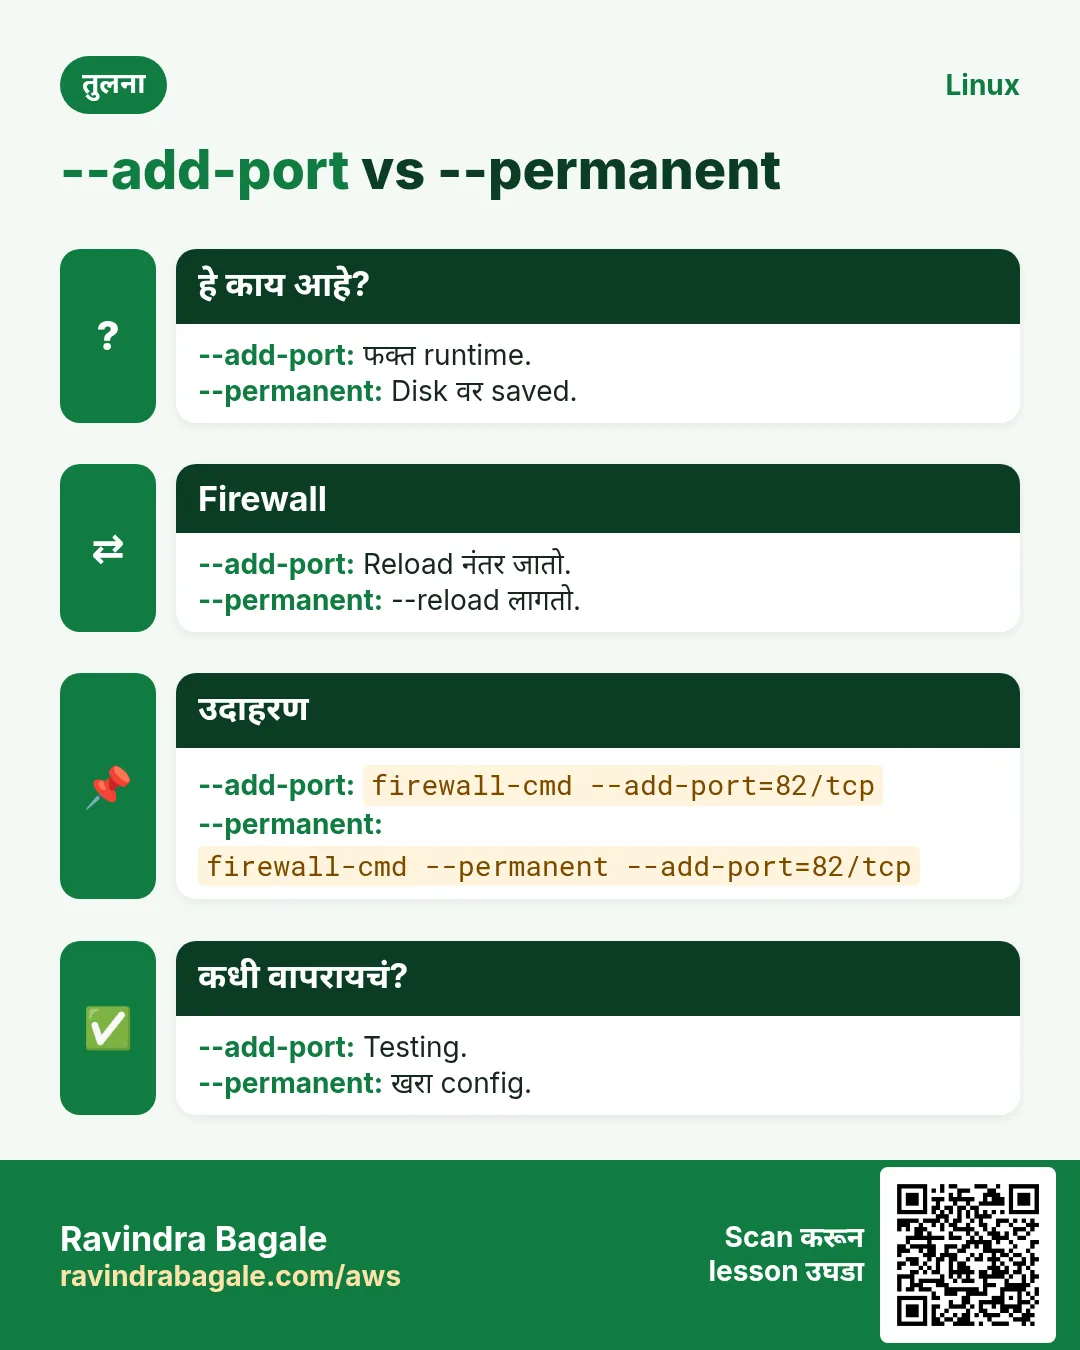
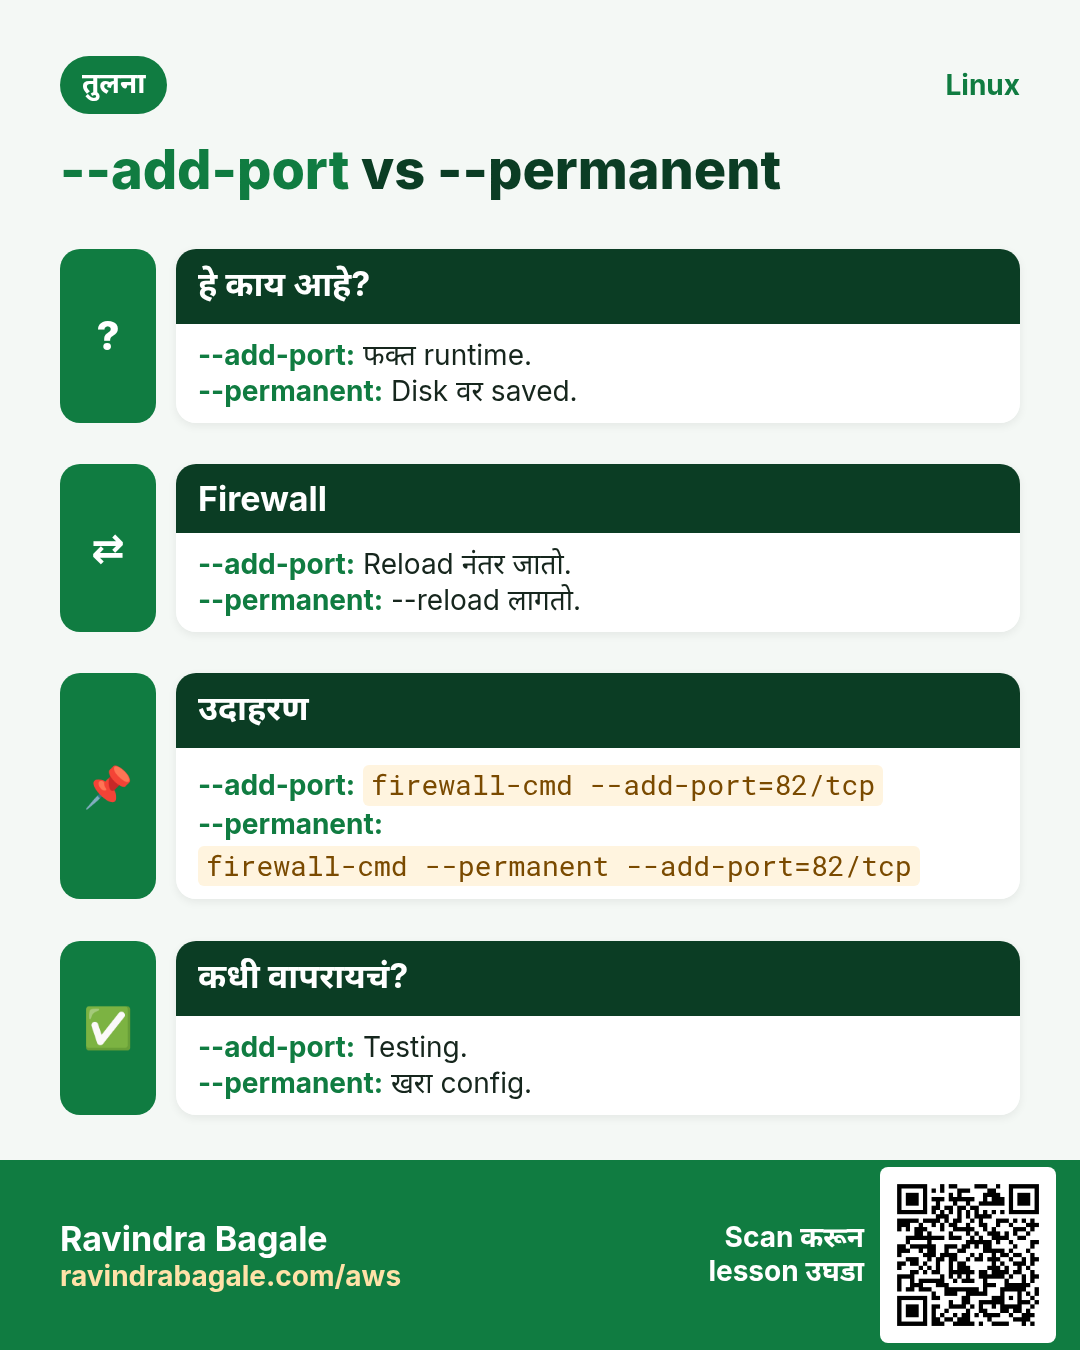
| Firewall | firewall-cmd --add-service=http | --permanent then --reload |
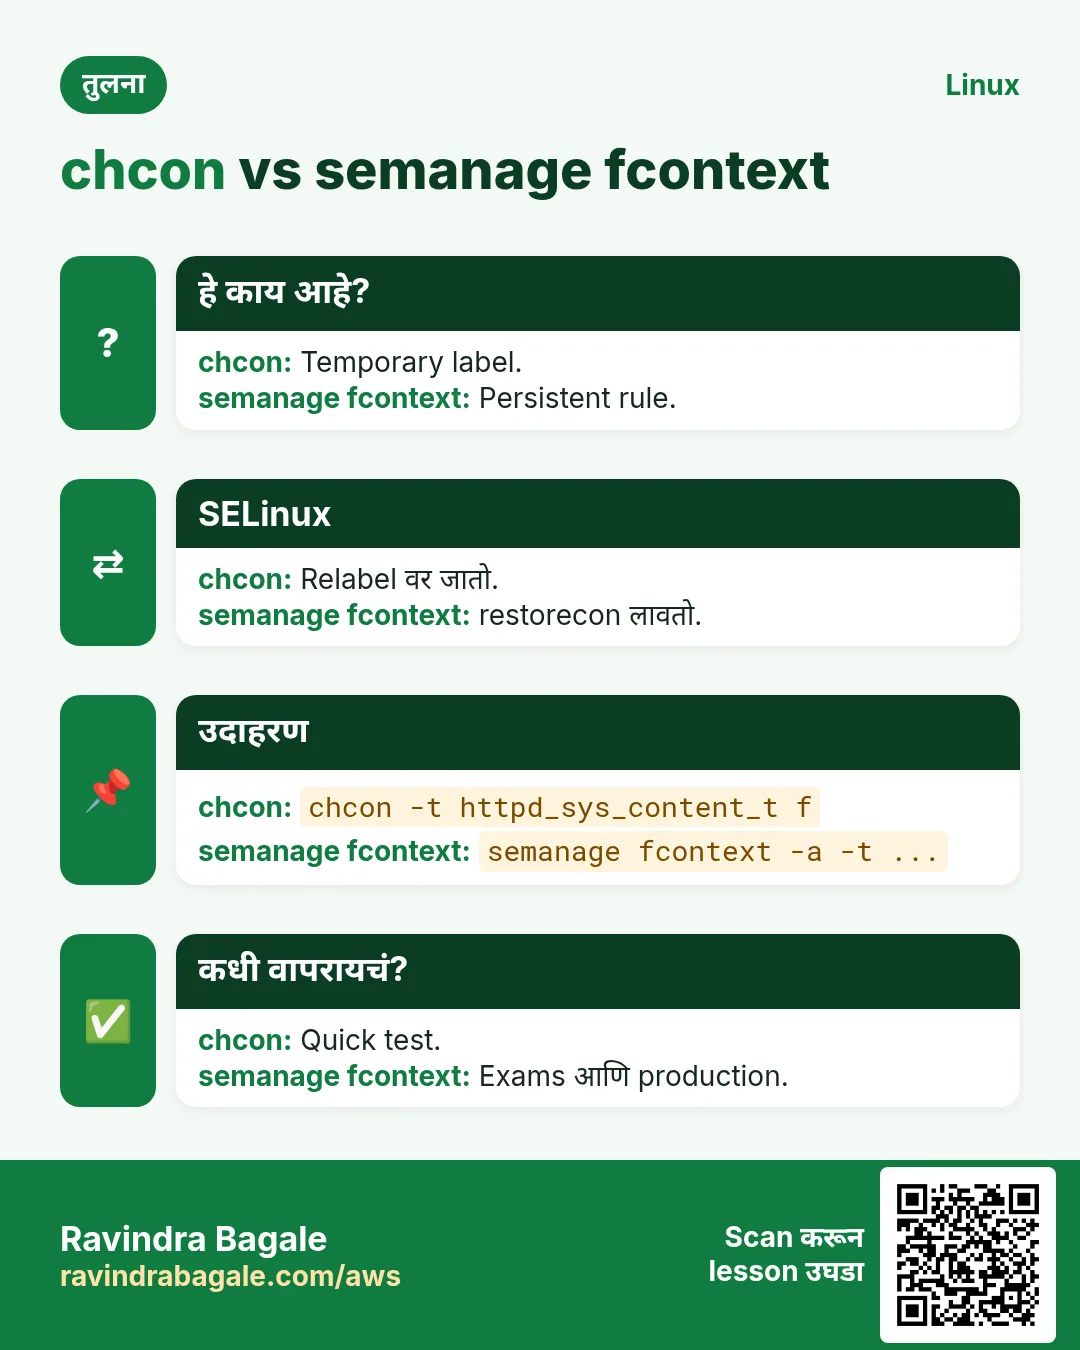
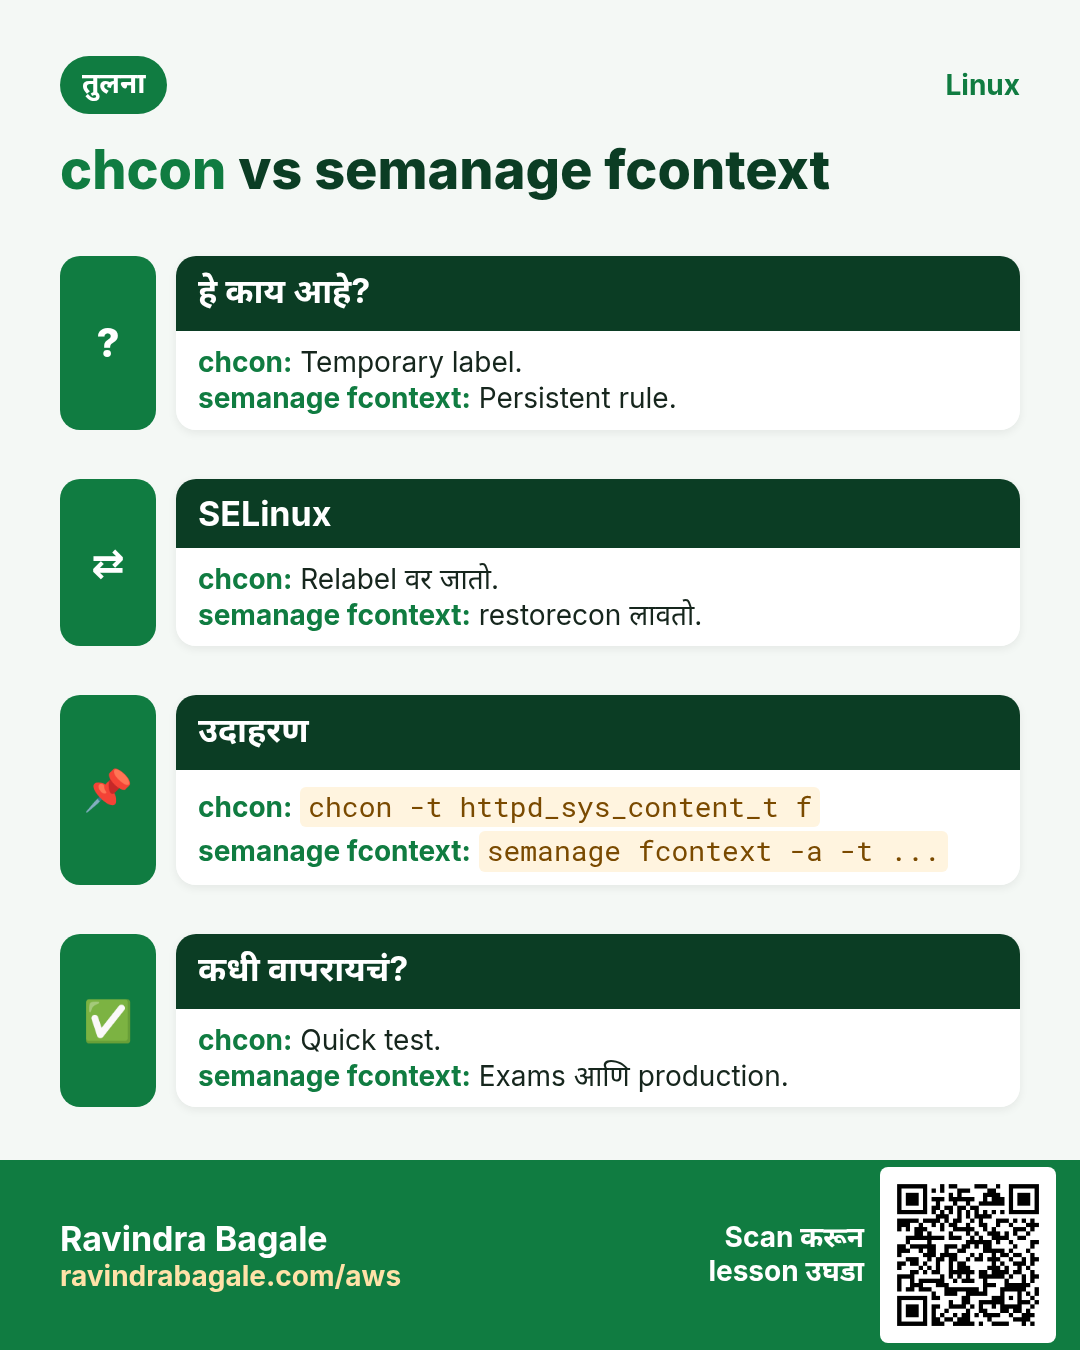
| SELinux label | chcon -t httpd_sys_content_t | semanage fcontext -a plus restorecon |
| SELinux boolean | setsebool name on | setsebool -P name on |
| Service | systemctl start x | systemctl enable --now x |
| User container | podman run | systemd user unit plus loginctl enable-linger |
कसं करायचं (step by step)
- Reboot आधी mount persistent आहे ते verify करा.
sudo umount /mnt/database; sudo mount -a; findmnt /mnt/databaseOutput:
TARGET        SOURCE                          FSTYPE OPTIONS
/mnt/database /dev/mapper/datastore-database ext4   rw,relatime
याचा अर्थ: Unmount करून mount -a केलं की fstab बरोबर असल्याचं सिद्ध होतं.
- Runtime आणि permanent firewall rules compare करा.
sudo firewall-cmd --list-ports; sudo firewall-cmd --permanent --list-portsOutput:
82/tcp
82/tcp
याचा अर्थ: दोन्ही lists जुळतात, म्हणून rule reload किंवा reboot नंतर टिकतो.
- Final reboot check करा.
sudo systemctl reboot
# after login:
systemctl --failed; getenforce; findmnt -s | wc -l; systemctl get-default
Output:
  UNIT LOAD ACTIVE SUB DESCRIPTION
0 loaded units listed.
Enforcing
7
multi-user.target
याचा अर्थ: Failed units नाहीत, SELinux enforcing, mounts आणि target set केल्याप्रमाणे.
4. अनेक industries मधली खरी उदाहरणं
हे का लागतं?
तेच Linux skill प्रत्येक प्रकारच्या company मध्ये लागतं. वेगवेगळ्या ठिकाणी पाहिलं की लक्षात राहतं.
हे काय आहे?
प्रत्येक row म्हणजे एक काल्पनिक team. कोण हे वापरतं आणि कसं ते दाखवते.
कसं करायचं (step by step)
| Team आणि शहर | ते कसं वापरतात | Command |
|---|---|---|
| Neha, IT services, Magarpatta Pune | ITIL उत्तरांनी L1 Linux support round clear करते | dnf history |
| Vikram, cloud company, Hyderabad | खोल 'what happens when' उत्तरं तयार करतो | strace -f -e trace=execve ls |
| Grace, Red Hat partner, Singapore | सगळे 25 RHCSA-style tasks दोनदा practise करते | semanage fcontext -l | grep /web |
| Mateo, bank, Madrid | Support lead role साठी service group वापरतो | faillock --user mateo |
| Yuki, e-commerce, Osaka | SRE loop साठी product group वापरते | mtr -rwc 50 api.example.com |
| Omkar, auto parts maker, Satara | RHCSA tasks ने desktop support मधून Linux admin कडे जातो | lvcreate -n data -L 1G vg0 |
5. नेहमीच्या errors आणि त्यांचे fixes
हे का लागतं?
हे errors सगळ्यांना येतात. कारण माहीत असलं की तास वाचतात.
हे काय आहे?
आधी नेमका message वाचा. मग खालच्या row शी जुळवा.
कसं करायचं (step by step)
| दिसणारा error | का होतं | Fix कसा करायचा |
|---|---|---|
mount: wrong fs type, bad option, bad superblock | Filesystem बनवला नाही किंवा fstab मधे चुकीचा type | mkfs चालवा आणि type जुळवा.blkid /dev/vg0/lv0 |
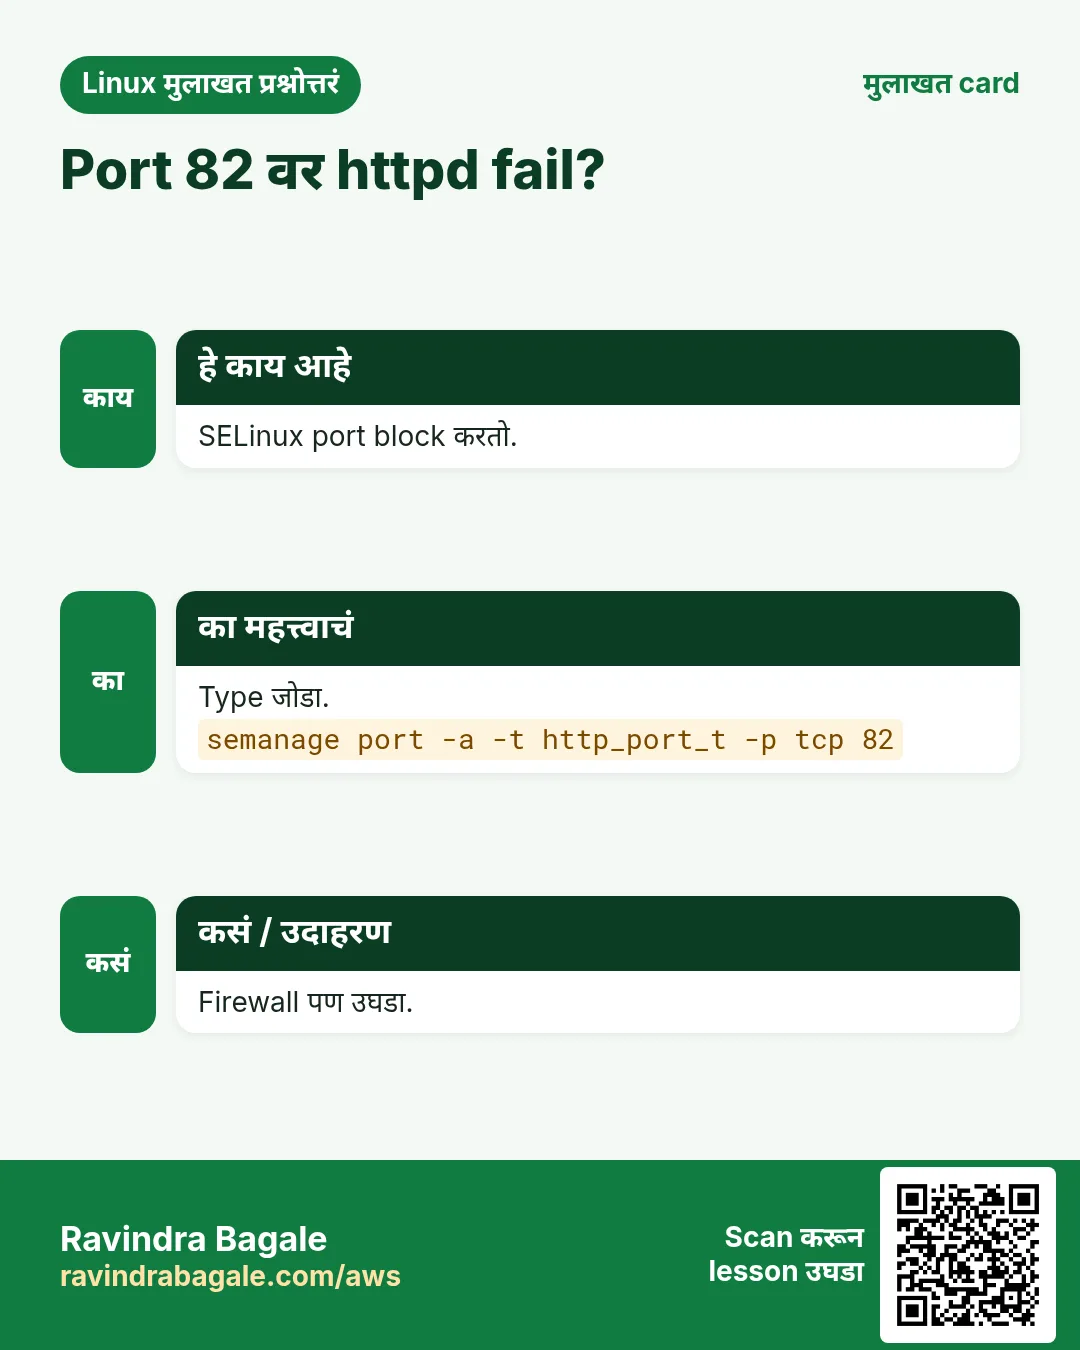
Job for httpd.service failed (port 82) | SELinux port allow करत नाही | Port type जोडा.semanage port -a -t http_port_t -p tcp 82 |
403 Forbidden from a custom DocumentRoot | चुकीचा SELinux context | Persistent fcontext आणि restorecon.restorecon -Rv /web |
Firewall rule gone after reboot | --permanent शिवाय जोडला | Permanent जोडा आणि reload करा.firewall-cmd --permanent --add-port=82/tcp |
Rootless container stops when user logs out | Linger enable नाही | Linger enable करा.loginctl enable-linger athena |
Error: Failed to download metadata for repo | चुकीचा baseurl किंवा network | .repo URL fix करा आणि cache clean करा.dnf clean all; dnf repolist -v |
Insufficient free space in volume group | VG खूप छोटा | नव्या PV ने VG वाढवा.vgextend vg0 /dev/vdc1 |
autofs share not mounting | Map file path किंवा NFS export चुकीचा | Maps आणि showmount तपासा.showmount -e servera; automount -m |
Emergency mode after reboot | चुकीची fstab line | Emergency shell मधून fstab fix करा.mount -o remount,rw /; vi /etc/fstab |
6. Troubleshooting step by step
हे का लागतं?
Practical task चालला नाही तर अंदाज लावण्याऐवजी नेहमीचे RHEL suspects क्रमाने तपासा.
हे काय आहे?
वरून खाली जा. ज्या step ला problem दिसतो तिथे थांबा.
कसं करायचं (step by step)
- Service status आणि journal वाचा.
systemctl status httpd --no-pager; journalctl -u httpd -n 20 --no-pager- SELinux denials तपासा.
ausearch -m AVC -ts recent | tail -5- Firewall तपासा.
firewall-cmd --list-all- Network आणि name resolution तपासा.
nmcli dev status; getent hosts servera- Mounts आणि fstab तपासा.
findmnt --verify; lsblk -f- Reboot test ने persistence तपासा.
systemctl is-enabled httpd; systemctl get-default7. Lab 1: Timed RHCSA-style mini exam
हे का लागतं?
Fresh VM वर 60 minutes मधे आठ tasks करा, मग reboot करून प्रत्येक अजून चालतो का तपासा.
हे काय आहे?
पूर्ण hands-on lab. प्रत्येक step test Linux machine वर करा (EC2 instance, VM किंवा WSL).
कसं करायचं (step by step)
- Hostname आणि static IP set करा.
hostnamectl set-hostname servera.lab.example.com; nmcli -g ipv4.addresses con show 'Wired connection 1'Output:
172.25.250.11/24- Users आणि shared group folder बनवा.
id natasha; ls -ld /common/adminOutput:
uid=1001(natasha) gid=1001(natasha) groups=1001(natasha),2001(sysadms)
drwxrws---. 2 root sysadms 6 Oct 26 11:02 /common/admin- Logical volume बनवा आणि boot वर mount करा.
lvs datastore; grep database /etc/fstabOutput:
  LV       VG        Attr       LSize
  database datastore -wi-ao---- 512.00m
UUID=5b1c... /mnt/database ext4 defaults 0 0- SELinux enforcing ठेवून port 82 वर httpd serve करा.
curl -s localhost:82; getenforceOutput:
hi
Enforcing- Swap जोडा आणि tuned profile set करा.
swapon --show=NAME,SIZE; tuned-adm activeOutput:
NAME      SIZE
/dev/vdb2 512M
Current active profile: virtual-guest- Reboot करा आणि सगळं verify करा.
systemctl --failed --no-legend | wc -l; curl -s localhost:82; findmnt /mnt/database -no TARGETOutput:
0
hi
/mnt/database
8. Lab 2: Mock service-company support round
हे का लागतं?
P2 ticket act out करा: user login करू शकत नाही आणि /var 92 टक्के full आहे. दोन्ही fix करा आणि छोटा ticket update लिहा.
हे काय आहे?
पूर्ण hands-on lab. प्रत्येक step test Linux machine वर करा (EC2 instance, VM किंवा WSL).
कसं करायचं (step by step)
- User account तपासा.
sudo passwd -S harry; sudo faillock --user harry | tail -2Output:
harry LK 2026-10-20 0 60 7 -1 (Password locked.)
2026-10-26 10:51:03 RHOST 10.0.0.9 V
2026-10-26 10:51:09 RHOST 10.0.0.9 V- Unlock करा आणि failures reset करा.
sudo usermod -U harry; sudo faillock --user harry --reset; sudo passwd -S harryOutput:
harry PS 2026-10-20 0 60 7 -1 (Password set, SHA512 crypt.)- /var कशाने भरलं ते शोधा.
sudo du -xh /var --max-depth=2 2>/dev/null | sort -h | tail -3Output:
1.2G	/var/cache/dnf
5.8G	/var/log/app
9.1G /var- Safely clean करा: जुने compressed app logs आणि dnf cache.
sudo find /var/log/app -name '*.gz' -mtime +14 -delete; sudo dnf clean all >/dev/null; df -h /var | tail -1Output:
/dev/mapper/rl-var 9.8G 4.6G 5.2G 47% /var- Ticket update लिहा.
cat ticket-update.txtOutput:
Account harry was locked after 6 failed logins from 10.0.0.9; unlocked and reset. /var was 92%: removed app logs older than 14 days and dnf cache, now 47%. Suggest logrotate maxage 14 for /var/log/app. Monitoring OK.9. Service companies मधे नेहमी विचारले जातात असं सांगितलं जातं (TCS, Infosys, Wipro, Accenture, HCL, Tech Mahindra, Cognizant)
हे का लागतं?
Service companies मोठे support projects चालवतात, म्हणून ते सहसा admin basics आणि support process एकत्र तपासतात.
हे काय आहे?
हे candidates नी नेहमी सांगितलेले typical प्रश्न पूर्ण उत्तरांसह आहेत. ते official किंवा verified question papers नाहीत.
कसं करायचं (step by step)
मोठ्याने उत्तर द्या, मग test machine वर command दाखवा.
प्र. Linux admin म्हणून तुमची daily tasks सांगा.
Typical उत्तर: monitoring alerts आणि tickets बघणे, user आणि permission requests, patching, disk आणि filesystem issues, backups, service restarts, log checks, आणि approvals सह ITIL नुसार change requests. एक खरं example द्या.
प्र. Incident, problem आणि change मधे फरक?
Incident म्हणजे पटकन restore करायचा unplanned outage किंवा degradation. Problem म्हणजे एक किंवा अनेक incidents मागचं root cause. Change म्हणजे rollback plan सह approval (CAB) मधून जाणारा planned बदल.
प्र. Production server down असलेला P1 ticket कसा handle करता?
Acknowledge करा, bridge join करा, console किंवा cloud status तपासा, ping आणि SSH, recent changes, logs आणि resources बघा, आधी service restore करा (restart, failover किंवा rollback), stakeholders ना update देत रहा, मग RCA लिहा.
प्र. SLA म्हणजे काय आणि support projects मधे ते का महत्त्वाचं?
Service Level Agreement प्रत्येक priority साठी response आणि resolution times ठरवतं, जसं P1 response 15 minutes मधे. ते चुकलं तर penalties येऊ शकतात, म्हणून tickets जवळून track होतात.
प्र. Project मधे Linux servers patch कसे करता?
Approved change window घ्या, snapshot किंवा backup, free space तपासा, आधी test group patch करा, गरज असेल तर security filters सह dnf update किंवा yum update चालवा, kernel बदलला असेल तर reboot, services validate करा, मग batches मधे rollout करा.
प्र. कोणते patches pending आहेत किंवा नुकतेच install झाले ते कसं तपासायचं?
Pending साठी dnf check-update किंवा dnf updateinfo list security; recent installs साठी dnf history आणि rpm -qa --last. Ubuntu वर apt list --upgradable आणि /var/log/apt/history.log.
प्र. User म्हणतो login होत नाही. काय तपासता?
Account status (passwd -S, chage -l, faillock किंवा pam_tally), /etc/passwd मधला shell, home folder permissions, SSH key permissions, sshd_config मधलं AllowUsers, /home वर disk full, आणि auth log (/var/log/secure किंवा auth.log).
प्र. Locked user account unlock कसं करायचं?
faillock --user asha --reset failed attempts साफ करतो; passwd -u asha किंवा usermod -U asha password unlock करतो; chage -E -1 asha expiry काढतो.
प्र. Mount 95 टक्के full असेल तर filesystem extend कसं करायचं?
VG मधे free space सह LVM असेल तर: lvextend -r -L +10G /dev/vg/lv. नसेल तर disk जोडा, pvcreate, vgextend, मग lvextend -r. त्याआधी जुने logs सारखा safe कचरा साफ करा.
प्र. NFS मधे hard mount आणि soft mount मधे फरक?
Server down असताना hard mounts retry करत राहतात, म्हणून apps hang होतात पण data safe राहतो. Soft mounts retries नंतर error परत देतात, ज्याने writes corrupt होऊ शकतात. Hard हा नेहमीचा default.
प्र. दर रविवारी रात्री 2 वाजता job schedule कसा करायचा?
crontab -e आणि 0 2 * * 0 /opt/scripts/weekly.sh जोडा. Fields: minute, hour, day of month, month, day of week.
प्र. crontab आणि at मधे फरक?
crontab schedule वर jobs वारंवार चालवतो; at ठरलेल्या वेळी job एकदाच चालवतो (echo cmd | at 23:00).
प्र. ext4 आणि xfs मधे फरक?
xfs RHEL default आहे, मोठ्या files आणि parallel IO साठी चांगलं scale होतं, वाढवता येतं पण कमी करता येत नाही. ext4 Ubuntu default आहे, offline वाढवता आणि कमी करता येतं, आणि खूप mature आहे.
प्र. Run levels आणि त्यांचे systemd targets कोणते?
0 poweroff.target, 1 rescue.target, 3 multi-user.target, 5 graphical.target, 6 reboot.target. systemctl get-default ने तपासा आणि set-default ने बदला.
प्र. Port कोणती process वापरते आहे कसं शोधायचं?
ss -tulpn | grep :8080 किंवा lsof -i :8080. fuser 8080/tcp पण PID दाखवतो.
प्र. Soft link आणि hard link मधे फरक?
Soft link म्हणजे path चा pointer, filesystems पलीकडे चालतो आणि target delete झाला तर तुटतो. Hard link म्हणजे त्याच inode चं दुसरं नाव, फक्त त्याच filesystem वर, आणि दुसरं नाव delete झालं तरी टिकतो.
प्र. Inode म्हणजे काय आणि inodes संपले तर काय होतं?
Inode file चा metadata आणि data block pointers ठेवतो. Inodes संपले (df -i 100 टक्के दाखवतो) तर free space असूनही files बनवता येत नाहीत; सहसा session किंवा cache सारख्या लाखो छोट्या files मुळे.
प्र. Linux server वर hardware details कसे तपासायचे?
CPU साठी lscpu, memory साठी free -h, disks साठी lsblk आणि fdisk -l, devices साठी lspci आणि lsusb, model आणि serial साठी dmidecode, आणि NICs साठी ip link.
प्र. NIC bonding किंवा teaming म्हणजे काय?
Redundancy (active-backup, mode 1) किंवा जास्त throughput (802.3ad LACP, mode 4) साठी दोन network cards एका logical interface मधे जोडणे. RHEL वर nmcli ने configure करतात.
प्र. /etc/fstab चा उपयोग काय आणि entry चुकली तर?
Boot वर mount करायच्या filesystems ची list. चुकीची entry server ला emergency mode मधे टाकू शकते. Reboot आधी mount -a आणि findmnt --verify ने test करा, आणि non-critical disks साठी nofail वापरा.
प्र. tar ने backup कसा घ्यायचा आणि restore करायचा?
tar -czpf /backup/etc-$(date +%F).tgz /etc permissions सह बनवतो; tar -tzf contents दाखवतो; tar -xzpf file -C / restore करतो. Restores नेहमी test करा.
प्र. RPM आणि YUM किंवा DNF मधे फरक?
rpm single package files install करतो आणि dependencies resolve करत नाही. yum आणि dnf repositories मधून आणतात आणि dependencies आपोआप resolve करतात.
प्र. Local YUM repository कशी बनवायची?
RPMs copy करा किंवा ISO mount करा, गरज असेल तर folder वर createrepo चालवा, आणि /etc/yum.repos.d मधे baseurl=file:///path आणि gpgcheck settings सह .repo file जोडा, मग dnf clean all आणि dnf repolist.
प्र. Memory आणि swap usage कसं तपासायचं, आणि healthy state कोणती?
free -h आणि vmstat 1. free नाही तर available column बघा. थोडा किंवा स्थिर swap ठीक; सतत swap in आणि out (vmstat मधे si/so) म्हणजे memory pressure.
प्र. Linux boot process थोडक्यात सांगा.
BIOS किंवा UEFI, मग GRUB2 kernel आणि initramfs load करतो, kernel systemd ला PID 1 म्हणून सुरू करतो, systemd filesystems mount करून default target पर्यंत units सुरू करतो, मग login prompt.
प्र. SELinux म्हणजे काय आणि mode कसा तपासायचा?
Files आणि processes वरच्या labels वापरणारी mandatory access control system. getenforce आणि sestatus mode दाखवतात: enforcing, permissive किंवा disabled. कायमचा बदल /etc/selinux/config मधे.
प्र. User ला फक्त एका command साठी sudo access कसा द्यायचा?
visudo -f /etc/sudoers.d/asha आणि asha ALL=(root) /usr/bin/systemctl restart nginx जोडा. sudo -l -U asha ने तपासा.
प्र. kill, kill -9 आणि pkill मधे फरक?
kill SIGTERM (15) पाठवतो म्हणजे process cleanup करू शकते. kill -9 SIGKILL पाठवतो जो catch करता येत नाही, शेवटचा पर्याय. pkill आणि killall नावाने signals पाठवतात.
प्र. कोण आणि कधी login झालं कसं तपासायचं?
सध्याच्या users साठी who आणि w, wtmp मधून login history साठी last, failed attempts साठी lastb, आणि प्रत्येक user च्या शेवटच्या login साठी lastlog.
10. Product आणि cloud companies मधे नेहमी विचारले जातात असं सांगितलं जातं (Amazon, Google, Microsoft, Flipkart, Atlassian)
हे का लागतं?
Product आणि cloud companies सहसा तुम्हाला system किती खोलवर समजलंय आणि दबावाखाली तुम्ही कसा विचार करता ते तपासतात.
हे काय आहे?
पूर्ण उत्तरांसह typical, नेहमी सांगितले जाणारे deep-dive, scenario आणि design प्रश्न. Verified question papers नाहीत.
कसं करायचं (step by step)
समजावताना कागदावर flow काढायचा practise करा.
प्र. Browser मधे URL type करून Enter दाबल्यावर काय होतं?
DNS lookup (cache, resolver, root, TLD, authoritative), TCP handshake, certificate check सह TLS handshake, load balancers मधून server ला HTTP request, app response बनवतं, आणि browser HTML render करून आणखी assets आणतो. ते विचारतील त्या layer वर खोल जा.
प्र. Shell मधे ls चालवल्यावर system call level वर काय होतं?
Shell line parse करतो, PATH शोधतो, child बनवायला fork आणि /bin/ls load करायला execve call करतो. ls folder वर openat आणि getdents64, details साठी stat calls, stdout ला write, मग exit करतो. Shell wait4 ने थांबतो आणि status वाचतो.
प्र. Server slow आहे. Investigate कसं करता ते सांगा.
प्रत्येक resource साठी USE (utilization, saturation, errors) सारखी method वापरा: load साठी uptime, CPU आणि steal साठी top किंवा htop, run queue आणि swap साठी vmstat, disk await साठी iostat -xz, memory साठी free, network साठी ss आणि sar -n DEV, errors साठी dmesg, मग busy process मधे pidstat, strace किंवा perf ने खोल जा.
प्र. चालू process ने कोणत्या files open केल्या आहेत आणि disk space free का होत नाही ते कसं शोधायचं?
ls -l /proc/PID/fd किंवा lsof -p PID. Deleted पण open files lsof +L1 ने दिसतात; process त्या close करेल किंवा restart होईल तेव्हाच space free होते.
प्र. Virtual memory आणि page faults कसे चालतात ते सांगा.
प्रत्येक process ला स्वतःचा virtual address space दिसतो जो page tables ने physical pages ला map होतो. Minor fault RAM मधे आधीच असलेलं page map करतो; major fault ते disk वरून वाचतो. Kernel demand paging, copy-on-write आणि swap वापरतो.
प्र. 1000 servers साठी log collection कसं design कराल?
प्रत्येक host वर agent (Fluent Bit, Vector किंवा CloudWatch agent) structured logs central buffer (Kafka किंवा Kinesis) ला पाठवतो, मग storage आणि search (OpenSearch, Loki किंवा Athena सह S3), retention tiers, edge वर parsing, noisy logs साठी sampling, आणि patterns वर alerts.
प्र. Logs मधून शेवटच्या तासात server ला hit करणारे unique IPs कसे मोजायचे?
Timestamp वर awk ने किंवा journalctl --since '1 hour ago' ने time filter करा, IP field काढा, मग sort -u | wc -l. मोठ्या logs साठी LC_ALL=C आणि array सह single awk pass.
प्र. Linux मधे process आणि thread मधे फरक?
दोन्ही clone ने बनलेले tasks. Threads त्यांच्या group सोबत memory, file descriptors आणि signal handlers share करतात; processes चे address spaces वेगळे. ps -eLf किंवा top -H threads दाखवतो.
प्र. TCP reliable delivery कशी ensure करतो?
Sequence numbers, acknowledgements, timeout किंवा duplicate ACKs वर retransmission, flow control साठी sliding windows आणि CUBIC किंवा BBR सारखे congestion control algorithms.
प्र. दोन hosts मधल्या intermittent packet loss चा debug कसा कराल?
वेळेनुसार per-hop loss साठी mtr, MTU साठी मोठ्या आणि do-not-fragment packets सह ping, retransmits साठी ss -ti, NIC errors साठी ethtool -S आणि ip -s link, compare करायला दोन्ही बाजूंना tcpdump, आणि conntrack table limits आणि security group किंवा firewall rules तपासा.
प्र. मोठ्या fleet वर kernel किंवा OS update safely कसा rollout कराल?
काही hosts वर canary, metrics बघा, मग errors वर automatic pause सह waves मधे rollout, reboot आधी traffic drain, fallback साठी GRUB मधे जुना kernel ठेवा, आणि शक्य तिथे immutable images वापरा.
प्र. Linux वर highly available web tier design करा.
Health checks सह load balancer मागे availability zones पलीकडे अनेक instances, autoscaling, Redis मधे sessions असलेले stateless app servers, replicas सह managed database, central store मधून config, आणि SLOs वर alerts सह monitoring.
प्र. High IO wait घडवणारी process कशी शोधायची?
iotop -o किंवा pidstat -d 1 per-process reads आणि writes दाखवतो, iostat -xz 1 कोणतं device busy आहे ते दाखवतो, आणि /proc/PID/io cumulative counters देतं.
प्र. Namespaces आणि cgroups म्हणजे काय, आणि containers ते कसे वापरतात?
Namespaces process ला काय दिसतं ते isolate करतात (pid, net, mnt, uts, ipc, user). Cgroups ती काय वापरते ते limit आणि measure करतात (CPU, memory, IO, pids). Container म्हणजे दोन्ही अधिक layered root filesystem असलेली process.
प्र. तुम्ही major outage handle केला त्या वेळेबद्दल सांगा.
STAR वापरा, तुम्ही काय केलं, कसा communication केला, service किती लवकर परत आली, root cause, आणि नंतर काय बदललं (automation, alerts, runbooks) यावर भर द्या. Amazon-style interviews हे बऱ्याचदा ownership सारख्या leadership principles शी जोडतात.
11. Red Hat आणि enterprise Linux roles मधे नेहमी विचारले जातात असं सांगितलं जातं
हे का लागतं?
Red Hat आणि RHEL-heavy teams सहसा RHEL-specific tools आणि enterprise mindset अपेक्षित ठेवतात.
हे काय आहे?
पूर्ण उत्तरांसह typical, नेहमी सांगितले जाणारे RHEL प्रश्न. Verified question papers नाहीत.
कसं करायचं (step by step)
प्रत्येक tool Rocky, Alma किंवा developer subscription सह RHEL वर वापरून बघा.
प्र. RHEL, CentOS Stream, Fedora, Rocky आणि AlmaLinux मधे फरक?
Fedora वेगवान upstream community distro आहे. CentOS Stream पुढच्या RHEL minor release च्या थोडं पुढे असतो. RHEL supported enterprise product आहे. Rocky आणि AlmaLinux RHEL compatibility साठी community rebuilds आहेत.
प्र. RHEL system register करून repos कसे attach करायचे?
subscription-manager register --username ... मग subscription-manager repos --list-enabled. Simple content access असलेल्या नव्या RHEL वर फक्त registration ने BaseOS आणि AppStream enable होतात.
प्र. BaseOS आणि AppStream म्हणजे काय, आणि module streams काय?
BaseOS मधे core OS packages. AppStream मधे applications आणि runtimes, काही module streams म्हणून (जसं nodejs:18 किंवा :20) म्हणजे version निवडता येतं. dnf module list त्यांना दाखवतो.
प्र. SELinux disable न करता SELinux denial troubleshoot कसा करायचा?
ausearch -m AVC -ts recent किंवा journalctl -t setroubleshoot तपासा, सल्ल्यासाठी sealert -a /var/log/audit/audit.log चालवा, restorecon किंवा semanage fcontext ने labels fix करा, setsebool -P ने booleans set करा, किंवा semanage port ने ports जोडा.
प्र. Stratis आणि VDO म्हणजे काय?
Stratis हा XFS वर pooled, thin-provisioned filesystems साठी local storage manager. VDO deduplication आणि compression जोडतो; RHEL 9 मधे तो LVM मार्फत manage होतो (lvcreate --type vdo).
प्र. nmcli ने static IP कसा configure करायचा?
nmcli con mod eth0 ipv4.method manual ipv4.addresses 192.168.1.50/24 ipv4.gateway 192.168.1.1 ipv4.dns 8.8.8.8 मग nmcli con up eth0.
प्र. firewalld zones आणि rich rules मधे फरक?
Zones trust level आणि allowed services सह interfaces किंवा sources group करतात. Rich rules एका subnet मधूनच port allow करण्यासारखे बारीक rules जोडतात. टिकवायला --permanent आणि --reload वापरा.
प्र. Ansible म्हणजे काय आणि Red Hat ते Linux सोबत कसं वापरतं?
SSH वर YAML playbooks आणि idempotent modules वापरणारा agentless automation tool. Red Hat Ansible Automation Platform आणि timesync, firewall आणि SELinux सारख्या common tasks साठी RHEL system roles देतं.
प्र. tuned ची भूमिका काय?
tuned throughput-performance, virtual-guest किंवा latency-performance सारखे performance profiles लागू करतो. tuned-adm recommend एक सुचवतो आणि tuned-adm profile तो set करतो.
प्र. Red Hat support साठी diagnostic data कसा गोळा करायचा?
Configs, logs आणि command outputs एका archive मधे गोळा करायला sos report (जुन्या releases वर sosreport) चालवा, मग support case ला attach करा.
प्र. Docker ऐवजी Podman कसं वापरायचं?
Podman default नुसार daemonless आणि rootless: podman run -d -p 8080:80 nginx. podman generate systemd किंवा Quadlet files containers ना systemd services म्हणून चालवतात.
प्र. kdump म्हणजे काय आणि का configure करतात?
kdump दुसऱ्या kernel साठी memory राखून ठेवतो जो मुख्य kernel crash झाल्यावर vmcore save करतो, म्हणजे engineers crash tool ने कारण शोधू शकतात.
प्र. Red Hat security errata कसे handle करतं?
प्रत्येक fix CVEs आणि severity सह RHSA advisory म्हणून publish होतो. dnf updateinfo list security pending दाखवतो आणि dnf update --advisory RHSA-... एक लागू करतो. Insights fleet वर risk flag करू शकतं.
प्र. RHCSA आणि RHCE मधे फरक?
RHCSA hands-on core admin skills तपासतं: users, storage, LVM, networking, SELinux, services, containers आणि boot repair. RHCE (RHEL 8 आणि 9 वर) ती tasks Ansible ने automate करण्यावर भर देतं.
प्र. Red Hat upstream-first आणि open source contribution ला महत्त्व का देतं?
Fixes आणि features आधी upstream project मधे जातात म्हणजे सगळ्यांना फायदा होतो आणि code community maintain करते. Interviewers तुम्ही केलेल्या कोणत्याही open source कामाबद्दल विचारू शकतात.
12. RHCSA-style practice tasks solutions सह
हे का लागतं?
Practical rounds आणि RHCSA exam खऱ्या system वर केलेल्या बरोबर, persistent कामाला reward देतात, पाठ केलेल्या theory ला नाही.
हे काय आहे?
प्रत्येक task उघडला की approach आणि नेमक्या commands दिसतात. हे similar style मधले practice tasks आहेत, खऱ्या exam चा content नाही.
कसं करायचं (step by step)
आधी न बघता प्रत्येक task test VM वर करा, मग compare करा, मग reboot करून persist होतो का verify करा.
प्र. Root password माहीत नसलेल्या machine वर root password reset करा.
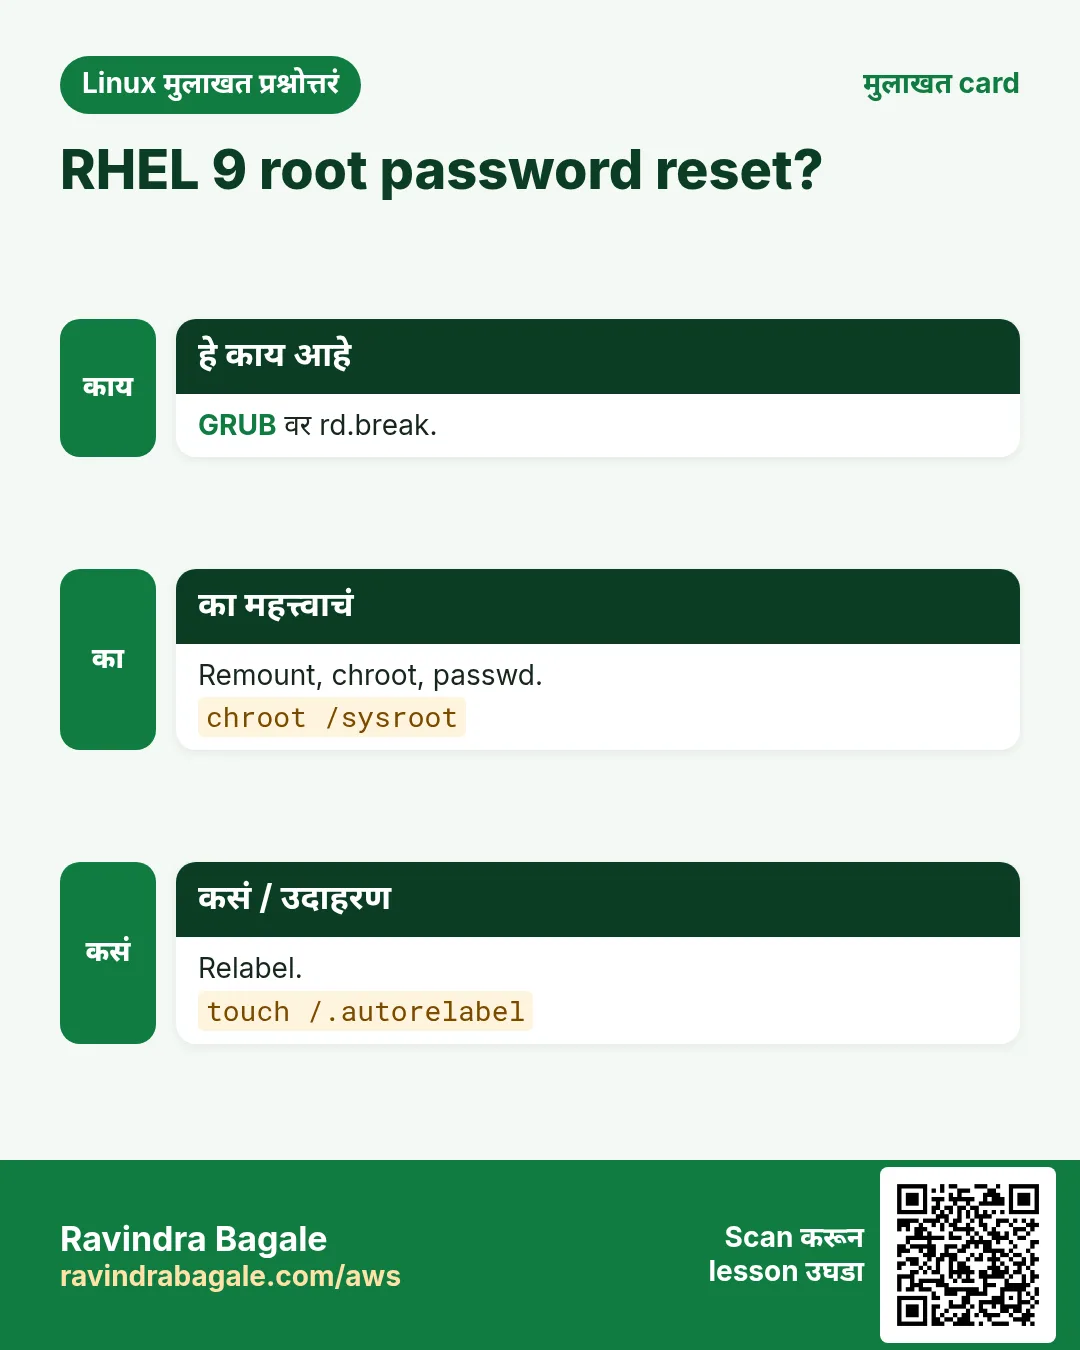
GRUB थांबवा, linux line ला rd.break जोडा, मग remount आणि relabel करा.
# at GRUB press e, add rd.break at end of linux line, Ctrl+x
mount -o remount,rw /sysroot
chroot /sysroot
passwd root
touch /.autorelabel
exit; exit
प्र. Static IP 172.25.250.11/24, gateway 172.25.250.254, DNS 172.25.250.254 आणि hostname servera.lab.example.com configure करा.
Reboot नंतर settings टिकावीत म्हणून nmcli आणि hostnamectl वापरा.
nmcli con mod 'Wired connection 1' ipv4.method manual ipv4.addresses 172.25.250.11/24 ipv4.gateway 172.25.250.254 ipv4.dns 172.25.250.254
nmcli con up 'Wired connection 1'
hostnamectl set-hostname servera.lab.example.com
प्र. दिलेल्या URL वरून BaseOS आणि AppStream repositories configure करा.
दोन्ही sections सह .repo file बनवा आणि verify करा.
cat > /etc/yum.repos.d/lab.repo <<EOF
[BaseOS]
name=BaseOS
baseurl=http://content.example.com/rhel9/BaseOS
gpgcheck=0
[AppStream]
name=AppStream
baseurl=http://content.example.com/rhel9/AppStream
gpgcheck=0
EOF
dnf repolist
प्र. Group sysadms बनवा, natasha आणि harry ला secondary group म्हणून त्यात टाका, आणि sarah ला no login shell, सगळ्यांना password trootent.
groupadd, useradd -G आणि -s /sbin/nologin वापरा, मग passwords set करा.
groupadd sysadms
useradd -G sysadms natasha
useradd -G sysadms harry
useradd -s /sbin/nologin sarah
for u in natasha harry sarah; do echo trootent | passwd --stdin $u; done
प्र. Group sysadms च्या मालकीचा shared folder /common/admin बनवा, group ला writable, जिथे नव्या files group inherit करतात.
Group ownership set करा, setgid साठी 2770 mode.
mkdir -p /common/admin
chgrp sysadms /common/admin
chmod 2770 /common/admin
ls -ld /common/admin
प्र. sysadms members ना password शिवाय full sudo द्या.
sudoers.d file वापरा आणि validate करा.
echo '%sysadms ALL=(ALL) NOPASSWD: ALL' > /etc/sudoers.d/sysadms
chmod 440 /etc/sudoers.d/sysadms
visudo -cf /etc/sudoers.d/sysadms
प्र. नव्या users ना दर 60 दिवसांनी password बदलावा लागेल असं password aging set करा.
नव्या users साठी login.defs edit करा; existing साठी chage.
sed -i 's/^PASS_MAX_DAYS.*/PASS_MAX_DAYS 60/' /etc/login.defs
chage -M 60 natasha
chage -l natasha
प्र. harry साठी दर 2 minutes ला logger 'EX200 in progress' चालवणारा cron job schedule करा.
crontab -u वापरा.
crontab -u harry -e
# add: */2 * * * * logger 'EX200 in progress'
crontab -u harry -l
प्र. System classroom.example.com चा NTP client म्हणून configure करा.
chrony.conf edit करा आणि chronyd restart करा.
echo 'server classroom.example.com iburst' >> /etc/chrony.conf
systemctl enable --now chronyd; systemctl restart chronyd
chronyc sources -v
प्र. SELinux enforcing ठेवून httpd custom port 82 वरून content serve करेल असं करा.
Port http_port_t type आणि firewall मधे जोडा.
sed -i 's/^Listen 80/Listen 82/' /etc/httpd/conf/httpd.conf
semanage port -a -t http_port_t -p tcp 82
firewall-cmd --permanent --add-port=82/tcp; firewall-cmd --reload
systemctl enable --now httpd; curl -s localhost:82
प्र. /web/html मधून httpd ने files serve करा आणि SELinux labels fix करा.
Persistent fcontext rule जोडा आणि लागू करा.
mkdir -p /web/html; echo hi > /web/html/index.html
semanage fcontext -a -t httpd_sys_content_t '/web(/.*)?'
restorecon -Rv /web
ls -Zd /web/html
प्र. 16 MiB extents असलेल्या volume group datastore मधे database नावाचा 512 MiB logical volume बनवा, ext4 format करा आणि boot वर /mnt/database ला mount करा.
Partition, PV, -s 16M सह VG, LV, mkfs, UUID ने fstab.
pvcreate /dev/vdb1
vgcreate -s 16M datastore /dev/vdb1
lvcreate -n database -L 512M datastore
mkfs.ext4 /dev/datastore/database
mkdir -p /mnt/database
echo "UUID=$(blkid -s UUID -o value /dev/datastore/database) /mnt/database ext4 defaults 0 0" >> /etc/fstab
systemctl daemon-reload; mount -a; df -h /mnt/database
प्र. Existing logical volume data न गमावता 290 ते 330 MiB मधे resize करा.
-r सह lvresize filesystem पण वाढवतो.
lvs
lvresize -r -L 300M /dev/vg0/lv0
df -h | grep lv0
प्र. Boot वर active असणारी 512 MiB swap partition जोडा.
Swap type ची partition बनवा, mkswap, fstab मधे जोडा, swapon.
parted /dev/vdb mkpart primary linux-swap 1025MiB 1537MiB
mkswap /dev/vdb2
echo "UUID=$(blkid -s UUID -o value /dev/vdb2) none swap defaults 0 0" >> /etc/fstab
swapon -a; swapon --show
प्र. autofs वापरून NFS share mount करा म्हणजे access केल्यावर /rhome/remoteuser1 mount होईल.
auto.master.d मधे indirect map जोडा.
dnf install -y autofs nfs-utils
echo '/rhome /etc/auto.rhome' > /etc/auto.master.d/rhome.autofs
echo 'remoteuser1 -rw,sync servera:/rhome/remoteuser1' > /etc/auto.rhome
systemctl enable --now autofs
ls /rhome/remoteuser1
प्र. User jacques च्या मालकीच्या सगळ्या files शोधा आणि paths ठेवून /root/findfiles ला copy करा.
-user सह find आणि cp --parents.
mkdir -p /root/findfiles
find / -user jacques -type f -exec cp -a --parents {} /root/findfiles/ \; 2>/dev/null
प्र. /usr/share/xml/iso-codes/iso_639_3.xml मधल्या ich word असलेल्या lines शोधा आणि /root/lines मधे save करा.
grep आणि redirect.
grep -w ich /usr/share/xml/iso-codes/iso_639_3.xml > /root/lines
wc -l /root/lines
प्र. /usr/local चं /root/backup.tar.bz2 नावाचं compressed archive बनवा.
bzip2 साठी -j सह tar.
tar -cjvf /root/backup.tar.bz2 /usr/local
tar -tjf /root/backup.tar.bz2 | head
प्र. Recommended tuned profile set करा.
tuned install आणि enable करा, मग recommendation लागू करा.
dnf install -y tuned; systemctl enable --now tuned
tuned-adm profile $(tuned-adm recommend)
tuned-adm active
प्र. Journal reboots नंतरही persistent करा.
Folder बनवा किंवा Storage=persistent set करा आणि journald restart करा.
mkdir -p /var/log/journal
sed -i 's/^#\?Storage=.*/Storage=persistent/' /etc/systemd/journald.conf
systemctl restart systemd-journald
journalctl --list-boots
प्र. Default boot target multi-user set करा आणि त्यात boot करा.
systemctl set-default आणि isolate.
systemctl set-default multi-user.target
systemctl isolate multi-user.target
systemctl get-default
प्र. User athena म्हणून registry.lab.example.com/rhel9/httpd image वरून rootless container चालवा, /home/athena/web container च्या web root ला map करा, boot वर systemd ने सुरू होईल.
podman ने चालवा, user unit generate करा आणि linger enable करा.
su - athena
podman login registry.lab.example.com
podman run -d --name web -p 8080:8080 -v ~/web:/var/www/html:Z registry.lab.example.com/rhel9/httpd
mkdir -p ~/.config/systemd/user; cd ~/.config/systemd/user
podman generate systemd --name web --files --new
systemctl --user daemon-reload; systemctl --user enable --now container-web
loginctl enable-linger athena
प्र. Root साठी फक्त key-based SSH allow करा आणि user harry ला login करू द्या.
sshd_config edit करा, validate करा आणि restart करा.
sed -i 's/^#\?PermitRootLogin.*/PermitRootLogin prohibit-password/' /etc/ssh/sshd_config
echo 'AllowUsers root harry' >> /etc/ssh/sshd_config
sshd -t && systemctl restart sshd
प्र. सर्वात जास्त CPU वापरणारी process शोधून थांबवा, मग दुसरीची priority कमी करा.
CPU नुसार sorted top किंवा ps वापरा, TERM ने kill करा, renice.
ps -eo pid,comm,%cpu --sort=-%cpu | head -3
kill <PID>
renice -n 10 -p <OTHER_PID>
प्र. /usr खालच्या 30 KB ते 50 KB मधल्या setuid files शोधून list /root/myfiles मधे save करणारी script /usr/local/bin/myfiles लिहा.
Size आणि perm options सह find.
cat > /usr/local/bin/myfiles <<'EOF'
#!/bin/bash
find /usr -type f -size +30k -size -50k -perm -4000 > /root/myfiles
EOF
chmod +x /usr/local/bin/myfiles; myfiles; cat /root/myfilesRavindra Bagale's Tip
Never trust any list that claims to be the exact questions of a company. Use reported questions to understand the style, then prepare the skill itself. For RHEL roles, the 25 tasks in this chapter teach more than any list, because they force you to make every change persistent.
Ravindra Bagale's Tip – मराठी
एखाद्या company चे नेमके प्रश्न असल्याचा दावा करणाऱ्या कोणत्याही list वर विश्वास ठेवू नका. Style समजायला reported प्रश्न वापरा, मग skill स्वतः तयार करा. RHEL roles साठी या chapter मधले 25 tasks कोणत्याही list पेक्षा जास्त शिकवतात, कारण ते प्रत्येक बदल persistent करायला भाग पाडतात.
Ravindra Bagale's Tip – हिंदी
किसी company के exact सवाल होने का दावा करने वाली किसी भी list पर भरोसा मत कीजिए. Style समझने के लिए reported सवाल इस्तेमाल कीजिए, फिर skill खुद तैयार कीजिए. RHEL roles के लिए इस chapter के 25 tasks किसी भी list से ज़्यादा सिखाते हैं, क्योंकि वे हर बदलाव को persistent बनाने पर मजबूर करते हैं.
13. नेहमी विचारले जाणारे प्रश्न
प्र. हे TCS, Amazon किंवा Red Hat चे खरे प्रश्न आहेत का?
नाही. Public candidate experiences मधले हे typical, नेहमी सांगितले जाणारे प्रश्न आहेत. खरे interviews team आणि interviewer नुसार बदलतात.
प्र. Service company jobs साठी RHCSA लागतं का?
नेहमी नाही, पण बऱ्याचदा plus म्हणून दिलेलं असतं आणि practical rounds मधे मदत करतं.
प्र. RHCSA-style tasks खरी exam आहेत का?
नाही. ते त्याच style मधले practice tasks आहेत. खऱ्या exam चा content confidential आहे.
प्र. Tasks साठी कोणता distro वापरू?
Free developer subscription सह RHEL, किंवा Rocky Linux किंवा AlmaLinux 9.
प्र. Product companies Linux विचारतात का?
SRE, DevOps आणि infrastructure roles साठी हो, बऱ्याचदा खोल internals आणि troubleshooting सह.
प्र. Behavioural rounds किती महत्त्वाचे?
खूप, विशेषतः product companies मधे. 4 ते 6 STAR stories तयार ठेवा.
प्र. मी न वापरलेल्या tool बद्दल विचारलं तर?
तसं सांगा, तुम्हाला माहीत असलेल्या similar tool शी जोडा, आणि कसं शिकाल ते समजावा.
प्र. ITIL knowledge लागतं का?
Service आणि support roles मधे ते नेहमी येतं: incident, problem, change आणि SLA basics.
14. मुलाखत प्रश्न आणि उत्तरं
Beginner level
प्र. P1 ticket म्हणजे काय?
सर्वात जास्त priority चा incident, सहसा पूर्ण production outage.
प्र. Service boot वर सुरू होईल असं कसं करायचं?
systemctl enable name.
प्र. SELinux mode कसा तपासायचा?
getenforce.
प्र. LVM volumes कसे list करायचे?
pvs, vgs आणि lvs.
Mid level level
प्र. Firewall बदल permanent कसा करायचा?
firewall-cmd --permanent मग --reload.
प्र. RHEL 9 वर विसरलेला root password reset कसा करायचा?
GRUB वर rd.break, sysroot rw remount, chroot, passwd, touch /.autorelabel.
प्र. Docker पेक्षा Podman चा फायदा?
Default नुसार daemonless आणि rootless, systemd integration सह.
प्र. sos report काय करतो?
Support साठी configs, logs आणि command outputs गोळा करतो.
Senior level
प्र. ls चालवल्यावर काय होतं ते सांगा.
fork, execve, openat, getdents64, stat, write, exit आणि shell मधे wait4.
प्र. 2000 servers safely कसे patch कराल?
Canary, automatic pause सह waves, reboot आधी drain, जुना kernel ठेवा, आणि metrics gates.
प्र. Intermittent packet loss कसा debug करता?
mtr, MTU tests, ss -ti retransmits, NIC counters, दोन्ही बाजूंना tcpdump, conntrack limits.
प्र. Outage lead केल्याबद्दल सांगा.
Timeline, communication, fix, RCA आणि टिकणाऱ्या सुधारणांसह STAR.
घरी करून बघा
- एक खरा job description घ्या, section 1 मधला grep त्यावर चालवा, आणि revise करायचे तीन groups list करा.
- Fresh Rocky 9 VM वर सगळे 25 RHCSA-style tasks करा, मग reboot करून प्रत्येक verify करा.
- दोन STAR stories लिहा, एक outage आणि एक automation win, आणि प्रत्येक दोन minutes पेक्षा कमी वेळात सांगा.
सराव Tasks
London Legal LLP हा लंडन मधला कायदा सेवा व्यवसाय आहे. Oliver Hughes त्यांचं IT व cloud काम पाहतात. त्यांचे पैसे GBP मध्ये मोजले जातात आणि AWS resources eu-west-2 Region मध्ये चालतात. खालच्या tasks मध्ये तुम्ही या lesson मध्ये शिकलेलं वापरून त्यांची खरी कामं करता. सगळी नावं, account IDs, IP addresses व numbers सरावासाठी काल्पनिक आहेत.
0 / 21
सोपं SELinux mode
का: BIZ RHEL servers चालवतो आणि practical rounds घेतो.
काय करायचं: Mode उल्लेख असलेल्या SELinux status lines case-insensitively दाखवा.
- हे काम करणारा Linux command शोधा.
- Task ला लागणारे options (उदा. -r, -h) जोडा.
- File नावं, folders किंवा users योग्य क्रमाने लिहा.
- System files/users बदलत असाल तर sudo वापरा. Check answer दाबा.
सोपं Firewall reload
का: BIZ RHEL servers चालवतो आणि practical rounds घेतो.
काय करायचं: firewalld reload करा, आणि ते चाललं तरच open ports list करा.
- हे काम करणारा Linux command शोधा.
- Task ला लागणारे options (उदा. -r, -h) जोडा.
- File नावं, folders किंवा users योग्य क्रमाने लिहा.
- System files/users बदलत असाल तर sudo वापरा. Check answer दाबा.
सोपं Default target
का: BIZ RHEL servers चालवतो आणि practical rounds घेतो.
काय करायचं: Server default नुसार graphical target ला boot होईल असं करा.
- हे काम करणारा Linux command शोधा.
- Task ला लागणारे options (उदा. -r, -h) जोडा.
- File नावं, folders किंवा users योग्य क्रमाने लिहा.
- System files/users बदलत असाल तर sudo वापरा. Check answer दाबा.
सोपं Enable now
का: BIZ RHEL servers चालवतो आणि practical rounds घेतो.
काय करायचं: एकाच command मधे nginx boot वर enable करा आणि आत्ता start करा.
- हे काम करणारा Linux command शोधा.
- Task ला लागणारे options (उदा. -r, -h) जोडा.
- File नावं, folders किंवा users योग्य क्रमाने लिहा.
- System files/users बदलत असाल तर sudo वापरा. Check answer दाबा.
सोपं fstab test
का: BIZ RHEL servers चालवतो आणि practical rounds घेतो.
काय करायचं: Test करायला /etc/fstab मधलं सगळं verbosely mount करा.
- हे काम करणारा Linux command शोधा.
- Task ला लागणारे options (उदा. -r, -h) जोडा.
- File नावं, folders किंवा users योग्य क्रमाने लिहा.
- System files/users बदलत असाल तर sudo वापरा. Check answer दाबा.
सोपं Tuned recommend
का: BIZ RHEL servers चालवतो आणि practical rounds घेतो.
काय करायचं: सगळे available tuned profiles list करा.
- हे काम करणारा Linux command शोधा.
- Task ला लागणारे options (उदा. -r, -h) जोडा.
- File नावं, folders किंवा users योग्य क्रमाने लिहा.
- System files/users बदलत असाल तर sudo वापरा. Check answer दाबा.
सोपं Support bundle
का: BIZ RHEL servers चालवतो आणि practical rounds घेतो.
काय करायचं: Non-interactively support diagnostic report generate करा.
- हे काम करणारा Linux command शोधा.
- Task ला लागणारे options (उदा. -r, -h) जोडा.
- File नावं, folders किंवा users योग्य क्रमाने लिहा.
- System files/users बदलत असाल तर sudo वापरा. Check answer दाबा.
मध्यम Permanent port
का: BIZ RHEL servers चालवतो आणि practical rounds घेतो.
काय करायचं: firewalld मधे TCP port 8090 permanently उघडा.
- हे काम करणारा Linux command शोधा.
- Task ला लागणारे options (उदा. -r, -h) जोडा.
- File नावं, folders किंवा users योग्य क्रमाने लिहा.
- System files/users बदलत असाल तर sudo वापरा. Check answer दाबा.
मध्यम Labels लागू करा
का: BIZ RHEL servers चालवतो आणि practical rounds घेतो.
काय करायचं: /srv/site ला recursively, verbosely SELinux labels लागू करा.
- हे काम करणारा Linux command शोधा.
- Task ला लागणारे options (उदा. -r, -h) जोडा.
- File नावं, folders किंवा users योग्य क्रमाने लिहा.
- System files/users बदलत असाल तर sudo वापरा. Check answer दाबा.
मध्यम Persistent boolean
का: BIZ RHEL servers चालवतो आणि practical rounds घेतो.
काय करायचं: httpd_enable_homedirs persistently चालू करा.
- हे काम करणारा Linux command शोधा.
- Task ला लागणारे options (उदा. -r, -h) जोडा.
- File नावं, folders किंवा users योग्य क्रमाने लिहा.
- System files/users बदलत असाल तर sudo वापरा. Check answer दाबा.
मध्यम Volume group
का: BIZ RHEL servers चालवतो आणि practical rounds घेतो.
काय करायचं: /dev/vdc1 वर 8 MiB extents सह volume group vgweb बनवा.
- हे काम करणारा Linux command शोधा.
- Task ला लागणारे options (उदा. -r, -h) जोडा.
- File नावं, folders किंवा users योग्य क्रमाने लिहा.
- System files/users बदलत असाल तर sudo वापरा. Check answer दाबा.
मध्यम Extents ने LV
का: BIZ RHEL servers चालवतो आणि practical rounds घेतो.
काय करायचं: datastore मधे 32 extents चा LV database बनवा.
- हे काम करणारा Linux command शोधा.
- Task ला लागणारे options (उदा. -r, -h) जोडा.
- File नावं, folders किंवा users योग्य क्रमाने लिहा.
- System files/users बदलत असाल तर sudo वापरा. Check answer दाबा.
मध्यम Swap on
का: BIZ RHEL servers चालवतो आणि practical rounds घेतो.
काय करायचं: Kernel proc file वाचून active swap areas दाखवा.
- हे काम करणारा Linux command शोधा.
- Task ला लागणारे options (उदा. -r, -h) जोडा.
- File नावं, folders किंवा users योग्य क्रमाने लिहा.
- System files/users बदलत असाल तर sudo वापरा. Check answer दाबा.
मध्यम Password age
का: BIZ RHEL servers चालवतो आणि practical rounds घेतो.
काय करायचं: user natasha ने दर जास्तीत जास्त 90 दिवसांनी password बदलावा असं करा.
- हे काम करणारा Linux command शोधा.
- Task ला लागणारे options (उदा. -r, -h) जोडा.
- File नावं, folders किंवा users योग्य क्रमाने लिहा.
- System files/users बदलत असाल तर sudo वापरा. Check answer दाबा.
मध्यम No shell user
का: BIZ RHEL servers चालवतो आणि practical rounds घेतो.
काय करायचं: Interactive login shell नसलेला user bob बनवा.
- हे काम करणारा Linux command शोधा.
- Task ला लागणारे options (उदा. -r, -h) जोडा.
- File नावं, folders किंवा users योग्य क्रमाने लिहा.
- System files/users बदलत असाल तर sudo वापरा. Check answer दाबा.
मध्यम Bzip2 archive
का: BIZ RHEL servers चालवतो आणि practical rounds घेतो.
काय करायचं: /usr/local चा bzip2 archive /root/backup.tar.bz2 बनवा.
- हे काम करणारा Linux command शोधा.
- Task ला लागणारे options (उदा. -r, -h) जोडा.
- File नावं, folders किंवा users योग्य क्रमाने लिहा.
- System files/users बदलत असाल तर sudo वापरा. Check answer दाबा.
मध्यम Time sources
का: BIZ RHEL servers चालवतो आणि practical rounds घेतो.
काय करायचं: Clock chrony reference पासून किती दूर आहे ते दाखवा.
- हे काम करणारा Linux command शोधा.
- Task ला लागणारे options (उदा. -r, -h) जोडा.
- File नावं, folders किंवा users योग्य क्रमाने लिहा.
- System files/users बदलत असाल तर sudo वापरा. Check answer दाबा.
अवघड SELinux port
का: BIZ RHEL servers चालवतो आणि practical rounds घेतो.
काय करायचं: SELinux मधे httpd ला TCP port 8090 वापरू द्या.
- हे काम करणारा Linux command शोधा.
- Task ला लागणारे options (उदा. -r, -h) जोडा.
- File नावं, folders किंवा users योग्य क्रमाने लिहा.
- System files/users बदलत असाल तर sudo वापरा. Check answer दाबा.
अवघड Persistent context
का: BIZ RHEL servers चालवतो आणि practical rounds घेतो.
काय करायचं: /srv/site खालच्या सगळ्याला httpd_sys_content_t label करणारा persistent SELinux rule जोडा.
- हे काम करणारा Linux command शोधा.
- Task ला लागणारे options (उदा. -r, -h) जोडा.
- File नावं, folders किंवा users योग्य क्रमाने लिहा.
- System files/users बदलत असाल तर sudo वापरा. Check answer दाबा.
अवघड Group folder
का: BIZ RHEL servers चालवतो आणि practical rounds घेतो.
काय करायचं: /common/dev ला setgid सह owner आणि group साठी rwx, others साठी काहीच नाही असं set करा.
- हे काम करणारा Linux command शोधा.
- Task ला लागणारे options (उदा. -r, -h) जोडा.
- File नावं, folders किंवा users योग्य क्रमाने लिहा.
- System files/users बदलत असाल तर sudo वापरा. Check answer दाबा.
अवघड Linger
का: BIZ RHEL servers चालवतो आणि practical rounds घेतो.
काय करायचं: Logout नंतर user harry च्या user services चालू राहू द्या.
- हे काम करणारा Linux command शोधा.
- Task ला लागणारे options (उदा. -r, -h) जोडा.
- File नावं, folders किंवा users योग्य क्रमाने लिहा.
- System files/users बदलत असाल तर sudo वापरा. Check answer दाबा.
15. संबंधित chapters
- DevOps साठी Linux Ops Refresh
- Automation साठी Bash Scripting
- Linux grep आणि find Commands Examples सह
- Linux Servers मध्ये Passwordless SSH
थोडक्यात सांगायचं तर
- Reported प्रश्न style दाखवतात, नेमके papers नाहीत.
- Service: basics आणि ITIL आणि tickets.
- Product: internals, scenarios, design, behavioural.
- Red Hat: RHEL tools आणि hands-on tasks.
- प्रत्येक practical बदल reboot नंतर टिकायला हवा.
- Job description वरून तयारी करा.
उजळणी, तुलना आणि मुलाखत cards
हा lesson काही मिनिटांत revise करा. Cards phone वर save करा किंवा PNG download करा. प्रत्येक card वरचा QR हा lesson उघडतो.
अजून cards: Ravi Sir's Cards.