AWS मध्ये VPC, NAT Gateway आणि RDS वापरून 3-Tier Architecture कसं बनवायचं
आधीच्या chapters मध्ये प्रत्येक भाग वेगळा शिकलो: subnets आणि route tables, security groups, bastion host आणि NAT gateway, आणि Amazon RDS. हा chapter ते सगळं एकत्र जोडतो आणि रिकाम्या account पासून एक पूर्ण three-tier application बनवतो: public web tier, private app tier आणि Amazon RDS वरचा private database tier असलेला custom VPC. वाटेत बघाल की NAT gateway फक्त software install करताना का लागतो, media files EBS वर नाही तर Amazon S3 मध्ये का जातात, आणि IaaS, PaaS आणि SaaS चा खरा अर्थ काय.
या class मध्ये काय शिकाल
- Application web, app आणि database tiers मध्ये का विभागतात
- VPC, चार subnets आणि route tables चं planning
- Public web server आणि private app server
- Private server पर्यंत पोहोचणं, आणि web कडून app ला Nginx
proxy_pass - NAT gateway: फक्त outbound traffic साठी, आणि त्याचा खर्च कसा वाचवायचा
- Zonal vs regional NAT gateways
- DB subnet group आणि public access नसलेला RDS MySQL database
- Web → app → database अशी security groups ची साखळी
- EBS vs S3, आणि S3 gateway endpoint
- IaaS, PaaS आणि SaaS
1. तीन tiers का
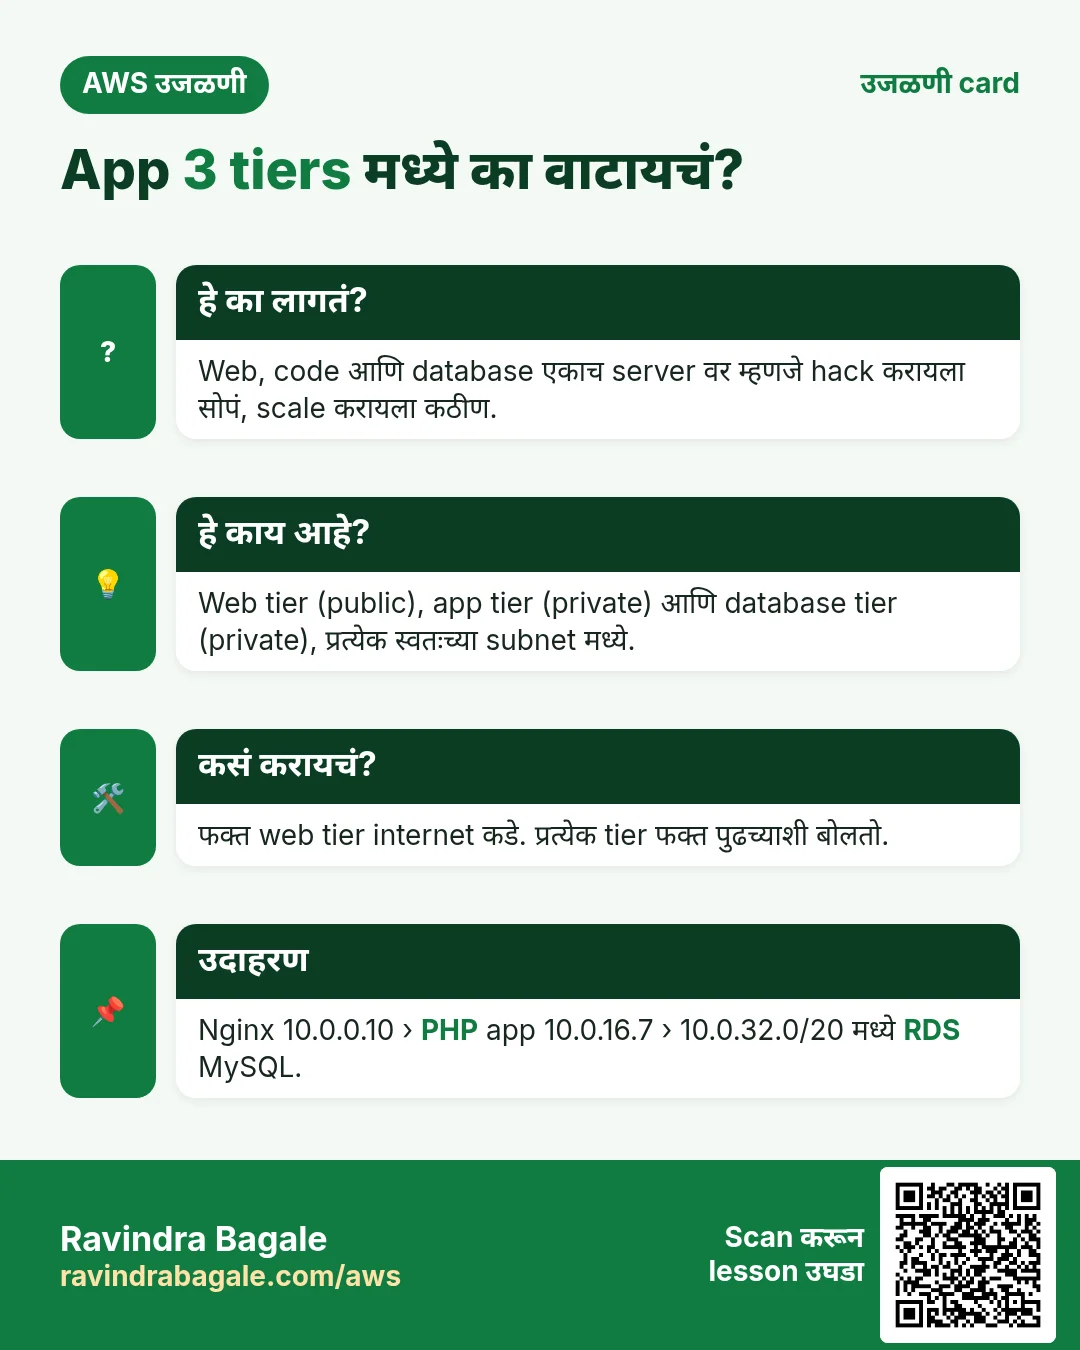
का: समजा आपण photo-sharing app बनवतोय. Web page, business code आणि database सगळं एकाच public server वर चालत असेल, तर web server मधल्या एका भोकामुळे database पण उघडा पडतो, आणि एक भाग वाढवायचा तर सगळं वाढवावं लागतं.
- Web tier: internet पोहोचू शकतो असा एकमेव tier. तो browser ची request घेतो.
- App tier: business code (इथे PHP). त्याला public IP नाही.
- Database tier: data. फक्त app tier त्याच्याशी बोलू शकतो.
- प्रत्येक tier स्वतःच्या subnet मध्ये, स्वतःच्या security group सोबत असतो, म्हणून web server पर्यंत पोहोचलेला attacker सुद्धा database पर्यंत थेट पोहोचू शकत नाही.
Tiers आणि security groups च्या साखळीची idea AWS VPC म्हणजे काय आणि CIDR IP Ranges कसे मोजायचे मध्ये आहे. इथे आपण ते बनवतो.
Classroom line
There should be no confusion at all.
Class मधलं वाक्य
"Ajibat confusion vhaycha nahiye."
अजिबात confusion व्हायचं नाहीये.
Classroom line
There should be no confusion at all.
2. कागदावर plan
आपण काय बनवतो (Region us-east-1):
| Name | CIDR | AZ | Type |
|---|---|---|---|
| ThreeTierVpc | 10.0.0.0/16 |
- | VPC, tenancy Default |
| WebSubnet | 10.0.0.0/20 |
us-east-1a | public |
| AppSubnet | 10.0.16.0/20 |
us-east-1b | private |
| DBSubnet | 10.0.32.0/20 |
us-east-1c | private |
| DBSubnet2 | 10.0.48.0/20 |
us-east-1a | private |
Worked example: हे चार CIDRs overlap का होत नाहीत
- एका
/20मध्ये 4,096 IPs, म्हणजे 3rd octet च्या 16 values. - WebSubnet:
10.0.0.0ते10.0.15.255. - AppSubnet पुढच्या IP पासून:
10.0.16.0ते10.0.31.255. - DBSubnet:
10.0.32.0ते10.0.47.255. - DBSubnet2:
10.0.48.0ते10.0.63.255. - प्रत्येकात usable: 4,096 − 5 = 4,091.
Binary method AWS VPC मध्ये Public आणि Private Subnets कसे बनवायचे मध्ये आहे.
Figure 1. Three-tier VPC: web server आणि NAT gateway असलेला public web subnet, private app subnet, आणि RDS साठी दोन AZs मधले दोन private DB subnets.
3. Step 1: VPC, subnets आणि public route table
- VPC > Your VPCs > Create VPC, VPC only, name
ThreeTierVpc, CIDR10.0.0.0/16, tenancy Default. - Subnets > Create subnet: table मधले
WebSubnet,AppSubnetआणिDBSubnetबनवा. - Internet gateways > Create:
ThreeTierIGW, मग Actions > Attach to VPCThreeTierVpc. - Route tables > Create:
ThreeTierPublicRouteTable, route add करा0.0.0.0/0→ThreeTierIGW. - Subnet associations: फक्त
WebSubnetassociate करा. - App आणि DB subnets main route table वरच राहतात, ज्यात फक्त
localroute आहे, म्हणून ते private.
4. Step 2: web server
WebSubnetमध्ये Amazon Linux 2023 instanceWebServerlaunch करा, Auto-assign public IP enabled.- Security group
web-sg: SSH 22 आणि HTTP 800.0.0.0/0कडून (practice साठी; खऱ्या कामात SSH फक्त तुमच्या IP ला द्या). - Connect करून Nginx install करा:
sudo yum install nginx -y
sudo service nginx start
http://<web-public-ip>/उघडा: Nginx चं welcome page load होतं.
5. Step 3: app server
AppSubnetमध्येAppServerlaunch करा, Auto-assign public IP disabled.- Security group
app-sg: SSH 22 आणि HTTP 80, source =web-sg(web server चा security group). Web server च्या IP ऐवजी security group वापरला तर web server बदलला तरी rule चालत राहतो. - तुमचा laptop त्याच्यापर्यंत पोहोचू शकत नाही: त्याला public IP नाही.
Login कसं करायचं: web server ला jump host म्हणून वापरा. चांगल्या पद्धतीत key तुमच्या laptop वरच राहते:
ssh -J ec2-user@<web-public-ip> ec2-user@<app-private-ip>
Key web server वर copy करण्यापेक्षा हे सुरक्षित का आहे ते Bastion Host आणि NAT Gateway ने Private EC2 कसा access करायचा मध्ये आहे.
Classroom line
It's simple, we just have to launch a server.
Class मधलं वाक्य
"Simple aahe, ek server launch karaychay."
Simple आहे, एक server launch करायचाय.
Classroom line
It's simple, we just have to launch a server.
6. Step 4: app server ला software install करता यावं म्हणून NAT gateway
का: app server वर sudo yum install php -y fail होतं: त्याच्या route table मध्ये internet कडे रस्ता नाही.
- NAT gateways > Create NAT gateway: name
ThreeTierNAT, subnetWebSubnet(public subnet), connectivity Public, Allocate Elastic IP. - Route tables > Create:
ThreeTierPrivateRouteTable, route0.0.0.0/0→ThreeTierNAT,AppSubnetassociate करा. - NAT gateway ला स्वतःचा route table नसतो. त्याच्याकडे जाणारा route private subnet च्या route table मध्ये असतो.
- App server वर PHP आणि Nginx install आणि start करा:
sudo yum install php -y
sudo yum install nginx -y
sudo service php-fpm start
sudo service nginx start
/usr/share/nginx/html/मध्येindex.htmlकाढूनindex.phpबनवा:
```
App tier
```
- App server वरच test करा:
curl http://localhost/index.phpPHP page print करतो.
NAT gateway addresses कसे बदलतो ते Bastion Host आणि NAT Gateway ने Private EC2 कसा access करायचा मध्ये आहे.
7. Step 5: web server request app server ला पाठवतो
- Web server वर
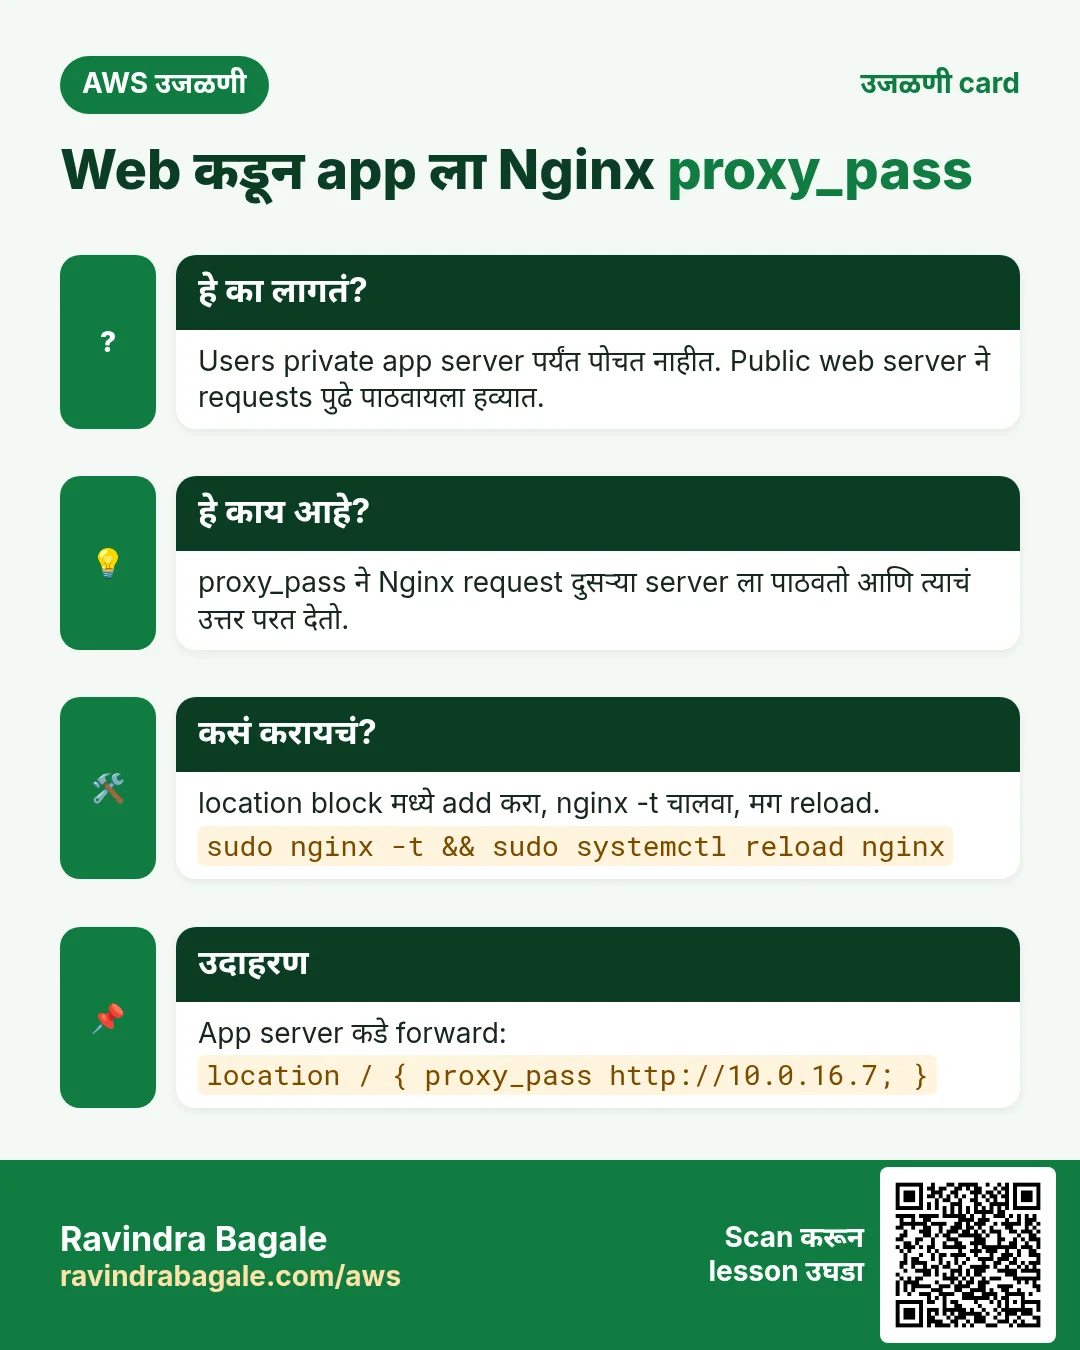
/etc/nginx/nginx.confedit करा.serverblock मध्ये हे ठेवा:
location / {
    proxy_pass http://<app-private-ip>:80;
}
- Check आणि reload करा:
sudo nginx -t
sudo service nginx reload
- Browser मध्ये
http://<web-public-ip>/उघडा: आता private app server वर चालणारं PHP page दिसतं.
Figure 2. Animation: browser फक्त web server पर्यंत पोहोचतो; Nginx request app server च्या private IP ला पाठवतो; PHP RDS ला port 3306 वर query करतो; answer त्याच रस्त्याने परत जातो.
8. NAT gateway फक्त installs पुरता
का: NAT gateway जितके तास असतो तितक्या प्रत्येक तासाचा आणि process केलेल्या प्रत्येक GB चा charge लागतो, आणि त्याच्या Elastic IP चा पण. App server ला internet फक्त software install किंवा update करताना लागतं.
- NAT gateway आणि
0.0.0.0/0route बनवा. - Software install करा. Internet
ping google.comकिंवाcurl -I https://aws.amazon.comने check करा. - NAT gateway delete करा, त्याचा Elastic IP release करा, आणि route काढा (नाहीतर तो blackhole route होतो).
- पुढच्या वेळी updates लागले की परत बनवा.
Production मध्ये servers सहसा NAT gateway ठेवतात, कारण ते वारंवार patch होतात आणि boot ला packages घेतात.
Classroom line
You need internet only when installing new software, not otherwise.
Class मधलं वाक्य
नवीन software install करायचं असेल तेव्हाच internet लागतं, बाकी वेळ नाही.
Classroom line – हिंदी
"Jab bhi naya software install karna ho, tabhi internet lagta hai, baki time nahi."
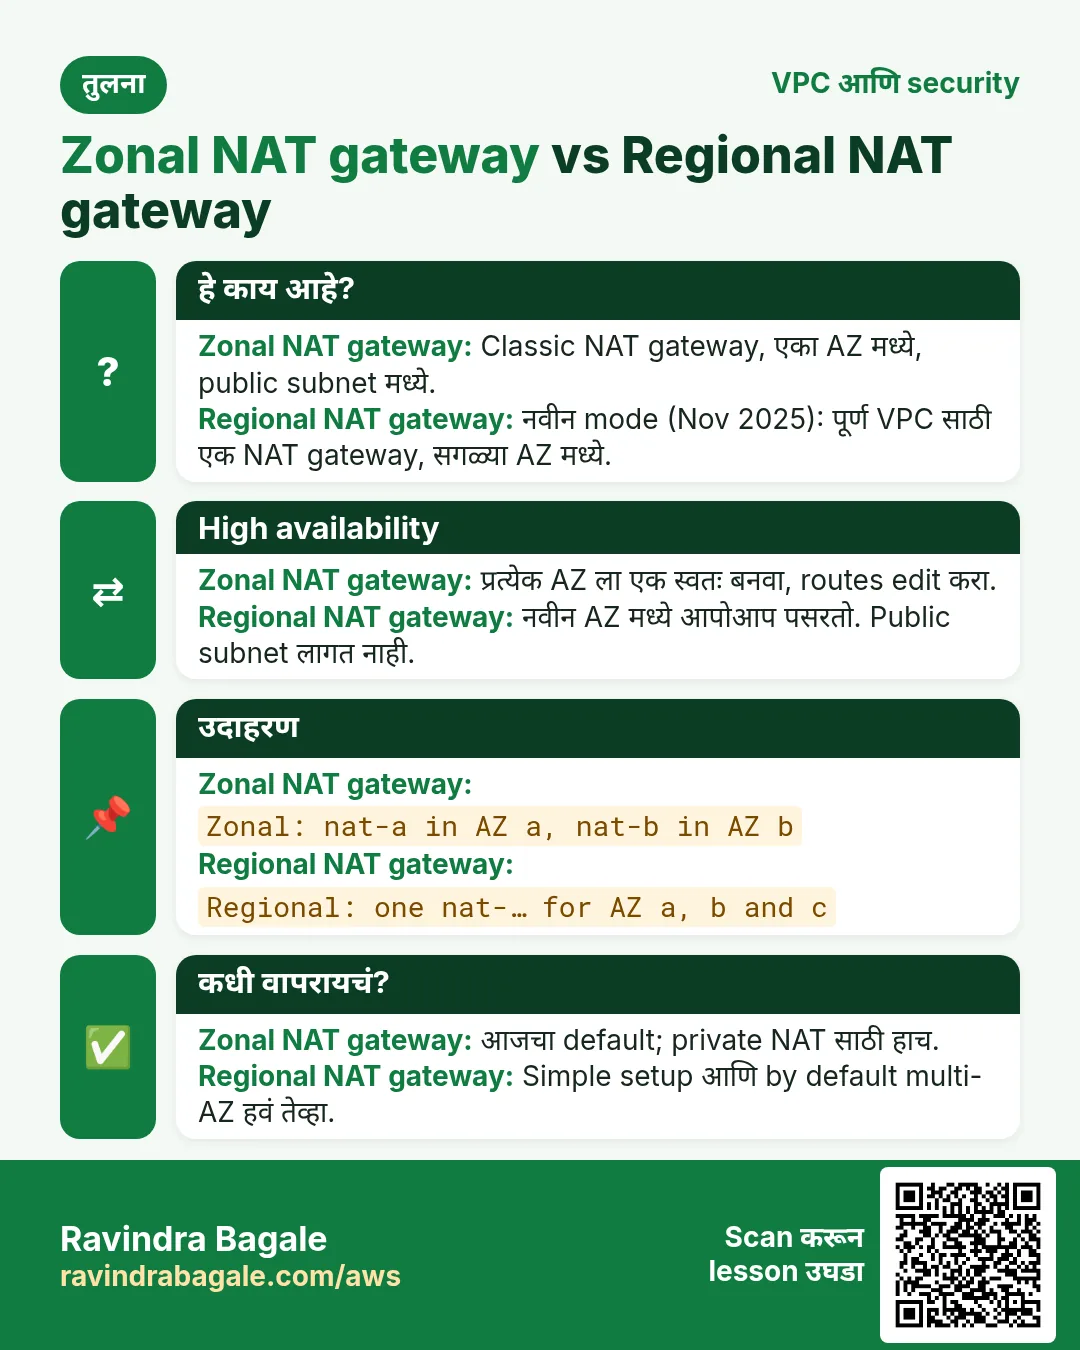
9. Zonal vs regional NAT gateway
- Zonal NAT gateway (जुना प्रकार): एका AZ मधल्या एका public subnet मध्ये असतो. ती AZ बंद पडली तर इतर AZs मधल्या private servers चा बाहेर जायचा रस्ता बंद होतो. High availability साठी प्रत्येक AZ मध्ये एक zonal NAT gateway बनवतात, आणि प्रत्येक AZ चा private route table आपल्याच NAT कडे point करतो.
- Regional NAT gateway (November 2025 पासून उपलब्ध): पूर्ण VPC साठी एक NAT gateway, जो तुमचे workloads ज्या AZs मध्ये चालतात तिथे आपोआप पसरतो. त्याला public subnet लागत नाही, आणि नवीन AZ add करताना route tables edit करावे लागत नाहीत.
- या practice build साठी एक zonal NAT gateway पुरेसा आहे.
10. Step 6: DB subnet group
का: RDS ला किमान दोन AZs मधले subnets असलेला DB subnet group लागतो, म्हणजे Multi-AZ चालू केलं तर तो standby दुसऱ्या AZ मध्ये ठेवू शकतो.
- Subnets > Create subnet:
DBSubnet2,us-east-1a,10.0.48.0/20. - RDS > Subnet groups > Create DB subnet group:
ThreeTierDBSubnetGroup, VPCThreeTierVpc, subnetsDBSubnet(1c) आणिDBSubnet2(1a).
11. Step 7: RDS MySQL database बनवा
- RDS > Create database > Standard create, engine MySQL, template Free tier.
- DB identifier
database-1, master usernameroot, आणि तुमचा स्वतःचा strong password (तो कधीही page वर किंवा share करायच्या code मध्ये ठेवू नका). - Instance class
db.t3.microकिंवाdb.t4g.micro, storage 20 GB gp2, storage autoscaling 1000 GB पर्यंत. - VPC
ThreeTierVpc, subnet groupThreeTierDBSubnetGroup, Public access: No. - नवीन security group
db-sg. Create database करा आणि तो Available होईपर्यंत थांबा.
स्वतःच्या EC2 वरच्या MySQL ऐवजी RDS का, आणि Multi-AZ vs read replicas, हे Amazon RDS Multi-AZ vs Read Replicas सोप्या भाषेत मध्ये आहे.
12. Step 8: app server वरून connect करा
- App server वर MariaDB client install करा:
sudo yum install mariadb105 -y
- Connect करा:
mysql -h <rds-endpoint> -u root -p. - ते अडकलं आणि नंतर connect होत नाही म्हणालं, तर database चा security group तुम्हाला block करतोय.
db-sgमध्ये inbound rule add करा MYSQL/Aurora, TCP 3306, sourceapp-sg. - आता connection चालतं. Database आणि table बनवा:
CREATE DATABASE insta;
USE insta;
CREATE TABLE IF NOT EXISTS users (
  id INT AUTO_INCREMENT PRIMARY KEY,
  username VARCHAR(100) NOT NULL,
  password VARCHAR(255) NOT NULL,
  mobile VARCHAR(20) NOT NULL
);
SHOW TABLES;
SELECT * FROM users;
- PHP pages MySQL शी बोलावेत म्हणून app server वर PHP MySQL driver पण लागतो:
sudo yum install php-mysqlnd -y, मगsudo service php-fpm restart.
Security groups ची साखळी:
web-sg: 800.0.0.0/0कडून.app-sg: 80web-sgकडून.db-sg: 3306app-sgकडून.
प्रत्येक tier फक्त त्याच्या पुढच्या tier कडूनच traffic घेतो. अशा table मध्ये लिहिणारा PHP form PHP आणि MySQL मध्ये Registration Form कसा बनवायचा मध्ये बनवला आहे.
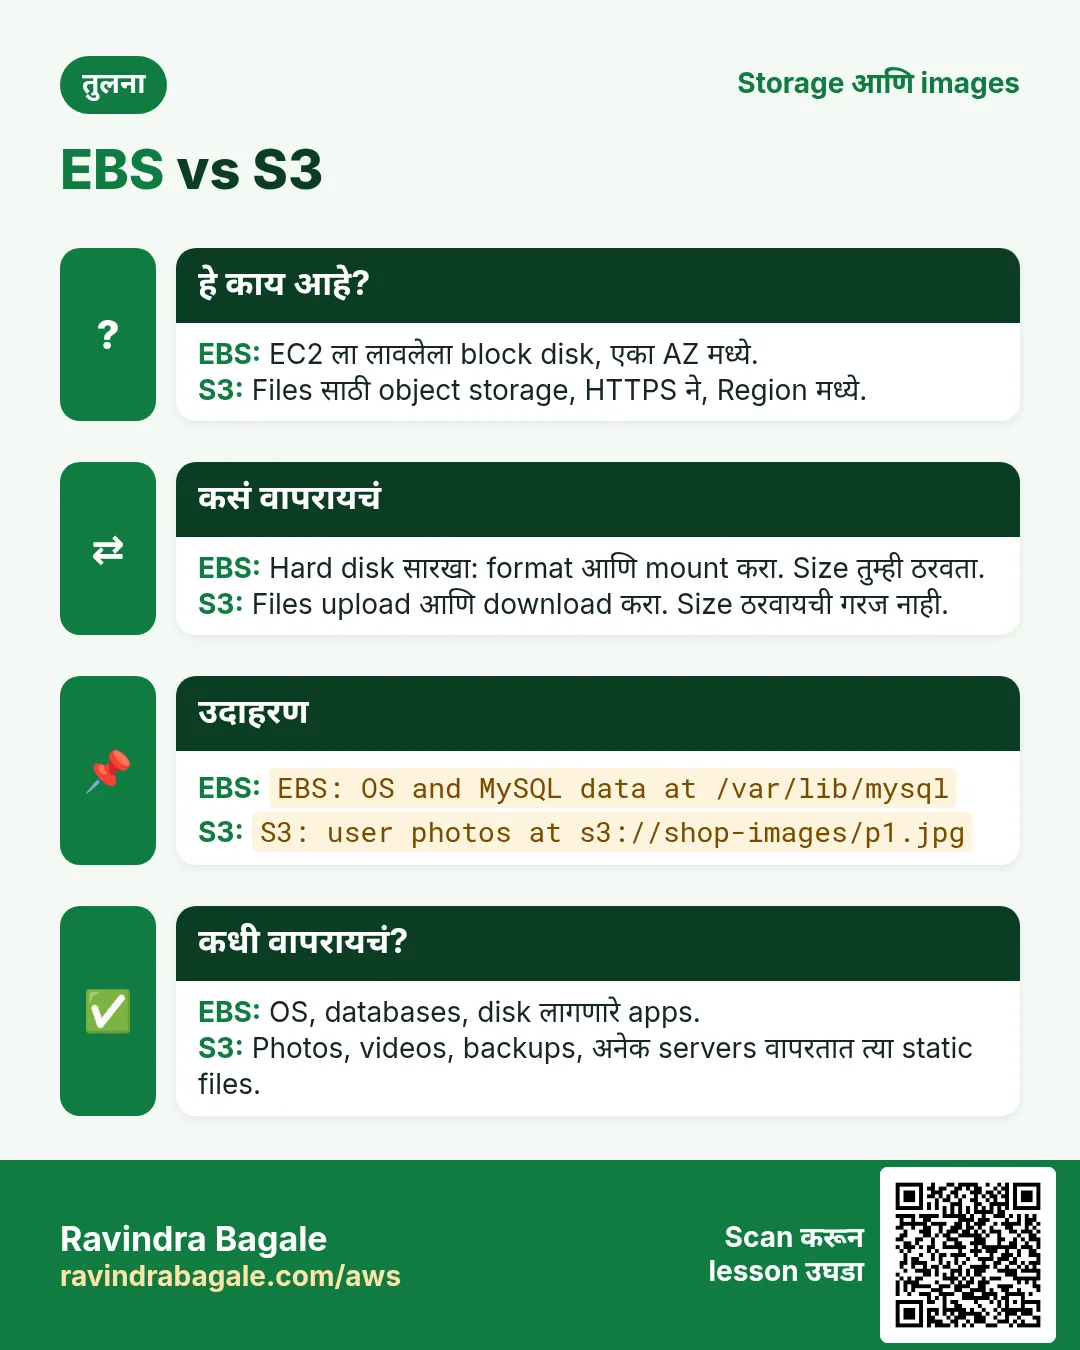
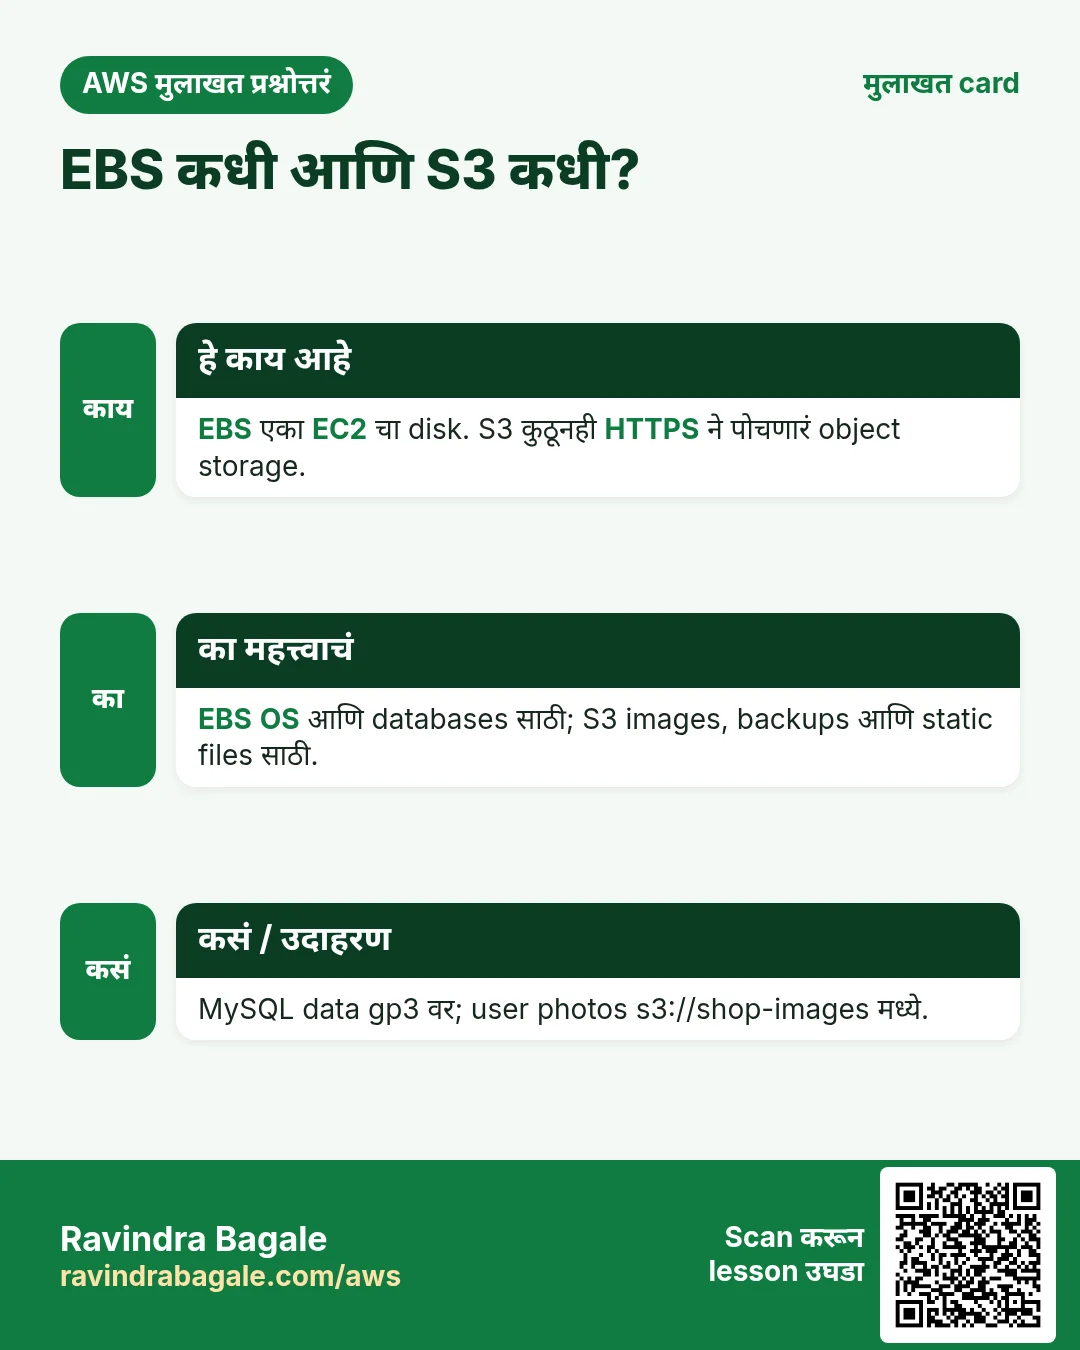
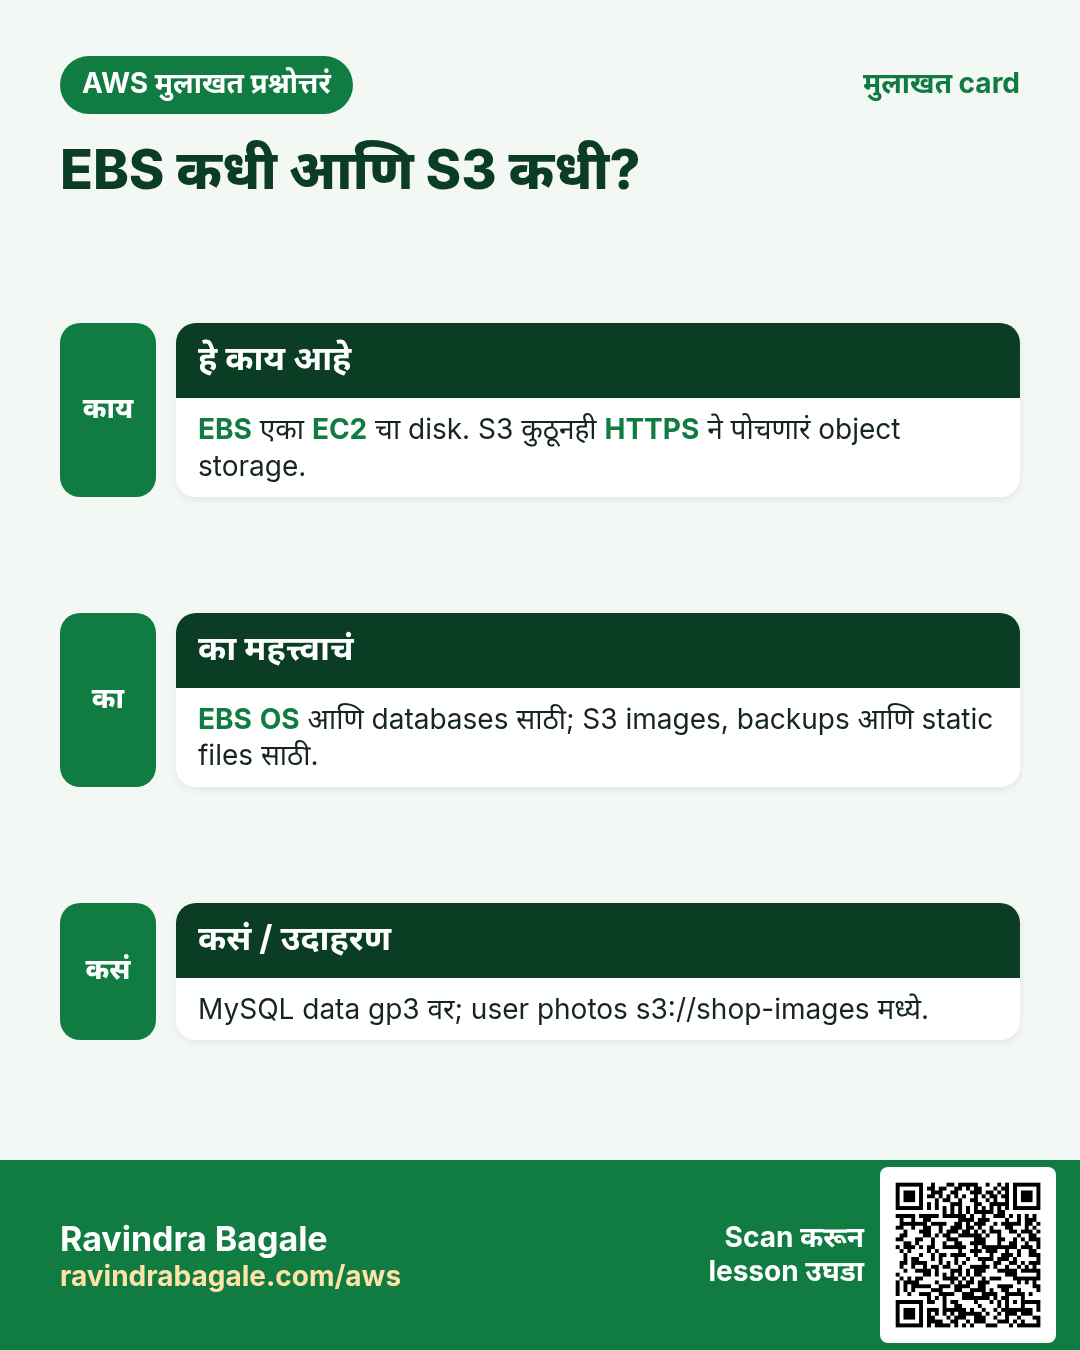
13. Photos आणि videos कुठे जातात: EBS vs S3
का: समजा आपण Instagram आहोत आणि 100 TB reels store करतो. ती app servers च्या EBS disks वर ठेवणं म्हणजे चुकीचं tool.
| EBS | S3 | |
|---|---|---|
| Type | block storage, एका server ची disk | object storage, HTTPS वरून files |
| तुम्ही पैसे देता | provision केलेल्या size चे | प्रत्यक्ष store केलेल्या GB चे |
| Size | size तुम्ही निवडता आणि स्वतः वाढवता | व्यवहारात unlimited |
| कुठे | एका AZ मध्ये, instance ला attach | तुमच्या VPC बाहेरची Regional service |
Worked example: 2 GB files असलेल्या 8 GB EBS root volume चं bill तरीही 8 GB चं येतं. S3 मध्ये तुम्ही 2 GB चे पैसे देता.
म्हणून database (RDS मध्ये) text data आणि file चं नाव किंवा URL ठेवतो, आणि photo किंवा video स्वतः S3 मध्ये जातो.
Classroom line
S3 lives outside the VPC and AWS manages it.
Class मधलं वाक्य
S3 VPC च्या बाहेर असतं, AWS manage करतं.
Classroom line – हिंदी
"S3 VPC ke bahar rehta hai, AWS manage karta hai."
S3 gateway endpoint: private server सहसा NAT gateway मधून S3 ला पोहोचतो आणि NAT data charges भरतो. S3 साठी gateway VPC endpoint तुमच्या route table मध्ये route add करतो जो S3 traffic AWS च्या network वरून थेट S3 ला पाठवतो. S3 च्या gateway endpoints ला extra charge नाही.
14. IaaS, PaaS आणि SaaS
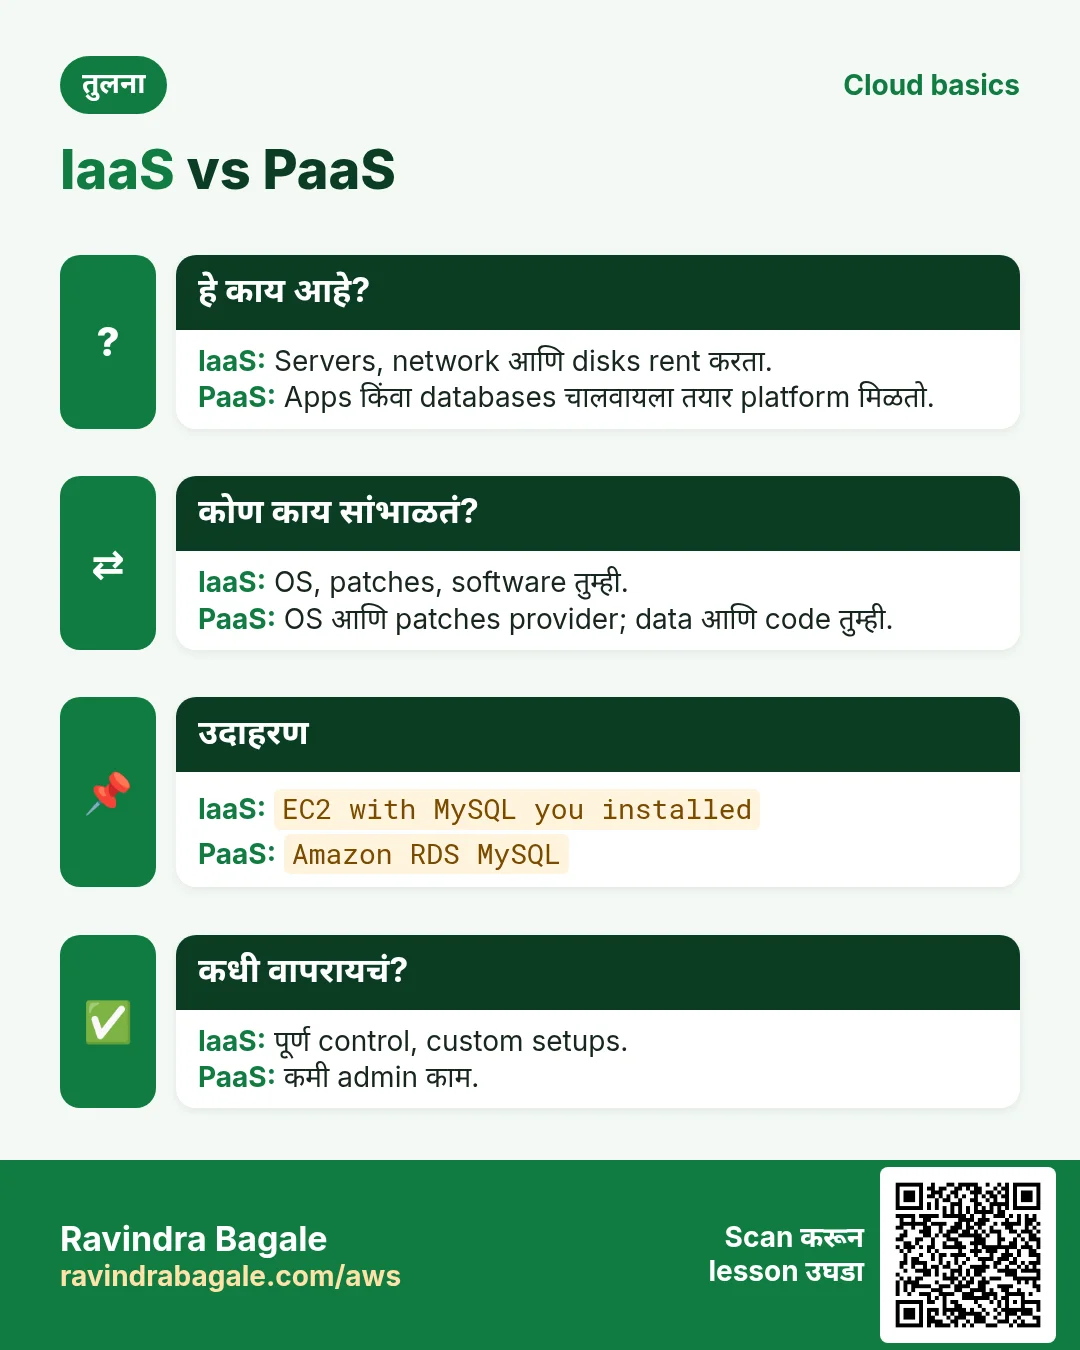
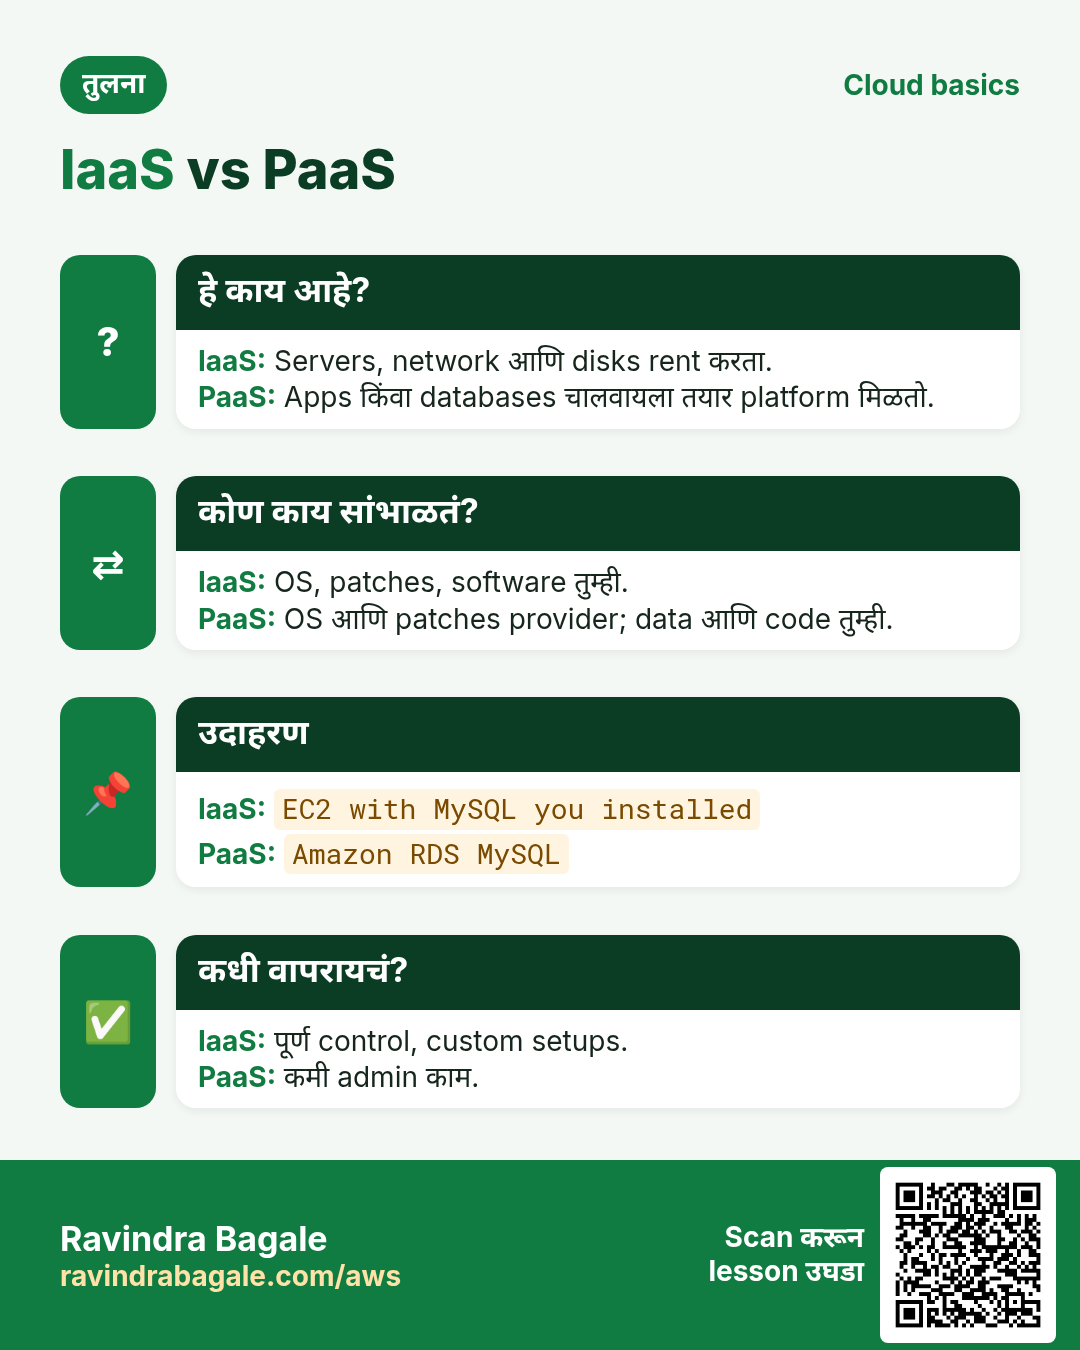
- IaaS (Infrastructure as a Service), उदा. EC2: AWS virtual hardware देतो. Operating system, database engine आणि तुमचं app तुम्ही install आणि patch करता.
- PaaS (Platform as a Service), उदा. RDS: AWS OS आणि MySQL engine चालवतो, patch करतो आणि backups घेतो. Data, tables आणि users तुम्ही manage करता.
- SaaS (Software as a Service), उदा. Gmail: पूर्ण application तयार असतं. तुम्ही फक्त sign in करून वापरता.
- S3 ही fully managed storage service आहे: तुम्ही फक्त objects upload आणि download करता, आणि मागचं सगळं AWS चालवतो.
Figure 3. IaaS (EC2), PaaS (RDS) आणि SaaS (Gmail) मध्ये कोण काय manage करतो.
15. काही चुकलं तर
- Web page वर 502 Bad Gateway: web server वरचा Nginx app server पर्यंत पोहोचू शकत नाही.
proxy_passमधला private IP, app server वर Nginx आणि php-fpm चालू आहेत का, आणिapp-sgweb-sgकडून 80 allow करतो का, check करा. - App server वर
yum installअडकतं: NAT gateway कडे route नाही, किंवा NAT gateway delete झाला (blackhole route). mysql -h ...timeout होतो:db-sgapp-sgकडून 3306 allow करत नाही, किंवा Public access No असताना तुम्ही VPC बाहेरच्या server वरून connect करताय.- RDS subnet group नाकारतो: त्याला किमान दोन AZs मधले subnets लागतात.
- Bill अपेक्षेपेक्षा जास्त: NAT gateway किंवा attach नसलेला Elastic IP अजून आहे. जे वापरत नाही ते delete करा.
Ravindra Bagale's Tip
Tiers क्रमाने बनवा आणि पुढच्या आधी प्रत्येक test करा: आधी web page, मग app server वर curl, मग proxy_pass, मग MySQL. काही तुटलं तर साखळीची नेमकी कोणती कडी check करायची ते कळतं.
पुढची step: याच build चं production-style version, दोन Availability Zones, load balancers आणि Auto Scaling सोबत, click by click: AWS मध्ये Step by Step 3-Tier Architecture कसं बनवायचं (VPC, ALB, Auto Scaling, RDS).
16. पूर्ण class एका page वर
- तीन tiers: web (public), app (private), database (private), प्रत्येकाचा स्वतःचा subnet आणि security group.
- VPC
10.0.0.0/16;/20subnets10.0.0.0,10.0.16.0,10.0.32.0,10.0.48.0ला. - फक्त web subnet च्या route table मध्ये
0.0.0.0/0→ IGW. - Private app server पर्यंत web server मधून
ssh -Jने पोहोचतात. - Web server वरचा Nginx
proxy_passने requests app server ला पाठवतो. - Public subnet मधला NAT gateway private servers ला बाहेर जायचा रस्ता देतो; route private route table मध्ये असतो.
- NAT gateway चा दर तासाला खर्च; practice साठी installs पुरता बनवा आणि नंतर delete करा.
- Zonal NAT = एक AZ; regional NAT = तुमच्या workloads सोबत AZs मध्ये पसरणारा एक gateway.
- RDS ला किमान दोन AZs मधले subnets असलेला DB subnet group लागतो; Public access No ठेवा.
- Security groups ची साखळी:
web-sgकडून 80,app-sgकडून 3306. - Media S3 मध्ये (store केलेल्या GB चे पैसे), EBS वर नाही (provision केलेल्या size चे पैसे); S3 gateway endpoint NAT charges वाचवतो.
- IaaS = EC2, PaaS = RDS, SaaS = Gmail.
17. घरी करून बघा
घरी करून बघा
Task 1: कागदावर
- चार subnets, IGW, NAT gateway आणि दोन route tables सकट VPC काढा.
web-sg,app-sgआणिdb-sgचे inbound rules लिहा.
Task 2: console मध्ये
- Web आणि app tiers बनवा आणि web server च्या public IP वरून PHP page मिळवा.
- RDS database बनवा, app server वरून connect करा, आणि
userstable बनवा.
Task 3: साफसफाई
- RDS database, NAT gateway delete करा, आणि Elastic IP release करा.
- दोन्ही instances terminate करा, मग subnets, route tables, IGW आणि VPC delete करा.
Recap
थोडक्यात
- फक्त web tier public; app आणि database private राहतात.
- Nginx
proxy_passweb ला app शी जोडतो; security groups web → app → database अशी साखळी बनवतात. - NAT gateway फक्त outbound traffic साठी, आणि तो असेपर्यंत खर्च लागतो.
- RDS दोन AZs मधल्या DB subnet group मध्ये, public access शिवाय.
- Media S3 मध्ये ठेवा, EBS वर नाही.
- EC2 IaaS, RDS PaaS, Gmail SaaS.
सराव Tasks
Shivneri Schools हा जुन्नर मधला शिक्षण व्यवसाय आहे. Kavita Shinde त्यांचं IT व cloud काम पाहतात. त्यांचे पैसे INR मध्ये मोजले जातात आणि AWS resources ap-south-1 Region मध्ये चालतात. खालच्या tasks मध्ये तुम्ही या lesson मध्ये शिकलेलं वापरून त्यांची खरी कामं करता. सगळी नावं, account IDs, IP addresses व numbers सरावासाठी काल्पनिक आहेत.
0 / 12
सोपं /16 मध्ये किती addresses?
का: VPC size ठरवायला ही संख्या लागते.
काय करायचं: Shivneri Schools चा VPC 10.64.0.0/16. एकूण किती IP addresses?
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
सोपं VPC बनवा
का: VPC म्हणजे AWS मधलं तुमचं स्वतःचं private network.
काय करायचं: 10.7.0.0/16 CIDR block असलेला VPC बनवा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
सोपं Internet gateway बनवा
का: Internet gateway शिवाय VPC मधलं काहीही internet ला पोचत नाही.
काय करायचं: नवा internet gateway बनवा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
मध्यम एका AZ मध्ये subnet बनवा
का: Subnets VPC range वाटतात व प्रत्येक एकाच AZ मध्ये असतो.
काय करायचं: vpc-03ec55255edeadbee मध्ये ap-south-1a मध्ये 10.7.1.0/24 subnet बनवा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
मध्यम Internet route जोडा
का: Route table 0.0.0.0/0 internet gateway ला पाठवत असेल तरच subnet "public".
काय करायचं: Route table rtb-0103da55255dbb22 मध्ये सगळं internet traffic (0.0.0.0/0) igw-003da55255daa11 कडे पाठवा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
मध्यम VPC router address शोधा
का: AWS router साठी base+1 राखतो.
काय करायचं: 10.64.4.0/24 मध्ये VPC router साठी AWS कोणता address राखतो?
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
मध्यम AWS /24 subnet मधले usable IPs
का: AWS प्रत्येक subnet मध्ये 5 addresses राखून ठेवतो.
काय करायचं: AWS वर 10.64.1.0/24 subnet मध्ये Shivneri Schools servers साठी किती addresses वापरू शकतो?
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
मध्यम Subnet route table शी जोडा
का: Associate करेपर्यंत subnet main route table वापरतो.
काय करायचं: Subnet subnet-0103da55255dbb1 ला route table rtb-0103da55255dbb22 शी associate करा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
मध्यम Internet gateway attach करा
का: VPC ला attach केल्याशिवाय gateway काही करत नाही.
काय करायचं: igw-003da55255daa11 ला vpc-03ec55255edeadbee शी attach करा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
अवघड सर्वात लहान prefix निवडा
का: योग्य size मुळे address space वाचतो.
काय करायचं: AWS वर subnet मध्ये 100 servers हवेत. बसणारा सर्वात मोठा prefix number? उदा. /25.
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
अवघड /24 चे दोन भाग
का: Public व private subnets एक block वाटून घेतात.
काय करायचं: 10.64.8.0/24 चे दोन समान subnets करा. दोन्ही CIDRs comma ने लिहा.
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
अवघड NAT gateway बनवा
का: Private servers updates download करायला NAT gateway (public subnet मधला) वापरतात.
काय करायचं: Public subnet subnet-0103da55255dbb1 मध्ये Elastic IP allocation eipalloc-003da55255ddd44 वापरून NAT gateway बनवा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
झटपट उजळणी cards
हा lesson दोन मिनिटांत revise करा. Cards phone वर save करा किंवा PNG download करा. प्रत्येक card वरचा QR त्याचा lesson उघडतो.
अजून cards: Ravi Sir's Cards.