AWS मध्ये VPC Peering म्हणजे काय आणि ते कसं set up करायचं
VPC म्हणजे private network, ज्यात तुम्ही दार उघडल्याशिवाय कोणीच येऊ शकत नाही (Why a custom VPC). कधी कधी दोन private networks ना एकमेकांशी बोलायचं असतं: तुमचा app आणि partner चा database, किंवा तुमचा production VPC आणि shared-services VPC. Database internet ला उघडा करणं हे चुकीचं उत्तर. हा chapter VPC peering समजावतो: दोन VPCs मधली private link, ती कोणते rules पाळते (CIDRs overlap नकोत, transitive नाही), अपेक्षित नसलेली peering request कधीच accept का करायची नाही, आणि पूर्ण console walk-through: peering बनवणे, accept करणे, दोन्ही बाजूंना routes टाकणे आणि security groups उघडणे.
या class मध्ये काय शिकणार
- दोन VPCs default ने का बोलू शकत नाहीत
- VPC peering म्हणजे काय
- Requester, accepter, आणि 7 दिवसांची expiry
- दोन्ही बाजूंना routes, आणि security group rules
- Rule 1: CIDRs overlap नकोत
- Rule 2: peering transitive नाही
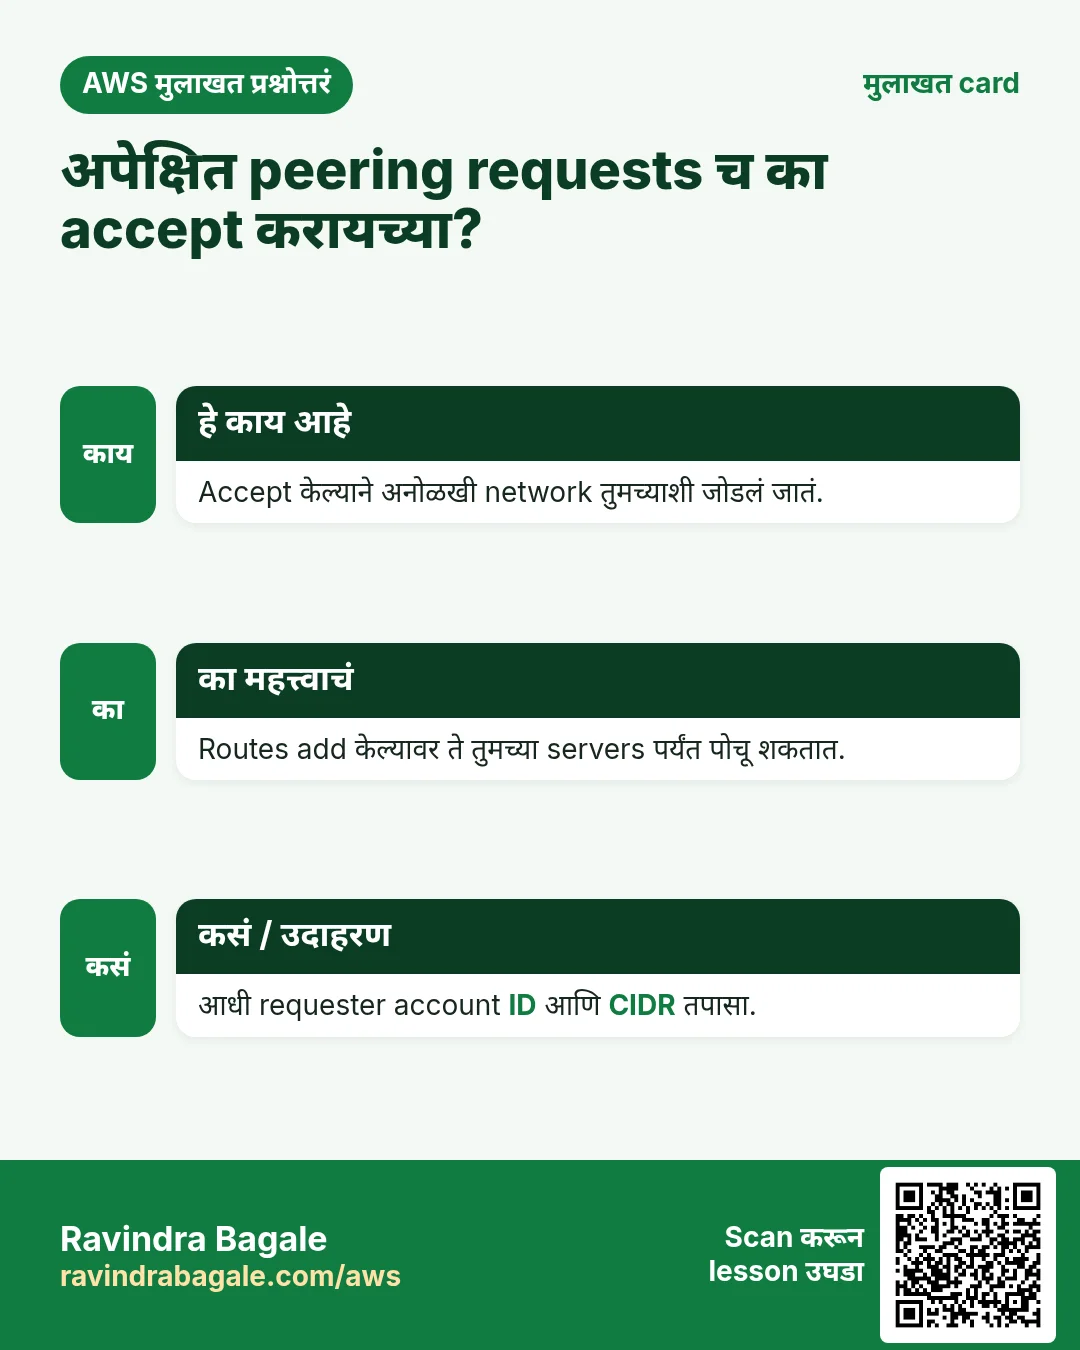
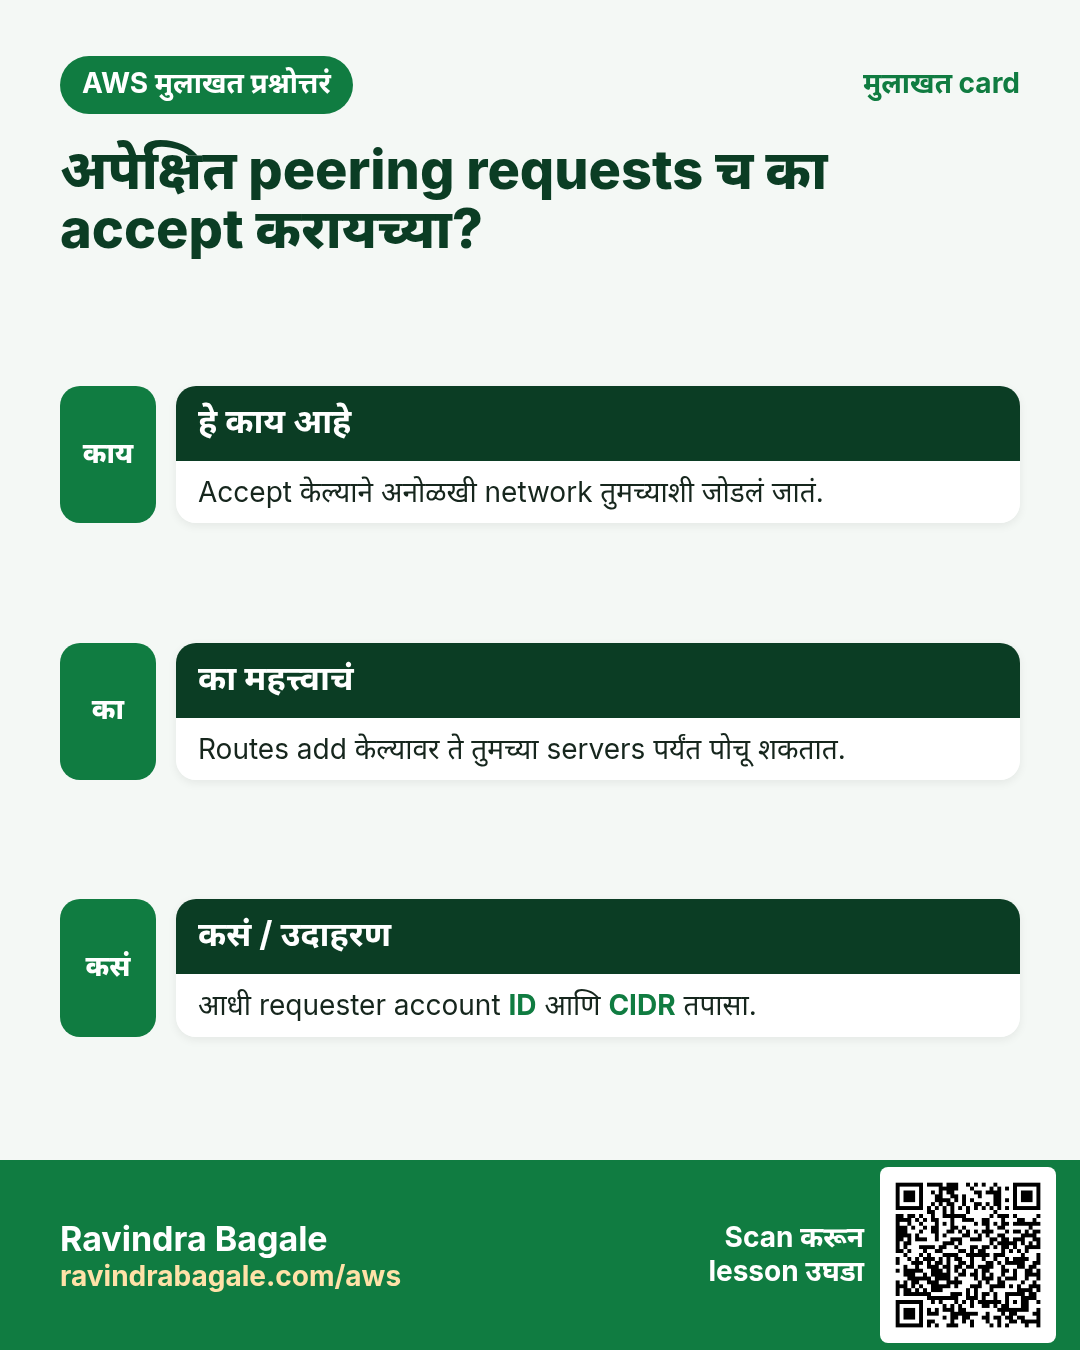
- फक्त अपेक्षित requests च accept का करायच्या
- VPC quotas, आणि console walk-through
1. दोन VPCs ना private link का लागते
समजा आपण Hotstar आहोत, cricket league stream करतोय. Live scores league च्या private database मध्ये आहेत, league च्या स्वतःच्या VPC मध्ये.
- दोन VPCs पूर्णपणे वेगळे networks. एकातला server दुसऱ्यातल्या private IP पर्यंत पोचू शकत नाही.
- चुकीचा उपाय: database ला public IP देऊन internet ला उघडा करणे. आता कोणीही आत घुसायचा प्रयत्न करू शकतो.
- योग्य उपाय: league त्यांचा VPC आपल्या VPC शी peer करते. आपले app servers database पर्यंत private IP ने पोचतात, आणि internet ला काहीच उघडं नाही.
Classroom line
Talking between two VPCs privately: that is VPC peering.
Class मधलं वाक्य
दोन VPCs मध्ये private बोलणं, म्हणजेच VPC peering.
Classroom line – हिंदी
"Do VPC ke beech mein communication karna, ye VPC peering ho gaya."
आणखी नेहमीचा case: तुमचा स्वतःचा production VPC आणि shared-services VPC (monitoring, build server, shared database).
Figure 1. समजा आपण Hotstar आहोत आणि league चे live scores हवेत. League database internet ला उघडा केला तर तो सगळ्यांना दिसतो. VPC peering ने आपला app server त्याच्यापर्यंत private IP ने पोचतो आणि काहीच public नाही.
2. VPC peering म्हणजे काय
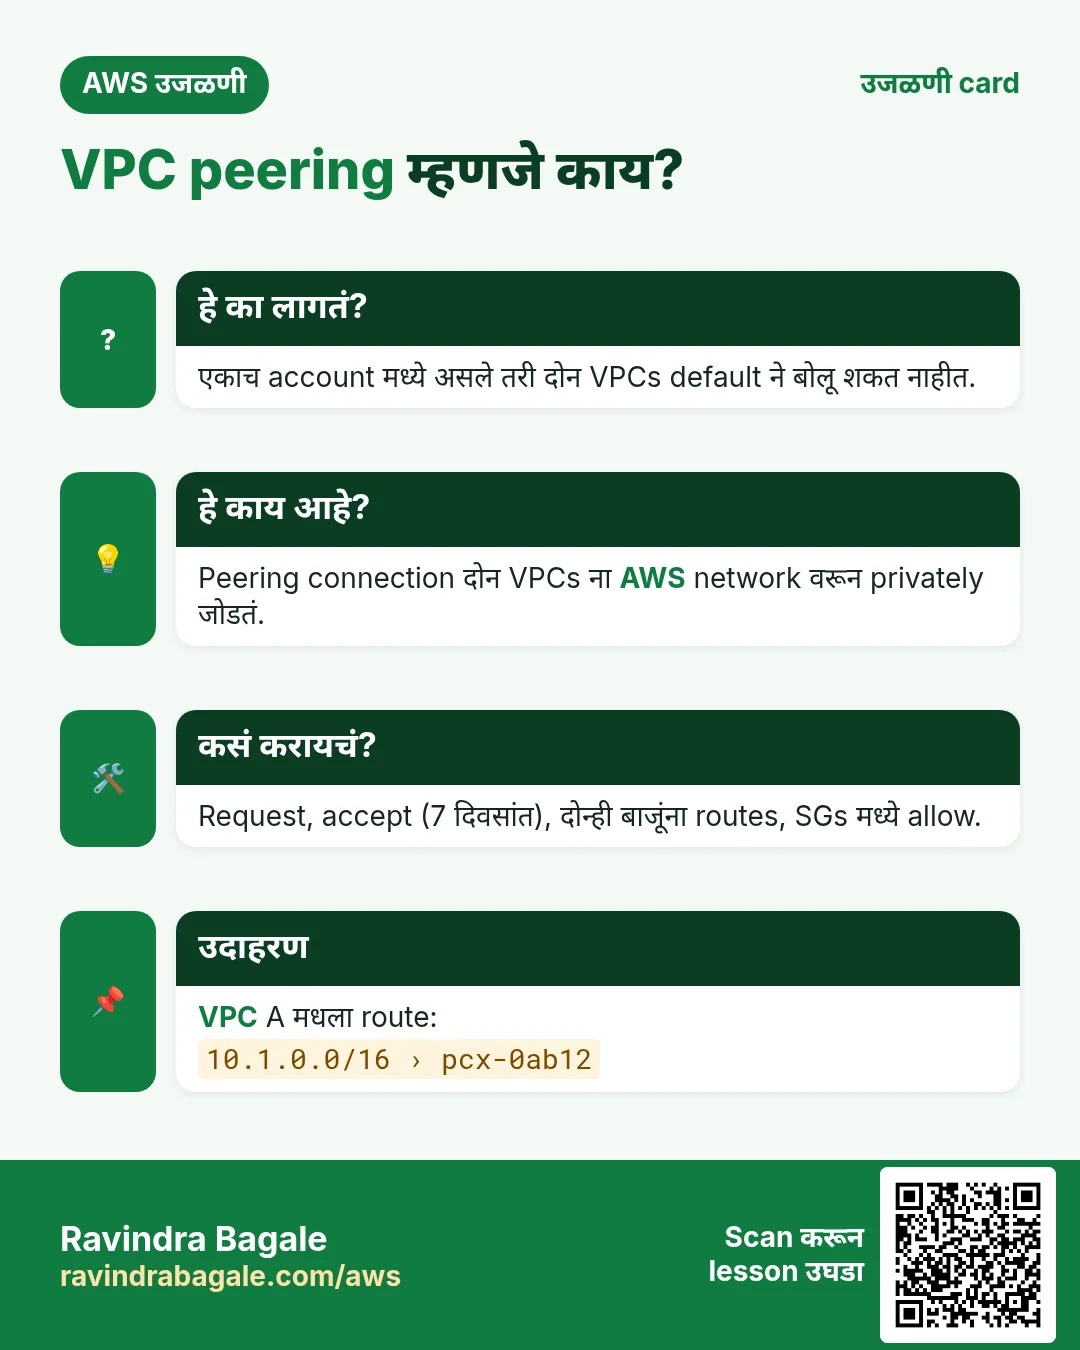
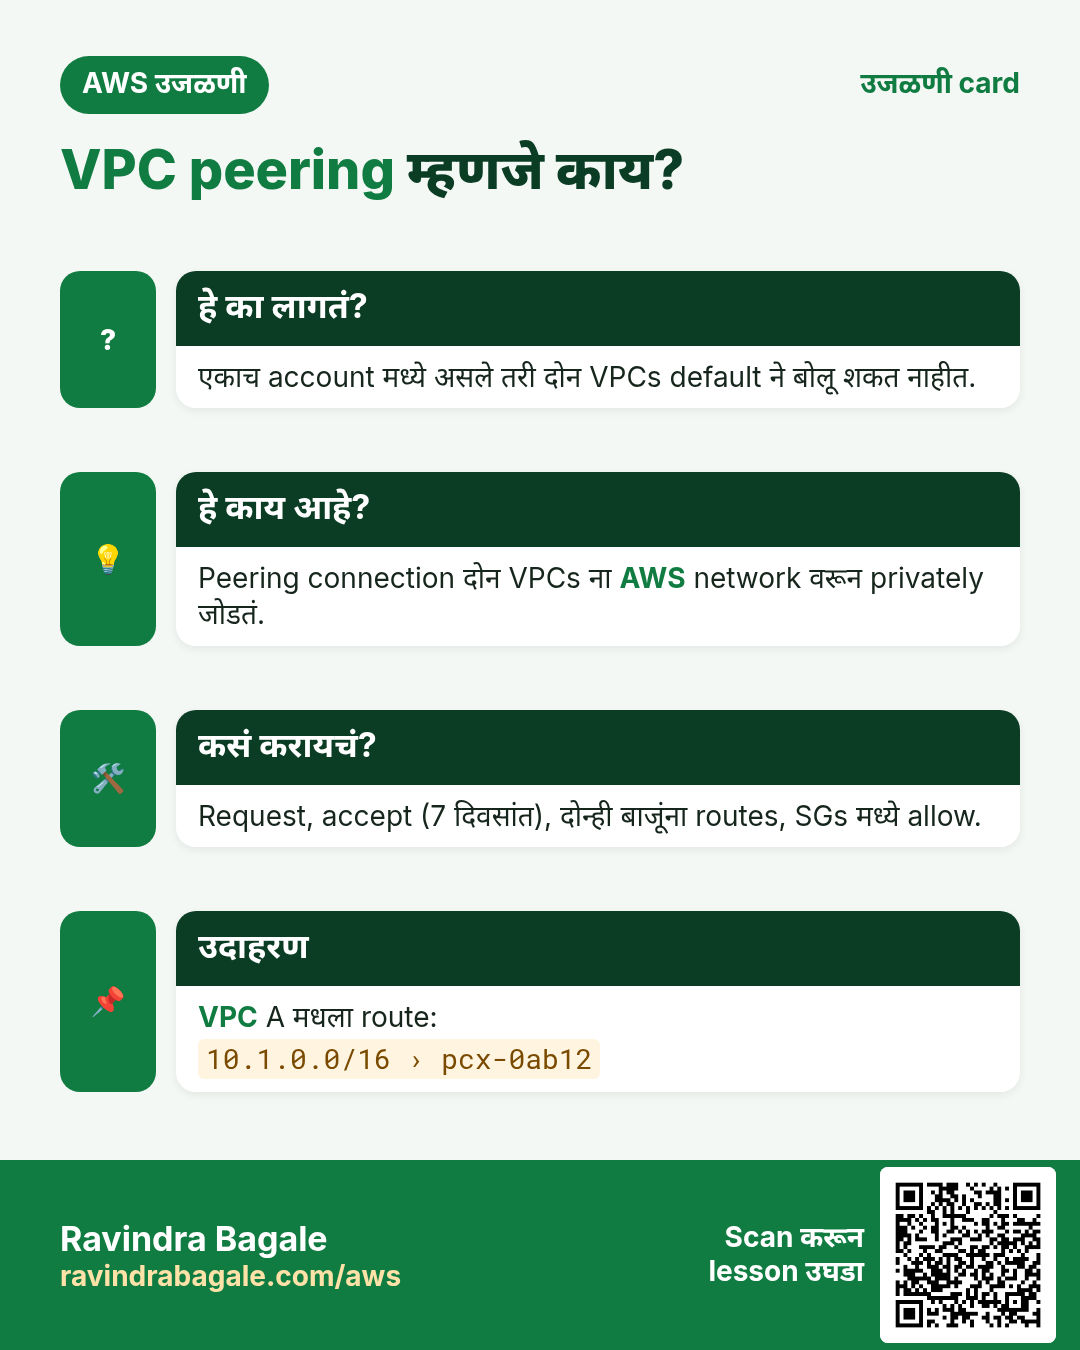
- Peering connection म्हणजे बरोबर दोन VPCs मधली private link. त्याचा ID
pcx-0a1b2c3d4e5f6a7b8सारखा दिसतो. - VPCs एकाच account मध्ये किंवा वेगवेगळ्या accounts मध्ये, आणि एकाच region मध्ये किंवा वेगवेगळ्या regions मध्ये असू शकतात.
- Servers private IP ते private IP बोलतात. Traffic AWS network वरच राहतं; त्यासाठी internet gateway, NAT किंवा VPN लागत नाही.
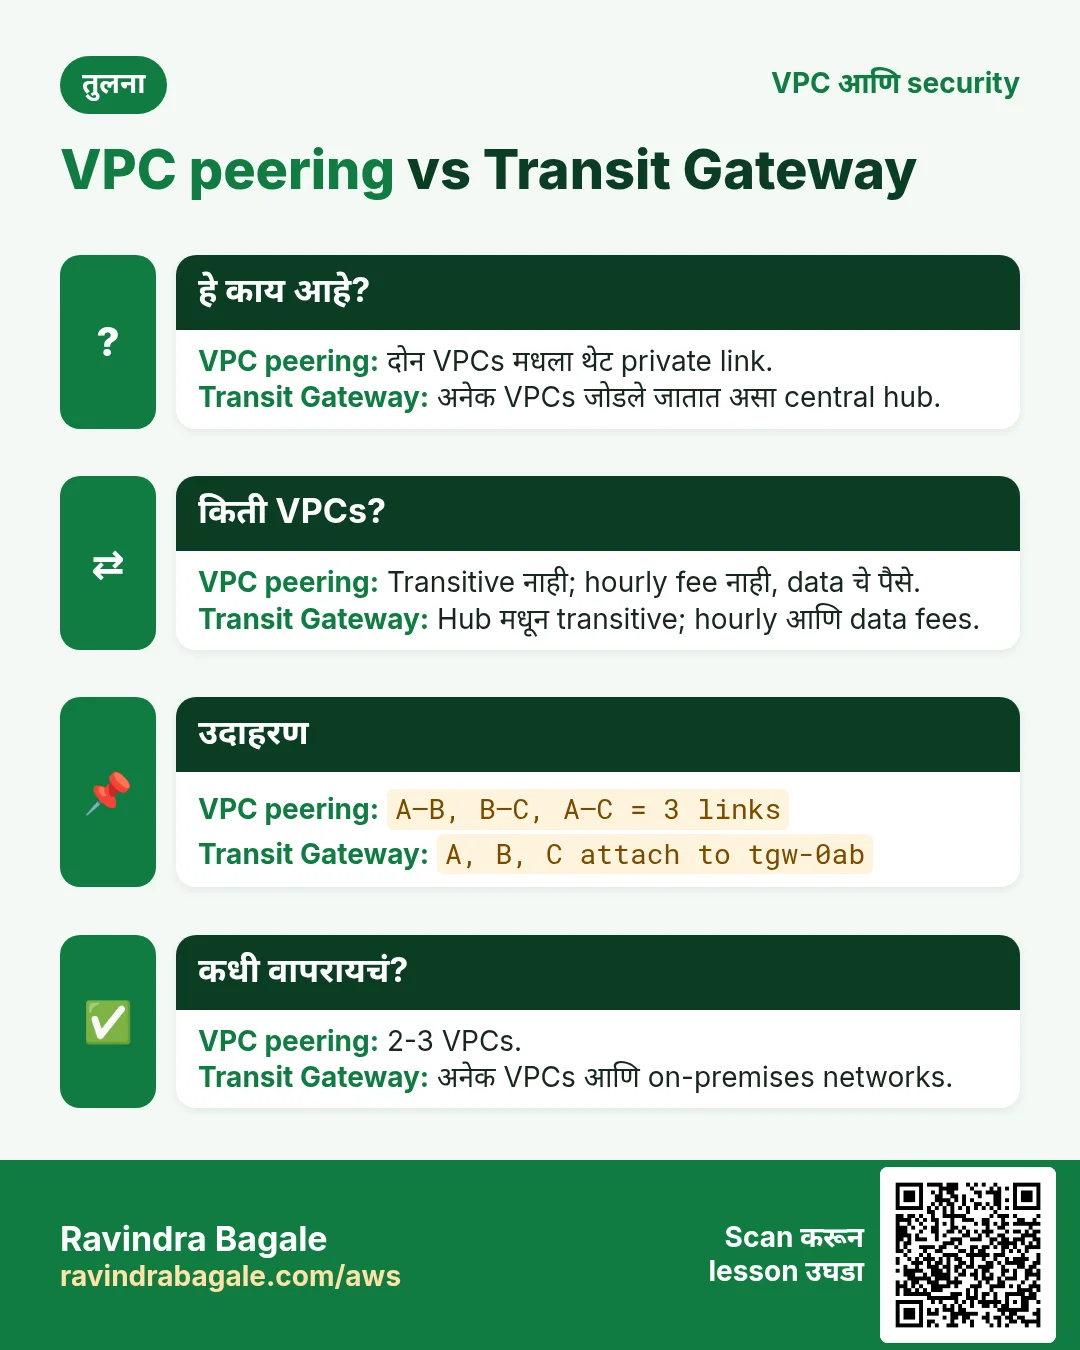
- Peering साठी स्वतः hourly charge नाही. AZs किंवा regions पार करणाऱ्या data चे per GB पैसे लागतात, इतर data transfer सारखेच.
3. Peering कसं set up होतं
समजा VPC A 10.0.0.0/16 (आपला) आणि VPC B 172.16.0.0/16 (partner चा) आहे.
- Request: VPC A चा owner VPC B कडे peering connection बनवतो. A हा requester.
- Accept: VPC B च्या owner ला ती Pending acceptance दिसते आणि तो accept करतो. B हा accepter. Accept न केलेली request 7 दिवसांनी expire होते.
- दोन्ही बाजूंना routes: A च्या route table मध्ये
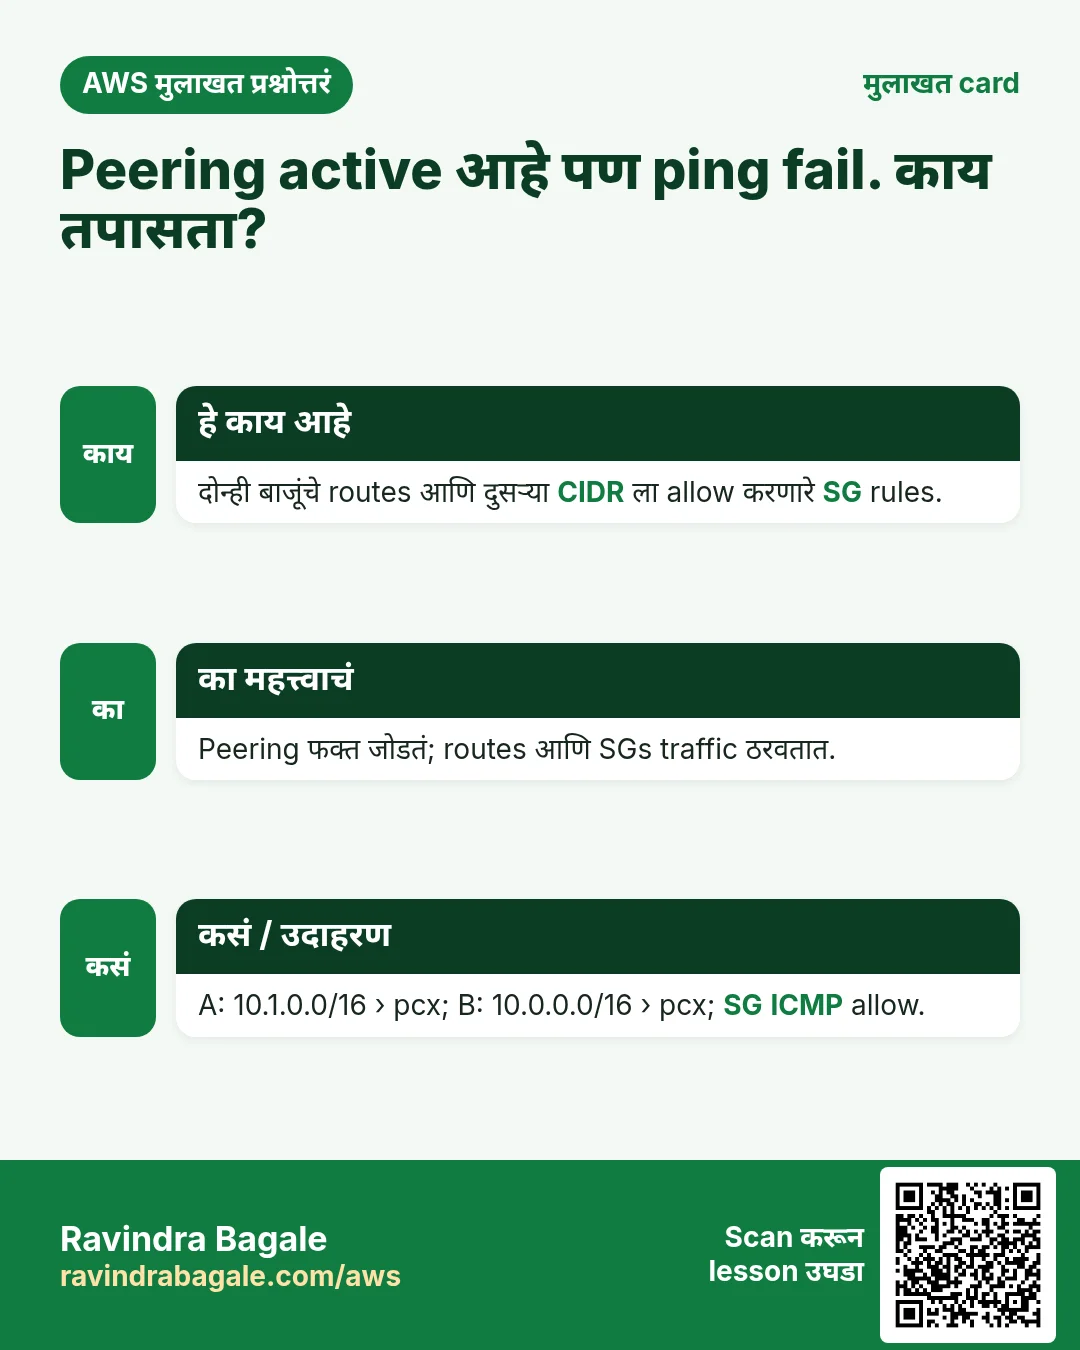
172.16.0.0/16 → pcx-..., आणि B च्या route table मध्ये10.0.0.0/16 → pcx-.... कुठल्याही एका बाजूला route नसेल तर replies ना परत यायला रस्ता नाही. - Security groups: B चा database SG A च्या app subnet कडून 3306 allow करतो, उदा.
10.0.2.0/24. - आता
10.0.2.15हा172.16.1.20:3306ला connect होऊ शकतो.
Figure 2. Animation: VPC A (10.0.0.0/16) VPC B (172.16.0.0/16) कडे peering request करतो; B 7 दिवसांच्या आत accept करतो; प्रत्येक बाजू दुसऱ्याच्या CIDR साठी pcx-... मधून route टाकते, आणि B चा security group A च्या app subnet कडून 3306 allow करतो.
Figure 3. VPC A चा route table: 10.0.0.0/16 local, 172.16.0.0/16 pcx-... कडे. VPC B चा route table: 172.16.0.0/16 local, 10.0.0.0/16 pcx-... कडे. दोन्ही लागतात.
Route tables स्वतः AWS VPC मध्ये Public आणि Private Subnets कसे बनवायचे मध्ये समजावले आहेत.
4. Rule 1: CIDRs overlap नकोत
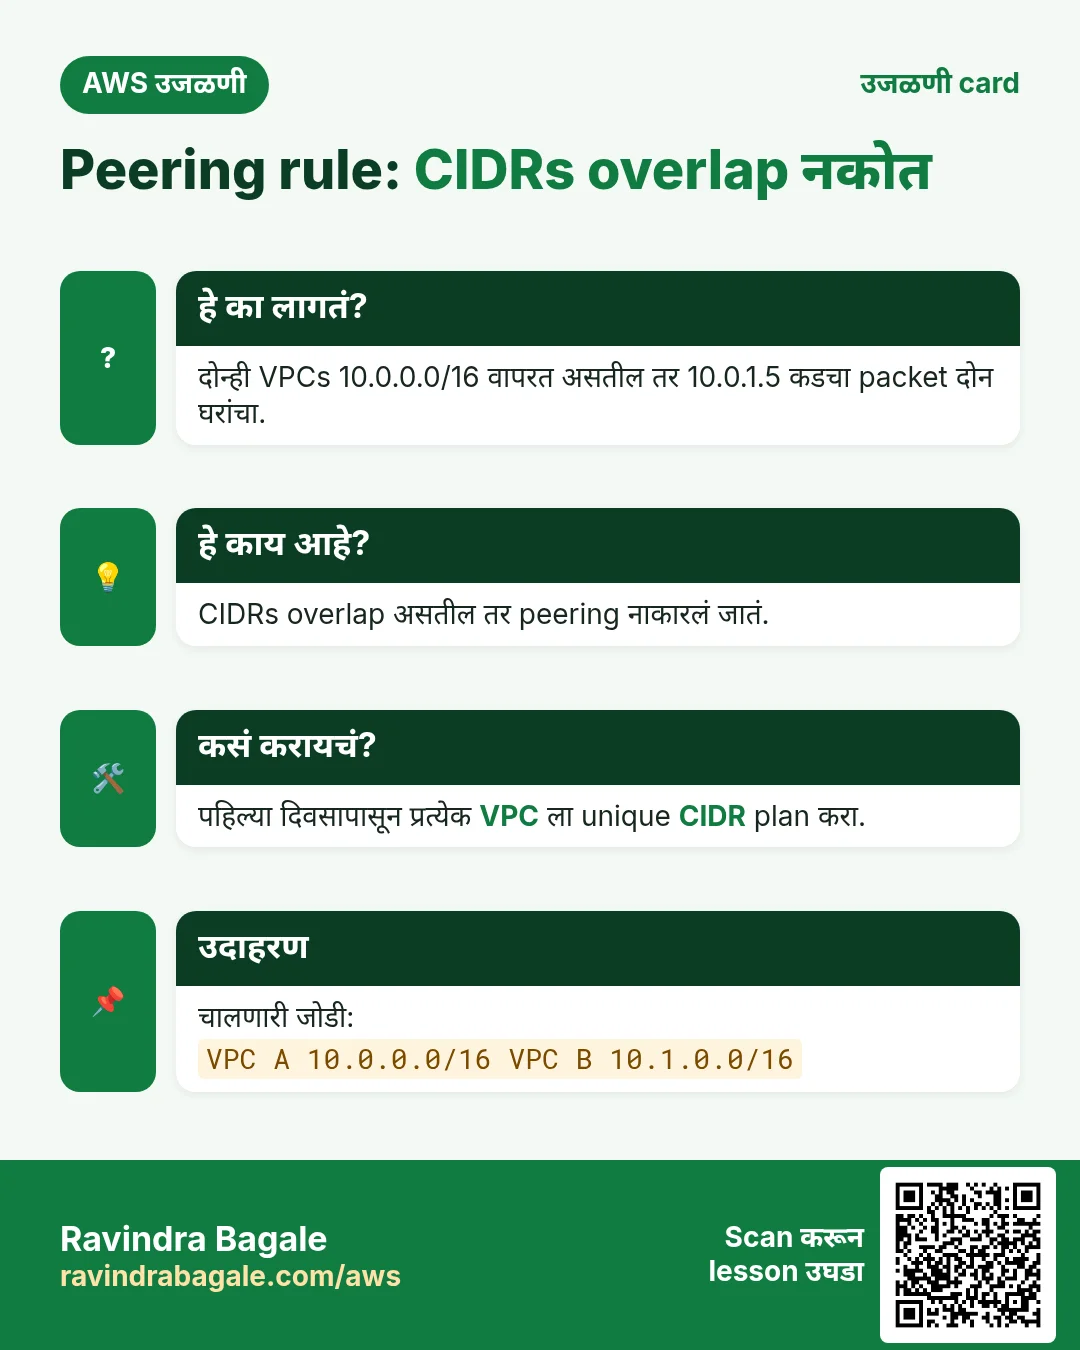
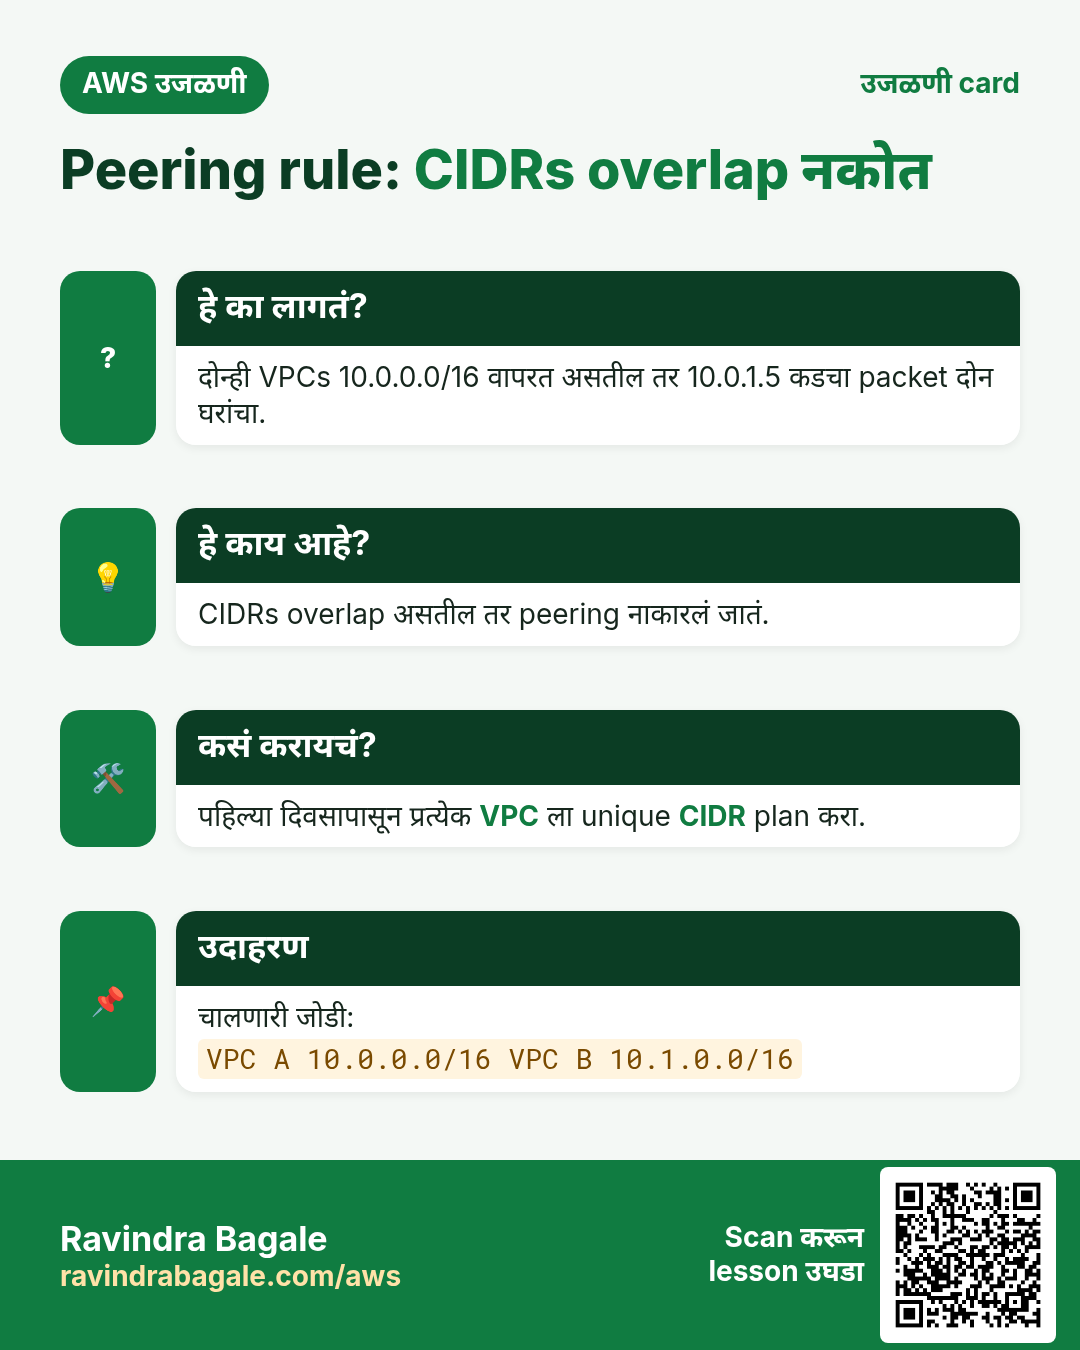
का: दोन्ही VPCs मध्ये 10.0.1.5 असेल, तर route ला कळणार नाही की तुम्हाला कुठला हवाय. म्हणून AWS overlapping ranges peer करू देत नाही.
10.0.0.0/16आणि172.16.0.0/16: overlap नाही. Peering चालतं.10.0.0.0/16आणि10.1.0.0/16: overlap नाही (10.0.x.x vs 10.1.x.x). Peering चालतं.10.0.0.0/16आणि10.0.128.0/17: दुसरा पहिल्याच्या आत आहे (10.0.128.0 ते 10.0.255.255). Overlap; peering fail.- दोन्ही VPCs
10.0.0.0/16वर: overlap; peering fail.
म्हणून सगळ्या VPCs चे CIDRs पहिल्याच दिवशी plan करा, प्रत्येकाचा वेगळा. Ranges कशा calculate करायच्या: AWS VPC म्हणजे काय आणि CIDR IP Ranges कसे मोजायचे.
Figure 4. 10.0.0.0/16 सोबत 172.16.0.0/16 किंवा 10.1.0.0/16: overlap नाही, peering चालतं. 10.0.0.0/16 सोबत 10.0.128.0/17 किंवा दुसरा 10.0.0.0/16: overlap, peering fail.
5. Rule 2: peering transitive नाही
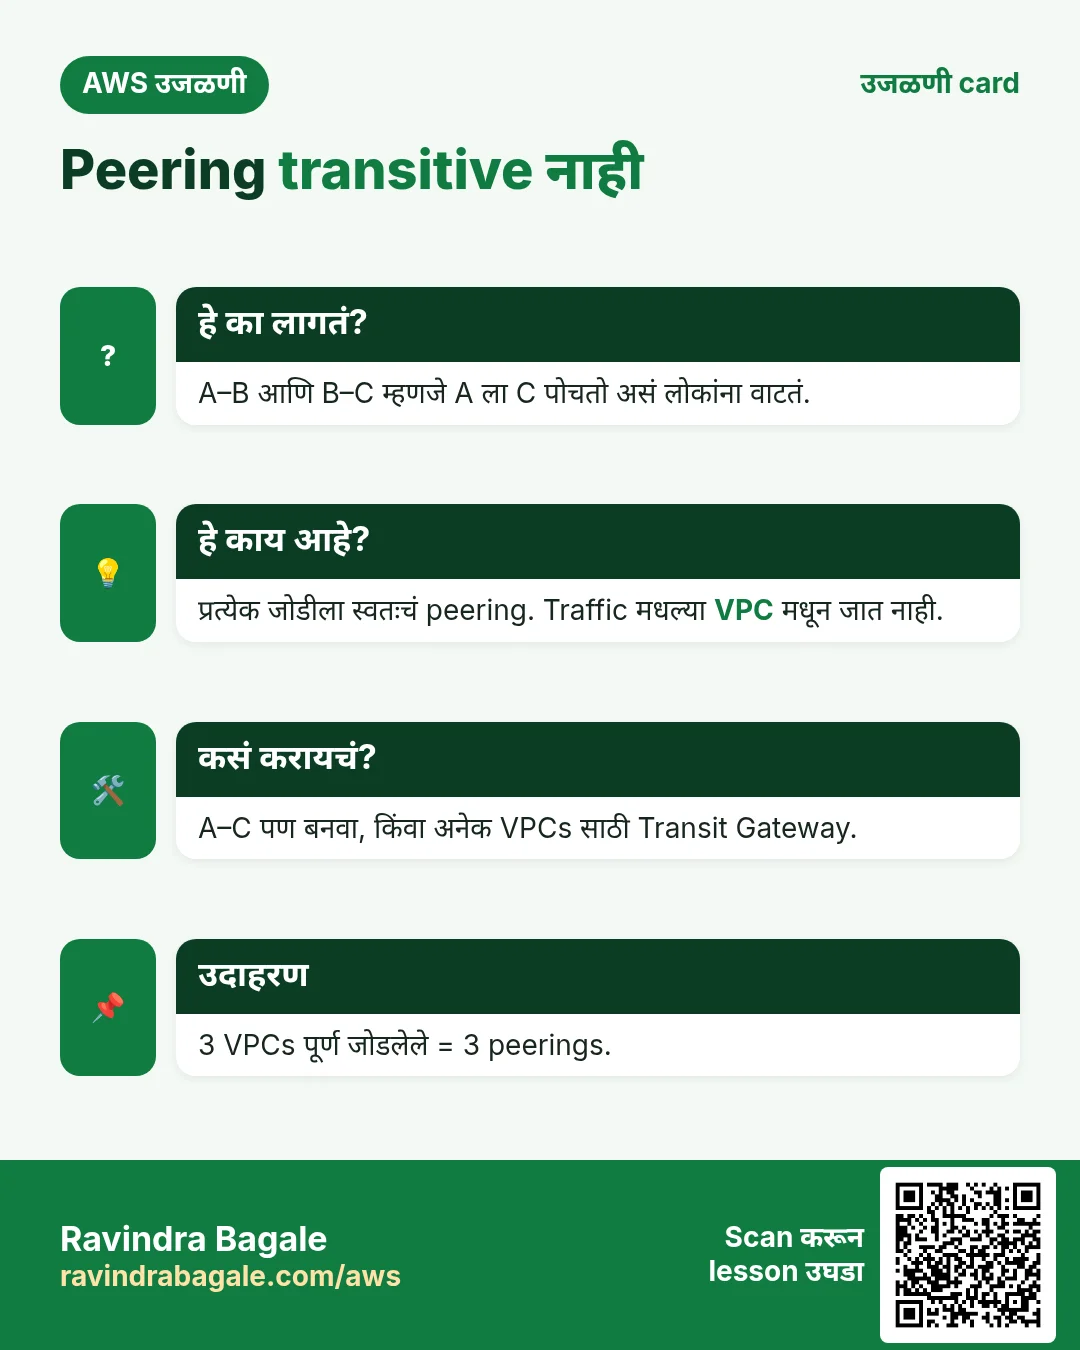
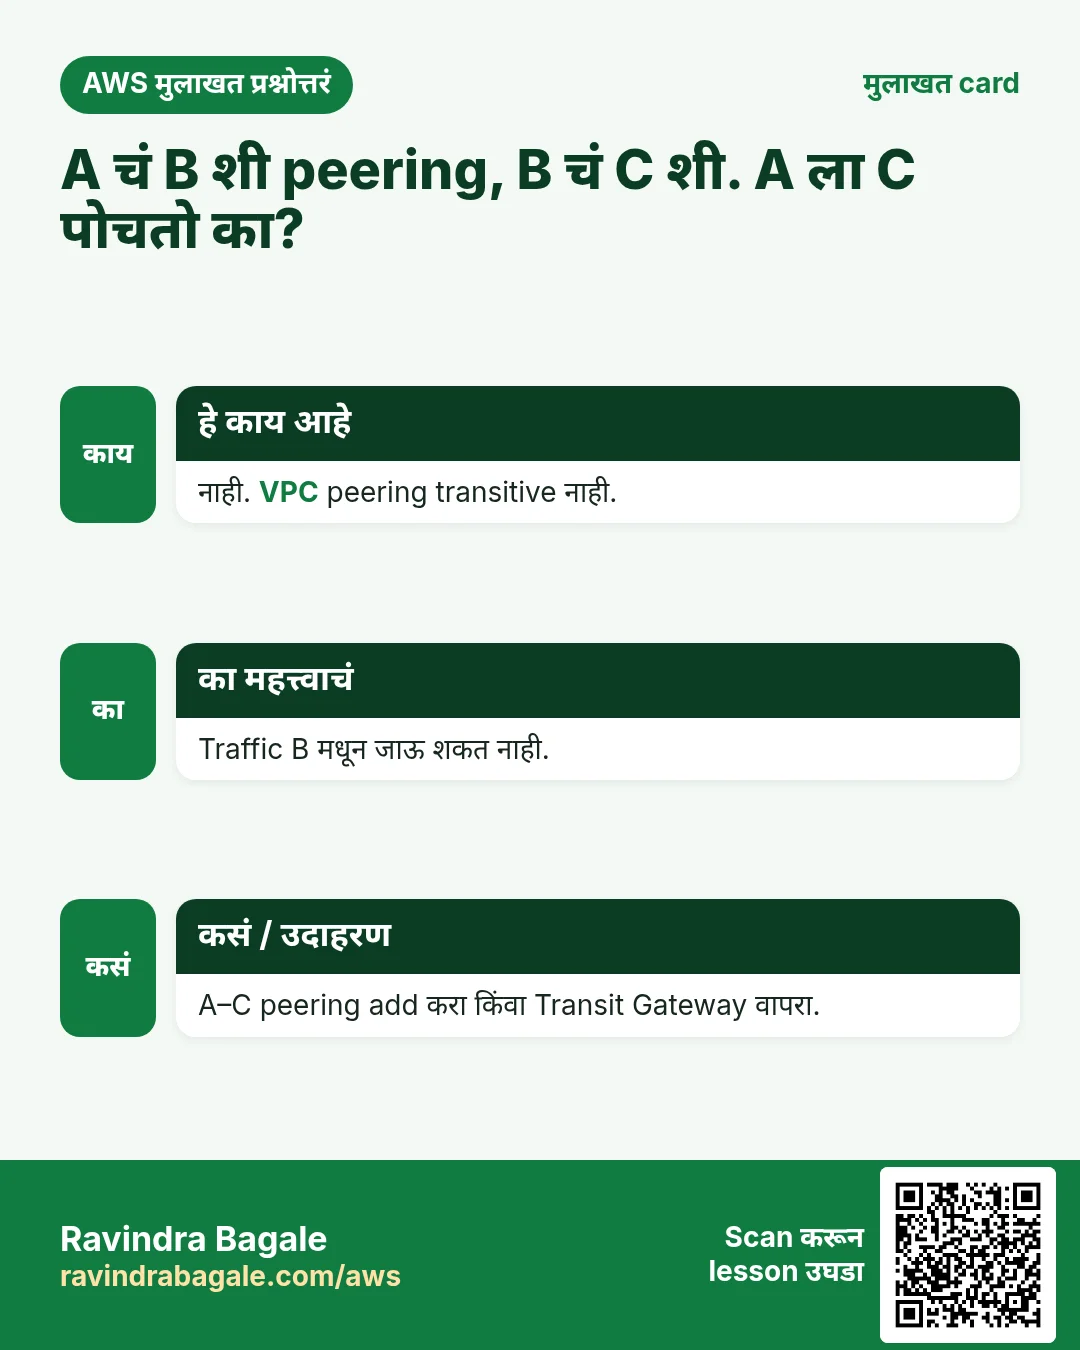
- समजा A चं B शी peering आहे, आणि B चं C शी.
- तरीही A B मधून C पर्यंत पोचू शकत नाही. B traffic पुढे पाठवत नाही.
- A ला C हवा असेल तर वेगळं A-C peering बनवा, त्याचे स्वतःचे routes आणि SG rules सोबत.
- खूप VPCs असतील तर खूप links होतात (3 VPCs ला 3 peerings, 4 ला 6). त्या size ला teams त्याऐवजी central hub म्हणून AWS Transit Gateway वापरतात.
Figure 5. Animation: A चं B शी आणि B चं C शी peering आहे, पण A कडून B मधून C कडे जाणारं traffic drop होतं; वेगळं A-C peering लागतं.
6. फक्त अपेक्षित requests च accept करा
का: तुमचा VPC ID माहीत असलेला कोणताही AWS account holder तुम्हाला peering request पाठवू शकतो. ती accept केली आणि routes टाकले, की त्यांचा network तुमच्या network ला जोडला जातो.
Classroom line
Suppose two roommates work for different companies.
Class मधलं वाक्य
समजा दोन roommates आहेत, दोघं वेगवेगळ्या companies साठी काम करतात.
Classroom line – हिंदी
"Suppose do roommates hai, dono alag alag company ke liye kaam kar rahe hai."
ते flat share करतात, पण कोणीच आपला office laptop दुसऱ्या company च्या network ला जोडणार नाही. VPCs चं पण तसंच.
समजा एक software company सरकारी ID system बनवतेय आणि त्या project साठी तिला सरकारच्या database VPC चा private access हवाय. Accept करण्याआधी:
- Requester account ID check करा: ठरलेल्या partner चाच आहे का?
- Requester VPC CIDR check करा: त्यांनी सांगितलेलीच range आहे का?
- त्यांनीच पाठवली हे वेगळ्या मार्गाने (email किंवा call) confirm करा.
- Accept केल्यावर, ज्या subnets ना गरज आहे त्यांच्यासाठीच routes टाका, आणि गरजेच्या ports साठीच, सगळ्यात छोट्या source कडून, SG rules उघडा.
- अनपेक्षित काहीही: Reject.
Figure 6. Peering request accept करण्याआधी: requester account ID check करा, requester CIDR check करा, वेगळ्या मार्गाने confirm करा, मग फक्त गरजेचे routes आणि ports उघडा. अनपेक्षित काहीही: Reject.
7. Quotas आणि IPs संपणे
- प्रत्येक region मध्ये VPCs: default 5. Service Quotas मध्ये जास्त मागता येतात.
- VPC मधले IPs संपले? फक्त जागेसाठी दुसरा VPC बनवून peer करू नका. आधी त्याच VPC ला secondary CIDR add करा (VPC > Actions > Edit CIDRs), मग त्यात नवीन subnets बनवा.
8. Console मध्ये बनवा
Part A: practice साठी दोन VPCs (एक account, ap-south-1)
- VPC > Create VPC > VPC only:
vpc-a, CIDR10.0.0.0/16. Subnet10.0.1.0/24बनवा. vpc-bबनवा, CIDR172.16.0.0/16, subnet172.16.1.0/24सोबत.- प्रत्येक subnet मध्ये एक छोटा instance launch करा.
vpc-aमधल्याला SSH साठी रस्ता द्या (internet gateway सोबत public subnet, किंवा Session Manager). vpc-binstance वर web server install करा:sudo yum install nginx -y, मगsudo service nginx start.
Part B: peering बनवा (requester)
- VPC > Peering connections > Create peering connection.
- नाव
a-to-b. VPC ID (Requester):vpc-a. - Select another VPC to peer with: My account (किंवा account ID सोबत Another account), This Region (किंवा Another Region), VPC ID (Accepter):
vpc-b. - Create peering connection. Status: Pending acceptance.
Part C: accept करा (accepter)
- Accepter account आणि region मध्ये Peering connections उघडून request select करा.
- Requester account ID आणि CIDR check करा (section 6).
- Actions > Accept request > Accept request. Status: Active.
Part D: दोन्ही बाजूंना routes
- Route tables,
vpc-aच्या subnet चा route table उघडा, Routes > Edit routes > Add route. - Destination
172.16.0.0/16, target Peering Connectiona-to-b. Save changes. vpc-bच्या subnet चा route table उघडा आणि destination10.0.0.0/16, targeta-to-badd करा. Save changes.
Part E: security group rules
vpc-binstance चा SG उघडा, Edit inbound rules.- HTTP 80 add करा, source
10.0.1.0/24(फक्तvpc-aचा subnet). - Ping test साठी त्याच source कडून All ICMP - IPv4 add करा.
- एकाच region मध्ये CIDR ऐवजी peer VPC च्या security group चा ID source म्हणून वापरता येतो.
Part F: test
vpc-ainstance वर SSH करा.ping -c 3 172.16.1.20चालवा (तुमच्याvpc-binstance चा private IP वापरा).curl http://172.16.1.20चालवा. Private link वरून Nginx चं welcome page परत येतं.
9. काही चुकलं तर
- Overlapping CIDRs मुळे create fail: दोन्ही ranges overlap होतात. Peering ला वेगळ्या ranges लागतात; परत plan करा.
- Status Pending acceptance च राहतो, मग Expired: 7 दिवसांत कोणी accept केलं नाही. नवीन request बनवा.
- Active आहे, पण ping आणि curl time out: एका बाजूला route नाही, किंवा subnet न वापरणाऱ्या route table मध्ये टाकलाय.
- Routes बरोबर, तरी time out: target SG दुसऱ्या VPC च्या range कडून port (किंवा ICMP) allow करत नाही, किंवा NACL block करतो.
- A B पर्यंत आणि B C पर्यंत पोचतो, पण A C पर्यंत नाही: peering transitive नाही. A ला थेट C शी peer करा.
Ravindra Bagale's Tip
पहिल्याच दिवसापासून प्रत्येक VPC ला स्वतःचा CIDR द्या, एकाच ठिकाणी लिहून ठेवा, म्हणजे नंतर कुठलेही दोन peer करता येतील. Peering request म्हणजे अनोळखी माणसाची cable तुमच्या office network मध्ये लावायची request समजा: account ID आणि CIDR check करा, त्या माणसाशी confirm करा, आणि फक्त गरजेचे routes आणि ports उघडा.
10. संपूर्ण class एका page वर
- दोन VPCs default ने बोलू शकत नाहीत. Database internet ला उघडा करणं चुकीचं; peering हा private उपाय.
- Peering: दोन VPCs मधली private link, एकाच किंवा वेगळ्या accounts आणि regions मध्ये, private IP ते private IP.
- Requester बनवतो, accepter accept करतो (7 दिवसांच्या आत).
- दोन्ही बाजूंना pcx-... मधून दुसऱ्या CIDR कडे routes, सोबत गरजेच्या ports साठी SG rules.
- CIDRs overlap नकोत. Peering transitive नाही.
- फक्त अपेक्षित requests accept करा: account ID आणि CIDR check करा.
- प्रत्येक region ला default 5 VPCs (वाढवता येतात). IPs संपले: आधी secondary CIDR add करा.
11. घरी करून बघा
घरी करून बघा
Task 1: कागदावर
- कुठल्या pairs peer होऊ शकतात?
10.0.0.0/16आणि10.0.64.0/18;10.0.0.0/16आणि192.168.0.0/16;172.16.0.0/16आणि172.17.0.0/16. - चार VPCs ना peering ने एकमेकांपर्यंत पोचायचंय. किती peering connections लागतील?
Task 2: console मध्ये
- Section 8 प्रमाणे
vpc-aआणिvpc-bबनवा, peer करा, दोन्ही routes आणि SG rule टाका. vpc-aमधूनvpc-bमधल्या private IP लाcurlकरा. मग दोनपैकी एक route delete करून परत try करा: time out व्हायला हवं.
Task 3: clean up
- दोन्ही instances terminate करा, peering connection delete करा, मग दोन्ही VPCs.
Recap
थोडक्यात
- VPC peering दोन VPCs ना internet शिवाय private जोडतं.
- Request, accept, दोन्ही बाजूंना routes, security groups: चारही लागतात.
- Overlapping CIDRs नकोत, आणि तिसऱ्या VPC मधून transit नाही.
- फक्त अपेक्षित असेल तेच accept करा, आणि फक्त गरजेचं तेच उघडा.
सराव Tasks
Ahmednagar Sugar Co-op हा अहिल्यानगर मधला साखर सहकारी व्यवसाय आहे. Balasaheb Pawar त्यांचं IT व cloud काम पाहतात. त्यांचे पैसे INR मध्ये मोजले जातात आणि AWS resources ap-south-1 Region मध्ये चालतात. खालच्या tasks मध्ये तुम्ही या lesson मध्ये शिकलेलं वापरून त्यांची खरी कामं करता. सगळी नावं, account IDs, IP addresses व numbers सरावासाठी काल्पनिक आहेत.
0 / 12
सोपं /16 मध्ये किती addresses?
का: VPC size ठरवायला ही संख्या लागते.
काय करायचं: Ahmednagar Sugar Co-op चा VPC 10.26.0.0/16. एकूण किती IP addresses?
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
सोपं VPC बनवा
का: VPC म्हणजे AWS मधलं तुमचं स्वतःचं private network.
काय करायचं: 10.5.0.0/16 CIDR block असलेला VPC बनवा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
सोपं Internet gateway बनवा
का: Internet gateway शिवाय VPC मधलं काहीही internet ला पोचत नाही.
काय करायचं: नवा internet gateway बनवा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
मध्यम एका AZ मध्ये subnet बनवा
का: Subnets VPC range वाटतात व प्रत्येक एकाच AZ मध्ये असतो.
काय करायचं: vpc-0e5ec252f5deadbee मध्ये ap-south-1a मध्ये 10.5.1.0/24 subnet बनवा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
मध्यम VPC router address शोधा
का: AWS router साठी base+1 राखतो.
काय करायचं: 10.26.4.0/24 मध्ये VPC router साठी AWS कोणता address राखतो?
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
मध्यम AWS /24 subnet मधले usable IPs
का: AWS प्रत्येक subnet मध्ये 5 addresses राखून ठेवतो.
काय करायचं: AWS वर 10.26.1.0/24 subnet मध्ये Ahmednagar Sugar Co-op servers साठी किती addresses वापरू शकतो?
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
मध्यम Internet route जोडा
का: Route table 0.0.0.0/0 internet gateway ला पाठवत असेल तरच subnet "public".
काय करायचं: Route table rtb-031d5da252c5bb22 मध्ये सगळं internet traffic (0.0.0.0/0) igw-01d5da252c5aa11 कडे पाठवा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
मध्यम हे VPCs overlap होतात का?
का: Ranges overlap असल्यास peering होत नाही.
काय करायचं: VPC 10.26.0.0/16 व 10.26.128.0/17 peer होऊ शकतात का? yes/no.
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
मध्यम Subnet route table शी जोडा
का: Associate करेपर्यंत subnet main route table वापरतो.
काय करायचं: Subnet subnet-031d5da252c5bb1 ला route table rtb-031d5da252c5bb22 शी associate करा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
मध्यम Internet gateway attach करा
का: VPC ला attach केल्याशिवाय gateway काही करत नाही.
काय करायचं: igw-01d5da252c5aa11 ला vpc-0e5ec252f5deadbee शी attach करा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
अवघड सर्वात लहान prefix निवडा
का: योग्य size मुळे address space वाचतो.
काय करायचं: AWS वर subnet मध्ये 100 servers हवेत. बसणारा सर्वात मोठा prefix number? उदा. /25.
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
अवघड /24 चे दोन भाग
का: Public व private subnets एक block वाटून घेतात.
काय करायचं: 10.26.8.0/24 चे दोन समान subnets करा. दोन्ही CIDRs comma ने लिहा.
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
उजळणी, तुलना आणि मुलाखत cards
हा lesson काही मिनिटांत revise करा. Cards phone वर save करा किंवा PNG download करा. प्रत्येक card वरचा QR हा lesson उघडतो.
अजून cards: Ravi Sir's Cards.