AWS VPC मध्ये Public आणि Private Subnets कसे बनवायचे
नुसता VPC म्हणजे private IPs ची एक मोठी range. त्यात web, app आणि database servers ठेवायला तो subnets मध्ये विभागायचा, कुठले subnets internet पर्यंत जाऊ शकतात ते ठरवायचं, आणि VPC ला traffic कुठे पाठवायचं ते सांगायचं. हा chapter 10.0.0.0/16 चे /20 subnets binary मध्ये एकामागून एक करतो, AWS overlap होणारे subnets का नाकारतो ते दाखवतो, प्रत्येक Availability Zone मध्ये एक subnet ठेवतो, server चा private IP कुठून येतो ते समजावतो, AWS प्रत्येक subnet मध्ये ठेवत असलेले 5 IPs सांगतो, किती subnets बसतात ते मोजतो, आणि मग internet gateway आणि route tables ने एक subnet public करतो, बाकीचे private राहतात. CIDR basics मागच्या chapter मध्ये आहेत, What Is AWS VPC and How to Calculate CIDR IP Ranges.
या class मध्ये काय शिकणार
/20subnets एकामागून एक, binary मध्ये- Shortcut:
/20blocks 16 ने पुढे जातात - Overlap होणारे subnets का नाकारले जातात
- एक subnet एकाच Availability Zone मध्ये राहतो
- Default VPC आणि त्याचे default subnets
- Tenancy: default, dedicated instance आणि Dedicated Host
- Lab: internet gateway कडे route नसेल तर फक्त public IP पुरेसा नाही
- Private IP ranges (RFC 1918), public IPs आणि DHCP
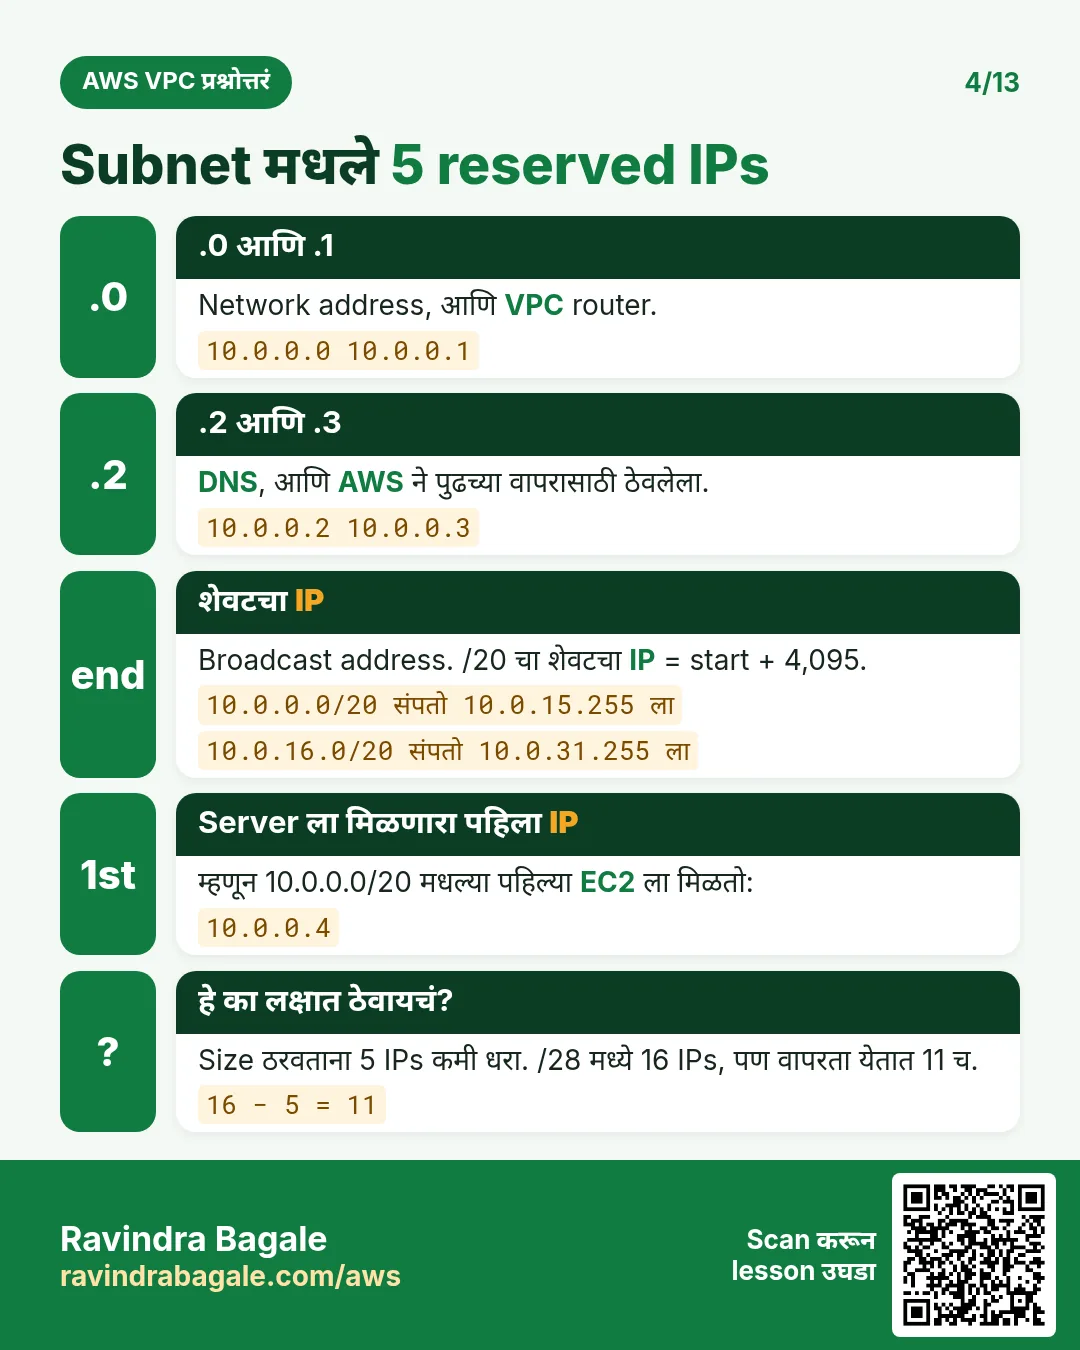
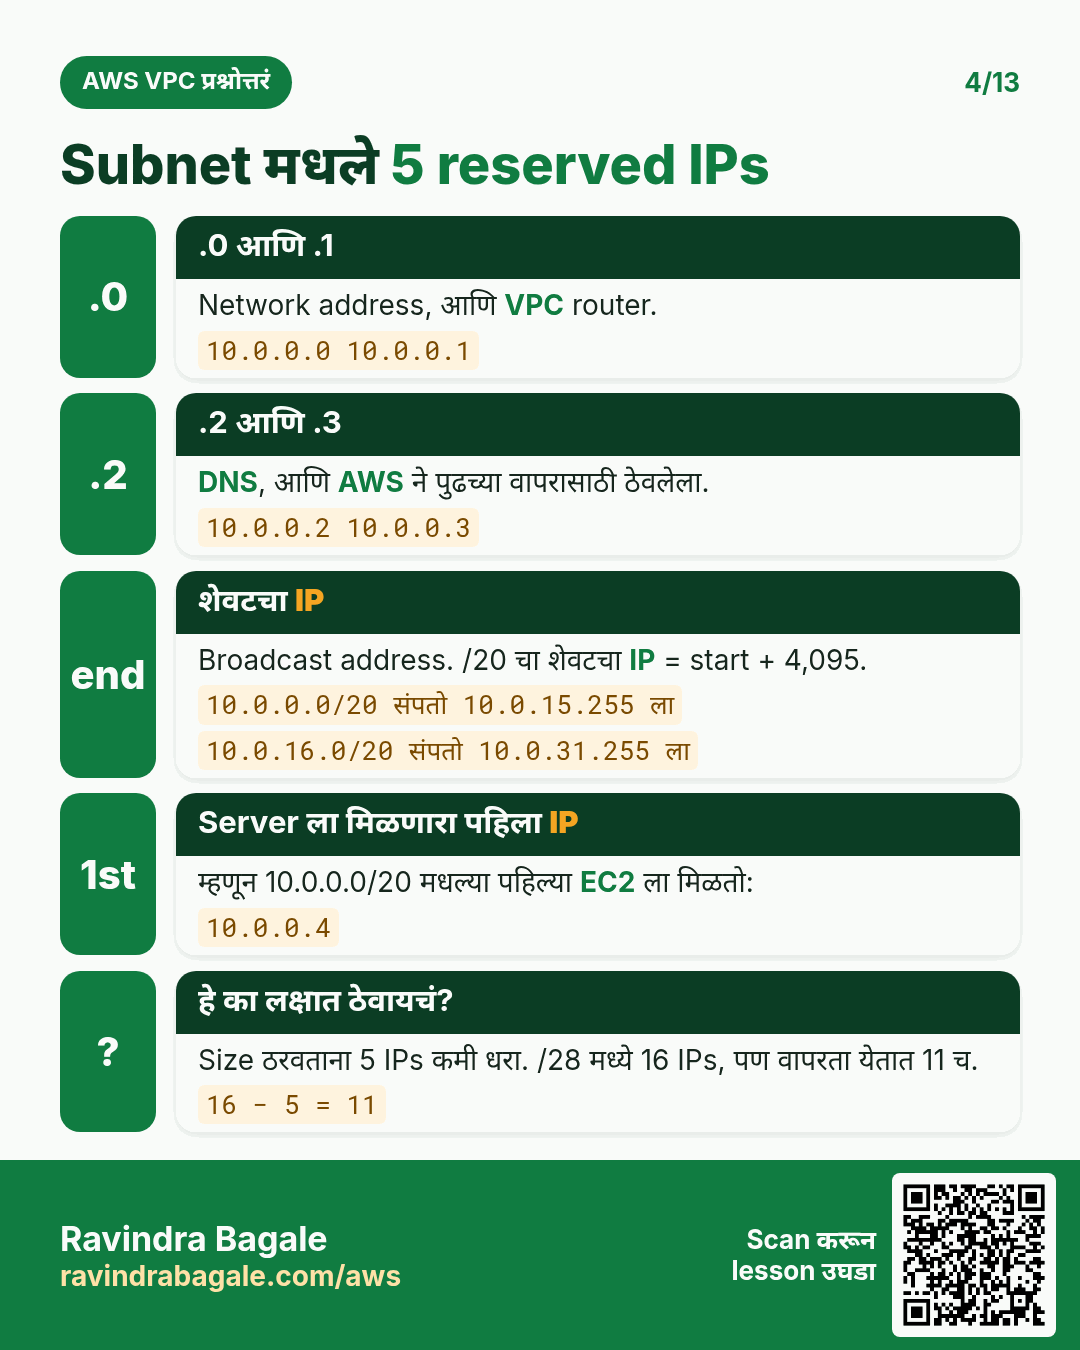
- AWS प्रत्येक subnet मध्ये ठेवत असलेले 5 IPs
- वापरता येणारे IPs, आणि VPC मध्ये किती subnets बसतात
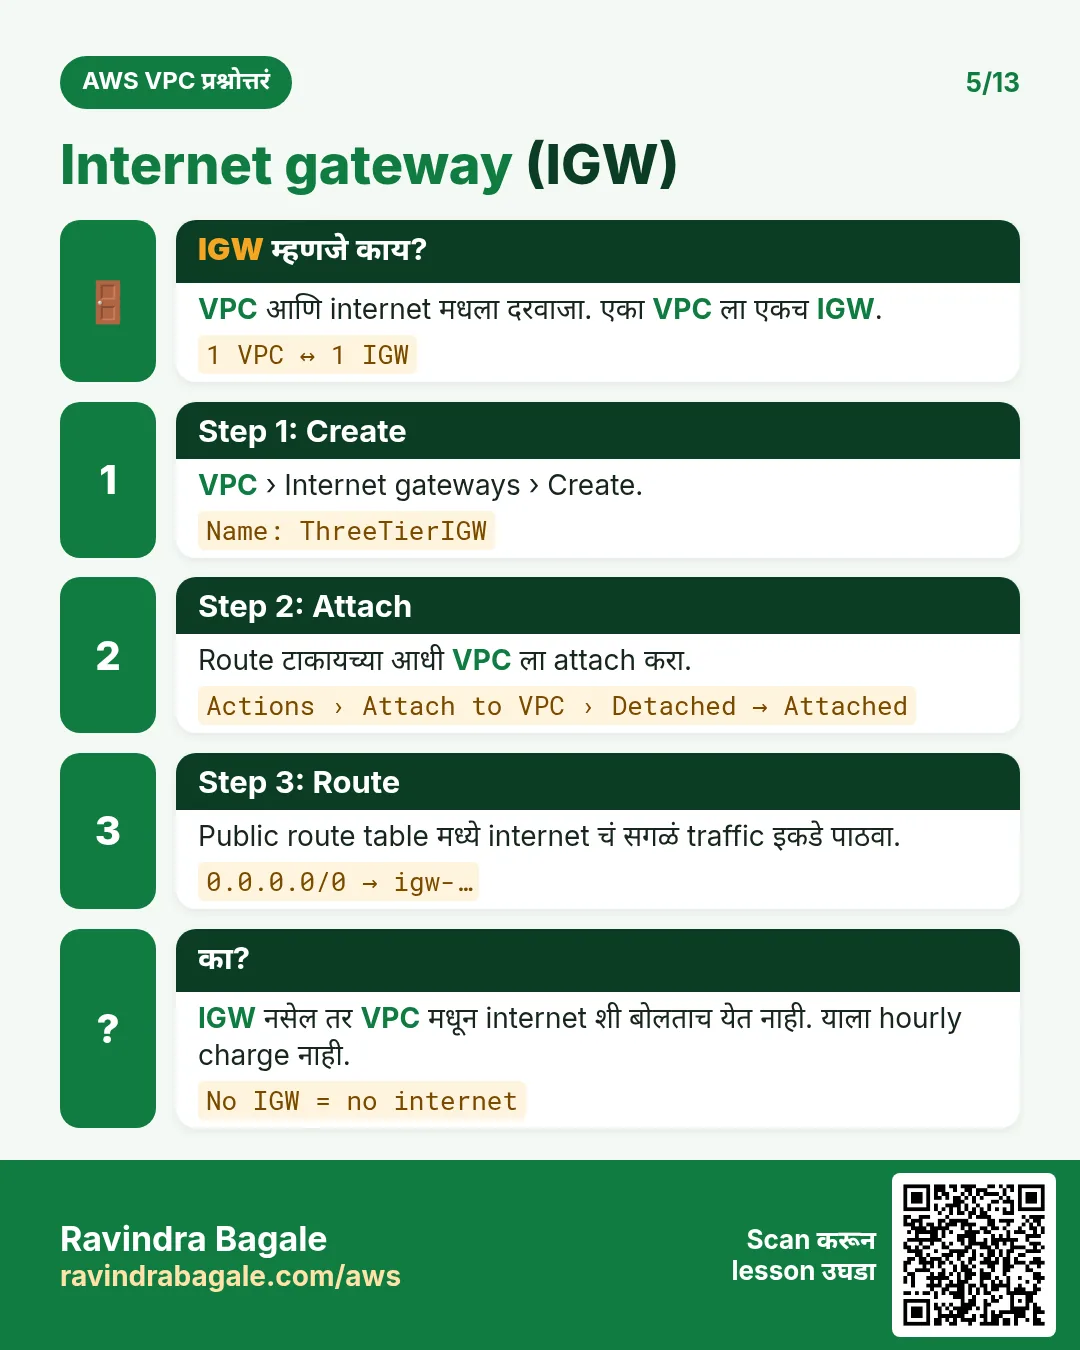
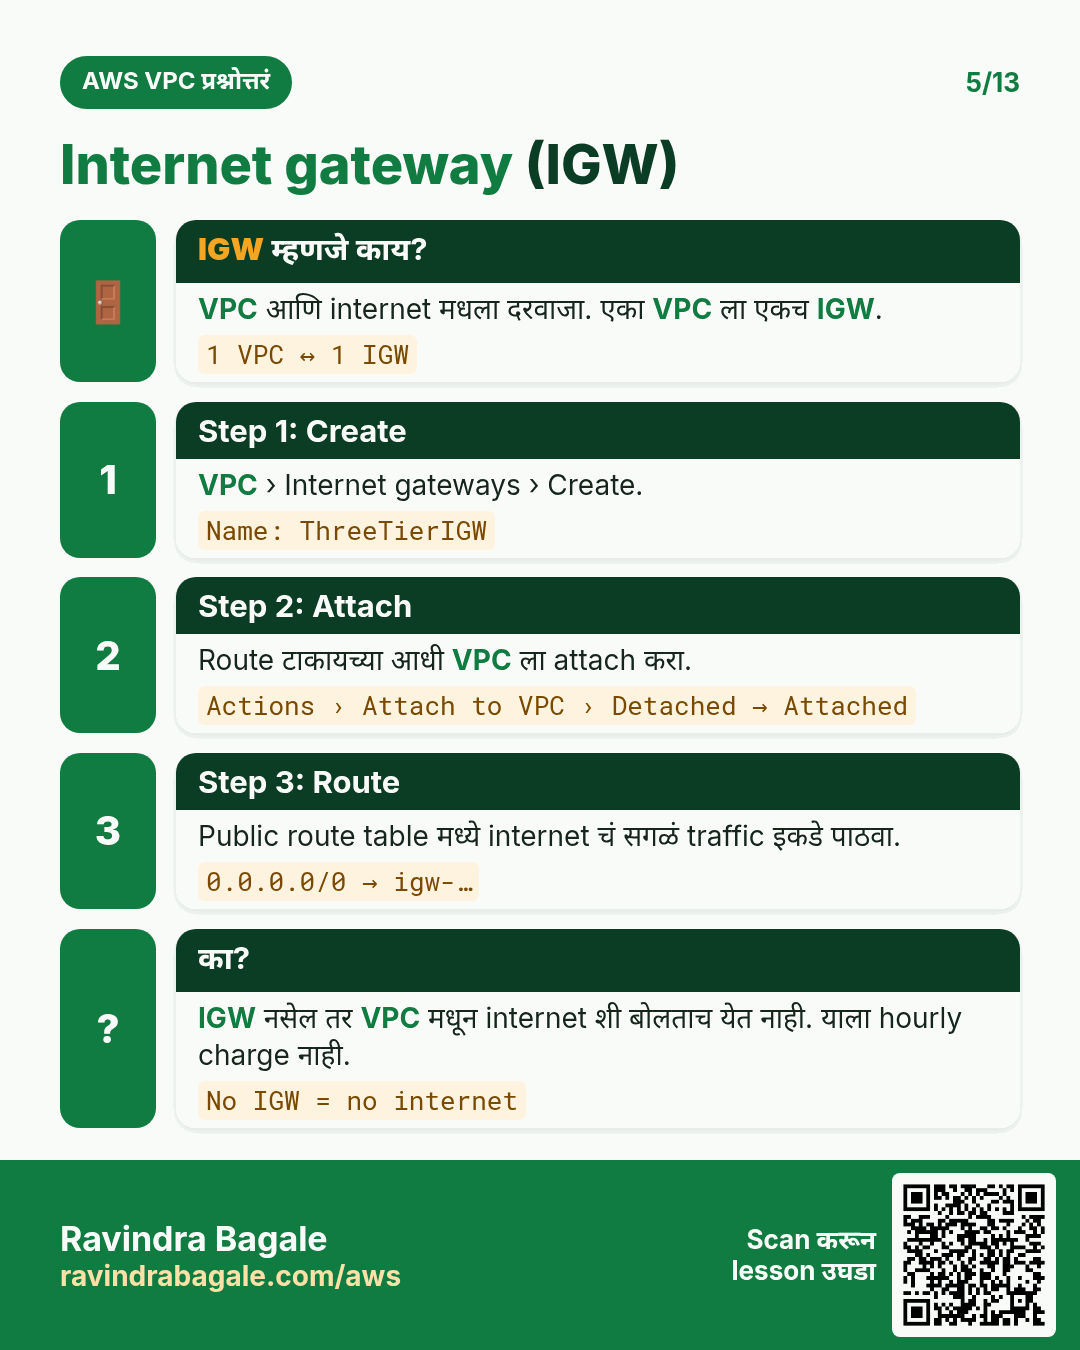
- Internet gateway: public vs private subnets
- Route tables: Destination आणि Target, आणि main route table
- Console मध्ये बनवणं
1. VPC ला subnets का लागतात
का: तीन tiers ना VPC मध्ये वेगवेगळ्या जागा लागतात: web servers internet वरून पोहोचता यायला हवेत, app आणि database servers नाही. Subnet म्हणजे VPC च्या range चा एक block, आणि प्रत्येक subnet ला स्वतःचे rules मिळतात.
या chapter चा plan: VPC 10.0.0.0/16 (65,536 IPs, 10.0.0.0 ते 10.0.255.255), प्रत्येकी 4,096 IPs चे /20 subnets करायचे. /16 आणि /20 कसे मोजायचे ते Worked example: 10.0.0.0/20 and its last IP मध्ये आहे.
Classroom line
How do we decide? It's simple: look at the CIDR block.
Class मधलं वाक्य
कसं ठरवायचं? सोपं आहे, CIDR block बघावा लागेल.
Classroom line – हिंदी
"Kaise decide karte hai? Simple hai, CIDR block dekhna padega."
2. Subnet 1: 10.0.0.0/20
/20म्हणजे subnet च्या प्रत्येक IP मध्ये पहिले 20 bits fix: दोन पूर्ण octets आणि 3rd octet चे पहिले 4 bits.- 3rd octet 0 =
0000 0000. त्याचे 4 free bits 1 करा:0000 1111= 15. - Subnet 1 =
10.0.0.0ते10.0.15.255, 4,096 IPs.
Classroom line
When I convert to binary, the first 20 bits stay fixed in every IP.
Class मधलं वाक्य
Binary मध्ये convert केलं की सुरुवातीचे 20 bits प्रत्येक IP मध्ये fix राहतील.
Classroom line – हिंदी
"Binary me convert karunga to starting se 20 bits sabhi IP ke andar fix rahenge."
3. Subnet 2: शेवटचा IP + 1 पासून सुरू
Rule: पुढचा subnet आधीच्या subnet च्या शेवटच्या IP नंतर लगेच सुरू होतो.
- Subnet 1 चा शेवटचा IP:
10.0.15.255. 1 मिळवा: 4th octet परत 0 होतो आणि 3rd 1 ने वाढतो, म्हणजे10.0.16.0. - Subnet 2 =
10.0.16.0/20. आता त्याचा शेवटचा IP शोधा. - 1 पासून आठ वेळा double करत binary places लिहा: 1, 2, 4, 8, 16, 32, 64, 128. डावीकडून: 128 64 32 16 8 4 2 1.
- ज्यांची बेरीज 16 होते ते places निवडा: फक्त 16. म्हणून 16 =
0001 0000. - पहिले 4 bits
0001ठेवा, शेवटचे 4 bits 1 करा:0001 1111= 16 + 8 + 4 + 2 + 1 = 31. - Subnet 2 =
10.0.16.0ते10.0.31.255.
Classroom line
Keep doubling until you have done it eight times.
Class मधलं वाक्य
"Eight vela hoi paryant double double karat jaycha."
आठ वेळा होईपर्यंत double double करत जायचं.
Classroom line
Keep doubling until you have done it eight times.
Classroom line
From these, find the numbers whose sum gives this number.
Class मधलं वाक्य
यातून असे numbers शोधायचे ज्यांची बेरीज हा number होईल.
Classroom line – हिंदी
"Inme se aise number dhundhna hai jiska addition ye number hoga."
Figure 1. Animation: 10.0.15.255 + 1 = 10.0.16.0; 16 binary मध्ये 0001 0000; 4 fixed bits ठेवा आणि 4 free bits 1 करा, 0001 1111 = 31; म्हणून subnet 2 म्हणजे 10.0.16.0 ते 10.0.31.255 आणि पुढचा 10.0.32.0 पासून.
4. Subnet 3 आणि shortcut
- Subnet 2 चा शेवटचा IP + 1:
10.0.31.255+ 1 =10.0.32.0. - 32 =
0010 0000.0010ठेवा, बाकी 1 करा:0010 1111= 32 + 8 + 4 + 2 + 1 = 47. - Subnet 3 =
10.0.32.0ते10.0.47.255.
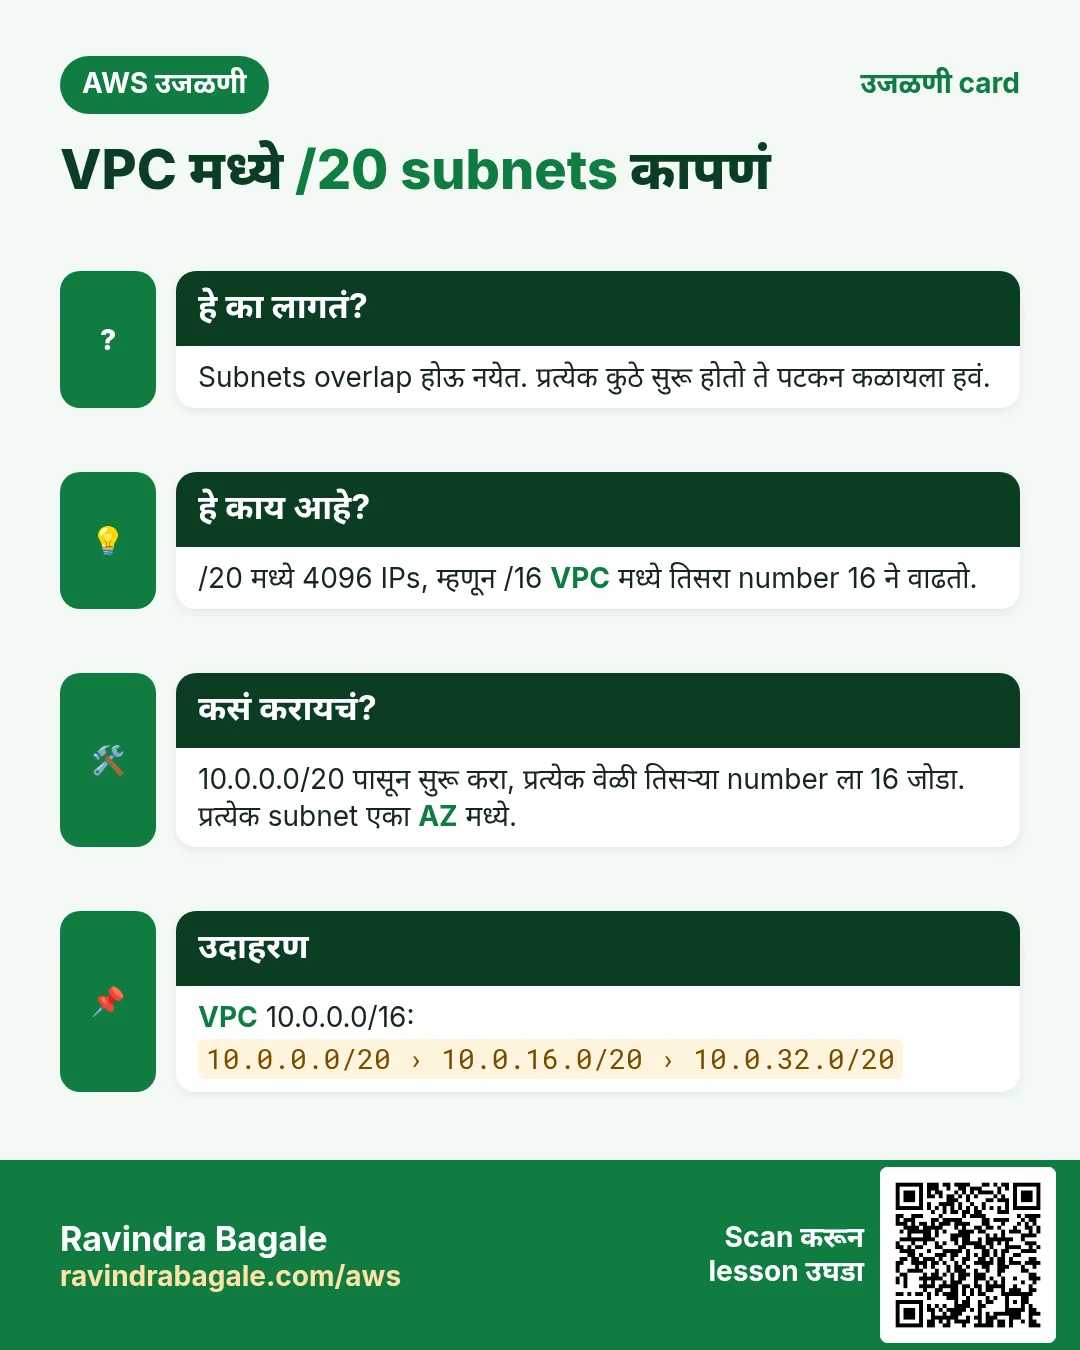
Shortcut: /20 मध्ये 3rd octet चे 4 free bits असतात, म्हणून प्रत्येक block त्याच्या 16 values घेतो. Blocks 0, 16, 32, 48, 64 असे सुरू होतात, आणि प्रत्येक 15 नंतर संपतो.
| Subnet | CIDR | पहिला IP | शेवटचा IP |
|---|---|---|---|
| 1 | 10.0.0.0/20 | 10.0.0.0 | 10.0.15.255 |
| 2 | 10.0.16.0/20 | 10.0.16.0 | 10.0.31.255 |
| 3 | 10.0.32.0/20 | 10.0.32.0 | 10.0.47.255 |
| 4 | 10.0.48.0/20 | 10.0.48.0 | 10.0.63.255 |
| 16 | 10.0.240.0/20 | 10.0.240.0 | 10.0.255.255 |
Classroom line
You must be able to do this; they ask it in interviews.
Class मधलं वाक्य
"Jamayla pahije ha, interview madhe vichartat."
हे जमायला पाहिजे, interview मध्ये विचारतात.
Classroom line
You must be able to do this; they ask it in interviews.
5. Overlap होणारे subnets नाकारले जातात
काय: एका VPC चे दोन subnets कुठलाच IP share करू शकत नाहीत. 10.0.0.0/20 असताना 10.0.14.0/24 बनवायचा प्रयत्न केला, तर AWS तो नाकारतो, आणि message सांगतो की CIDR conflicts with another subnet: 10.0.14.0 ते 10.0.14.255 हे 10.0.0.0 ते 10.0.15.255 च्या आत येतात.
कसं टाळायचं:
- Subnets क्रमाने करा, प्रत्येक आधीच्या subnet च्या शेवटच्या IP + 1 पासून.
- मध्ये gaps सोडू नका. Blocks मधली विचित्र size ची मोकळी जागा नंतर वापरणं अवघड, आणि ते IPs वाया जातात.
- तुम्ही design करता त्या प्रत्येक VPC साठी वरच्यासारखं छोटं table ठेवा.
Classroom line
You'll get an IP overlap error.
Class मधलं वाक्य
IP overlap चा error येईल.
Classroom line – हिंदी
"IP overlap ka error aayega."
Classroom line
The IPs in between got wasted, right?
Class मधलं वाक्य
मधले IPs वाया गेले ना.
Classroom line – हिंदी
"Beech ke IP waste ho gaye na."
Figure 2. 3rd octet वर 10.0.0.0/20 0 ते 15 घेतो, 10.0.16.0/20 16 ते 31 आणि 10.0.32.0/20 32 ते 47. नवीन 10.0.14.0/24 पहिल्या block च्या आत येतो, म्हणून नाकारला जातो; पुढचा मोकळा block 10.0.48.0/20.
6. एक subnet एकाच Availability Zone मध्ये राहतो
काय:
- VPC पूर्ण Region वर असतो, पण प्रत्येक subnet बरोबर एकाच AZ मध्ये असतो. Subnet बनवताना AZ तुम्ही निवडता.
- नेहमीचा layout:
ap-south-1aमध्ये10.0.0.0/20,ap-south-1bमध्ये10.0.16.0/20,ap-south-1cमध्ये10.0.32.0/20. - Server subnet मध्ये launch होतो, म्हणून त्याचा AZ subnet ठरवतो. Servers वेगवेगळ्या AZs मध्ये पसरवायला प्रत्येक AZ मध्ये subnets बनवा.
- प्रत्येक tier चे स्वतःचे subnets असू शकतात: web subnets, app subnets आणि database subnets.
Figure 3. Region ap-south-1 वर VPC 10.0.0.0/16, प्रत्येक AZ मध्ये एक subnet: 1a मध्ये 10.0.0.0/20, 1b मध्ये 10.0.16.0/20, 1c मध्ये 10.0.32.0/20, प्रत्येकात servers साठी वापरता येणारी range.
7. Default VPC आणि त्याचे subnets
AWS ने तुमच्यासाठी काय बनवलंय: तुमच्या account च्या प्रत्येक Region मध्ये default VPC 172.31.0.0/16 असतो, आणि प्रत्येक AZ मध्ये एक default /20 subnet: 172.31.0.0/20, 172.31.16.0/20, 172.31.32.0/20, वगैरे.
- Instance launch करताना subnet निवडला नाही, तर AWS तो एखाद्या default subnet मध्ये ठेवतो.
- तो कुठे जाईल ते control करायला launch wizard मध्ये Network settings > Edit उघडा आणि VPC व Subnet निवडा.
तो का असतो: network design न करता पहिल्याच मिनिटाला server launch करता यावा म्हणून. तुमच्या account मध्ये चालू असलेल्या प्रत्येक Region मध्ये AWS हेच network बनवतो.
Default VPC मध्ये काय असतं:
- प्रत्येक Region मध्ये CIDR
172.31.0.0/16. - प्रत्येक Availability Zone मध्ये एक default subnet, प्रत्येकी
/20.us-east-1सारख्या 6 AZ असलेल्या Region मध्ये 6 default subnets. - एक internet gateway, आधीच attach केलेला.
- Main route table ज्यात
0.0.0.0/0त्या internet gateway कडे, म्हणून सगळे default subnets public. - सगळं allow करणारा main network ACL, आणि प्रत्येक server ला private IP देणारा DHCP option set.
- March 2019 नंतर सुरू झालेले Regions (उदा. Cape Town किंवा Hyderabad) opt-in असतात: तुम्ही account साठी enable करेपर्यंत ते बंद आणि रिकामे राहतात.
Worked example: us-east-1 मधले default /20 subnets
- एका
/20मध्ये 2^(32−20) = 2^12 = 4,096 IPs, म्हणजे 3rd octet च्या 16 values. - Subnet 1:
172.31.0.0/20(172.31.0.0ते172.31.15.255). - Subnet 2:
172.31.16.0/20. - Subnet 3:
172.31.32.0/20. - Subnet 4:
172.31.48.0/20. - Subnet 5:
172.31.64.0/20. - Subnet 6:
172.31.80.0/20(172.31.95.255ला संपतो). - तुमच्या स्वतःच्या subnet साठी पुढचा free block:
172.31.96.0/20, मग172.31.112.0/20. - प्रत्येकात usable IPs: 4,096 − 5 = 4,091.
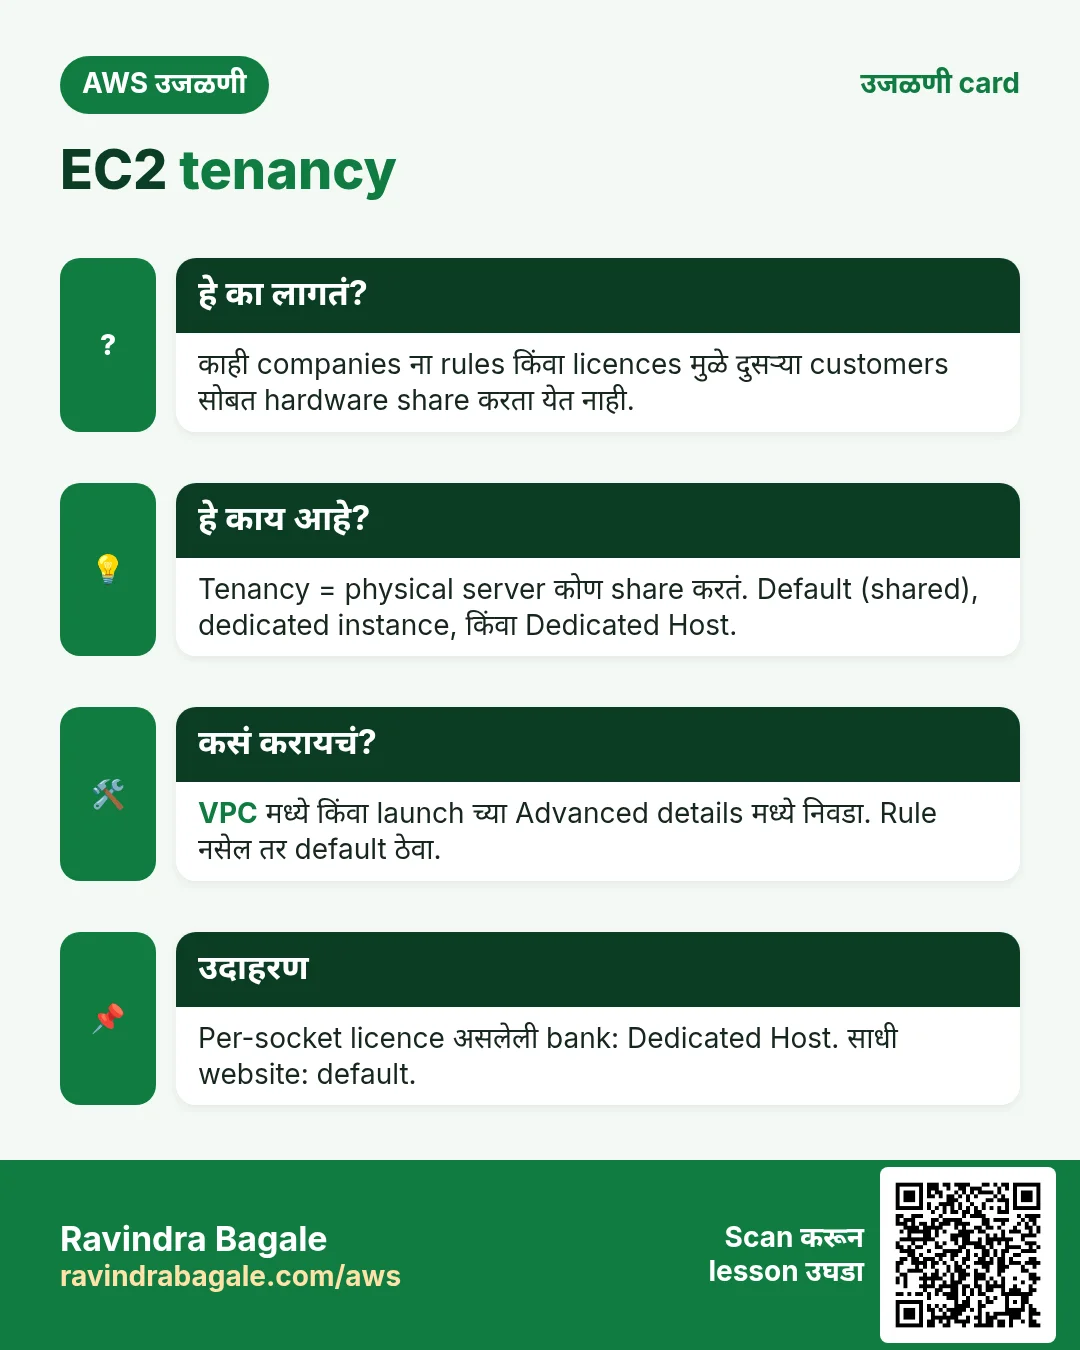
Tenancy: त्याच hardware वर अजून कोण आहे
एक Availability Zone म्हणजे एक किंवा जास्त data centers. Data center मध्ये racks असतात, आणि rack मध्ये physical servers (hosts). तुमचा EC2 instance एका host वर चालतो.
- Default (shared) tenancy: तुमचा instance अशा host वर चालू शकतो ज्यावर इतर customers चे instances पण आहेत. प्रत्येक instance वेगळा (isolated) असतो, आणि हा सगळ्यात स्वस्त option आहे. बहुतेक workloads हाच वापरतात.
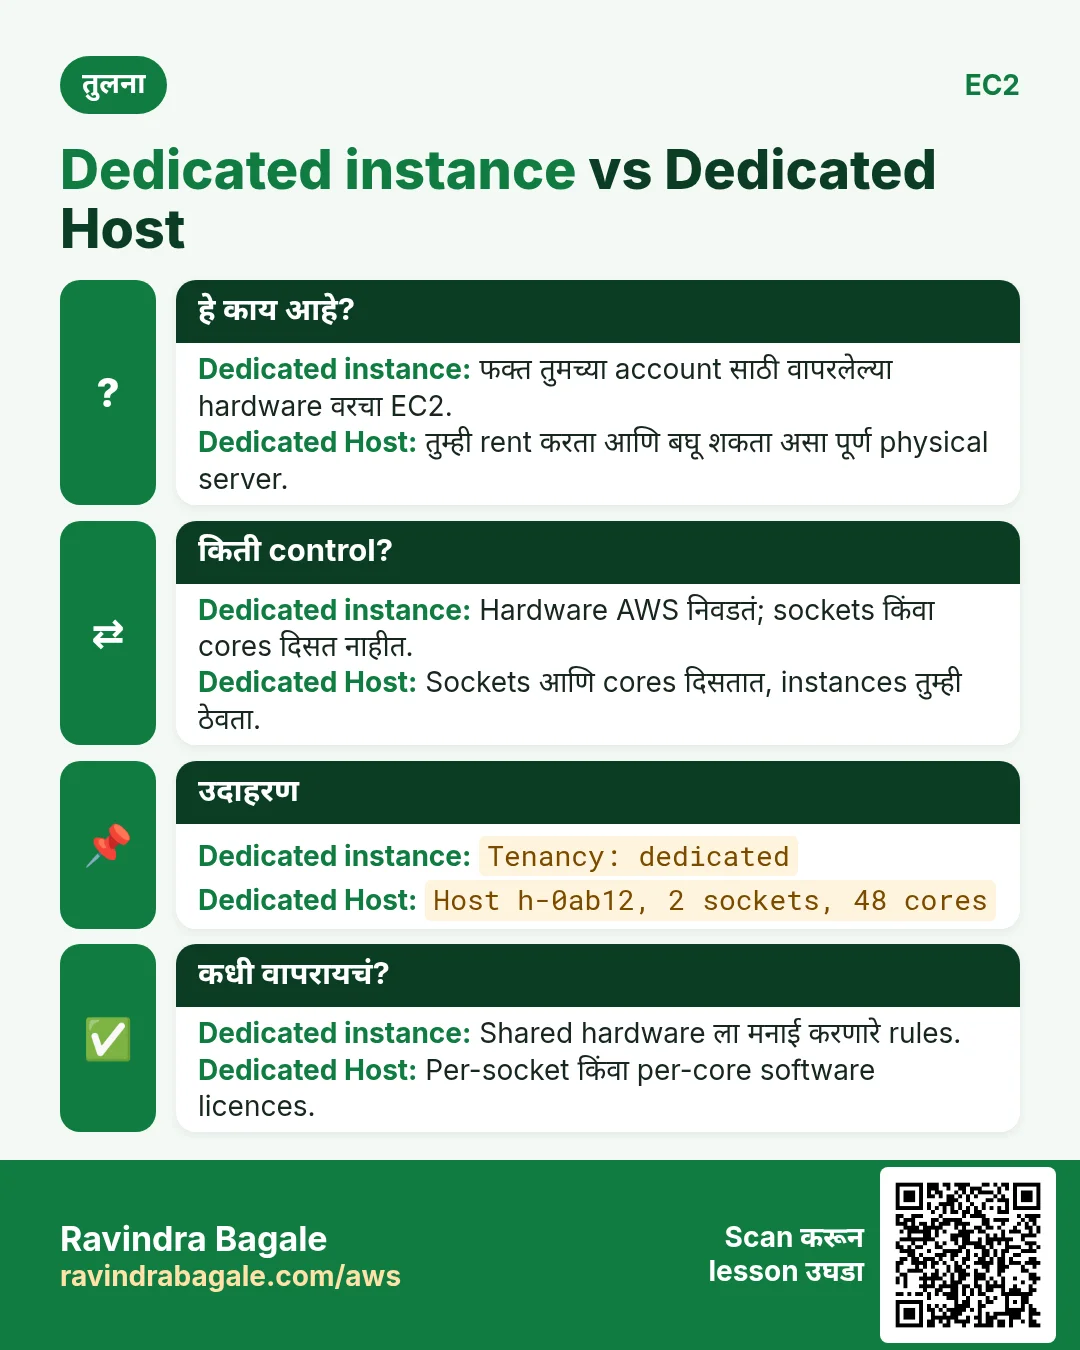
- Dedicated instance: तुमचे instances फक्त तुमच्या account साठी वापरल्या जाणाऱ्या hardware वर चालतात. एखादा rule (compliance) sharing नको म्हणतो तेव्हा वापरा.
- Dedicated Host: एक पूर्ण physical server तुम्हाला दिला जातो, आणि तुम्ही तो पाहू आणि control करू शकता. Physical server नुसार मोजल्या जाणाऱ्या software licences साठी वापरा.
- Dedicated options महाग असतात, म्हणून rule नसेल तर Default निवडा.
8. Server चा private IP कुठून येतो
- Private IP नेहमी server च्या subnet च्या range मधून येतो.
10.0.16.0/20मधल्या server ला10.0.16.4ते10.0.31.254मधला IP मिळतो. - तो तुम्ही type करत नाही. VPC ची DHCP service instance ला subnet मधला एक मोकळा address देते, आणि instance तो वापरतो. Launch करताना range मधला एखादा मोकळा IP तुम्ही स्वतः पण निवडू शकता.
- घरी addresses कोण देतो ते Who hands out IP addresses मध्ये आहे.
9. Private आणि public IPs
Private IP ranges (RFC 1918): या तीन ranges private networks साठी राखीव आहेत आणि internet वर कधीच वापरल्या जात नाहीत. VPCs साठी याच वापरा.
| Range | CIDR | Size |
|---|---|---|
| 10.0.0.0 ते 10.255.255.255 | 10.0.0.0/8 | 16,777,216 |
| 172.16.0.0 ते 172.31.255.255 | 172.16.0.0/12 | 1,048,576 |
| 192.168.0.0 ते 192.168.255.255 | 192.168.0.0/16 | 65,536 |
Public IPs internet providers आणि clouds च्या मालकीचे असतात. AWS मध्ये server ला तो EC2 च्या public IP pool मधून (auto-assigned) किंवा Elastic IP म्हणून मिळतो (What an Elastic IP is). AWS प्रत्येक public IPv4 address चे तासाप्रमाणे पैसे घेतो, म्हणून फक्त internet वरून पोहोचायला हवं अशाच servers ना तो मिळतो.
Classroom line
You don't get them for free; there are charges.
Class मधलं वाक्य
फुकट मिळत नाहीत, charges लागतात.
Classroom line – हिंदी
"Focat me nahi milte hai, charges lagte hai."
10. AWS प्रत्येक subnet मध्ये ठेवत असलेले 5 IPs
उदाहरण: subnet 10.0.32.0/20 (10.0.32.0 ते 10.0.47.255):
10.0.32.0: network address.10.0.32.1: VPC router.10.0.32.2: Amazon DNS server.10.0.32.3: AWS ने पुढच्या वापरासाठी ठेवलेला.10.0.47.255: शेवटचा IP. VPC broadcast support करत नाही, म्हणून AWS तो ठेवतो.
म्हणून पहिल्या server ला 10.0.32.4 मिळू शकतो, आणि शेवटचा वापरता येणारा IP 10.0.47.254.
Classroom line
Now five IPs of this one go away.
Class मधलं वाक्य
आता याचे पाच IPs जातील.
Classroom line – हिंदी
"Abhi iske paanch IP waste ho jayenge."
Figure 4. 10.0.32.0/20 मध्ये AWS 10.0.32.0 (network), 10.0.32.1 (VPC router), 10.0.32.2 (Amazon DNS), 10.0.32.3 (future use) आणि 10.0.47.255 (शेवटचा IP) ठेवतो. वापरता येणारे: 10.0.32.4 ते 10.0.47.254, 4,096 − 5 = 4,091.
11. वापरता येणारे IPs आणि किती subnets बसतात
वापरता येणारे IPs = एकूण − 5:
| Subnet | एकूण | वापरता येणारे |
|---|---|---|
| /16 | 65,536 | 65,531 |
| /20 | 4,096 | 4,091 |
| /24 | 256 | 251 |
| /28 | 16 | 11 |
AWS VPC साठी आणि subnet साठी /16 सगळ्यात मोठा आणि /28 सगळ्यात लहान block allow करतो. VPC ला जास्त हवं असेल तर नंतर जास्तीचे CIDR blocks जोडता येतात.
/16 VPC मध्ये किती subnets बसतात: sizes ने भागा, किंवा 2 चा घात (subnet prefix − 16) वापरा.
/20: 65,536 ÷ 4,096 = 16 (2 चा घात 4)./22: 65,536 ÷ 1,024 = 64 (2 चा घात 6)./24: 65,536 ÷ 256 = 256 (2 चा घात 8).
Classroom line
How many subnets can I create inside this VPC?
Class मधलं वाक्य
या VPC मध्ये मी किती subnets बनवू शकतो?
Classroom line – हिंदी
"Is VPC ke andar kitne subnets create kar sakta hu?"
Mumbai साठी architect चं design:
ap-south-1मध्ये VPC172.31.0.0/16.ap-south-1aमध्ये172.31.0.0/20,ap-south-1bमध्ये172.31.16.0/20,ap-south-1cमध्ये172.31.32.0/20.- प्रत्येकात 4,091 वापरता येणारे IPs, आणि पुढे वापरायला अजून 13
/20blocks मोकळे.
Classroom line
Who are we? We are the architects.
Class मधलं वाक्य
"Aapan kon aahot? Aapan architect aahot."
आपण कोण आहोत? आपण architect आहोत.
Classroom line
Who are we? We are the architects.
12. Internet gateway: public आणि private subnets
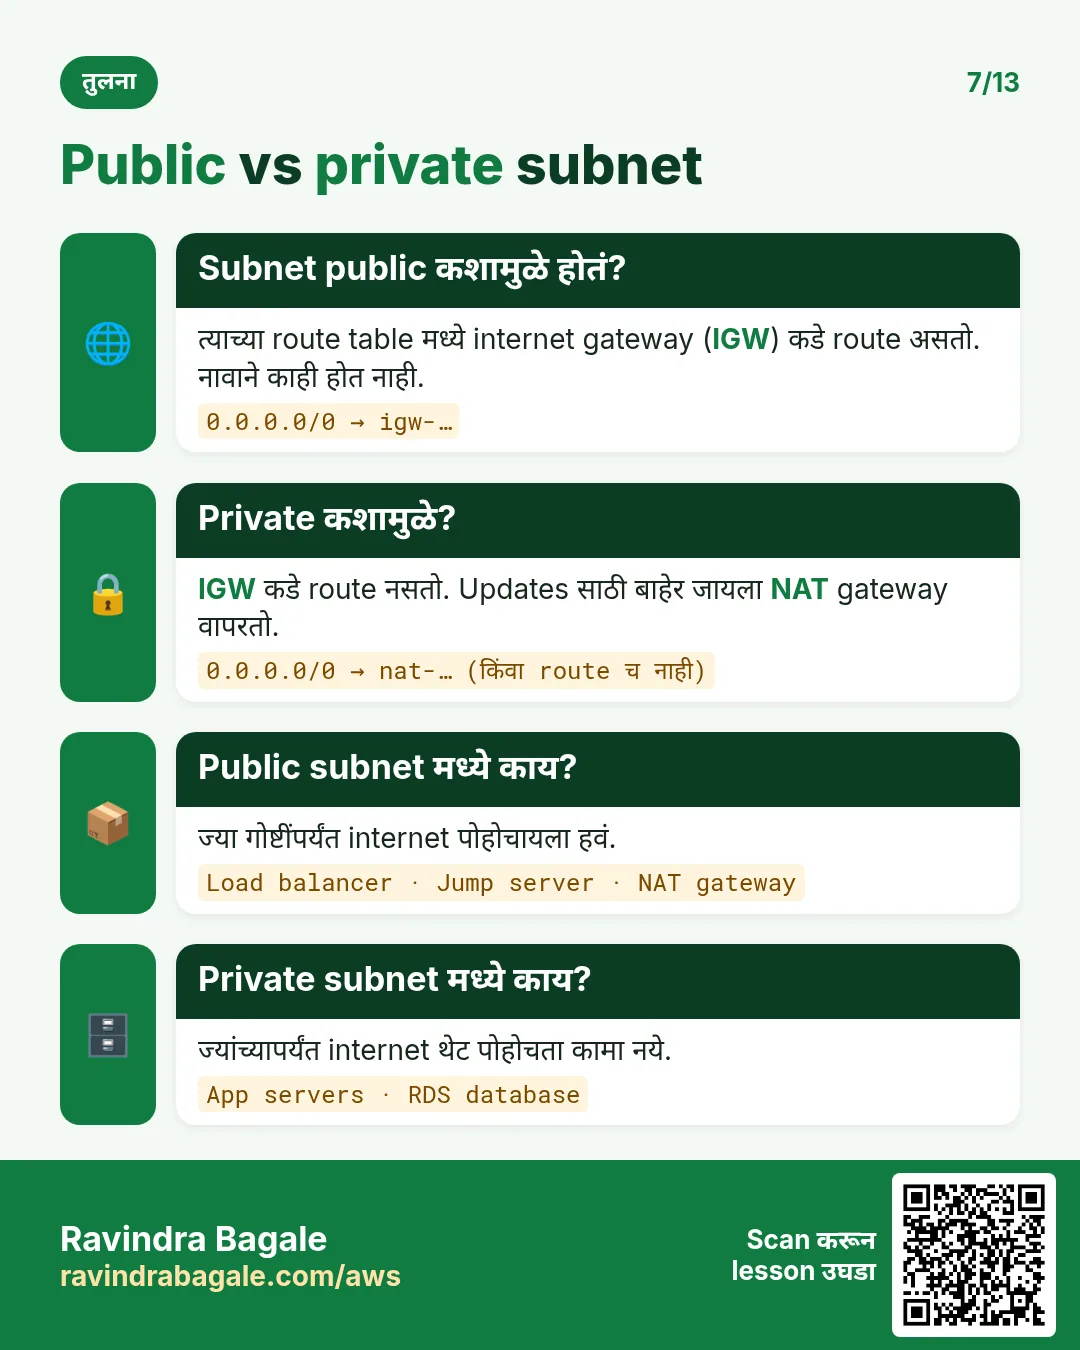
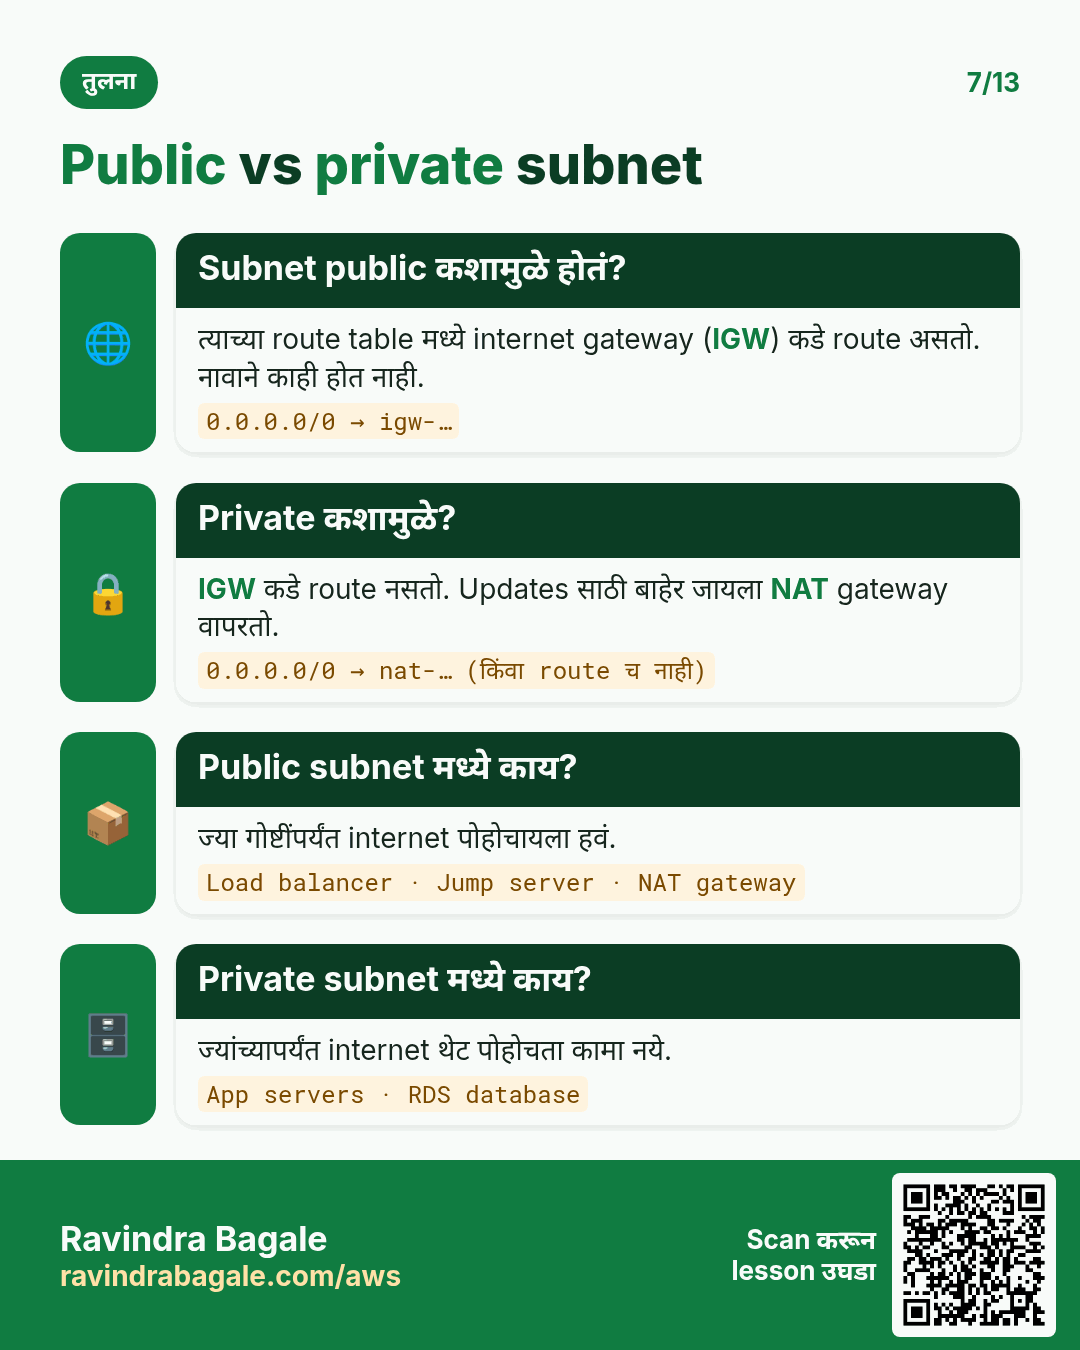
का: नवीन VPC ला internet कडे जायचा कुठलाच रस्ता नसतो. 3-tier app मध्ये फक्त web tier ला public IPs मिळतात; app आणि database tiers private राहतात.
काय:
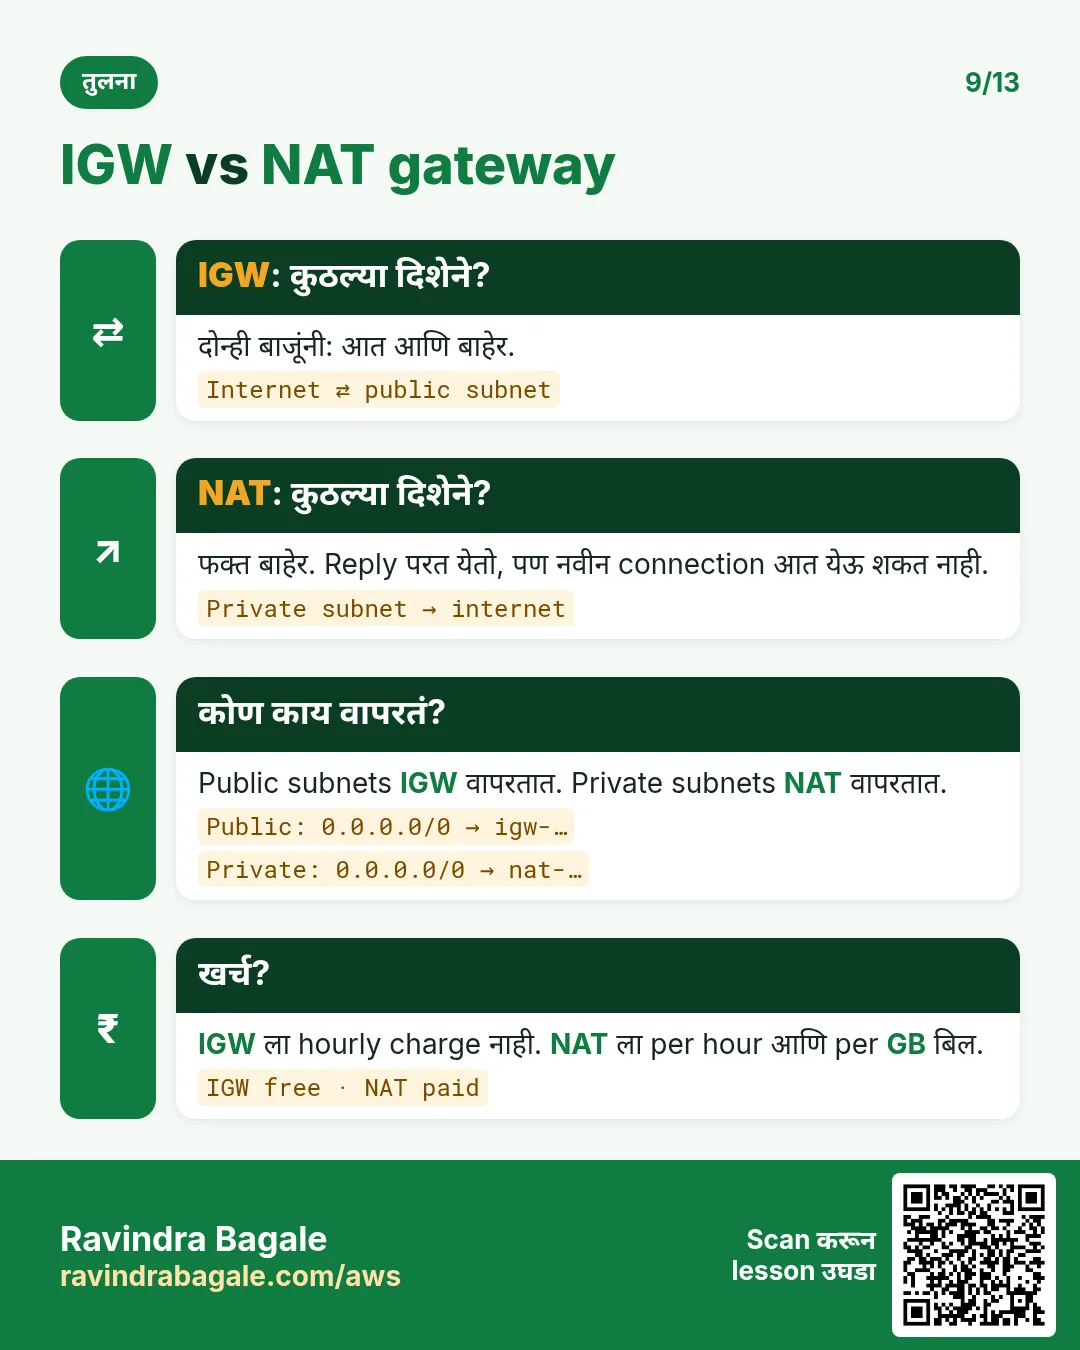
- Internet gateway (IGW) VPC ला internet शी जोडतो. एका VPC ला एकच internet gateway attach करता येतो.
- ज्या subnet चा route table
0.0.0.0/0internet gateway कडे पाठवतो, तो subnet public. नाहीतर तो private. - म्हणजे "public" आणि "private" या subnet च्या स्वतःच्या settings नाहीत: route table ठरवतो.
Classroom line
Each VPC gets one internet gateway: think of one internet cable going to that VPC's router.
Class मधलं वाक्य
प्रत्येक VPC ला एक internet gateway, म्हणजे एक internet ची cable त्या VPC च्या router कडे जाते.
Classroom line – हिंदी
"Har ek VPC ko ek internet gateway, matlab ek internet ka cable us VPC ke router ko ja raha hai."
13. Route tables: Destination आणि Target
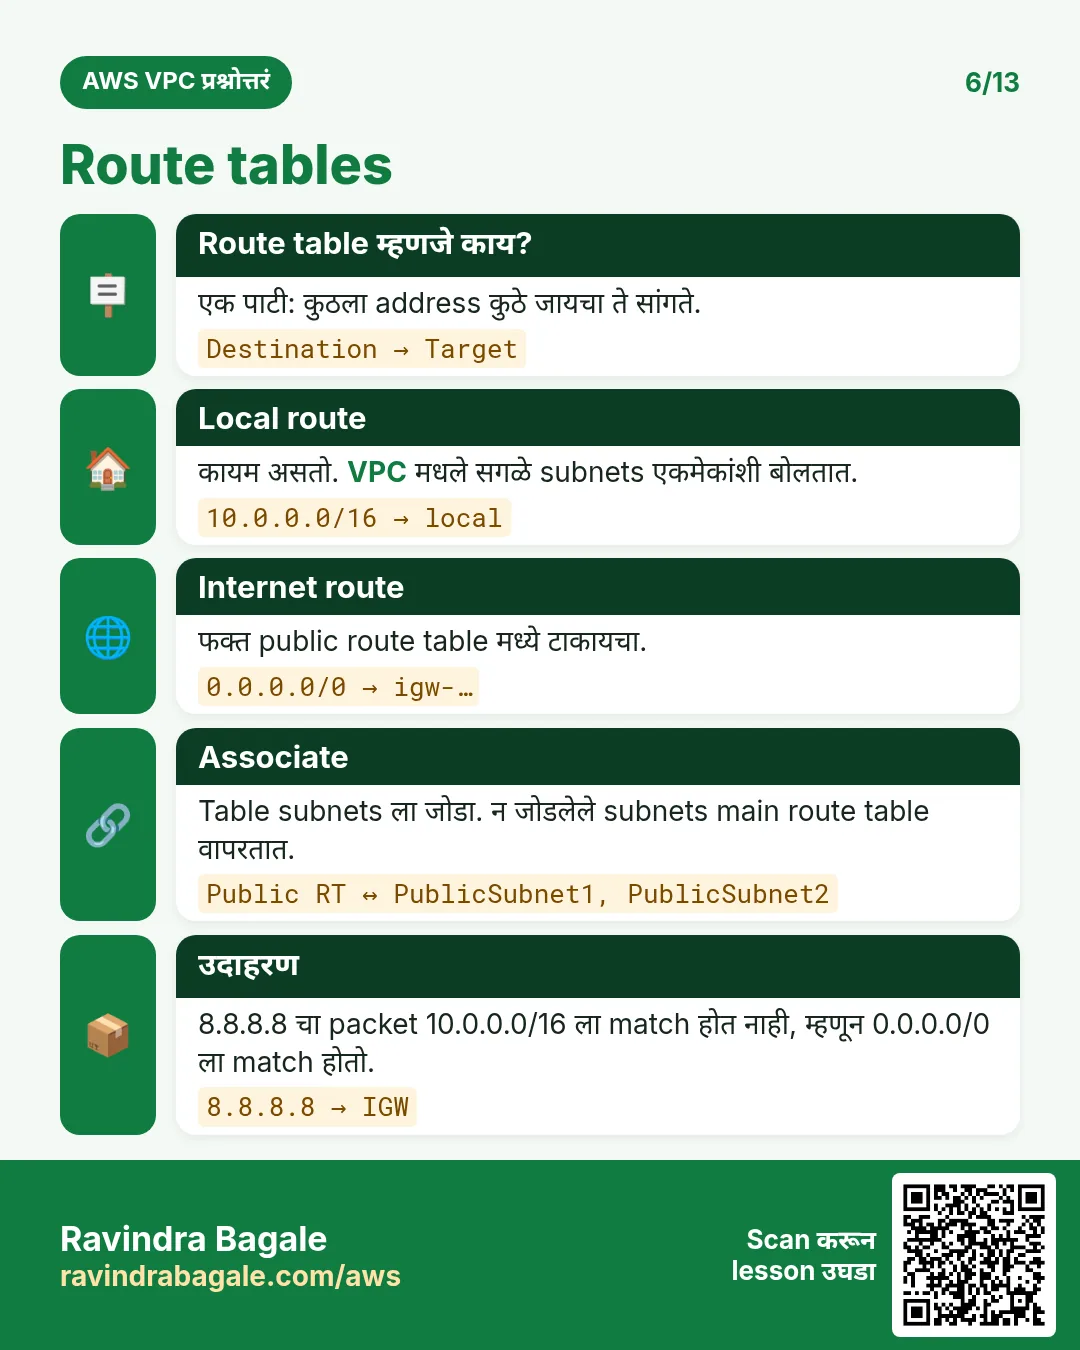
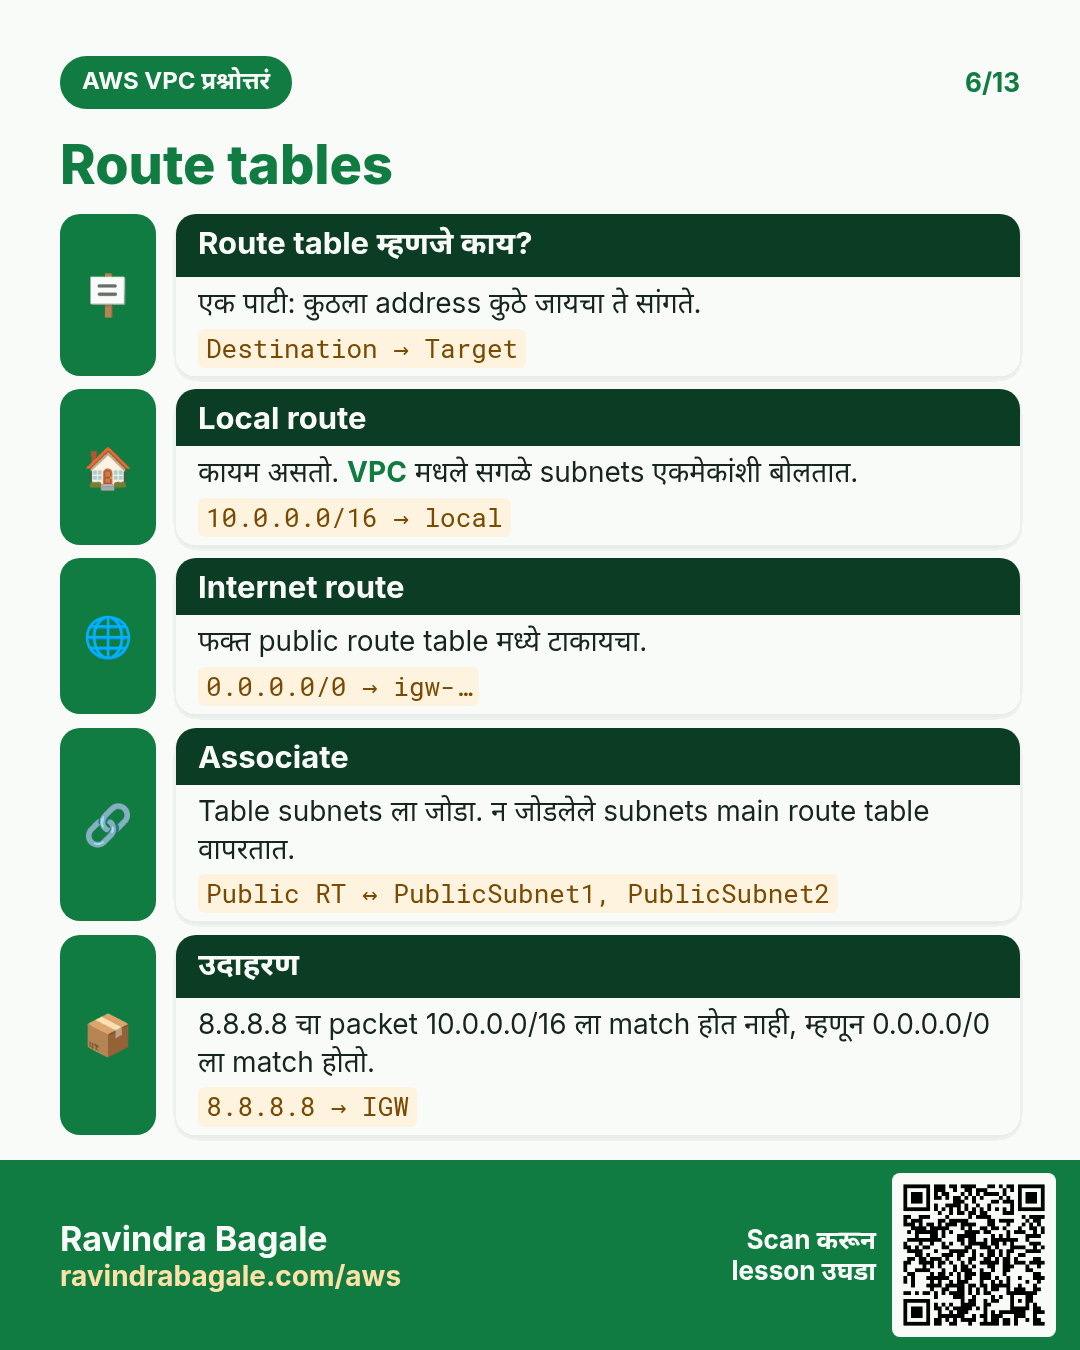
काय: route table म्हणजे routes ची list. प्रत्येक route ला दोन columns:
- Destination: traffic ज्या IP range कडे जातंय ती, CIDR म्हणून.
- Target: ते traffic कुठे पाठवायचं.
Public route table:
| Destination | Target |
|---|---|
| 10.0.0.0/16 | local |
| 0.0.0.0/0 | igw-0abc (internet gateway) |
Private route table:
| Destination | Target |
|---|---|
| 10.0.0.0/16 | local |
localroute प्रत्येक route table मध्ये असतो आणि काढता येत नाही: VPC चे सगळे subnets एकमेकांशी बोलू शकतात.- अनेक routes match झाले, तर सगळ्यात specific जिंकतो:
10.0.16.7कडचं traffic public table च्या दोन्ही rows ला match होतं, आणि10.0.0.0/16(/16हा/0पेक्षा जास्त specific) ते local पाठवतो. - Internet कडचं traffic फक्त
0.0.0.0/0ला match होतं. Private table मध्ये काहीच match होत नाही, म्हणून ते जात नाही.
Figure 5. Animation: public subnet च्या route table मध्ये 0.0.0.0/0 internet gateway कडे, म्हणून internet traffic त्यातून बाहेर जातं; private subnet च्या route table मध्ये फक्त local route, म्हणून internet traffic ला कुठेच जायला मिळत नाही.
14. Main route table
काय: प्रत्येक VPC ला एक main route table असतो. जो subnet तुम्ही दुसऱ्या route table ला explicitly associate केला नाही, तो आपोआप main वापरतो.
- Default VPC: त्याच्या main route table मध्ये
0.0.0.0/0internet gateway कडे, म्हणून प्रत्येक default subnet public. - नवीन custom VPC: त्याच्या main route table मध्ये फक्त
localroute, म्हणून प्रत्येक नवीन subnet private पासून सुरू होतो. - चांगली पद्धत: main route table private ठेवा. वेगळा public route table बनवा आणि त्याला फक्त web subnets associate करा. मग कोणी associate करायला विसरलं, तर तो subnet public नाही, private राहतो.
Classroom line
There's one route table that spreads like a virus: the main route table.
Class मधलं वाक्य
एक असा route table असतो जो virus सारखा पसरतो: main route table.
Classroom line – हिंदी
"Ek aisa route table hota hai jo virus ki tarah hota hai: main route table."
Figure 6. Default VPC मध्ये main route table 0.0.0.0/0 internet gateway कडे पाठवतो, म्हणून प्रत्येक default subnet public. Custom VPC मध्ये main route table private ठेवा (फक्त local) आणि फक्त web subnet तुमच्या स्वतःच्या public route table ला associate करा.
15. Console मध्ये बनवा
Part A: subnets (मागच्या chapter मधल्या VPC 10.0.0.0/16 मध्ये)
- VPC > Subnets > Create subnet.
my-vpcचा VPC ID निवडा. - Subnet name
web-a, Availability Zoneap-south-1a, IPv4 subnet CIDR block10.0.0.0/20. - Add new subnet:
app-b,ap-south-1b,10.0.16.0/20. - Add new subnet:
db-c,ap-south-1c,10.0.32.0/20. - Create subnet. प्रत्येक Available IPv4 addresses 4091 दाखवतो.
Part B: internet gateway
- Internet gateways > Create internet gateway, नाव
my-igw, Create. - Actions > Attach to VPC,
my-vpcनिवडा, Attach internet gateway.
Part C: public route table
- Route tables > Create route table, नाव
public-rt, VPCmy-vpc, Create. - Routes > Edit routes > Add route: Destination
0.0.0.0/0, Target Internet Gatewaymy-igw. Save changes. - Subnet associations > Edit subnet associations: फक्त
web-aला tick. Save associations. web-aselect करा, Actions > Edit subnet settings, Enable auto-assign public IPv4 address ला tick, Save, म्हणजे तिथे launch होणाऱ्या servers ना public IP मिळेल.
app-b आणि db-c main route table वरच राहतात: private.
Part D: default VPC मधला lab: फक्त public IP पुरेसा नाही
का: खूप जणांना वाटतं की public IP असलेला server internet वरून reach होतो. हा lab दाखवतो की route table ठरवतो.
- Default VPC मध्ये VPC > Subnets > Create subnet:
DefaultVpcPublicSubnet,us-east-1a,172.31.96.0/20. - Add new subnet:
DefaultVpcPvtSubnet,us-east-1b,172.31.112.0/20. Create subnet. - दोन्ही नवीन subnets आपोआप main route table ला attach होतात, आणि default VPC मध्ये तो table public असतो.
- Route tables > Create route table: default VPC मध्ये
CustomPvtRouteTable. त्यात फक्तlocalroute असतो. - Subnet associations:
DefaultVpcPvtSubnetलाCustomPvtRouteTableशी associate करा.DefaultVpcPublicSubnetmain route table वरच राहतो. DefaultVpcPublicSubnetमध्ये t2.micro Amazon Linux 2023 instancepublic ec2launch करा, Auto-assign public IP enable करून, आणि SSH (22) व HTTP (80) allow करणाऱ्या security group सोबत.- Connect करा:
ssh -i key.pem ec2-user@<public-ip>. - Nginx install आणि start करा:
sudo yum install nginx -y
sudo service nginx start
/usr/share/nginx/html/मध्ये एक page ठेवा आणि browser मध्येhttp://<public-ip>/उघडा: तो load होतो.DefaultVpcPvtSubnetमध्ये दुसरा instancepvt ec2launch करा, आणि मुद्दाम इथेही Auto-assign public IP enable करा, त्याच security group सोबत.ssh -i key.pem ec2-user@<its-public-ip>करून बघा: timeout होतो. Server ला public IP आहे, पण त्याच्या subnet च्या route table मध्ये internet gateway कडे route नाही, म्हणून replies VPC बाहेर जातच नाहीत.CustomPvtRouteTableमध्ये route add करा: Destination0.0.0.0/0, Target default VPC चा internet gateway. आता SSH चालतो, आणि Nginx install केल्यावर page load होतो.- तो route परत काढा: page load होणं बंद होतं.
Result: public IP मुळे server ला internet वर address मिळतो. 0.0.0.0/0 → igw route मुळे त्याला बाहेर जायचा रस्ता मिळतो. दोन्ही लागतात.
Classroom line
As soon as you create a new subnet, the main route table attaches to it automatically.
Class मधलं वाक्य
तुम्ही नवीन subnet बनवताच, main route table आपोआप त्या subnet ला attach होतो.
Classroom line – हिंदी
"Jaise hi aap naya subnet create karoge, us subnet ko main route table automatically jaake attach ho jata hai."
Classroom line
Until there is a route to the internet gateway, your request will never reach that server.
Class मधलं वाक्य
जोपर्यंत internet gateway चा route नाही, तोपर्यंत तुमची request त्या server पर्यंत पोहोचणारच नाही.
Classroom line – हिंदी
"Jab tak internet gateway ka route nahi hai, aapka request us server tak jayega hi nahi."
16. काही चुकलं तर
- "conflicts with another subnet": नवीन CIDR आधीच्या subnet शी overlap होतोय. तुमच्या table मधून पुढचा मोकळा block घ्या.
- CIDR VPC च्या बाहेरचा म्हणून नाकारला: subnet VPC च्या range च्या आत हवा, उदाहरणार्थ
10.0.0.0/16मध्ये10.0.x.x. - "Public" subnet मधल्या server पर्यंत पोहोचता येत नाही: त्याला public IP आहे का, subnet च्या route table मध्ये
0.0.0.0/0IGW कडे आहे का, IGW attach आहे का, आणि security group port allow करतो का ते check करा. - Private ठेवायचा होता तो subnet public झाला: तो public route table ला associate आहे, किंवा main route table मध्ये IGW route आहे. Association दुरुस्त करा.
- Subnet मध्ये अजून servers बनत नाहीत: त्यातले वापरता येणारे IPs संपले; AWS ठेवत असलेले 5 लक्षात ठेवा.
Ravindra Bagale's Tip
Console उघडण्याआधी plan कागदावर लिहा: प्रत्येक subnet साठी एक row, त्याचं नाव, AZ, CIDR, पहिला आणि शेवटचा IP, आणि public की private. मग overlap error कधीच येत नाही, आणि server public का आहे असं कोणी विचारलं, तर उत्तर तुमच्या table मधली एक ओळ असतं: त्याचा subnet कुठला route table वापरतो.
17. संपूर्ण class एका page वर
- Subnet म्हणजे VPC च्या range चा block;
10.0.0.0/16चे/20subnets 3rd octet मध्ये 0, 16, 32 ... पासून सुरू होतात. - पुढचा subnet = शेवटचा IP + 1. Binary: 16 =
0001 0000→0001 1111= 31; 32 =0010 0000→0010 1111= 47. - Overlap होणारे subnets नाकारले जातात ("conflicts with another subnet"); क्रमाने करा, gaps नको.
- प्रत्येक subnet बरोबर एका AZ मध्ये; default VPC
172.31.0.0/16मध्ये प्रत्येक AZ ला एक default/20. - Server चा private IP त्याच्या subnet मधून, DHCP देतो. Private ranges:
10.0.0.0/8,172.16.0.0/12,192.168.0.0/16. Public IPv4 addresses चे पैसे लागतात. - AWS प्रत्येक subnet चे 5 IPs ठेवतो: network, VPC router, DNS, future use, शेवटचा. वापरता येणारे = एकूण − 5:
/204,091,/24251,/2811. /16मध्ये 16 ×/20, 64 ×/22, 256 ×/24.- एका VPC ला एक internet gateway. Public subnet =
0.0.0.0/0→ IGW असलेला route table; private = असा route नाही. - Route table columns: Destination (CIDR), Target (
local,igw-...). - Explicit association नसलेले subnets main route table वापरतात; custom VPC मध्ये तो private ठेवा.
18. घरी करून बघा
Try at home
Task 1: कागदावर
10.0.0.0/16चे पहिले पाच/20subnets पहिल्या आणि शेवटच्या IP सकट लिहा. 5th check करा:10.0.64.0ते10.0.79.255.10.0.0.0/16चे/22subnets करा: पहिले तीन लिहा. किती बसतात?
Task 2: console मध्ये
- तुमच्या practice VPC मध्ये section 15 प्रमाणे
web-a,app-bआणिdb-cबनवा. 10.0.14.0/24बनवायचा प्रयत्न करा आणि error वाचा.- Internet gateway attach करा,
public-rtबनवा, आणि फक्तweb-aassociate करा.
Task 3: सिद्ध करा
web-aमध्ये एक आणिapp-bमध्ये एक छोटा instance launch करा. कुठल्याला public IP मिळतो? Laptop वरून दोघांना SSH करता येतं का?- Clean up: instances terminate करा, subnets delete करा, IGW detach करून delete करा, route table आणि VPC delete करा.
Recap
थोडक्यात
- Subnets क्रमाने करा: पुढचा शेवटच्या IP + 1 पासून, आणि
/20blocks 16 ने पुढे. - Subnets overlap होऊ शकत नाहीत, आणि प्रत्येक एका AZ मध्ये राहतो.
- AWS प्रत्येक subnet चे 5 IPs ठेवतो, म्हणून
/20मध्ये 4,091 वापरता येतात. - Route table
0.0.0.0/0internet gateway कडे पाठवतो तेव्हाच subnet public. - Route tables आधी Destination मग Target;
localपूर्ण VPC जोडतो. - Main route table private ठेवा आणि web subnets ना स्वतःचा public route table द्या.
सराव Tasks
Hyderabad Biryani Hub हा हैदराबाद मधला क्लाउड किचन व्यवसाय आहे. Syed Imran त्यांचं IT व cloud काम पाहतात. त्यांचे पैसे INR मध्ये मोजले जातात आणि AWS resources ap-south-2 Region मध्ये चालतात. खालच्या tasks मध्ये तुम्ही या lesson मध्ये शिकलेलं वापरून त्यांची खरी कामं करता. सगळी नावं, account IDs, IP addresses व numbers सरावासाठी काल्पनिक आहेत.
0 / 12
सोपं /16 मध्ये किती addresses?
का: VPC size ठरवायला ही संख्या लागते.
काय करायचं: Hyderabad Biryani Hub चा VPC 10.152.0.0/16. एकूण किती IP addresses?
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
सोपं VPC बनवा
का: VPC म्हणजे AWS मधलं तुमचं स्वतःचं private network.
काय करायचं: 10.3.0.0/16 CIDR block असलेला VPC बनवा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
सोपं Internet gateway बनवा
का: Internet gateway शिवाय VPC मधलं काहीही internet ला पोचत नाही.
काय करायचं: नवा internet gateway बनवा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
मध्यम एका AZ मध्ये subnet बनवा
का: Subnets VPC range वाटतात व प्रत्येक एकाच AZ मध्ये असतो.
काय करायचं: vpc-0300e2a3f3deadbee मध्ये ap-south-2a मध्ये 10.3.1.0/24 subnet बनवा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
मध्यम VPC router address शोधा
का: AWS router साठी base+1 राखतो.
काय करायचं: 10.152.4.0/24 मध्ये VPC router साठी AWS कोणता address राखतो?
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
मध्यम AWS /24 subnet मधले usable IPs
का: AWS प्रत्येक subnet मध्ये 5 addresses राखून ठेवतो.
काय करायचं: AWS वर 10.152.1.0/24 subnet मध्ये Hyderabad Biryani Hub servers साठी किती addresses वापरू शकतो?
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
मध्यम Internet route जोडा
का: Route table 0.0.0.0/0 internet gateway ला पाठवत असेल तरच subnet "public".
काय करायचं: Route table rtb-030300d2b3c3bb22 मध्ये सगळं internet traffic (0.0.0.0/0) igw-00300d2b3c3aa11 कडे पाठवा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
मध्यम Subnet route table शी जोडा
का: Associate करेपर्यंत subnet main route table वापरतो.
काय करायचं: Subnet subnet-030300d2b3c3bb1 ला route table rtb-030300d2b3c3bb22 शी associate करा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
मध्यम Internet gateway attach करा
का: VPC ला attach केल्याशिवाय gateway काही करत नाही.
काय करायचं: igw-00300d2b3c3aa11 ला vpc-0300e2a3f3deadbee शी attach करा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
मध्यम Server साठी पहिला usable IP
का: पहिले 4 addresses AWS राखतो.
काय करायचं: AWS वर 10.152.20.0/24 मध्ये server ला मिळणारा पहिला IP?
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
अवघड सर्वात लहान prefix निवडा
का: योग्य size मुळे address space वाचतो.
काय करायचं: AWS वर subnet मध्ये 100 servers हवेत. बसणारा सर्वात मोठा prefix number? उदा. /25.
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
अवघड /24 चे दोन भाग
का: Public व private subnets एक block वाटून घेतात.
काय करायचं: 10.152.8.0/24 चे दोन समान subnets करा. दोन्ही CIDRs comma ने लिहा.
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
झटपट उजळणी cards
हा chapter दोन मिनिटांत revise करा. Cards phone वर save करा किंवा PNG download करा. प्रत्येक card वरचा QR त्याचा lesson उघडतो.
अजून cards: Ravi Sir's Cards: AWS VPC and Subnets.