AWS VPC म्हणजे काय आणि CIDR IP Ranges कसे मोजायचे
आत्तापर्यंत या course मधला प्रत्येक server सगळं एकटाच करत होता: Nginx, PHP आणि database एकाच EC2 instance वर, public IP सोबत. शिकण्यासाठी ठीक आहे, पण real applications अशी बनत नाहीत. या chapter पासून AWS networking सुरू होतं. आधी EC2 server खरंच कुठे चालतो ते बघू (एका मोठ्या physical host चा तुकडा), मग real apps तीन tiers मध्ये का विभागतात, VPC म्हणजे काय, आणि security groups प्रत्येक tier ला कसं वाचवतात. मग येतं ते गणित जे प्रत्येक cloud engineer ला interview मध्ये विचारतात: /16, /20, /22 आणि /24 म्हणजे काय, प्रत्येकात किती IPs, आणि पहिला व शेवटचा IP binary मध्ये कसा शोधायचा. शेवटी console मध्ये तुमचा स्वतःचा VPC बनवू.
या class मध्ये काय शिकणार
- Regions, Availability Zones, data centres आणि hosts कसे जोडलेले असतात
- Virtual server म्हणजे काय, आणि hypervisor काय करतो
- सगळ्यासाठी एकच server धोक्याचा का, आणि 2-tier व 3-tier म्हणजे काय
- VPC म्हणजे काय, आणि तो एकाच Region मध्ये का राहतो
- Security groups ची साखळी: web, app आणि database
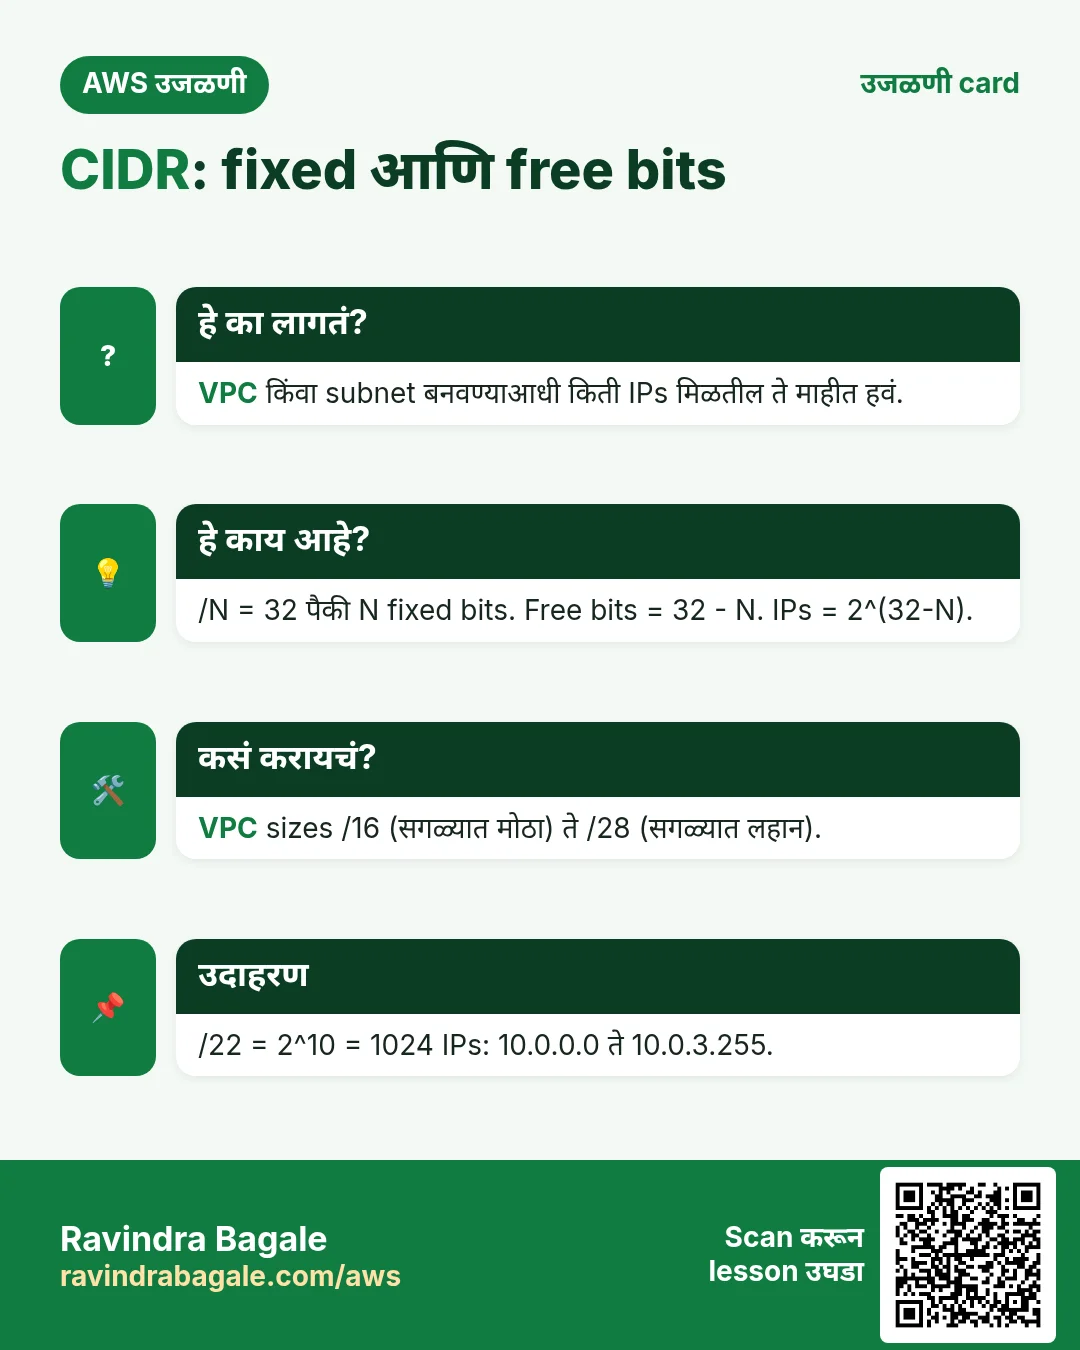
- CIDR notation: fixed bits आणि free bits
- Worked examples:
/16,/24,/20आणि/22, शेवटचा IP binary मध्ये - CIDR table आणि 2 चा घात (32 वजा prefix) हा rule
- VPC चे subnets का करतात
- Console मध्ये VPC बनवणं, आणि
/16ते/28ची मर्यादा
1. EC2 server खरंच कुठे चालतो
का: network design करण्याआधी त्याच्या खालचे building blocks डोळ्यासमोर हवेत.
- Region: एक geographic भाग, उदाहरणार्थ Mumbai,
ap-south-1. - Availability Zone (AZ): Region मधले एक किंवा जास्त data centres एकत्र. एका Region चे AZs एकमेकांपासून वेगळे ठेवलेले असतात, पण त्याच metro भागात:
ap-south-1a,ap-south-1bआणिap-south-1cम्हणजे Mumbai भोवतीच्या तीन वेगळ्या जागा, तीन वेगळी शहरं नाहीत. AZ मध्ये किती data centres आहेत किंवा ते कुठे आहेत, हे AWS publish करत नाही. - Data centre: racks ने भरलेली इमारत.
- Host: rack मधला एक मोठा physical server, भरपूर CPU आणि RAM सोबत, उदाहरणार्थ शेकडो GB RAM.
जमिनीची गोष्ट: समजा AWS ला एका AZ साठी 100 एकर हवेत, पण फक्त 50 एकरांचे दोन plots मोकळे आहेत, काही किलोमीटर अंतरावर. मग AWS दोन data centres बांधतो, आणि दोघं मिळून एक AZ.
Regions, AZs, Local Zones, Wavelength Zones आणि edge locations ची पूर्ण ओळख Region, Availability Zone and data center आणि Why one AZ can be more than one data center मध्ये आहे.
2. Virtual server म्हणजे काय
प्रश्न: तुम्ही t3.micro (2 vCPU, 1 GiB RAM) launch करता, तेव्हा AWS तुम्हाला पूर्ण physical machine देतो का? नाही. Host त्यापेक्षा कितीतरी मोठा असतो.
काय होतं:
- Host वर hypervisor नावाचा program चालतो.
- Hypervisor host चे CPU, RAM, disk आणि network चे तुकडे करतो.
- तुमचा
t3.microम्हणजे एक तुकडा. बाकीच्या customers ना त्याच host चे दुसरे तुकडे मिळतात. - प्रत्येक तुकड्यात स्वतःची operating system चालते आणि त्याला दुसरे दिसत नाहीत. एकाच laptop वरचे वेगवेगळ्या permissions चे दोन folders समजा: माझा folder तुमचा वाचू शकत नाही.
त्या तुकड्याला virtual server (virtual machine, VM) म्हणतात. तुमच्या laptop वरचा VirtualBox हेच छोट्या प्रमाणावर करतो.
Classroom line
EC2 is a virtual server too. It isn't actually a physical server.
Class मधलं वाक्य
EC2 सुद्धा virtual server आहे. तो खरंतर physical server नाही.
Classroom line – हिंदी
"EC2 bhi virtual server hai. Wo actually physical server nahi hai."
Classroom line
On one piece of physical hardware, many separate operating systems are being created virtually.
Class मधलं वाक्य
एकाच physical hardware वर virtually वेगवेगळ्या OS बनत आहेत.
Classroom line – हिंदी
"Ek hi physical hardware pe alag-alag virtually alag-alag OS bana raha hai."
Classroom line
This folder can't access the data inside that folder.
Class मधलं वाक्य
हा folder त्या folder मधला data access करू शकत नाही.
Classroom line – हिंदी
"Ye folder us folder ke andar ka data access nahi kar sakta."
Figure 1. Data centre मध्ये hosts चे racks असतात. एका host वर hypervisor physical CPU, RAM, disk आणि network चे वेगवेगळे तुकडे करतो: तुमचा t3.micro (2 vCPU, 1 GiB) स्वतःची OS असलेला एक तुकडा, आणि बाकीच्या customers ना दुसरे तुकडे.
Classroom line
They'll ask you in interviews: what is a virtual server?
Class मधलं वाक्य
"Vichartil tumhala interview madhe: what is a virtual server?"
Interview मध्ये तुम्हाला विचारतील: what is a virtual server?
Classroom line
They'll ask you in interviews: what is a virtual server?
Interview साठी एका ओळीत उत्तर: virtual server म्हणजे physical server च्या CPU, RAM, disk आणि network चा hypervisor ने बनवलेला आणि वेगळा ठेवलेला तुकडा, ज्यात स्वतःची operating system चालते.
3. Networking का महत्त्वाचं: सगळं करणारा एकच server
समजा आपण banking app चालवतोय एकाच EC2 server वर Nginx, PHP आणि MySQL सोबत (LEMP stack). Customer balance बघतो:
- Phone server च्या public IP वर port 443 ला request पाठवतो.
- Nginx ती घेतो आणि
get_balance.phpPHP ला देतो. - PHP MySQL कडे balance मागतो.
- MySQL उत्तर देतो, PHP page बनवतो, आणि Nginx balance परत पाठवतो.
Problem: port 443 संपूर्ण internet साठी उघडा आहे, म्हणजे attackers साठी पण.
- ते परत परत passwords guess करतात (brute force attack).
- Bots हजारो requests पाठवतात, कधी कधी server पाडण्याइतक्या (DDoS attack).
- कोणी या एका server मध्ये घुसला, तर database लगेच हातात. 100 चा balance 100 कोटी करता येईल.
Attacker कडे जितका जास्त वेळ आणि tools, तितका धोका मोठा. याचा उपाय एखादी जादूची setting नाही; servers कसे मांडलेत त्यात उपाय आहे.
Classroom line
What do attackers do? They guess passwords; they run brute force attacks.
Class मधलं वाक्य
Hack करणारे काय करतात? Passwords guess करतात, brute force attack करतात.
Classroom line – हिंदी
"Hack karne wale kya karte hai? Password guess karte hai, brute force attack karte hai."
4. दोन servers: database private IP मागे लपवा
कल्पना: काम दोन servers मध्ये वाटा.
- Server 1, web: फक्त Nginx, public IP सोबत. Internet ला दिसणारा हा एकमेव server.
- Server 2, app आणि database: PHP आणि MySQL, फक्त private IP. Nginx त्याच्या private IP ला
proxy_passने requests पाठवतो, अगदी Put Nginx in front as the reverse proxy मधल्या reverse proxy सारखं.
Web server वरचं संरक्षण:
- विचित्र patterns साठी
/var/log/nginx/access.logवर लक्ष ठेवा. - समोर web application firewall (WAF) किंवा security monitoring tool (SIEM) लावा.
- Rate limit: उदाहरणार्थ ठरवा की एका IP वरून मिनिटाला 60 पेक्षा जास्त requests म्हणजे bot, आणि तो IP block करा.
तरी पुरेसं नाही: rate limit च्या खाली राहायला attackers त्यांच्या requests अनेक IPs वर वाटतात. आणि web server मध्ये घुसले, तर आतून private server पर्यंत पोहोचता येतं. म्हणून real applications अजून एक पाऊल पुढे जातात.
5. तीन tiers: web, app आणि database
काय: 3-tier architecture मध्ये प्रत्येक कामाला servers चा स्वतःचा layer मिळतो:
- Web tier: Nginx किंवा Apache. Internet कडून requests घेतो. Public.
- App tier: PHP, Node.js किंवा Python. Business logic चालवतो. Private.
- Database tier: MySQL किंवा MariaDB. Data ठेवतो. Private.
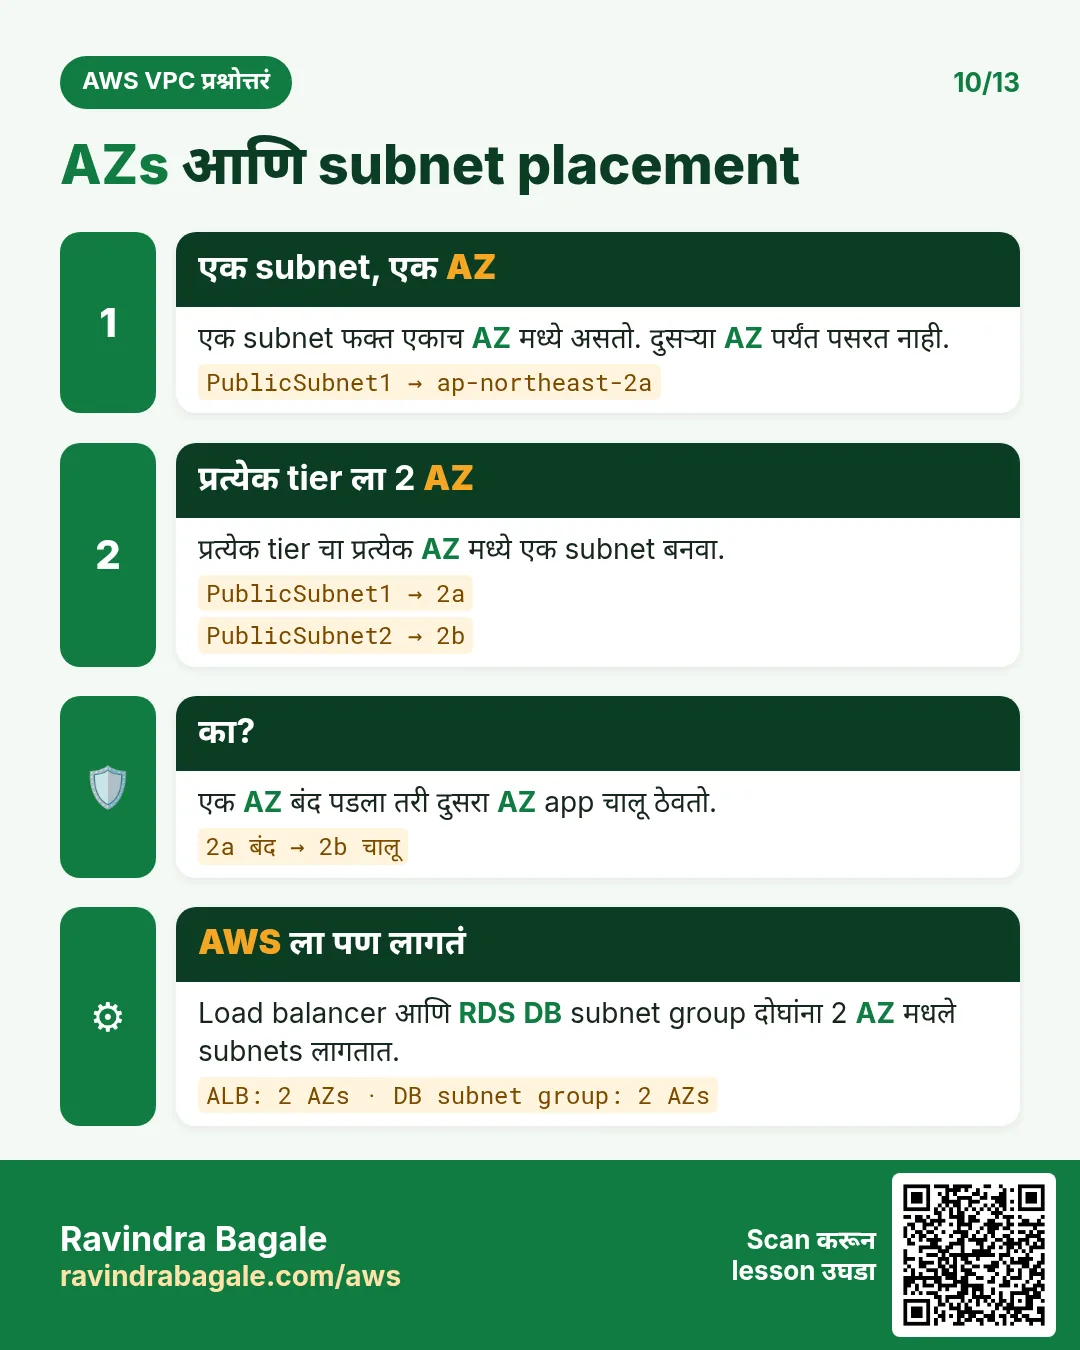
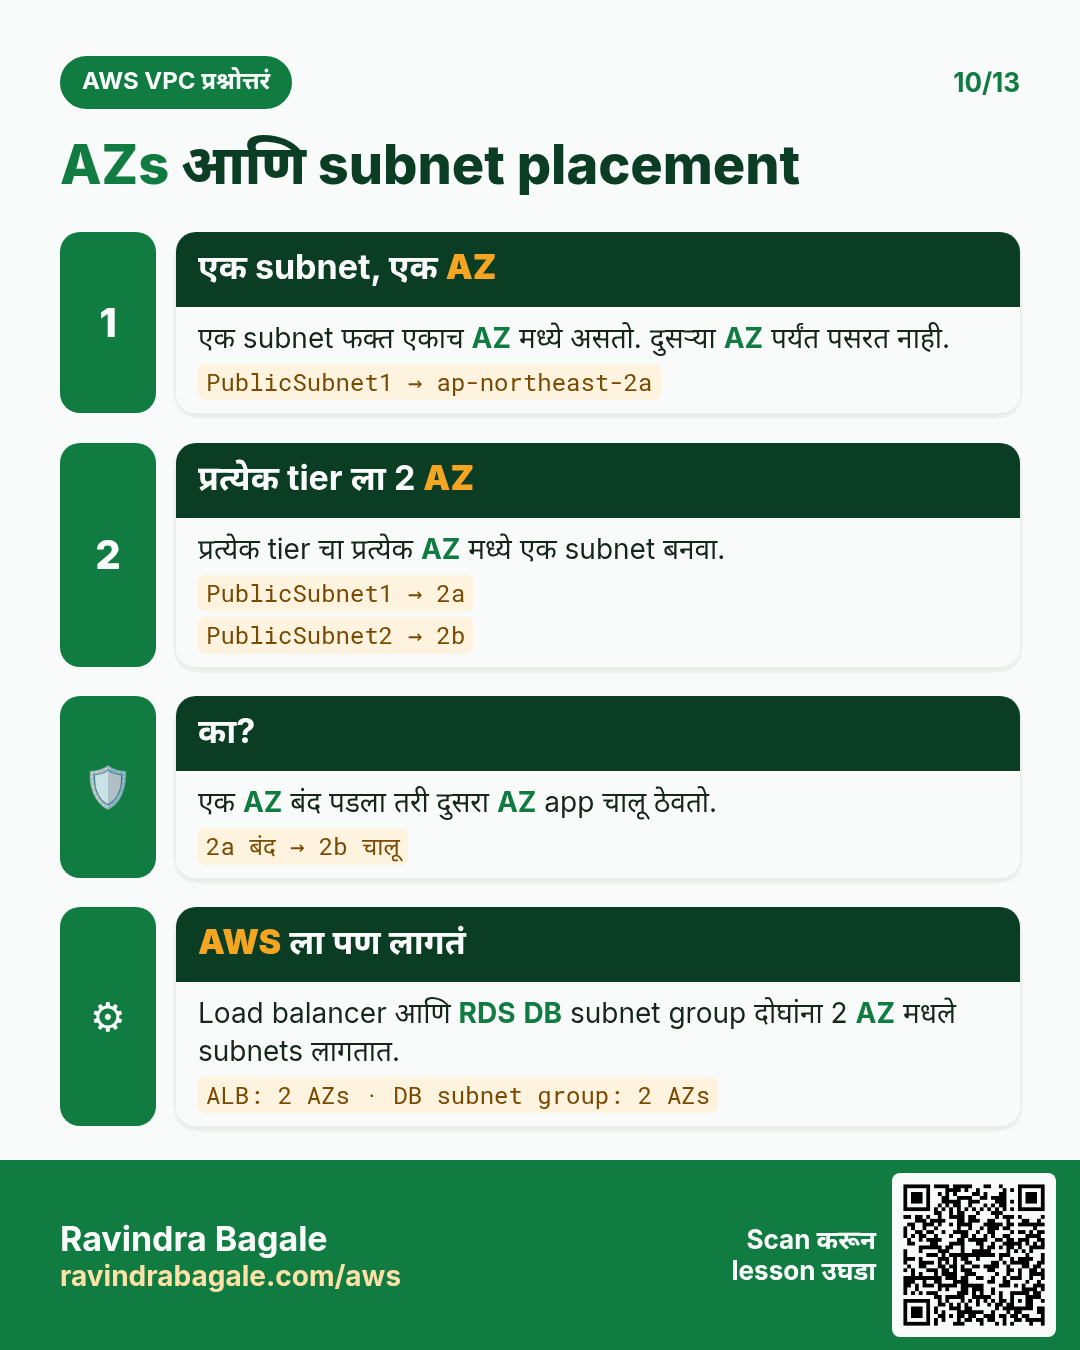
प्रत्येक tier मध्ये अनेक servers असू शकतात, आणि एका tier मधले सगळे servers सारखे: same AMI, same instance type, same security group. उदाहरणार्थ 6 Nginx servers, 6 PHP servers, आणि 1 primary database सोबत 2 read replicas (फक्त वाचण्यासाठी वापरल्या जाणाऱ्या copies; त्यांचा पुढे स्वतंत्र chapter आहे).
Fast असाव्या लागणाऱ्या apps (समजा आपण Instagram आहोत) तीन tiers वापरतात. काही banks जास्त checks साठी अजून एक tier जोडतात: थोडं slow, पण जास्त safe. एकाच server वरचे LAMP आणि LEMP फक्त शिकण्यासाठी होते.
Classroom line
Until now we installed LAMP inside one server and used it, but the real world doesn't work like that.
Class मधलं वाक्य
आत्तापर्यंत आपण एकाच server मध्ये LAMP install करून वापरत होतो, पण real world मध्ये तसं नसतं.
Classroom line – हिंदी
"Aaj tak hum ek hi server ke andar LAMP install karke use karte the, lekin real world me waisa nahi rehta."
Figure 2. Animation: step 1, एकच public server Nginx, PHP आणि MySQL चालवतो, म्हणून घुसलं की database उघडा; step 2, फक्त Nginx web server public आणि app व database server ला private IP; step 3, तीन tiers (web public, app private, database private), प्रत्येकाचे स्वतःचे servers आणि firewall rules.
6. VPC म्हणजे काय
का: या तीन tiers ना स्वतःचं network लागतं, जिथे servers private IPs ने बोलतात आणि बाहेरून फक्त web tier पर्यंत पोहोचता येतं.
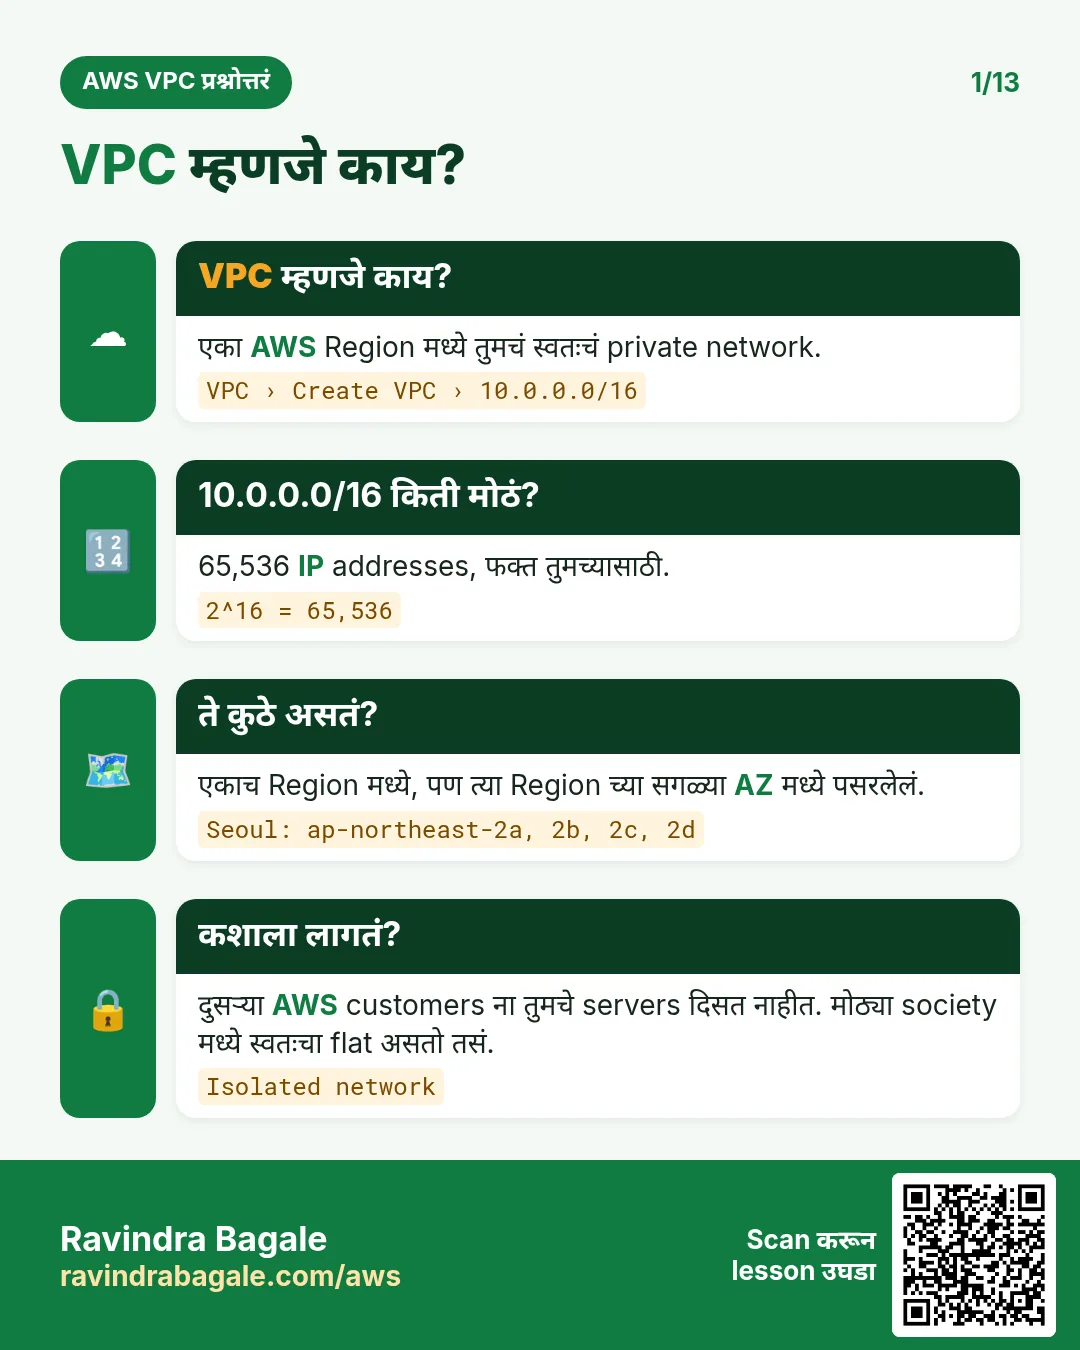
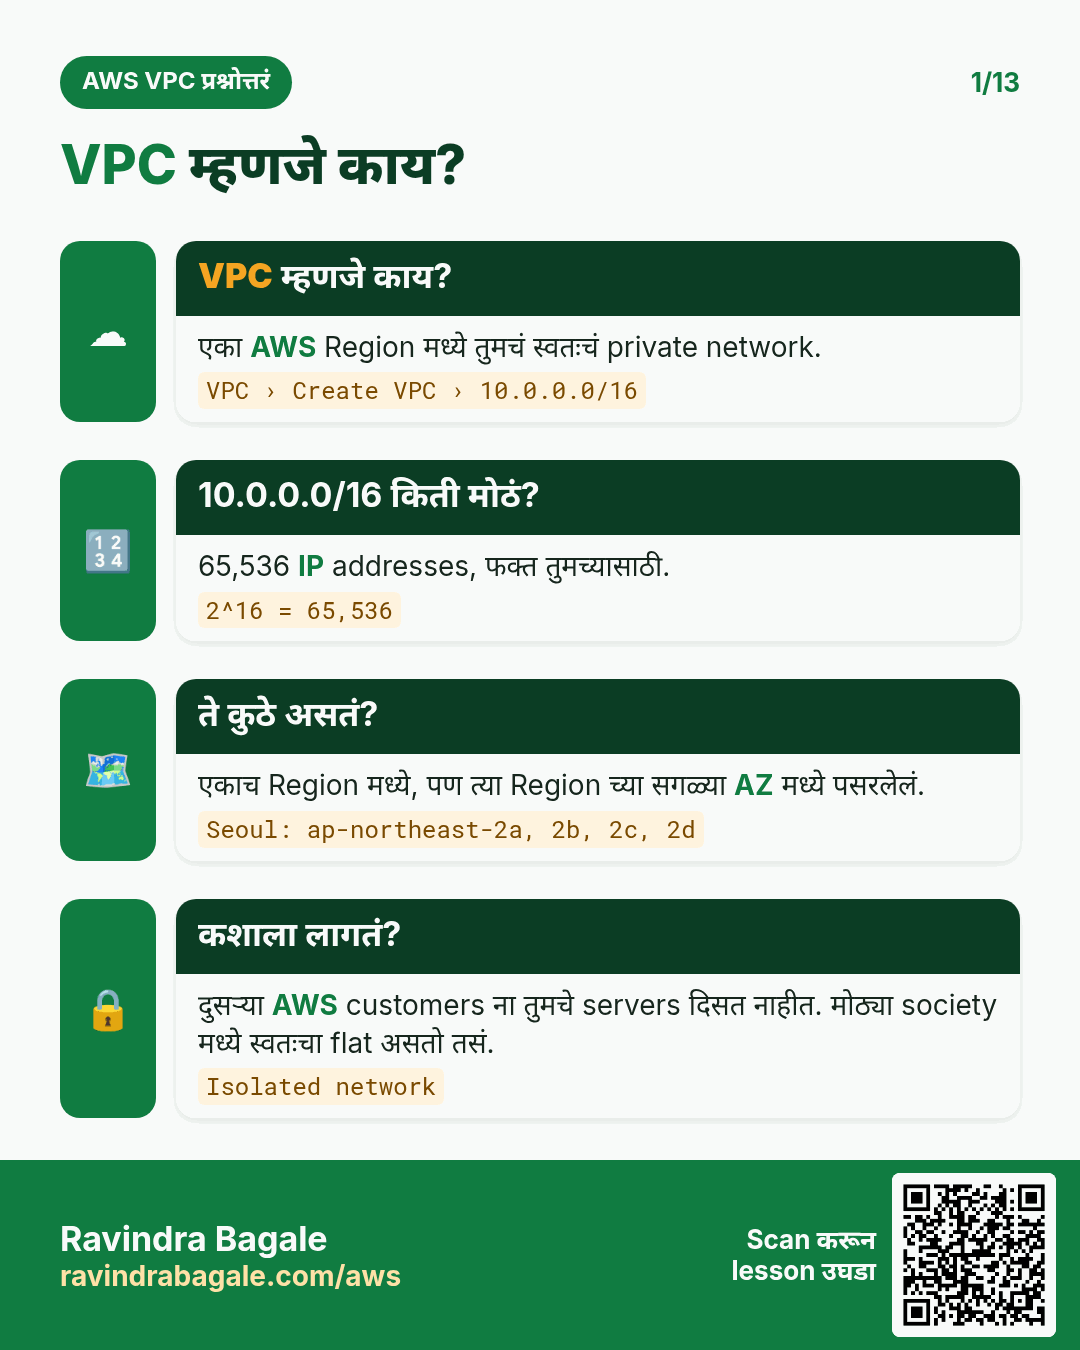
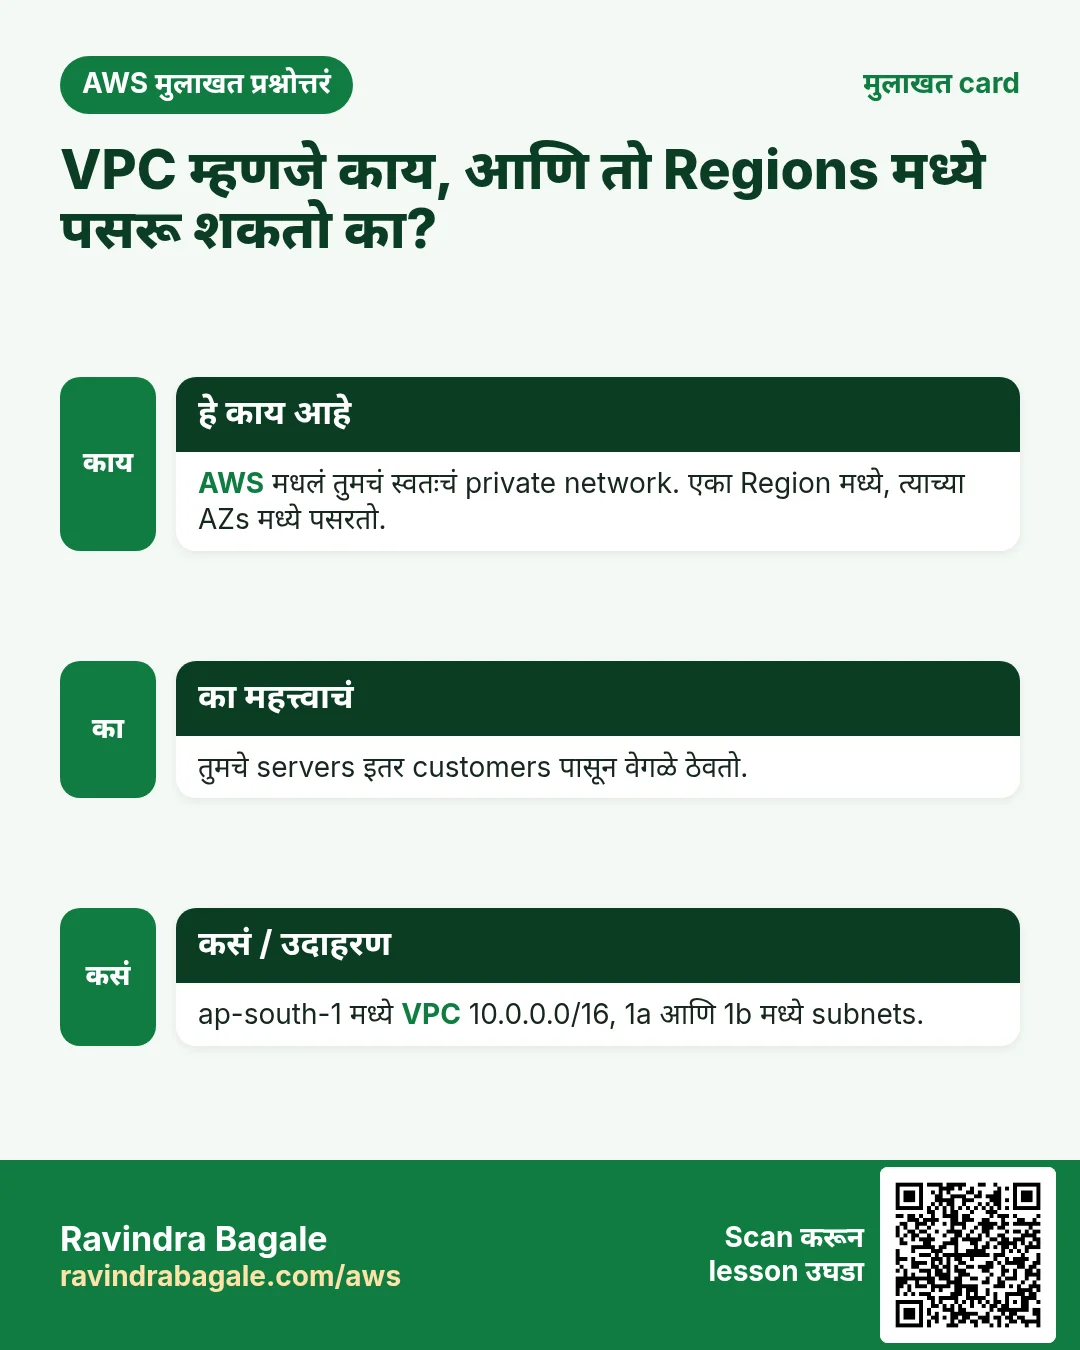
काय: VPC (Virtual Private Cloud) म्हणजे AWS मधलं तुमचं स्वतःचं private network.
- त्यातले servers एकमेकांशी private IPs ने बोलतात.
- Internet ला काय दिसेल ते तुम्ही ठरवता.
- VPC एकाच Region मध्ये राहतो आणि त्या Region च्या सगळ्या AZs वर पसरतो. दुसऱ्या Region मधल्या servers साठी तिथे दुसरा VPC बनवायचा.
- प्रत्येक EC2 instance नेहमी कुठल्या ना कुठल्या VPC मध्ये असतो. Public IP optional आहे.
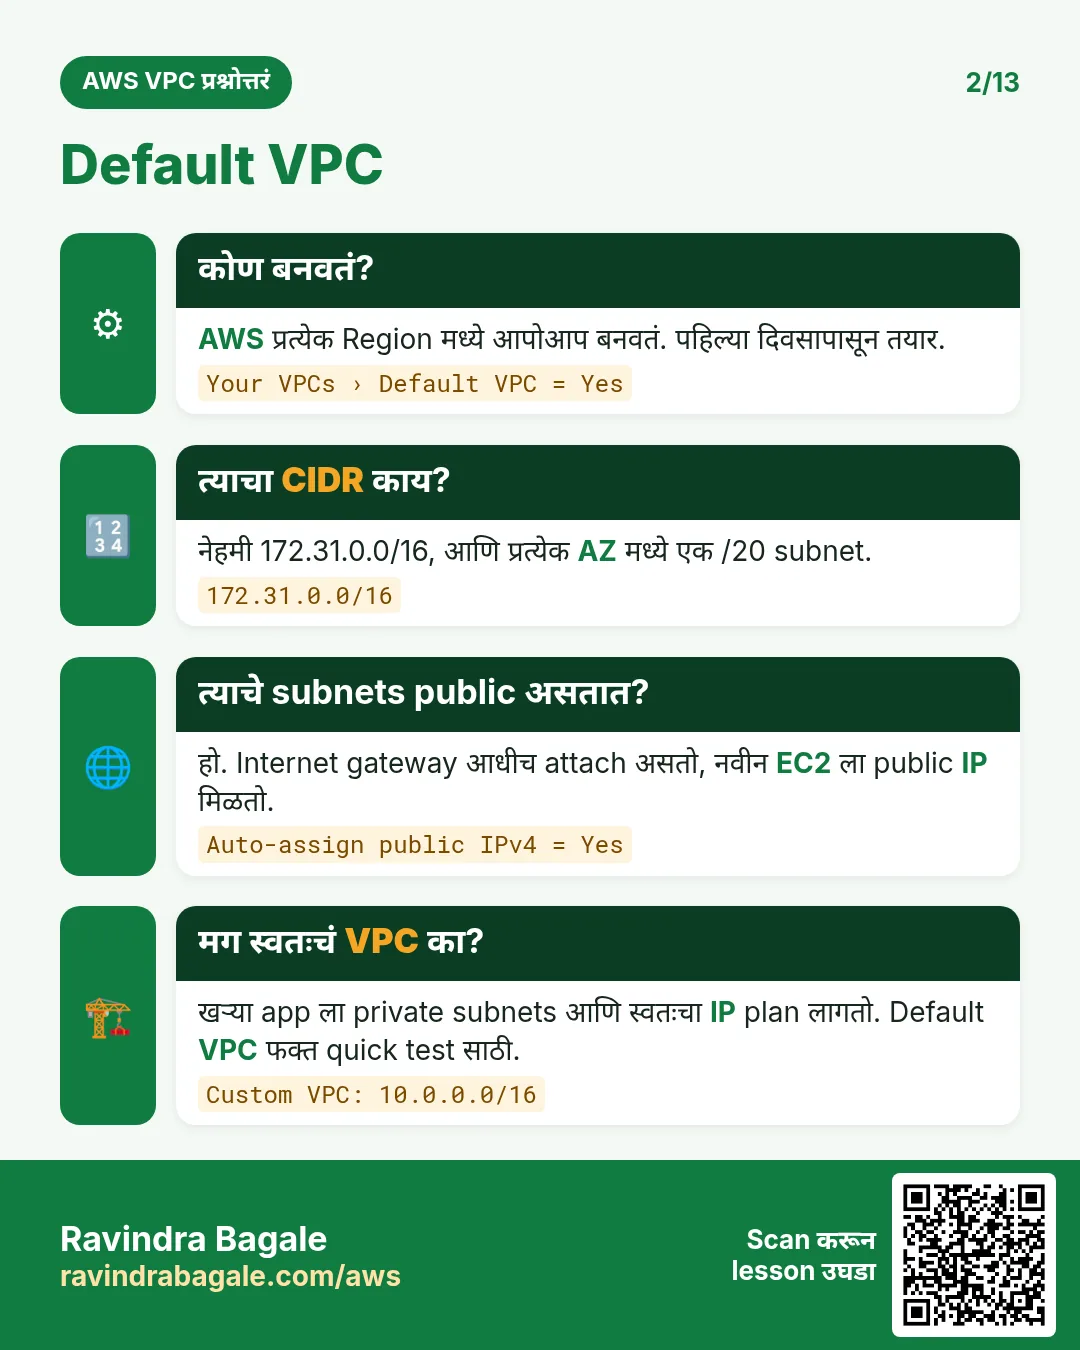
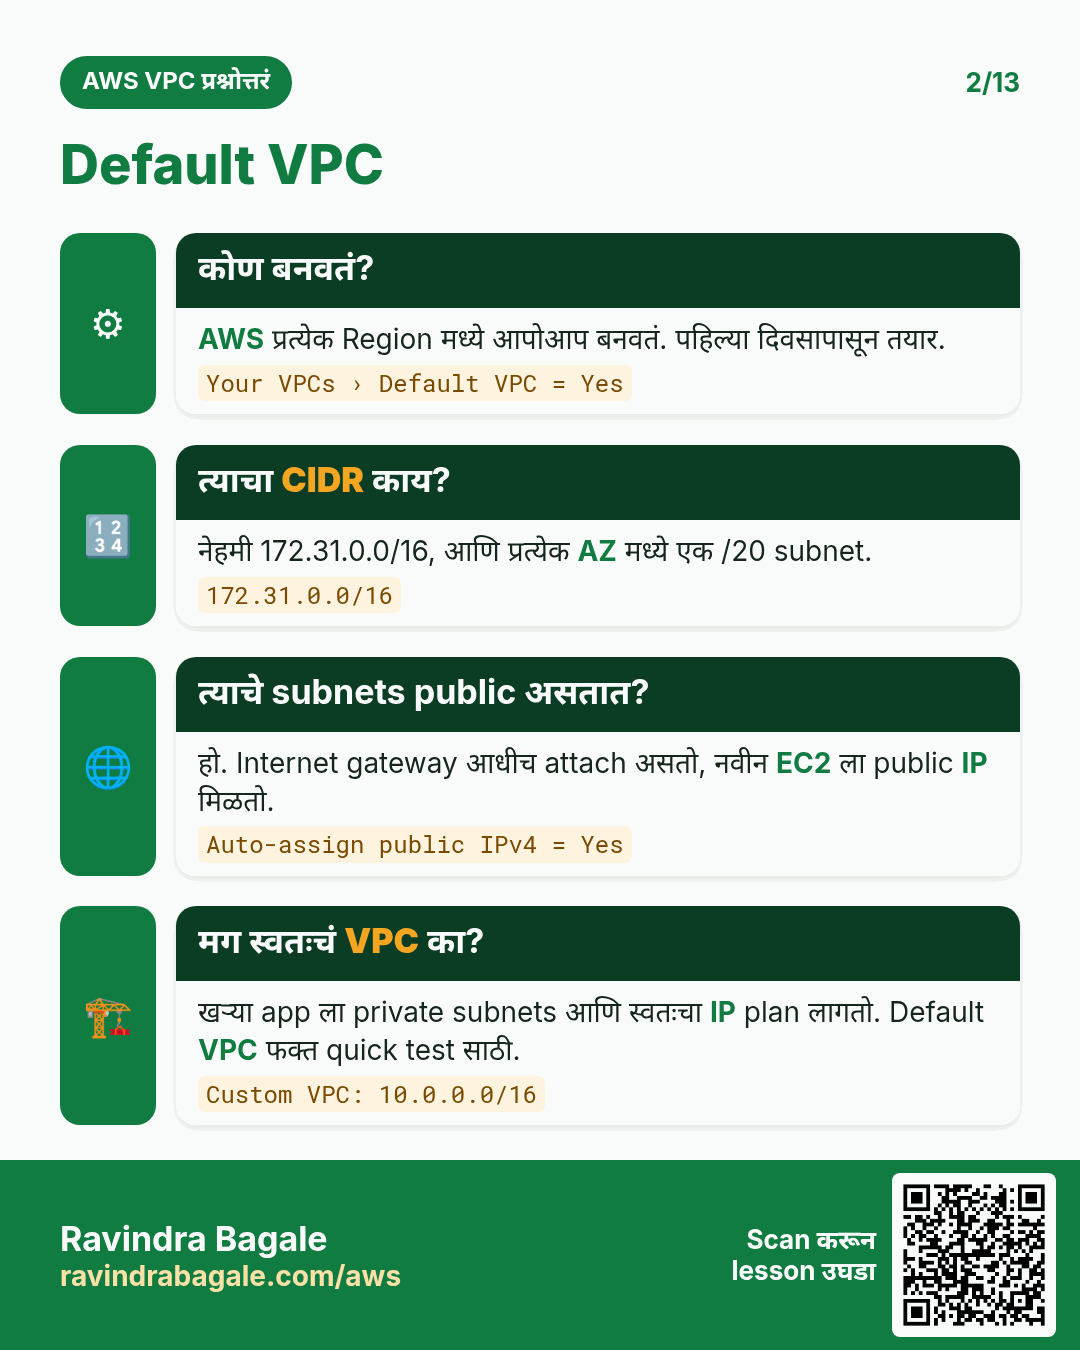
- नवीन account च्या प्रत्येक Region मध्ये आधीच एक default VPC असतो, म्हणजे beginners लगेच server launch करू शकतात. आत्तापर्यंतचे तुमचे सगळे servers तिथेच launch झाले. Production मध्ये आधीच plan केलेल्या IP ranges सोबत custom VPCs वापरतात.
Classroom line
VPC is a very big topic.
Class मधलं वाक्य
"Lai mothi gosht aahe VPC."
VPC खूप मोठी गोष्ट आहे.
Classroom line
VPC is a very big topic.
Figure 3. VPC एका Region मध्ये राहतो आणि त्याच्या सगळ्या Availability Zones वर पसरतो: VPC 10.0.0.0/16 ap-south-1a, 1b आणि 1c वर, आणि त्यातले servers private IPs ने बोलतात. us-east-1 सारख्या दुसऱ्या Region ला स्वतःचा VPC लागतो.
7. Tier by tier security groups ची साखळी
का: VPC च्या आत सुद्धा, प्रत्येक tier ने फक्त त्याच्या पुढच्या tier कडून traffic घ्यायला हवं.
कसं:
- Web security group (
sg-web): inbound port 443,0.0.0.0/0वरून, म्हणजे सगळ्यांकडून. - App security group (
sg-app): inbound port 80 फक्तsg-webकडून, म्हणजे web servers. - Database security group (
sg-db): inbound port 3306 फक्तsg-appकडून, म्हणजे app servers.
माहीत हव्यात अशा दोन CIDR values:
0.0.0.0/0= प्रत्येक IPv4 address: पूर्ण internet./32= बरोबर एक IP, उदाहरणार्थ10.0.0.25/32.
Web server चा private IP /32 ने allow करता येईल. पण security group च allow करणं जास्त चांगलं: servers बदलले किंवा वाढवले की private IPs बदलतात, पण group तोच राहतो.
परिणाम: attacker Nginx server मध्ये घुसला तरी MySQL थेट internet वरून गाठता येत नाही, कारण त्याचा security group app servers शिवाय काहीच accept करत नाही.
Classroom line
MySQL can't be hacked directly, because you have put a restriction in the security group.
Class मधलं वाक्य
"Directly MySQL hack honar nahi, karan security group madhe tumhi restriction takla asta."
Directly MySQL hack होणार नाही, कारण security group मध्ये तुम्ही restriction टाकलेलं असतं.
Classroom line
MySQL can't be hacked directly, because you have put a restriction in the security group.
Figure 4. Tier by tier security groups: sg-web 0.0.0.0/0 वरून 443 allow करतो, sg-app फक्त sg-web कडून 80, sg-db फक्त sg-app कडून 3306. थेट port 3306 वर येणाऱ्या attacker ला कुठलाच rule match होत नाही आणि तो drop होतो.
8. CIDR notation: /16 म्हणजे काय
का: VPC बनवताना AWS 10.0.0.0/16 सारखा IPv4 CIDR block मागतो. त्यातून कुठली IP range मिळते ते तुम्हाला माहीत हवं.
काय: IPv4 address म्हणजे 32 bits, प्रत्येकी 8 bits चे 4 भाग (octets) म्हणून लिहिलेले. CIDR notation मध्ये slash नंतरचा नंबर, म्हणजे prefix, डावीकडून किती bits fix आहेत ते सांगतो.
- Fixed bits म्हणजे network भाग: block च्या प्रत्येक IP मध्ये सारखे.
- बाकीचे free bits: IP नुसार बदलतात.
- प्रत्येक free bit count दुप्पट करतो, म्हणून block मध्ये 2 चा घात (free bits) इतके IPs.
- पहिला IP मिळवायला सगळे free bits 0 करा. शेवटचा IP मिळवायला सगळे free bits 1 करा.
एका octet च्या binary place values, डावीकडून उजवीकडे: 128, 64, 32, 16, 8, 4, 2, 1. जिथे 1 आहे त्या places बेरीज करा. उदाहरणार्थ 00001111 = 8 + 4 + 2 + 1 = 15, आणि 11111111 = 255. प्रत्येक भाग 255 वर का थांबतो ते Why each part of an IP stops at 255 मध्ये आहे.
Classroom line
You can do binary to decimal and decimal to binary, right?
Class मधलं वाक्य
"Binary to decimal, decimal to binary yeta na tumhala?"
Binary to decimal, decimal to binary येतं ना तुम्हाला?
Classroom line
You can do binary to decimal and decimal to binary, right?
9. Worked example: 10.0.0.0/16
- Prefix 16 = 8 + 8, म्हणून पहिले दोन octets fix:
10.0. - Free bits = 32 − 16 = 16, शेवटचे दोन octets.
- Count = 2 चा घात 16 = 256 × 256 = 65,536 IPs.
- पहिला IP: सगळे free bits 0 =
10.0.0.0. - शेवटचा IP: सगळे free bits 1 =
10.0.255.255.
Classroom line
The first 16 bits stay fixed.
Class मधलं वाक्य
सुरुवातीचे 16 bits fix राहतील.
Classroom line – हिंदी
"Starting ke 16 bits fix rahenge."
Figure 5. 10.0.0.0/16 मध्ये पहिले 16 bits (10 आणि 0) fix आणि शेवटचे 16 bits free: 2 चा घात 16 = 65,536 IPs, 10.0.0.0 ते 10.0.255.255.
10. Worked example: 10.0.0.0/24
- Prefix 24 = 8 + 8 + 8, म्हणून
10.0.0fix. - Free bits = 32 − 24 = 8, फक्त शेवटचा octet.
- Count = 2 चा घात 8 = 256 IPs,
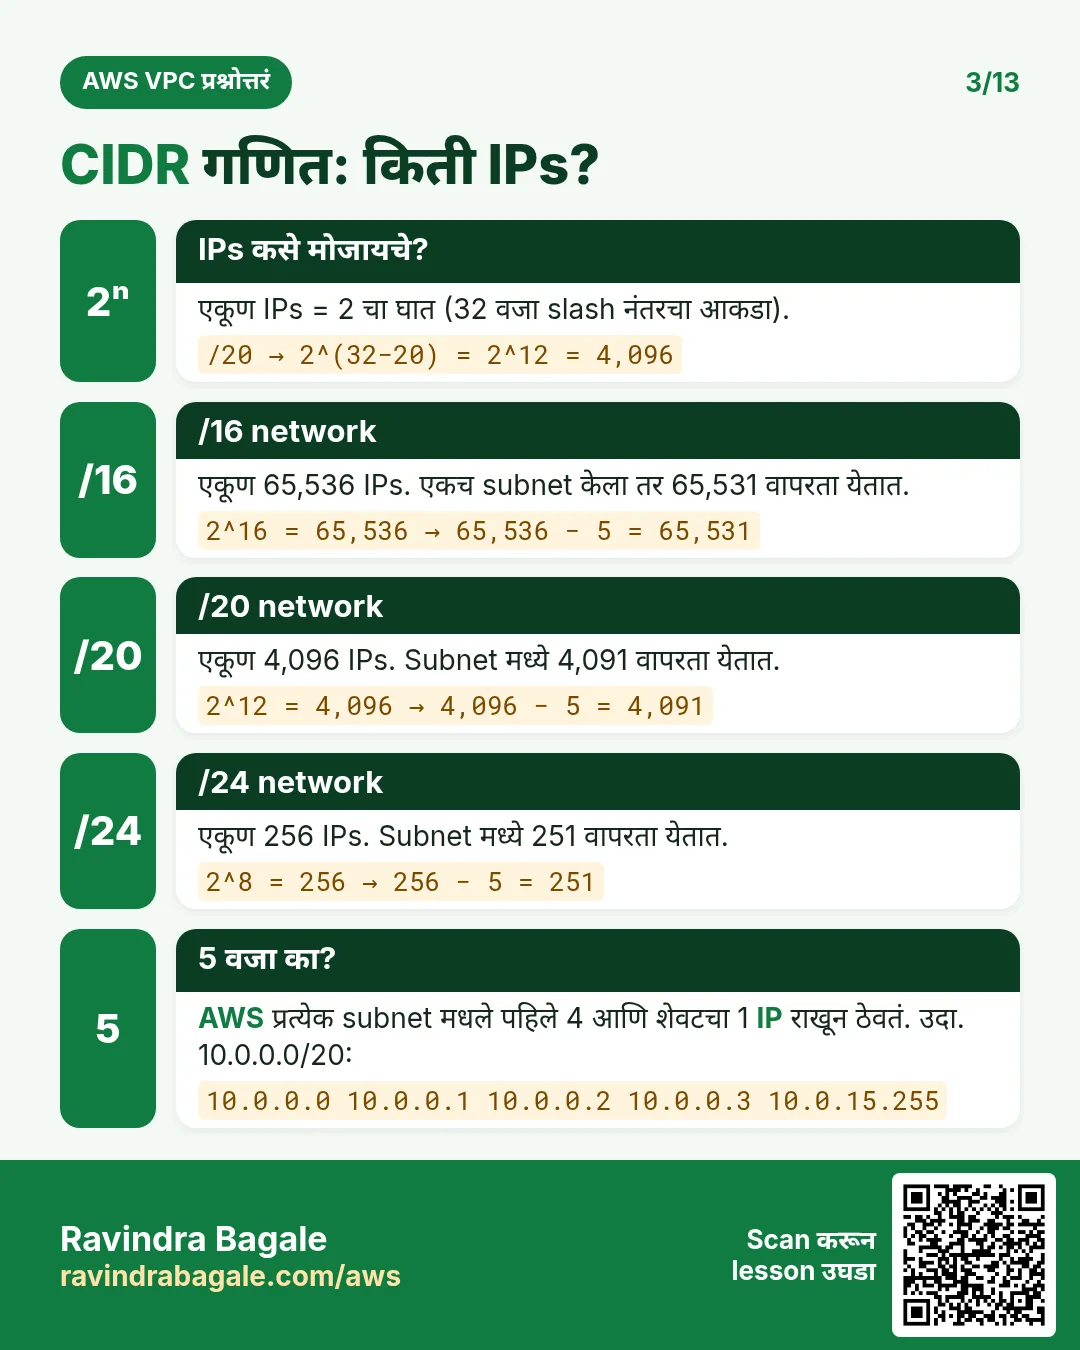
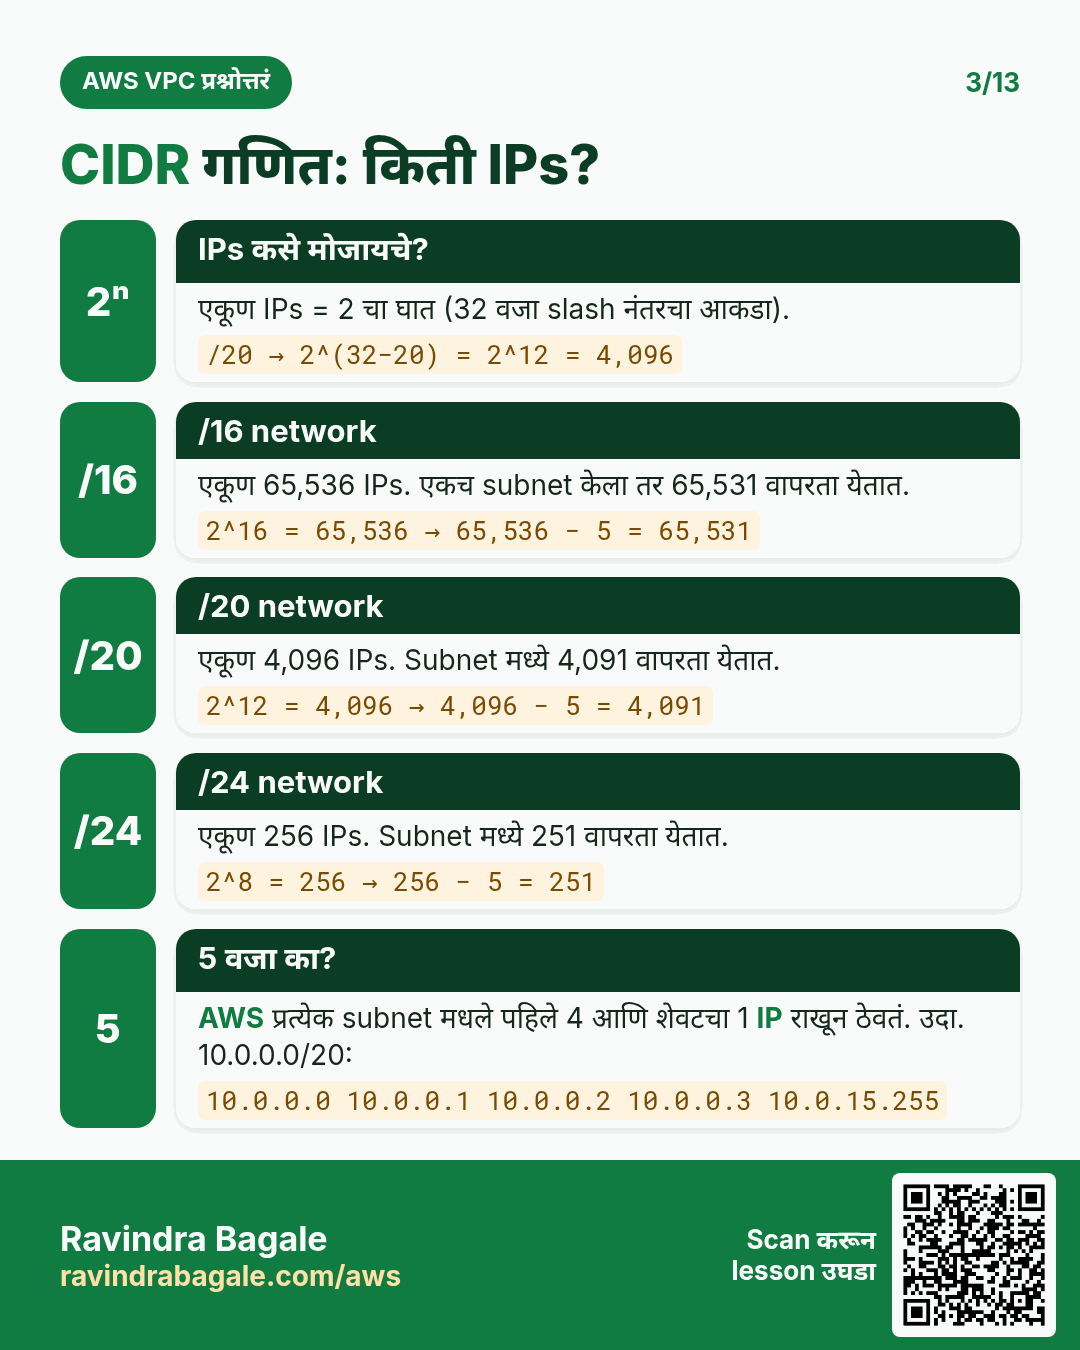
10.0.0.0ते10.0.0.255. - पण 256 servers नाही. ही range subnet असते तेव्हा AWS त्यातले 5 IPs स्वतःसाठी ठेवतो: पहिले चार आणि शेवटचा एक. म्हणून 251 वापरता येतात. पुढचा chapter सांगतो की त्या 5 पैकी प्रत्येक कशासाठी असतो.
Classroom line
Saying you can launch 256 servers is still not true.
Class मधलं वाक्य
तुम्ही 256 servers launch करू शकता, हे अजूनही खोटं आहे.
Classroom line – हिंदी
"Aap 256 servers launch kar sakte ho, ye abhi bhi jhooth hai."
11. Worked example: 10.0.0.0/20 आणि त्याचा शेवटचा IP
हा जरा अवघड का: 20 हा 8 चा पट नाही, म्हणून split एका octet च्या आत पडतो.
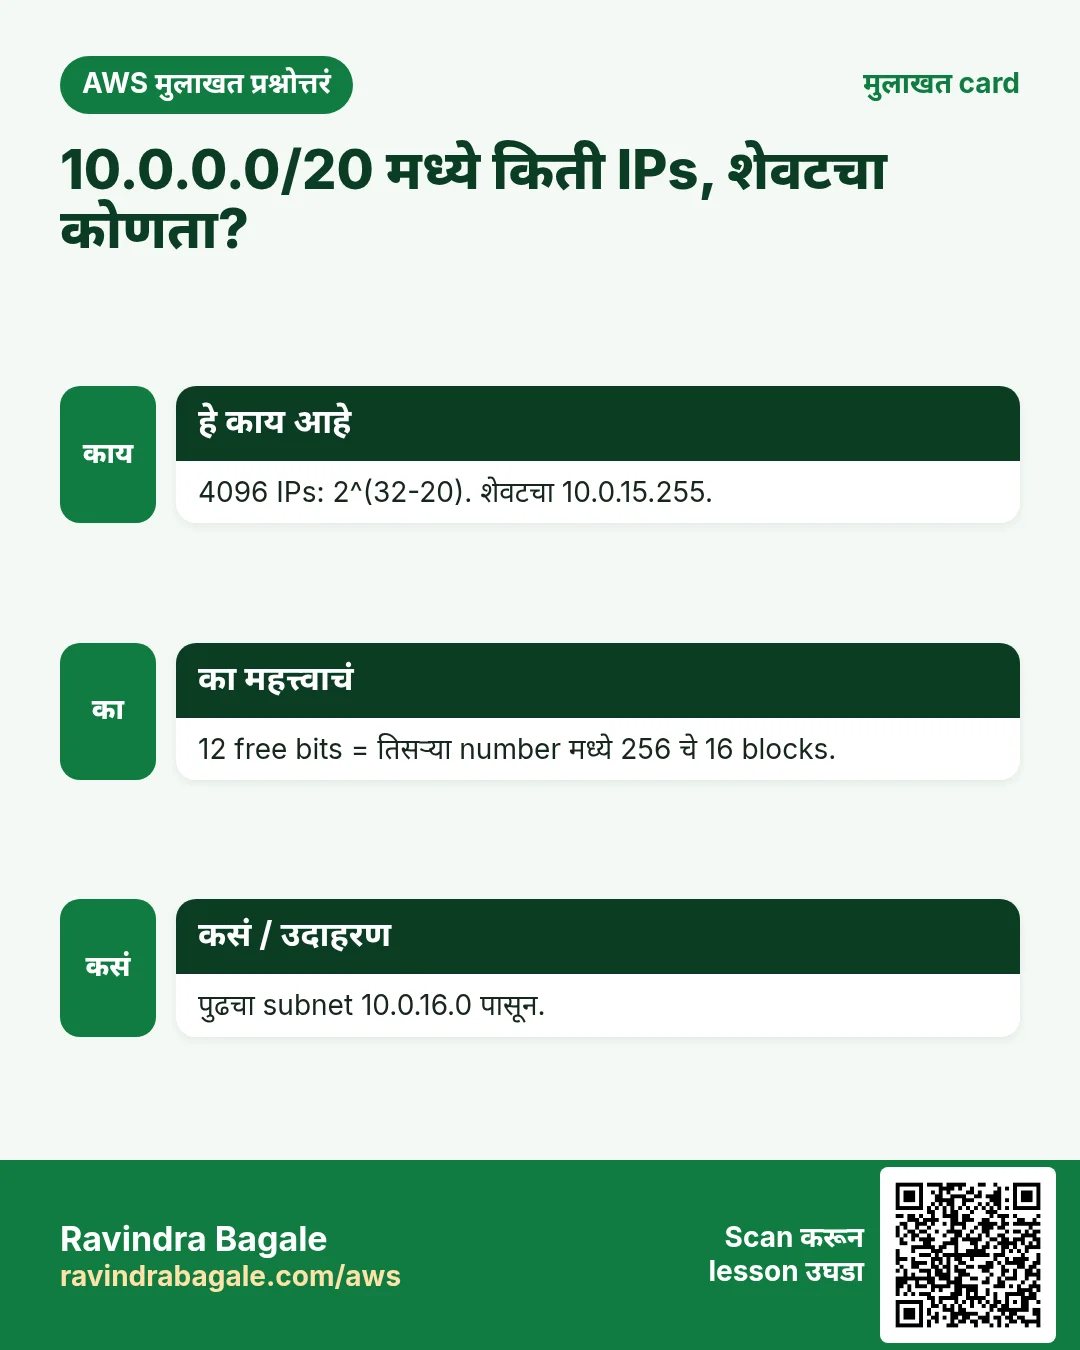
- 20 = 8 + 8 + 4. पहिले दोन octets fix, आणि 3rd octet चे पहिले 4 bits पण fix.
- Free bits: 3rd octet चे शेवटचे 4 bits + 4th octet चे सगळे 8 bits = 12.
- Count = 2 चा घात 12 = 16 × 256 = 4,096 IPs.
- 3rd octet, म्हणजे 0, binary मध्ये लिहा:
0000 0000. - पहिले 4 bits तसेच ठेवा, शेवटचे 4 bits 1 करा:
0000 1111= 8 + 4 + 2 + 1 = 15. - 4th octet पूर्ण free, म्हणून तो 255 होतो.
- Range:
10.0.0.0ते10.0.15.255.
Check: 3rd octet मध्ये 16 values (0 ते 15) × 4th मध्ये 256 values = 4,096. Step 3 शी जुळतं.
Figure 6. Animation: 10.0.0.0/20 चा split 3rd octet मध्ये (8 + 8 + 4); 3rd octet 0 म्हणजे 0000 0000; पहिले 4 bits ठेवा आणि 4 free bits 1 करा, 0000 1111 = 15; 4th octet 255, म्हणून शेवटचा IP 10.0.15.255 आणि block मध्ये 4,096 IPs.
12. Worked example: 172.31.0.0/22
- 22 = 8 + 8 + 6.
172.31fix, आणि 3rd octet चे पहिले 6 bits fix. - Free bits: 3rd octet मध्ये 2 + 4th मध्ये 8 = 10.
- Count = 2 चा घात 10 = 4 × 256 = 1,024 IPs.
- 3rd octet, 0, binary मध्ये:
000000 00. 2 free bits 1 करा:000000 11= 2 + 1 = 3. - Range:
172.31.0.0ते172.31.3.255.
Check: 3rd octet मध्ये 4 values (0, 1, 2, 3) × 256 = 1,024.
Classroom line
Are you getting it?
Class मधलं वाक्य
"Kaltay ka?"
कळतंय का?
Classroom line
Are you getting it?
13. CIDR table आणि सोपा rule
Rule: IPs ची संख्या = 2 चा घात (32 − prefix). Prefix मध्ये 1 चा प्रत्येक बदल block अर्धा किंवा दुप्पट करतो.
| Prefix | IPs | Prefix | IPs |
|---|---|---|---|
| /32 | 1 | /23 | 512 |
| /31 | 2 | /22 | 1,024 |
| /30 | 4 | /21 | 2,048 |
| /29 | 8 | /20 | 4,096 |
| /28 | 16 | /19 | 8,192 |
| /27 | 32 | /18 | 16,384 |
| /26 | 64 | /17 | 32,768 |
| /25 | 128 | /16 | 65,536 |
| /24 | 256 |
Sizing साठी याचा अर्थ:
- Block नेहमी 2 चा घात असतो. बरोबर 80 IPs चा subnet बनवता येत नाही.
- 80 servers साठी
/26(64) लहान पडतो./25घ्या: 128 IPs, AWS चे 5 गेल्यावर 123 वापरता येतात. - AWS मध्ये VPC चा IPv4 block, आणि subnet चा,
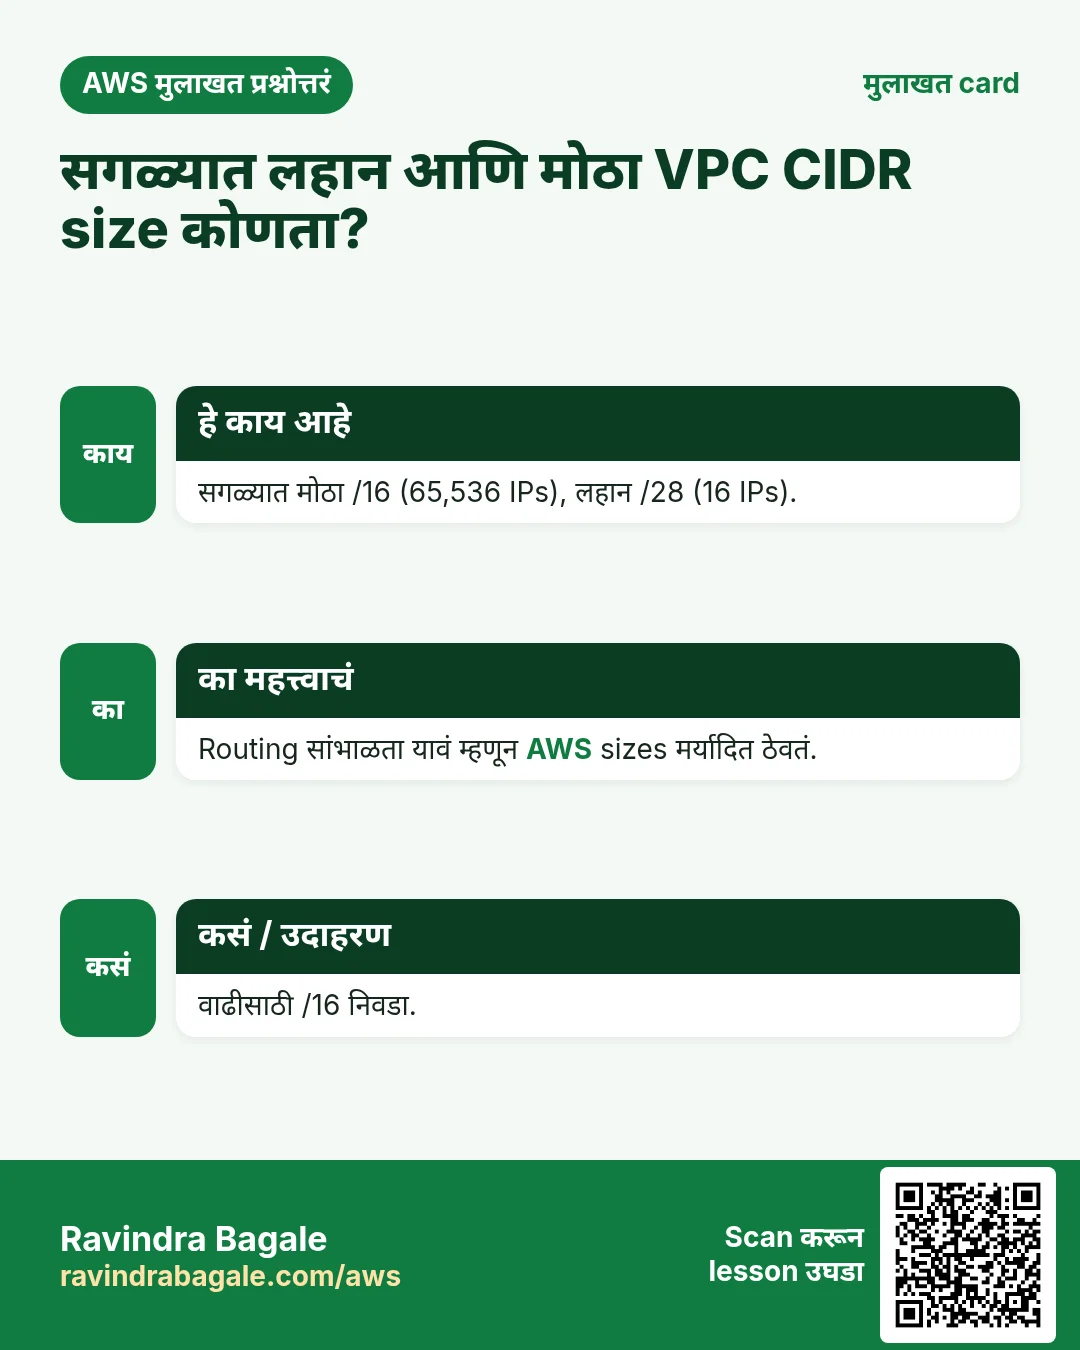
/16(65,536, सगळ्यात मोठा) ते/28(16, सगळ्यात लहान) पर्यंत असू शकतो.
14. VPC चे subnets का करतात
का: घर म्हणजे एक मोठी खोली नसते. त्यात kitchen, hall, bedroom आणि balcony असतात, प्रत्येक एका कामासाठी. VPC पण तसाच subnets मध्ये विभागतात, म्हणजे त्याच्या IP range चे छोटे blocks, प्रत्येक tier ला एक.
- Web servers एका subnet मध्ये, app servers दुसऱ्यात, database तिसऱ्यात.
- मग rules पूर्ण ranges वापरू शकतात, उदाहरणार्थ "app tier फक्त web subnet कडून traffic घेतो".
Classroom line
There's a kitchen, a hall, a bedroom and a balcony; my architecture is built the same way.
Class मधलं वाक्य
एक kitchen आहे, एक hall आहे, एक bedroom आहे, balcony आहे, तसंच हे माझं architecture बनलं.
Classroom line – हिंदी
"Ek kitchen hai, ek hall hai, ek bedroom hai, balcony hai, waisa hi ye mera architecture ban gaya."
10.0.0.0/16 चे /20 subnets करणं:
10.0.0.0/20:10.0.0.0ते10.0.15.255(section 11).10.0.16.0/20:10.0.16.0ते10.0.31.255.10.0.32.0/20:10.0.32.0ते10.0.47.255.- प्रत्येक block 3rd octet मध्ये 16 ने पुढे सुरू होतो: 0, 16, 32, 48, असं 240 पर्यंत.
- 65,536 ÷ 4,096 = VPC मध्ये
/20चे 16 subnets बसतात.
Figure 7. VPC 10.0.0.0/16 मध्ये /20 चे 16 blocks (प्रत्येकी 4,096 IPs), 3rd octet मध्ये 0, 16, 32 ... 240 पासून. पहिले तीन: web tier 10.0.0.0/20, app tier 10.0.16.0/20 आणि DB tier 10.0.32.0/20.
15. Console मध्ये VPC बनवा
कसं:
- VPC console उघडा आणि वर उजवीकडे Region check करा.
- Your VPCs > Create VPC.
- Resources to create: VPC only.
- Name tag:
my-vpc. - IPv4 CIDR block: IPv4 CIDR manual input, आणि IPv4 CIDR
10.0.0.0/16. - IPv6 CIDR block: No IPv6 CIDR block. Tenancy: Default.
- Create VPC.
काय मिळतं: नवीन VPC साठी AWS एक main route table, एक default network ACL आणि एक default security group पण बनवतो. त्यात अजून subnets नाहीत आणि internet access नाही; पुढचे chapters ते जोडतात.
माहीत असू द्या:
/16पेक्षा मोठा (उदाहरणार्थ/15) किंवा/28पेक्षा लहान block नाकारला जातो.- VPC चा पहिला block नंतर बदलता येत नाही, पण VPC ला अजून CIDR blocks जोडता येतात.
- बनवण्याआधी range plan करा. Production VPCs सहसा
10.0.0.0/16सारखी private range घेतात; private ranges Private IP ranges मध्ये आहेत. - VPC ला स्वतःला काहीच खर्च नाही.
16. काही चुकलं तर
- Console CIDR block नाकारतो: prefix
/16ते/28च्या बाहेर आहे. Practice VPC साठी/16वापरा. - तुमचा count 2 पटीने चुकतोय: free bits परत मोजा: 32 वजा prefix, prefix स्वतः नाही.
/20किंवा/22चा शेवटचा IP चुकतोय: फक्त ज्या octet मध्ये split आहे तो convert करा, त्याचे fixed bits तसेच ठेवा, आणि फक्त free bits 1 करा./24मध्ये बरोबर 256 servers plan केले: AWS प्रत्येक subnet चे 5 IPs ठेवतो; 251 साठी plan करा.- तुम्ही
10.0.5.0/16लिहिलं: block चा पहिला IP लिहा, सगळे free bits 0:10.0.0.0/16.
Ravindra Bagale's Tip
CIDR table पाठ करू नका; ती बनवायला शिका. /32 = 1 पासून सुरू करा आणि /16 = 65,536 पर्यंत प्रत्येक step ला दुप्पट करा. Octet च्या आत split असेल, तर तो एकच octet 128 64 32 16 8 4 2 1 या places सोबत binary मध्ये लिहा, fixed bits ठेवा, free bits 1 करा आणि बेरीज करा. एका मिनिटात होईपर्यंत कागदावर practice करा: interviews मध्ये हे परत परत विचारतात.
17. संपूर्ण class एका page वर
- Region > AZ (त्याच metro भागातले एक किंवा जास्त data centres) > data centre > racks > hosts.
- Virtual server म्हणजे host चा hypervisor ने बनवलेला आणि वेगळा ठेवलेला तुकडा;
t3.microम्हणजे 2 vCPU आणि 1 GiB. - सगळ्यासाठी एक server database उघडा ठेवतो; दोन servers त्याला private IP मागे लपवतात; real apps तीन tiers वापरतात: web (public), app आणि database (private).
- VPC म्हणजे एका Region मधलं, सगळ्या AZs वर पसरलेलं तुमचं private network. प्रत्येक EC2 VPC मध्ये असतो; प्रत्येक Region मध्ये default VPC; production मध्ये custom.
- Security groups ची साखळी: web 443
0.0.0.0/0वरून, app 80sg-webकडून, database 3306sg-appकडून. - CIDR मध्ये prefix म्हणजे fixed bits ची संख्या; IPs = 2 चा घात (32 − prefix).
10.0.0.0/16:10.0.255.255पर्यंत 65,536 IPs.10.0.0.0/24: 256 IPs, subnet म्हणून 251 वापरता येतात.10.0.0.0/20: 3rd octet0000 1111= 15, म्हणून10.0.15.255, 4,096 IPs.172.31.0.0/22:000000 11= 3, म्हणून172.31.3.255, 1,024 IPs.- AWS VPC आणि subnet sizes:
/16ते/28. Blocks नेहमी 2 चे घात. - VPC चे प्रत्येक tier साठी subnets करा:
/20blocks 3rd octet मध्ये 16 ने पुढे जातात, आणि/16मध्ये त्यांचे 16 बसतात.
18. घरी करून बघा
Try at home
Task 1: कागदावर मोजा
/18,/21,/25आणि/28साठी free bits ची संख्या आणि IPs ची संख्या लिहा.10.0.0.0/21आणि192.168.0.0/23चा शेवटचा IP binary मध्ये शोधा. Check: 8 × 256 आणि 2 × 256.
Task 2: VPC plan करा
- तुमच्या app ला 3 tiers हवेत, प्रत्येकात कमीत कमी 1,000 servers. प्रत्येक subnet साठी prefix निवडा, आणि
10.0.0.0/16मध्ये तीन ranges लिहा. - कुठला security group rule database ला फक्त app servers accept करू देतो?
Task 3: console मध्ये
- VPC only ने
10.0.0.0/16VPC बनवा, मग त्याचा main route table, network ACL आणि security group उघडून बघा. /15ने एक बनवायचा प्रयत्न करा, आणि message वाचा.- झाल्यावर practice VPC delete करा.
Recap
थोडक्यात
- EC2 server म्हणजे मोठ्या physical host चा hypervisor ने वेगळा ठेवलेला virtual तुकडा.
- Real apps web, app आणि database तीन tiers मध्ये विभागतात; फक्त web tier public.
- VPC म्हणजे एका Region मधलं तुमचं private network; security groups tiers ना साखळीने जोडतात.
- CIDR prefix म्हणजे fixed bits ची संख्या; शेवटचा IP मिळवायला free bits 1 करा.
- AWS
/16ते/28allow करतो, आणि प्रत्येक subnet चे 5 IPs ठेवतो. - VPC चे प्रत्येक tier ला एक subnet करा, जसे तीन
/20blocks.
सराव Tasks
Stockholm Games हा स्टॉकहोम मधला गेमिंग व्यवसाय आहे. Erik Lindqvist त्यांचं IT व cloud काम पाहतात. त्यांचे पैसे SEK मध्ये मोजले जातात आणि AWS resources eu-north-1 Region मध्ये चालतात. खालच्या tasks मध्ये तुम्ही या lesson मध्ये शिकलेलं वापरून त्यांची खरी कामं करता. सगळी नावं, account IDs, IP addresses व numbers सरावासाठी काल्पनिक आहेत.
0 / 12
सोपं /16 मध्ये किती addresses?
का: VPC size ठरवायला ही संख्या लागते.
काय करायचं: Stockholm Games चा VPC 10.93.0.0/16. एकूण किती IP addresses?
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
सोपं VPC बनवा
का: VPC म्हणजे AWS मधलं तुमचं स्वतःचं private network.
काय करायचं: 10.3.0.0/16 CIDR block असलेला VPC बनवा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
सोपं Internet gateway बनवा
का: Internet gateway शिवाय VPC मधलं काहीही internet ला पोचत नाही.
काय करायचं: नवा internet gateway बनवा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
मध्यम एका AZ मध्ये subnet बनवा
का: Subnets VPC range वाटतात व प्रत्येक एकाच AZ मध्ये असतो.
काय करायचं: vpc-04e54f4a2cdeadbee मध्ये eu-north-1a मध्ये 10.3.1.0/24 subnet बनवा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
मध्यम VPC router address शोधा
का: AWS router साठी base+1 राखतो.
काय करायचं: 10.93.4.0/24 मध्ये VPC router साठी AWS कोणता address राखतो?
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
मध्यम AWS /24 subnet मधले usable IPs
का: AWS प्रत्येक subnet मध्ये 5 addresses राखून ठेवतो.
काय करायचं: AWS वर 10.93.1.0/24 subnet मध्ये Stockholm Games servers साठी किती addresses वापरू शकतो?
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
मध्यम Internet route जोडा
का: Route table 0.0.0.0/0 internet gateway ला पाठवत असेल तरच subnet "public".
काय करायचं: Route table rtb-0244d54c4b2abb22 मध्ये सगळं internet traffic (0.0.0.0/0) igw-044d54c4b2aaa11 कडे पाठवा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
मध्यम Subnet route table शी जोडा
का: Associate करेपर्यंत subnet main route table वापरतो.
काय करायचं: Subnet subnet-0244d54c4b2abb1 ला route table rtb-0244d54c4b2abb22 शी associate करा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
मध्यम Internet gateway attach करा
का: VPC ला attach केल्याशिवाय gateway काही करत नाही.
काय करायचं: igw-044d54c4b2aaa11 ला vpc-04e54f4a2cdeadbee शी attach करा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
मध्यम Server साठी पहिला usable IP
का: पहिले 4 addresses AWS राखतो.
काय करायचं: AWS वर 10.93.20.0/24 मध्ये server ला मिळणारा पहिला IP?
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
अवघड सर्वात लहान prefix निवडा
का: योग्य size मुळे address space वाचतो.
काय करायचं: AWS वर subnet मध्ये 100 servers हवेत. बसणारा सर्वात मोठा prefix number? उदा. /25.
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
अवघड /24 चे दोन भाग
का: Public व private subnets एक block वाटून घेतात.
काय करायचं: 10.93.8.0/24 चे दोन समान subnets करा. दोन्ही CIDRs comma ने लिहा.
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
झटपट उजळणी cards
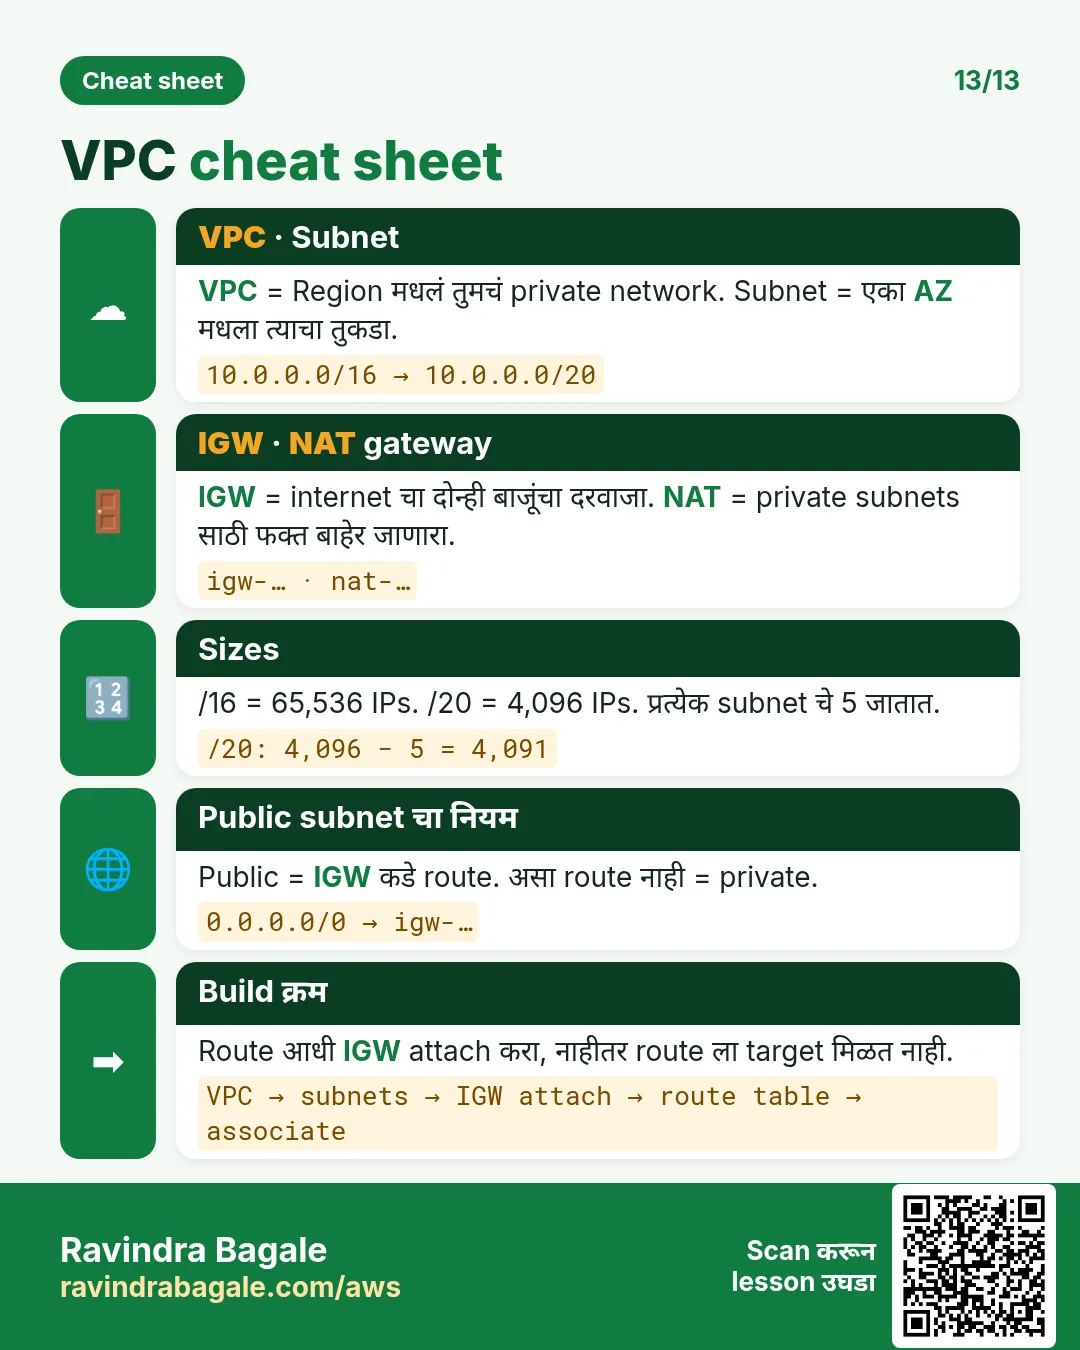
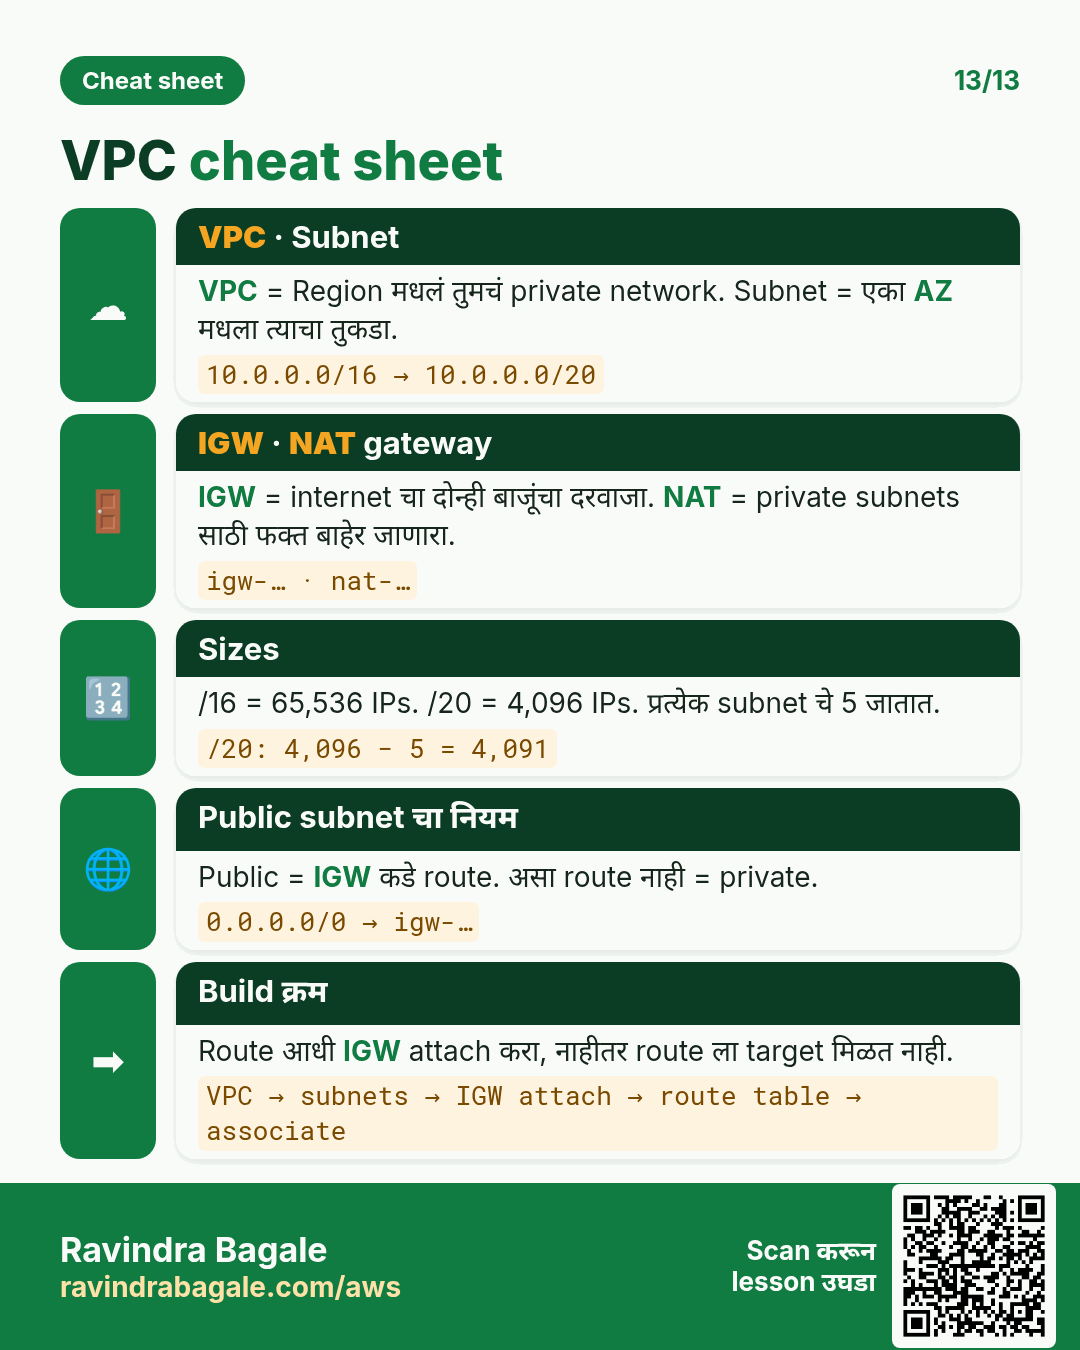
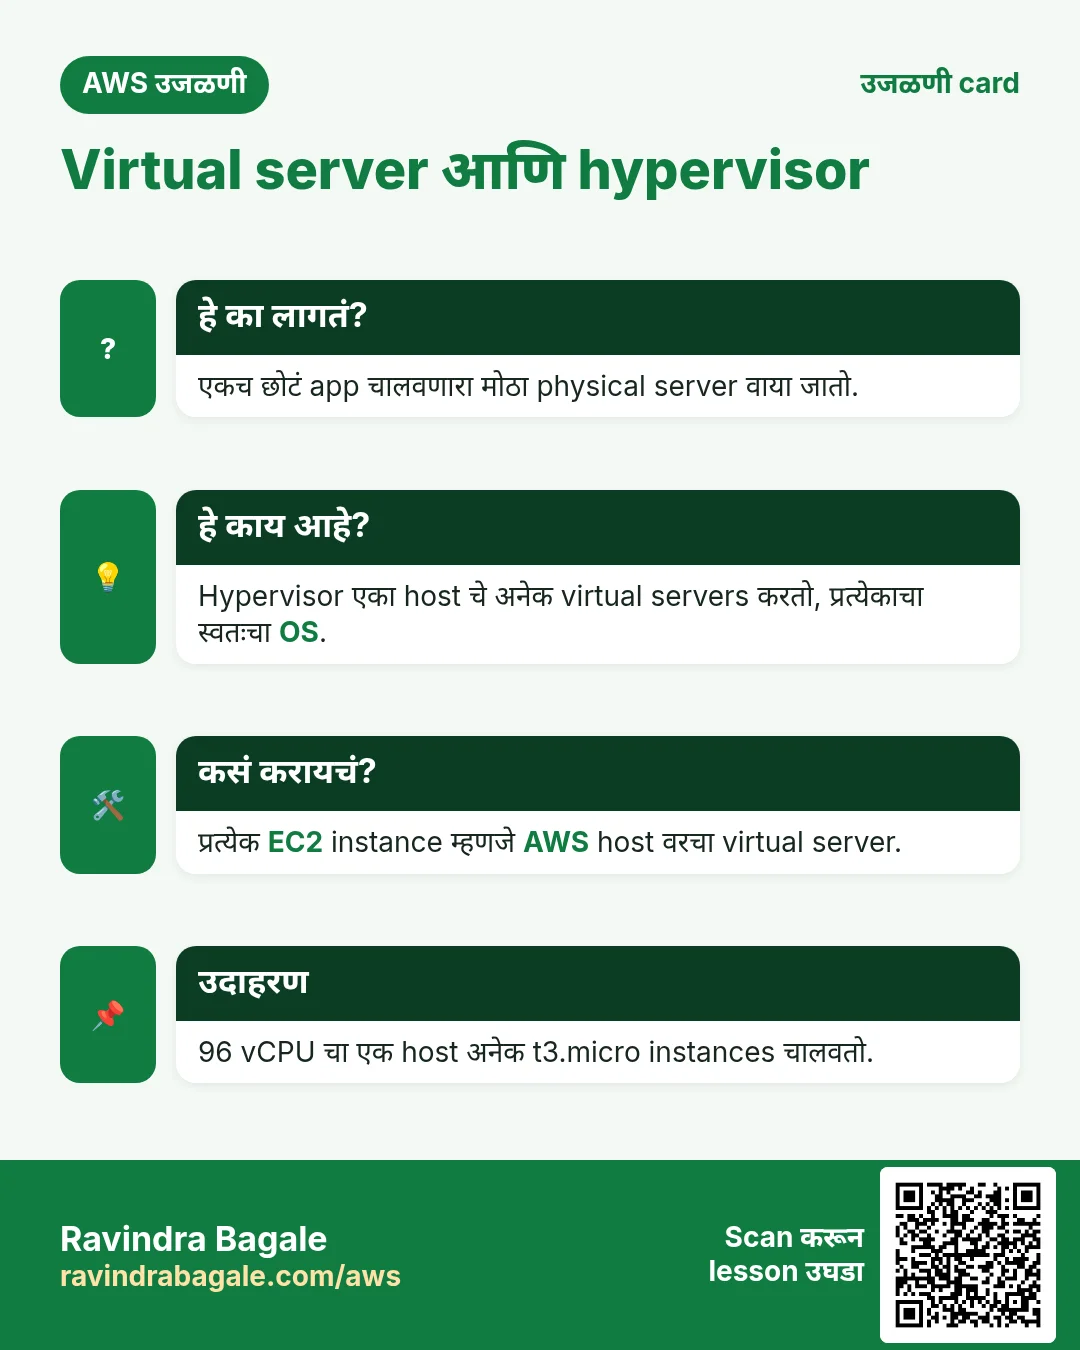
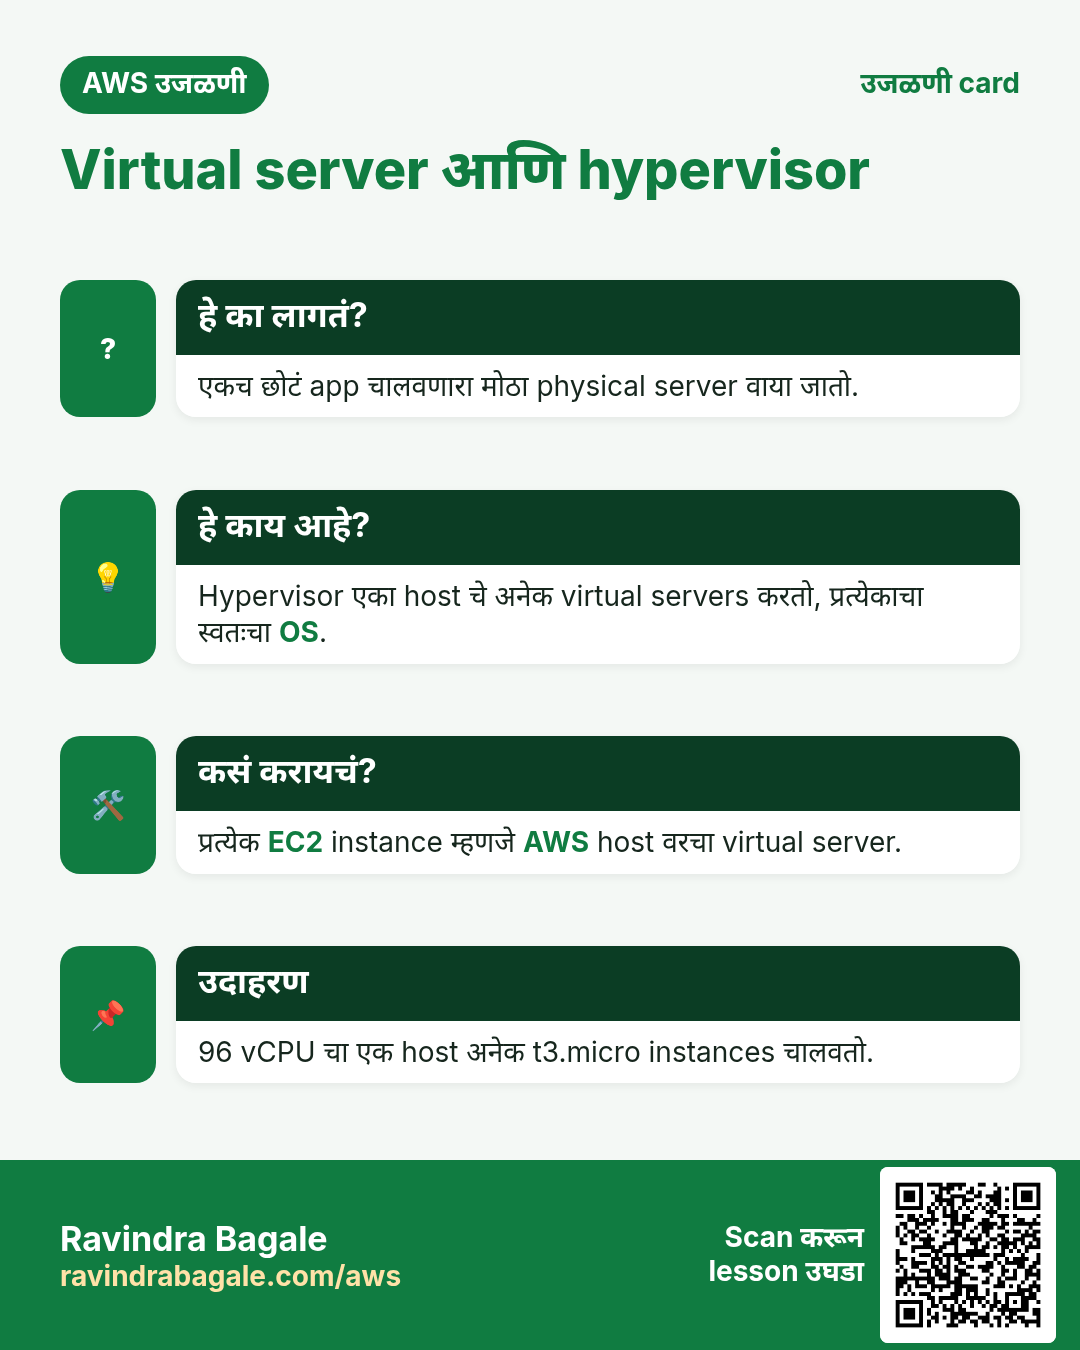
हा chapter दोन मिनिटांत revise करा. Cards phone वर save करा किंवा PNG download करा. प्रत्येक card वरचा QR त्याचा lesson उघडतो.
अजून cards: Ravi Sir's Cards: AWS VPC and Subnets.