AWS IAM Administrator Best Practices: Root, MFA आणि Break-Glass
Root = संपूर्ण AWS दुकानाची master key. एकदा उघडा, MFA, admin मार्ग, मग लॉक. रोजचे काम = roles/Identity Center — root नको.
या chapter मध्ये तुम्ही काय शिकाल
- Root रोज का नको
- Root आणि humans वर MFA
- Break-glass admin
- Permission boundaries
- CloudTrail आणि recovery
1. आधी रोजचं उदाहरण
हे का लागतं?
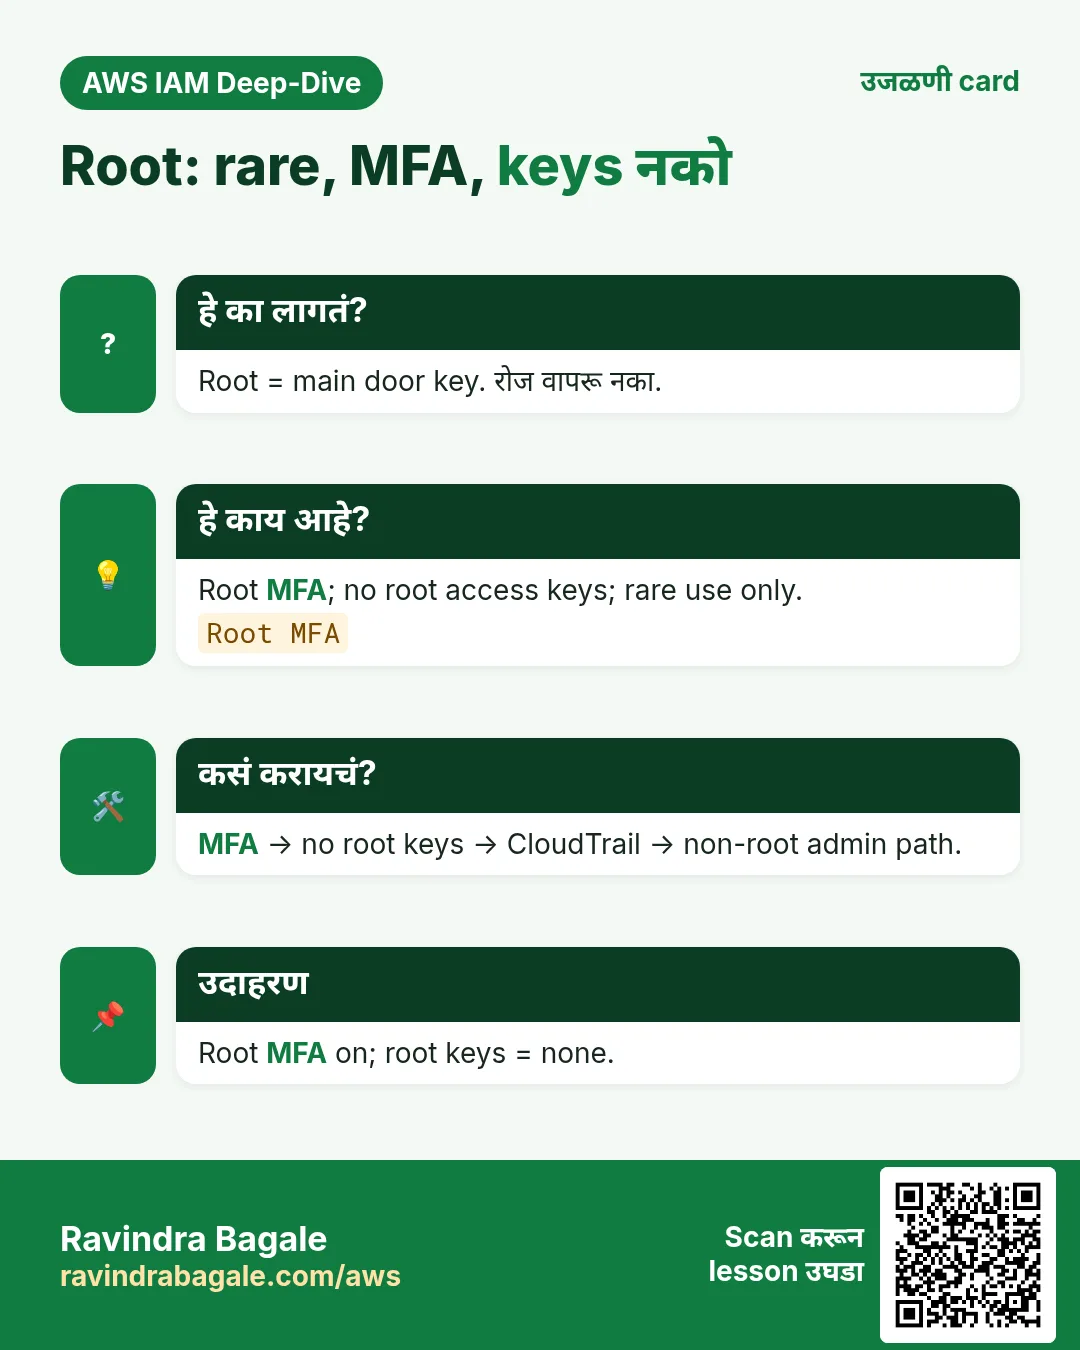
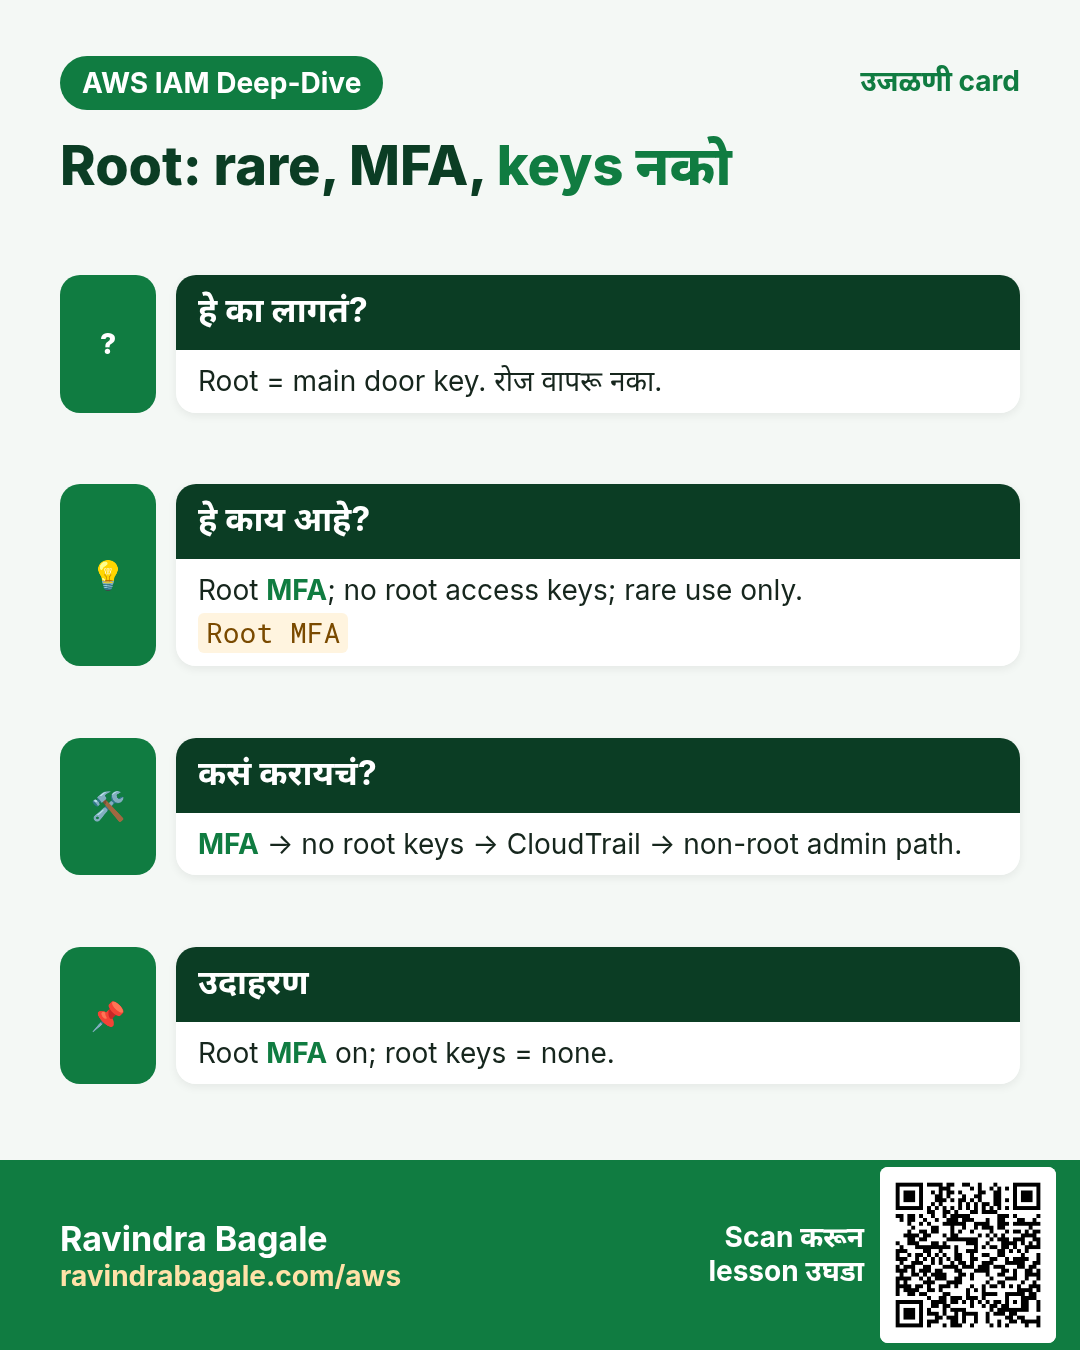
फ्लॅटची main key delivery ला रोज नको — gate code द्या. Root = AWS account ची main key.
हे काय आहे?
Root user = account बनवतानाचा email+password. जवळजवळ प्रत्येक IAM deny bypass. Leak = billing/account/wipe धोका.
2. Root यादी
- Root ला MFA. Backup codes offline.
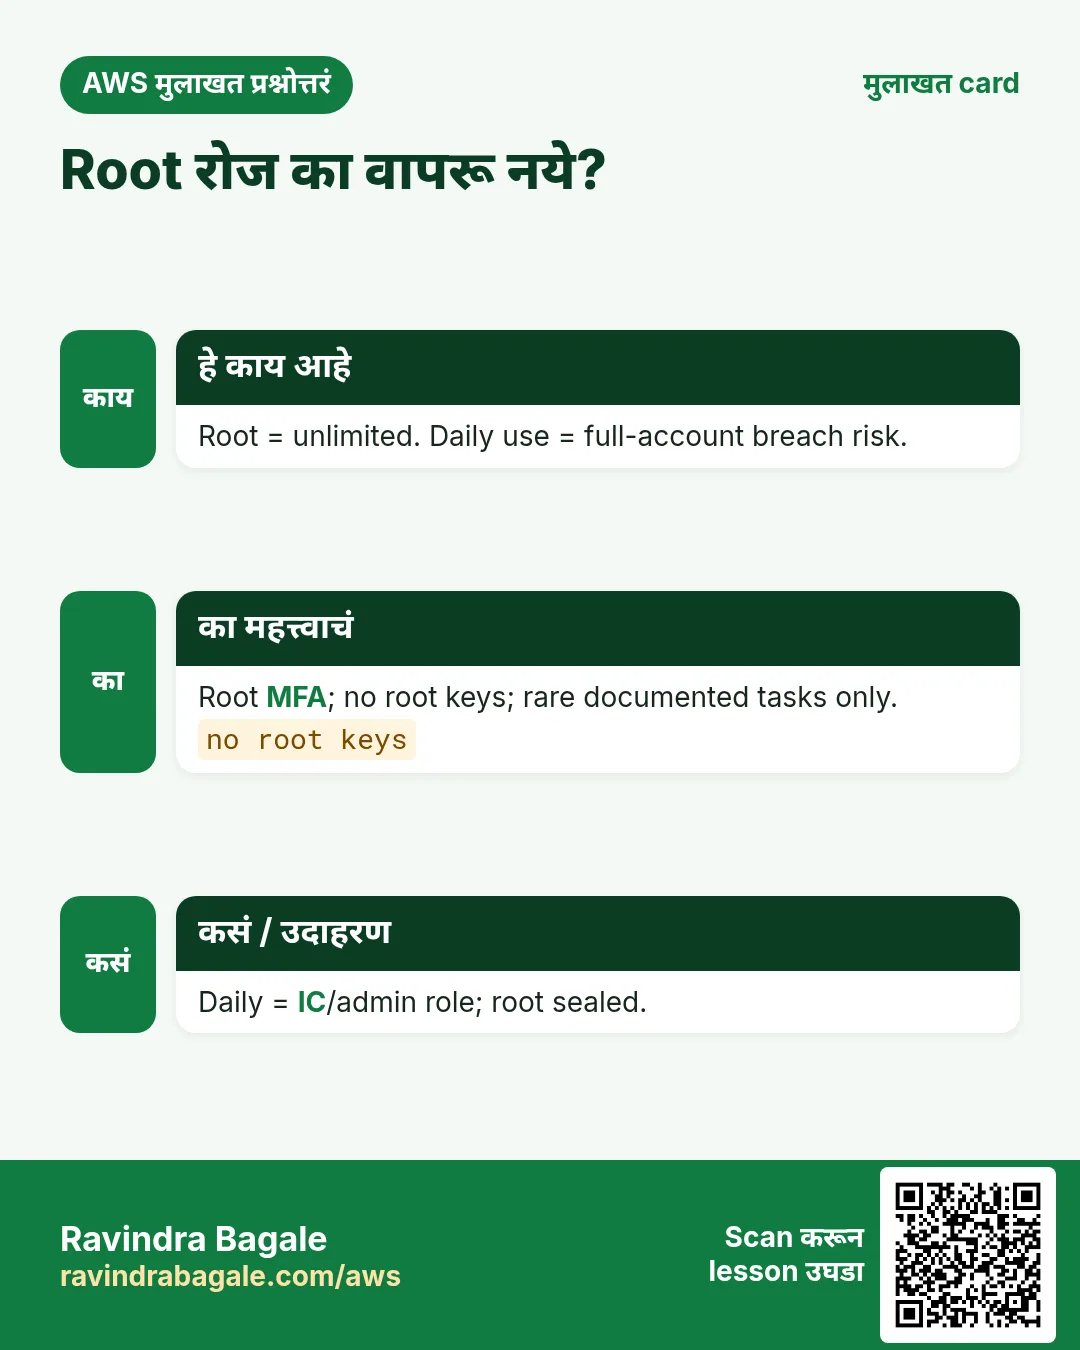
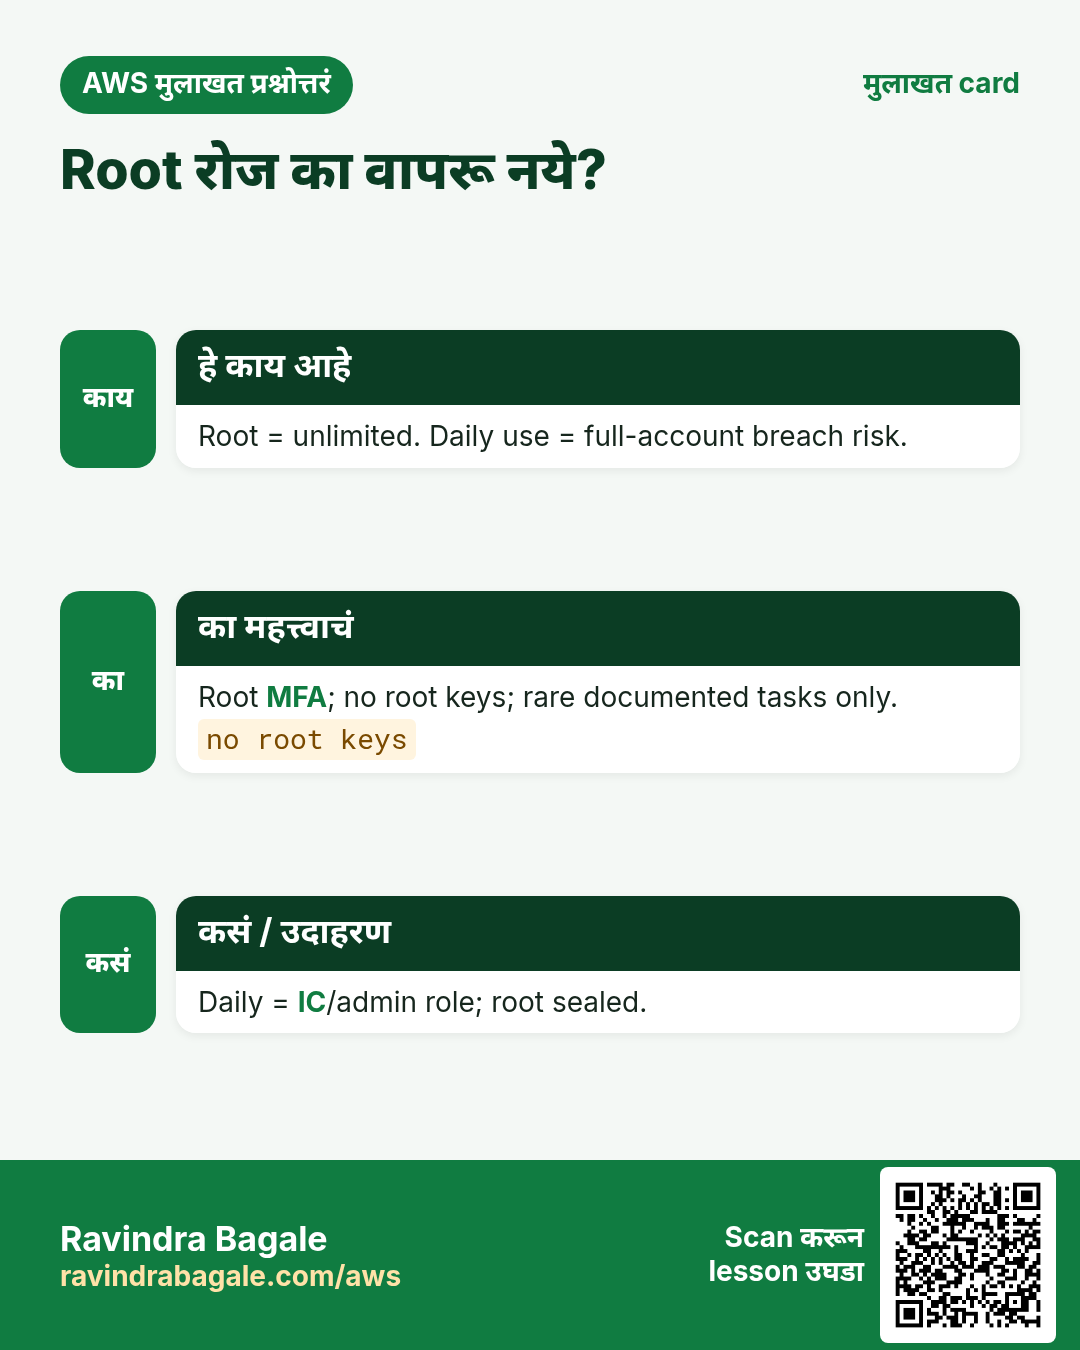
- Root access keys नको.
- Root फक्त: account/billing/support/SCP/MFA recover — मग sign out.
- Admin path = Identity Center/role — WhatsApp password नको.
3. Break-glass
हे का लागतं?
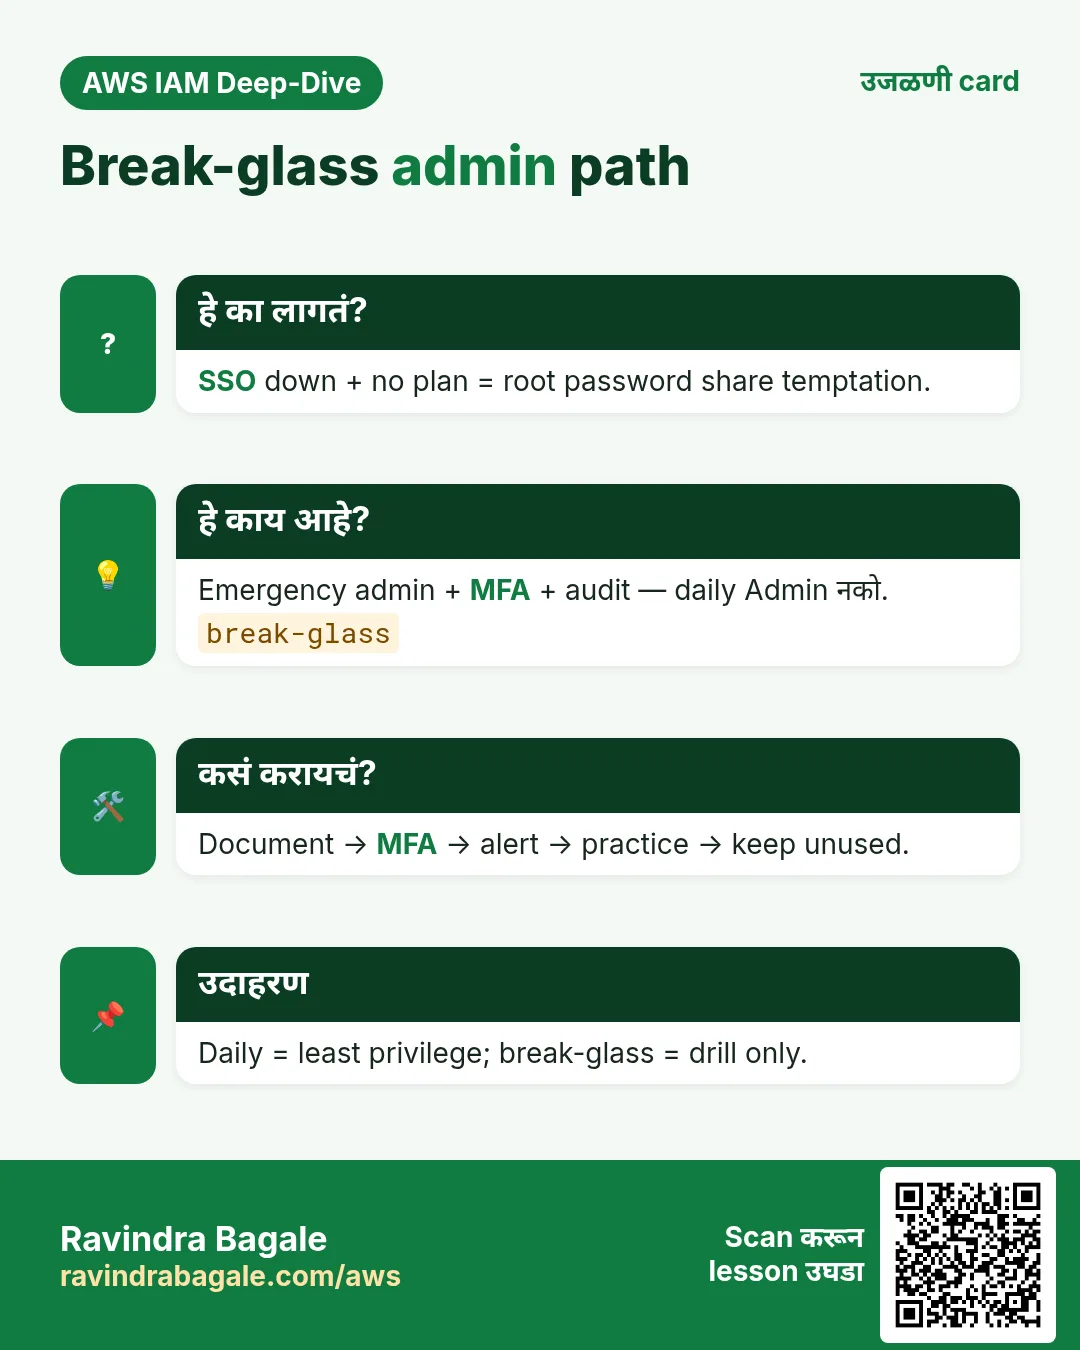
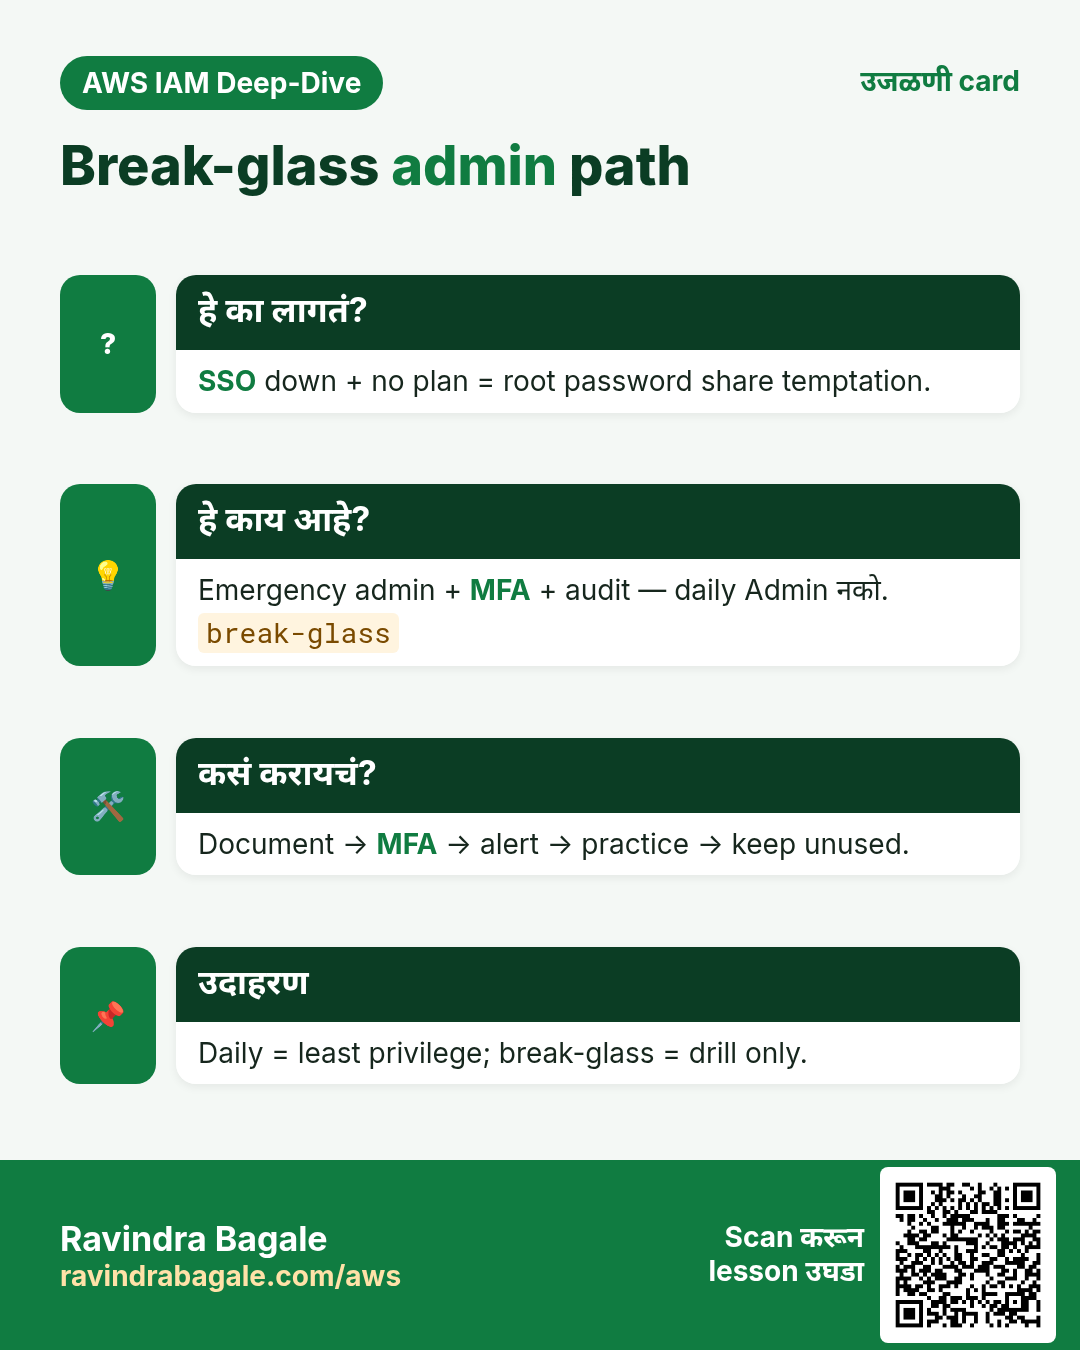
SSO रात्री तुटले तर मार्ग हवा — प्रत्येक developer Admin नको.
हे काय आहे?
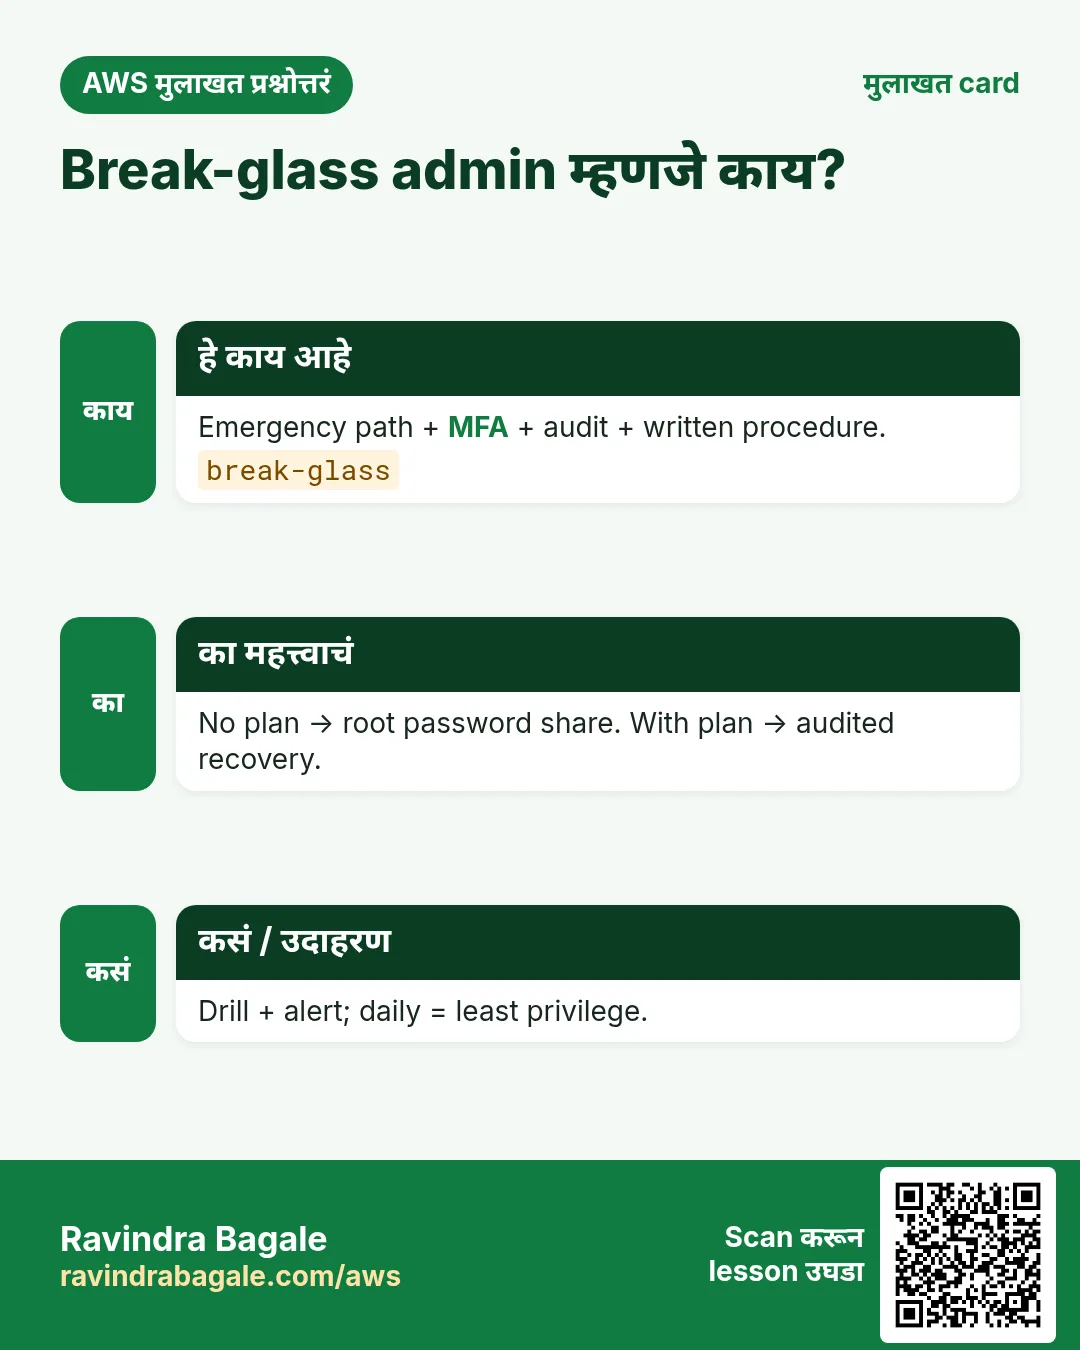
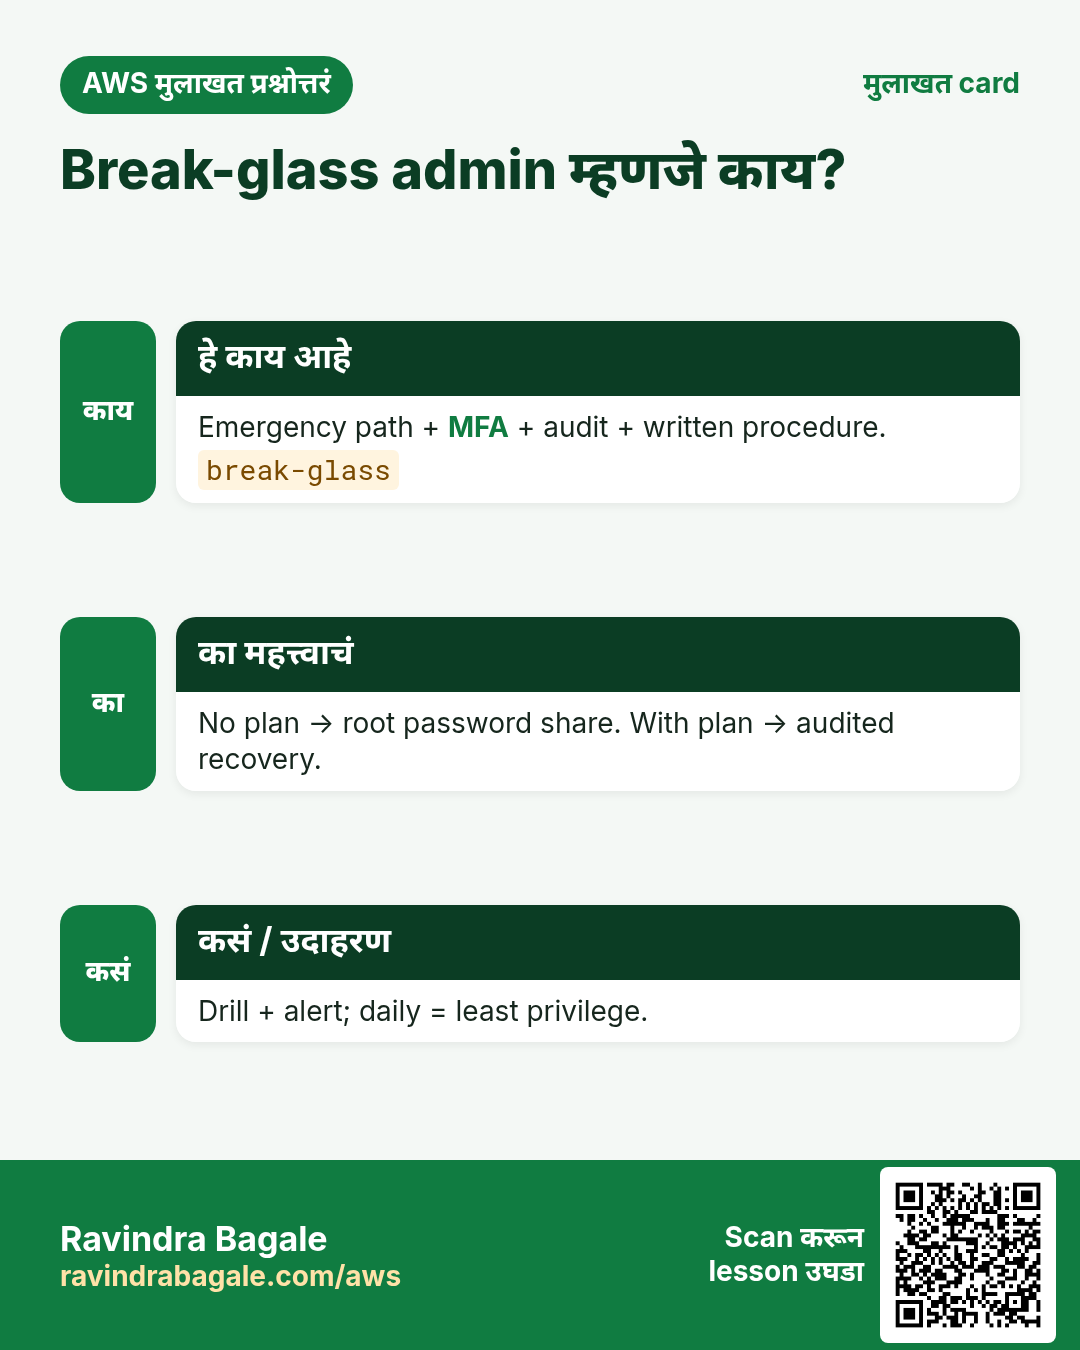
- Break-glass: high power + MFA + फक्त incident + CloudTrail.
- Password manager/hardware key — team chat नको.
- तिमाहीत एकदा practice.
- वापरानंतर rotate + note.
4. Permission boundaries (overview)
Permissions boundary = कमाल ceiling. Admin attach केले तरी cap राहतो. Builders roles बनवतात तेव्हा उपयुक्त.
आज पूर्ण JSON नको — शब्द आणि safety rail समजून घ्या.
5. रोजच्या admin सवयी
- प्रत्येक human ला MFA.
- CloudTrail ON.
- Least privilege; billing वेगळे.
- Laptop वर दीर्घ keys नको.
- महिन्याला unused review.
Ravindra Bagale's Tip
Root password Google Doc मध्ये = crypto mining. Identity Center invites वापरा.
6. Interview
प्र. Root रोज का नको?
Unlimited; breach = पूर्ण account.
प्र. Break-glass?
Emergency admin + MFA + audit.
प्र. Boundary?
Max permissions ची ceiling.
प्र. Root keys?
कधीच नको.
प्र. नवीन account पहिला तास?
Root MFA, Identity Center/admin, CloudTrail.
घरी करून बघा
- Lab root MFA; root keys असल्यास काढा.
- पुढे: policy JSON deep dive.
थोडक्यात सांगायचं तर
- Root क्वचित; MFA; keys नको.
- Break-glass = emergency plan.
- Boundaries = cap.
- CloudTrail + least privilege.
सराव Tasks
Seoul Beauty Lab हा सोल मधला सौंदर्य प्रसाधने व्यवसाय आहे. Ji-woo Park त्यांचं IT व cloud काम पाहतात. त्यांचे पैसे KRW मध्ये मोजले जातात आणि AWS resources ap-northeast-2 Region मध्ये चालतात. खालच्या tasks मध्ये तुम्ही या lesson मध्ये शिकलेलं वापरून त्यांची खरी कामं करता. सगळी नावं, account IDs, IP addresses व numbers सरावासाठी काल्पनिक आहेत.
0 / 12
सोपं IAM user बनवा
का: प्रत्येकाला स्वतःचा user हवा, root user कधीच नाही.
काय करायचं: jiwoo नावाचा IAM user बनवा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
सोपं User ला group मध्ये जोडा
का: User ला group च्या सगळ्या permissions एकदम मिळतात.
काय करायचं: jiwoo ला Developers group मध्ये जोडा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
मध्यम Key pair बनवा
का: नव्या Linux instances ला SSH करायला key pair लागते.
काय करायचं: seoulbeauty-key नावाची key pair बनवा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
मध्यम User चे MFA devices दाखवा
का: Console access असलेल्या प्रत्येक user ला MFA आहे का ते auditors तपासतात.
काय करायचं: User jiwoo चे MFA devices दाखवा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
मध्यम Group ला managed policy लावा
का: AWS managed policies तयार असतात व AWS त्या update ठेवतो.
काय करायचं: AWS managed policy arn:aws:iam::aws:policy/ReadOnlyAccess ला Auditors group ला attach करा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
अवघड Delete साठी MFA आवश्यक
का: धोकादायक actions ला MFA हवा.
काय करायचं: MFA नसताना (aws:MultiFactorAuthPresent false) arn:aws:s3:::seoulbeauty-data/* वर s3:DeleteObject deny करा.
- { "Version": "2012-10-17", "Statement": [ ... ] } ने सुरू करा.
- प्रत्येक statement मध्ये Effect, Action व Resource लिहा.
- Task ला लागेल तेवढंच द्या (least privilege).
- Double quotes व commas नीट वापरा. Check answer दाबा.
अवघड वापरण्याआधी policy test करा
का: Policy simulator action न करता ते allow होईल का ते सांगतो.
काय करायचं: User arn:aws:iam::119519391020:user/jiwoo s3:GetObject call करू शकतो का ते तपासा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
अवघड Office बाहेरून access deny
का: aws:SourceIp सह explicit Deny इतर ठिकाणांहून keys वापर रोखतो.
काय करायचं: एक Deny statement: source IP 203.0.113.0/24 मध्ये नसेल तेव्हा * resources वर * actions deny.
- { "Version": "2012-10-17", "Statement": [ ... ] } ने सुरू करा.
- प्रत्येक statement मध्ये Effect, Action व Resource लिहा.
- Task ला लागेल तेवढंच द्या (least privilege).
- Double quotes व commas नीट वापरा. Check answer दाबा.
अवघड इतर Regions block करा (SCP)
का: Data rules aws:RequestedRegion ने लागू करतात.
काय करायचं: aws:RequestedRegion ap-northeast-2 नसेल तेव्हा * वर ec2:* deny करा.
- { "Version": "2012-10-17", "Statement": [ ... ] } ने सुरू करा.
- प्रत्येक statement मध्ये Effect, Action व Resource लिहा.
- Task ला लागेल तेवढंच द्या (least privilege).
- Double quotes व commas नीट वापरा. Check answer दाबा.
अवघड फक्त tagged servers वर allow
का: Tag conditions मुळे team फक्त स्वतःचे servers हाताळते.
काय करायचं: Instance tag Team = seoulbeauty असेल तेव्हाच * वर ec2:StopInstances allow करा.
- { "Version": "2012-10-17", "Statement": [ ... ] } ने सुरू करा.
- प्रत्येक statement मध्ये Effect, Action व Resource लिहा.
- Task ला लागेल तेवढंच द्या (least privilege).
- Double quotes व commas नीट वापरा. Check answer दाबा.
अवघड HTTPS शिवाय requests deny
का: aws:SecureTransport false म्हणजे साधं HTTP; ते deny करा.
काय करायचं: Bucket policy: aws:SecureTransport false असेल तेव्हा seoulbeauty-data व objects वर (*) ला s3:* deny.
- { "Version": "2012-10-17", "Statement": [ ... ] } ने सुरू करा.
- प्रत्येक statement मध्ये Effect, Action व Resource लिहा.
- Task ला लागेल तेवढंच द्या (least privilege).
- Double quotes व commas नीट वापरा. Check answer दाबा.
अवघड Role instance profile मध्ये टाका
का: Role जोडेपर्यंत profile रिकामं असतं.
काय करायचं: Role seoulbeauty-ec2-role ला instance profile seoulbeauty-ec2-profile मध्ये जोडा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
उजळणी, तुलना आणि मुलाखत cards
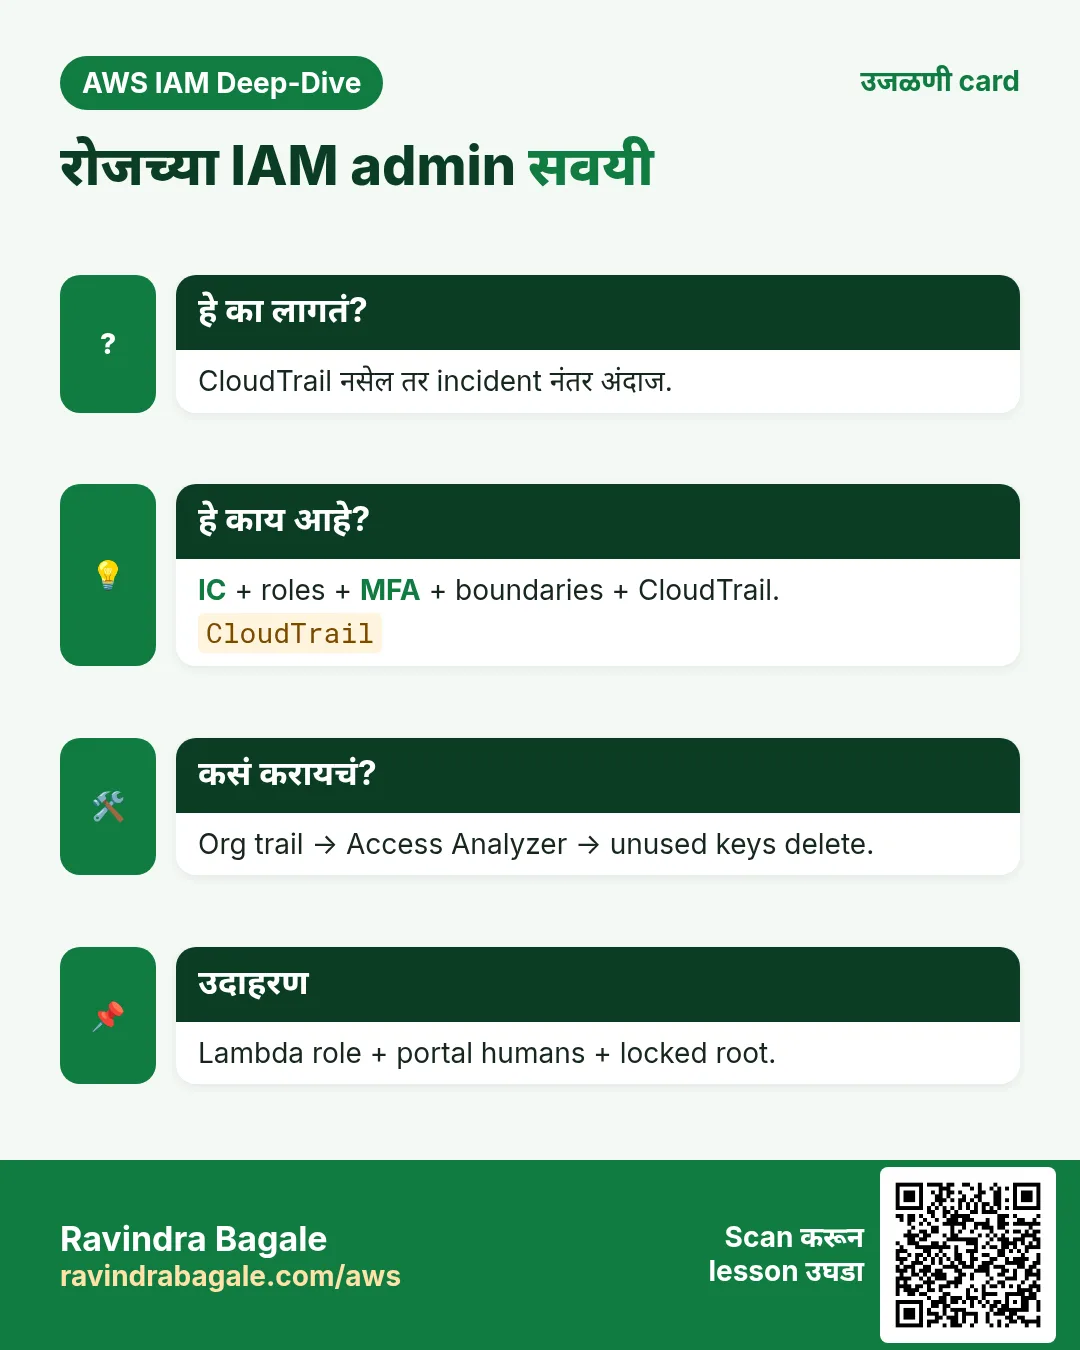
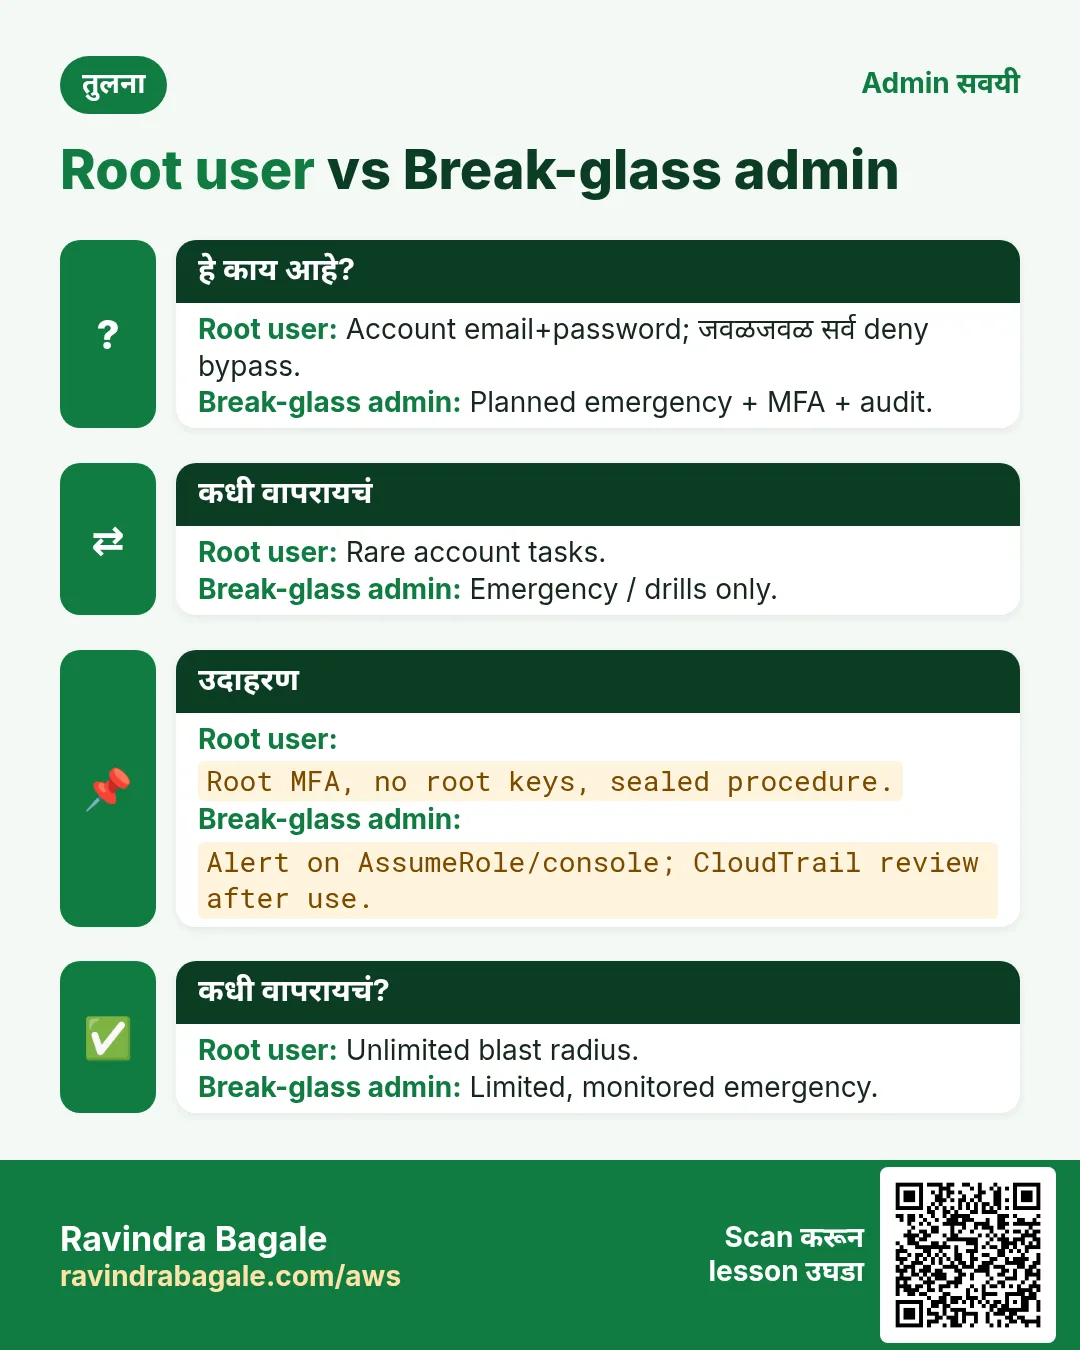
हा lesson काही मिनिटांत revise करा. Cards phone वर save करा किंवा PNG download करा. प्रत्येक card वरचा QR हा lesson उघडतो.
अजून cards: Ravi Sir's Cards.