Active Directory ला AWS IAM Identity Center शी जोडा
Active Directory = कंपनीच्या employees. Identity Center ला जोडता येतं — पण student laptop lab ≠ पूर्ण on-prem AD. आज रात्री काय करता येतं ते प्रामाणिक सांगतो.
या chapter मध्ये तुम्ही काय शिकाल
- AD का ठेवतात
- तीन मार्ग
- Identity Center + AD
- Student lab काय करेल
- Org IT कधी
1. आधी रोजचं उदाहरण
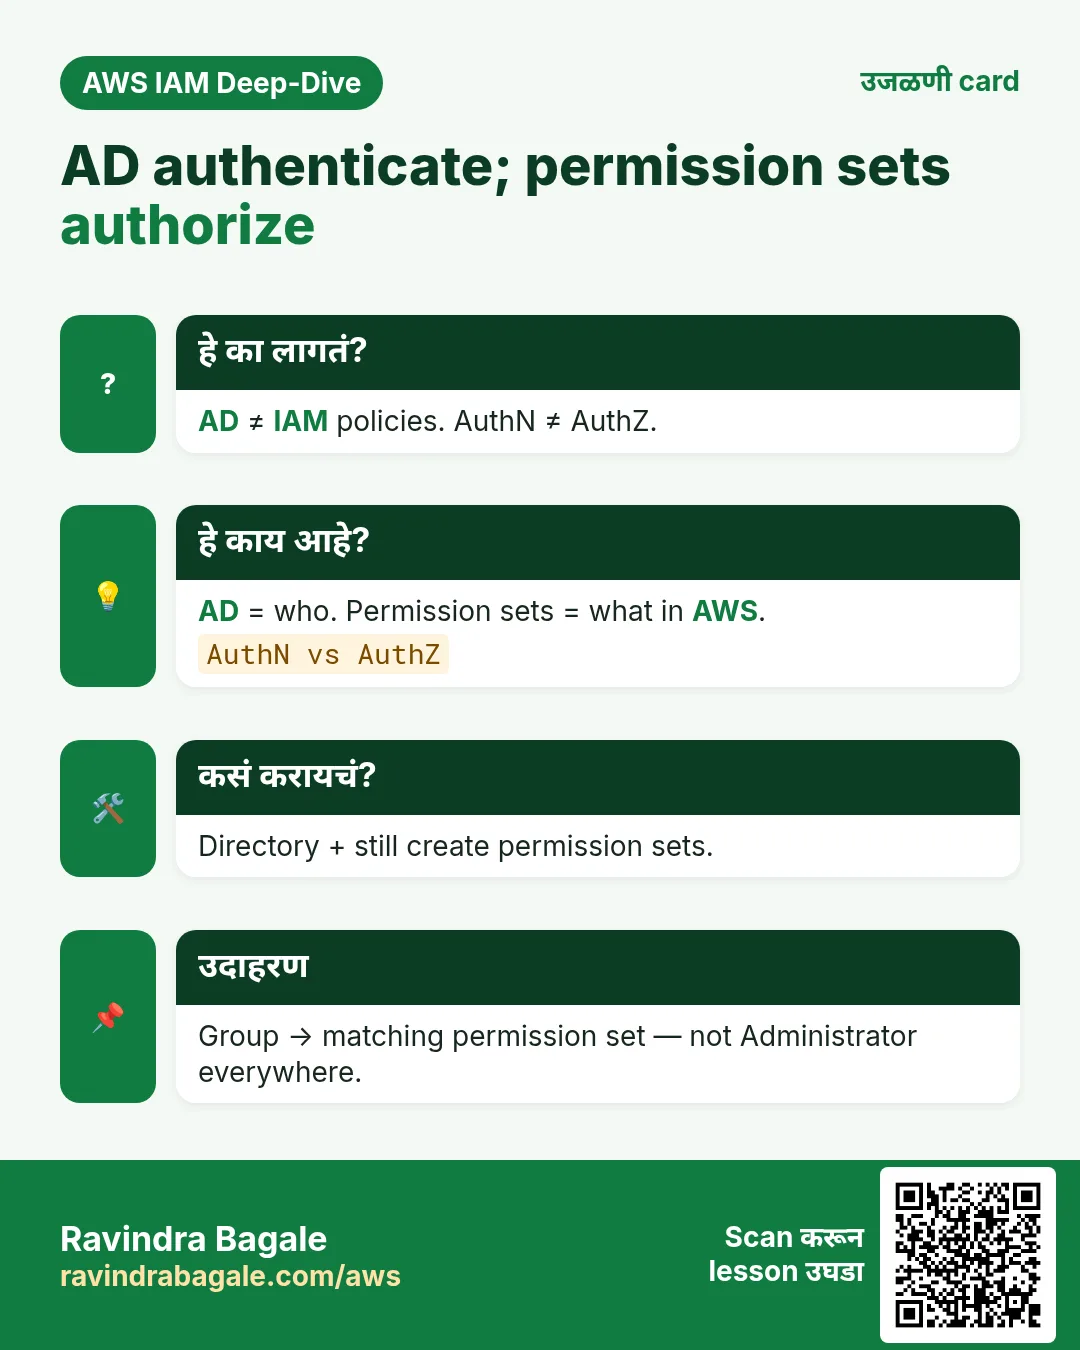
हे का लागतं?
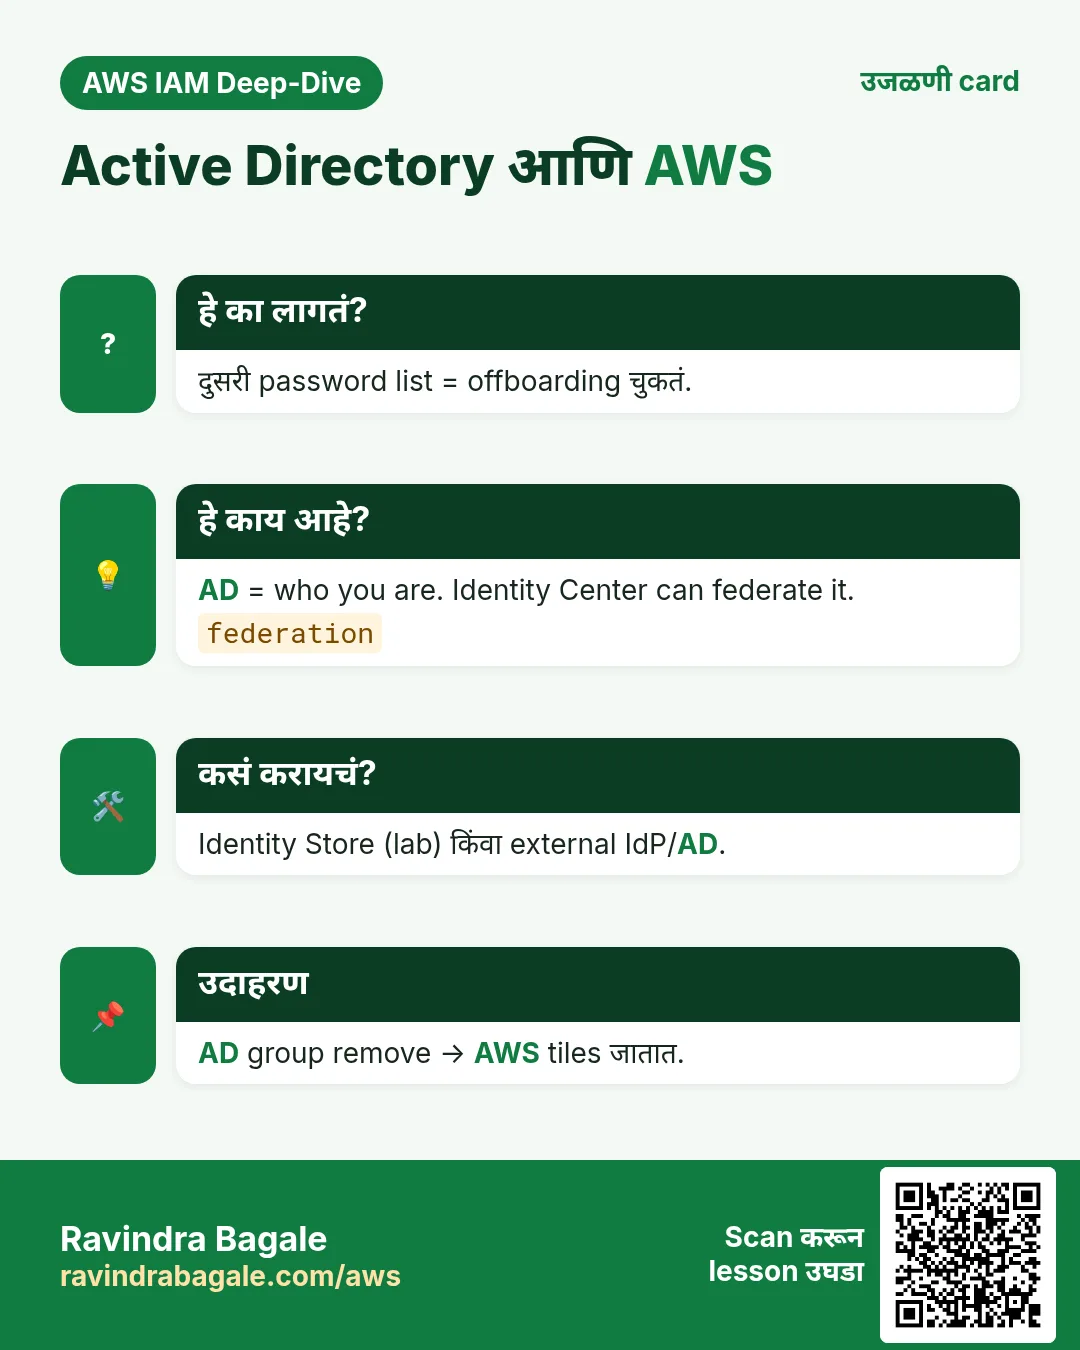
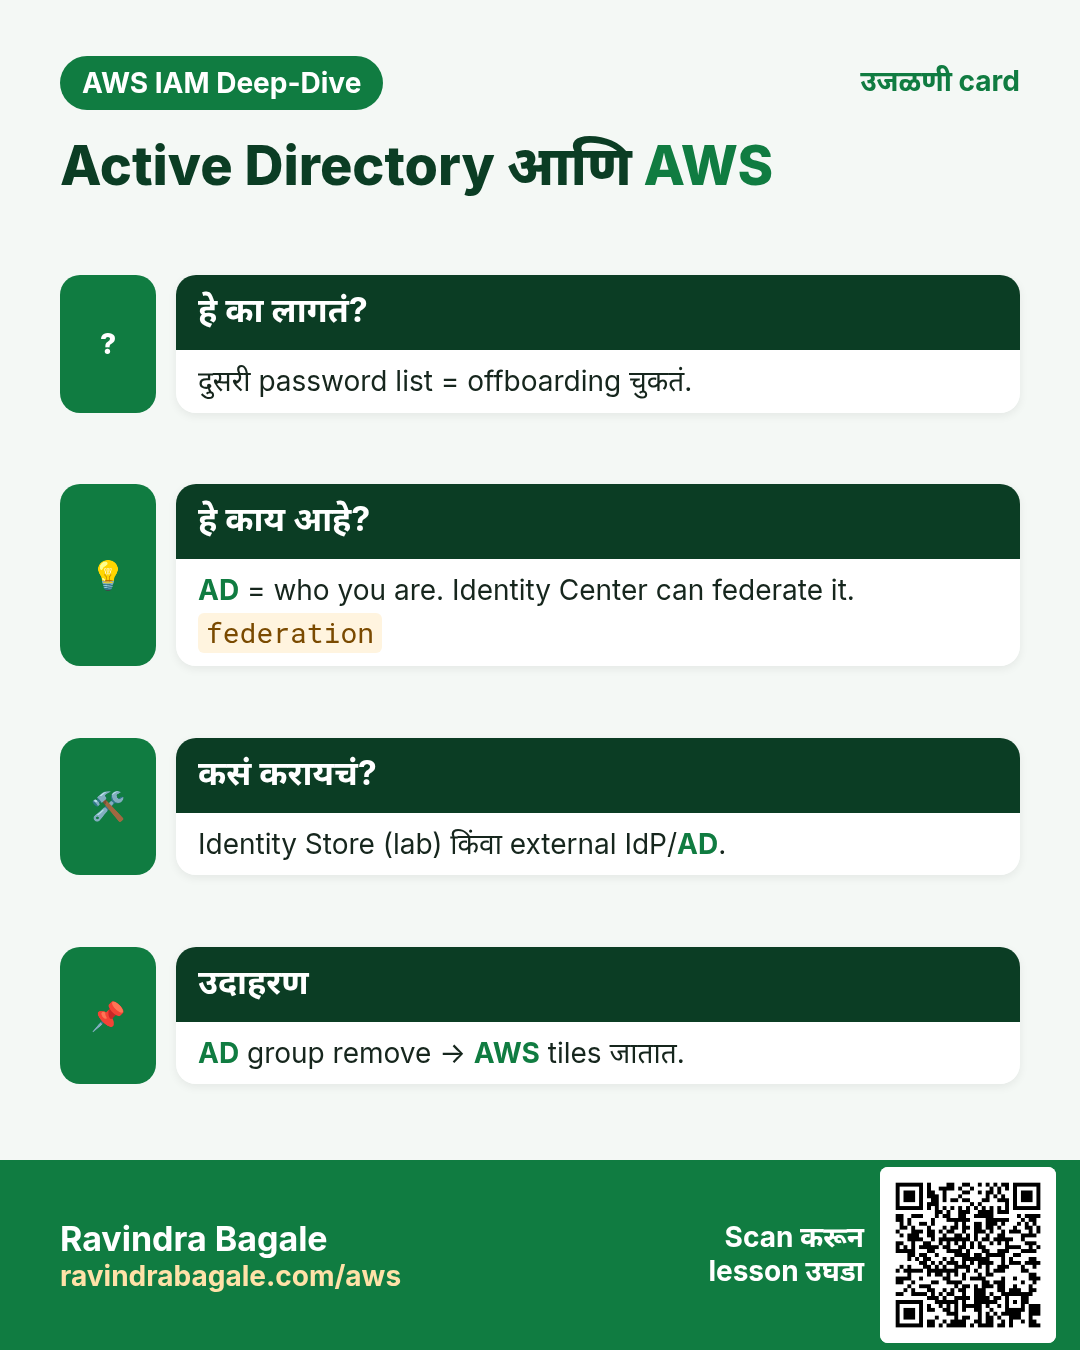
Pune IT park: AD मध्ये laptop/Wi-Fi logins. AWS साठी दुसरी password यादी नको. AD/Entra → Identity Center = एक hire/fire.
ही कंपनी उदाहरणादाखल — खरा client नाही.
हे काय आहे?
Active Directory = Microsoft directory. AWS वर वेगवेगळ्या products मध्ये दिसते — नावे मिसळू नका.
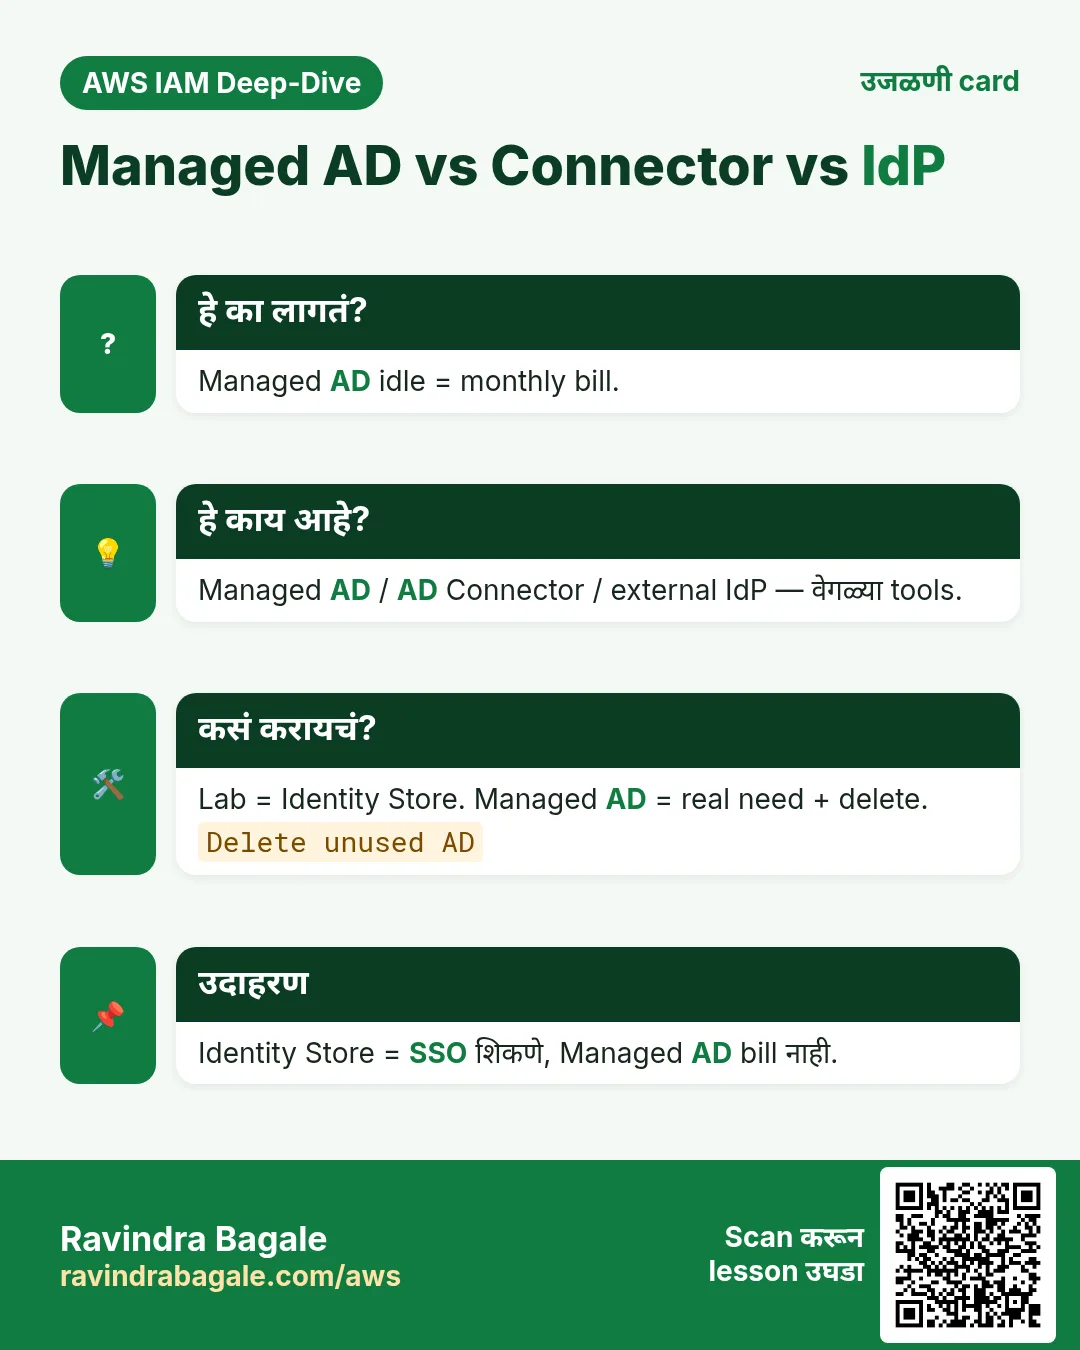
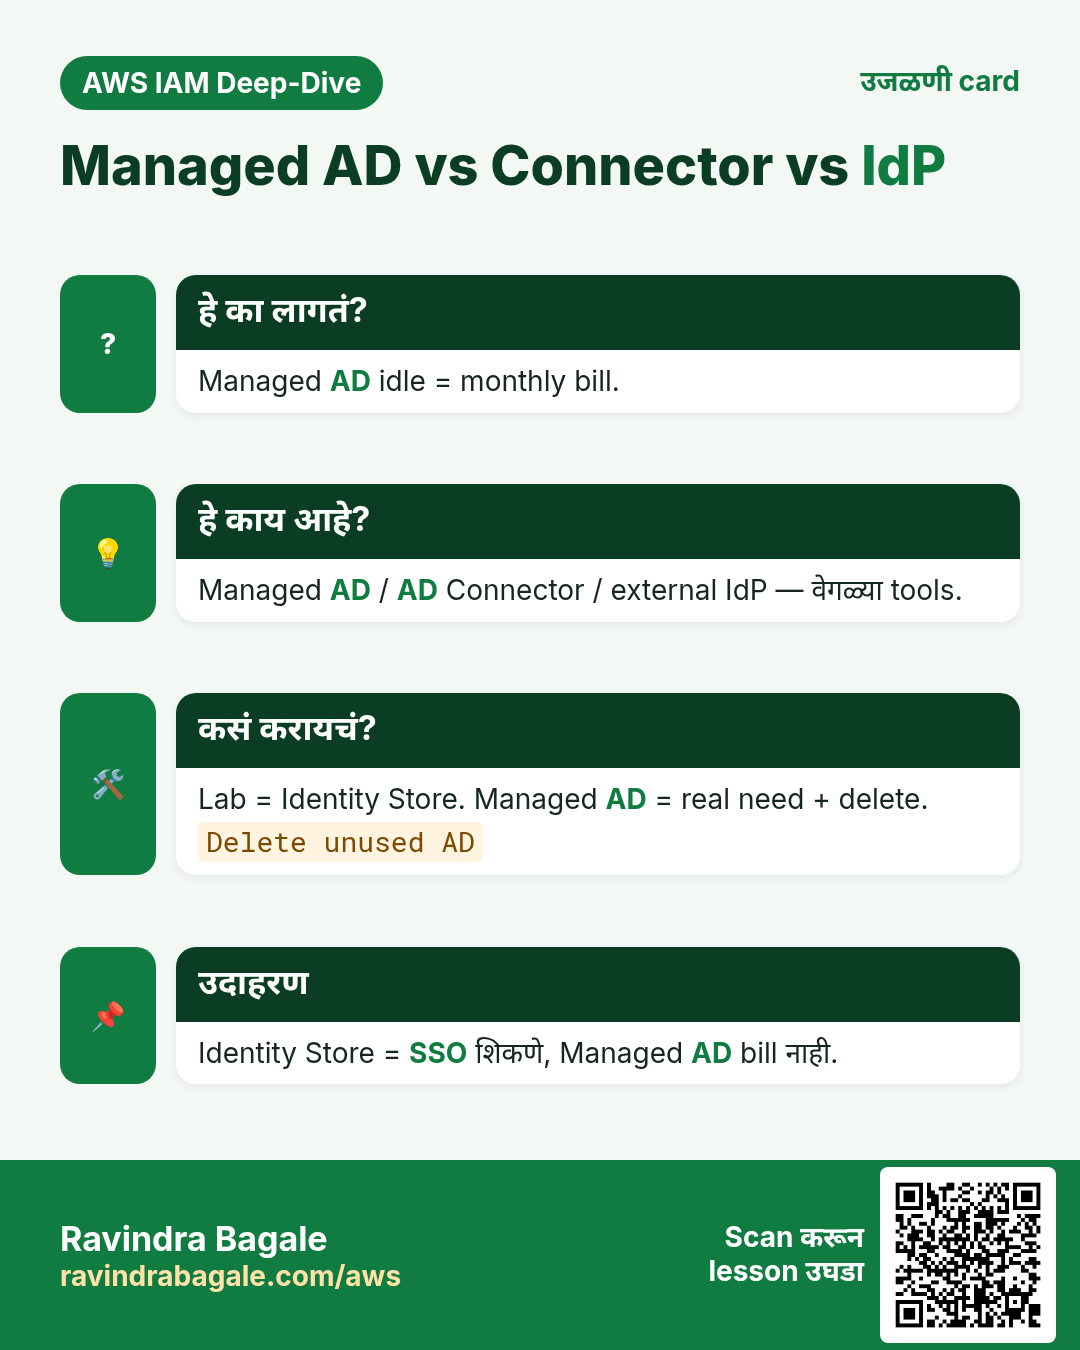
| Option | काय | Student lab? |
|---|---|---|
| Identity Center Identity Store | Built-in users (AD नाही) | हो — मागील chapter |
| External IdP | Okta/Entra/Google → Identity Center | Demo शक्य; admin हवा |
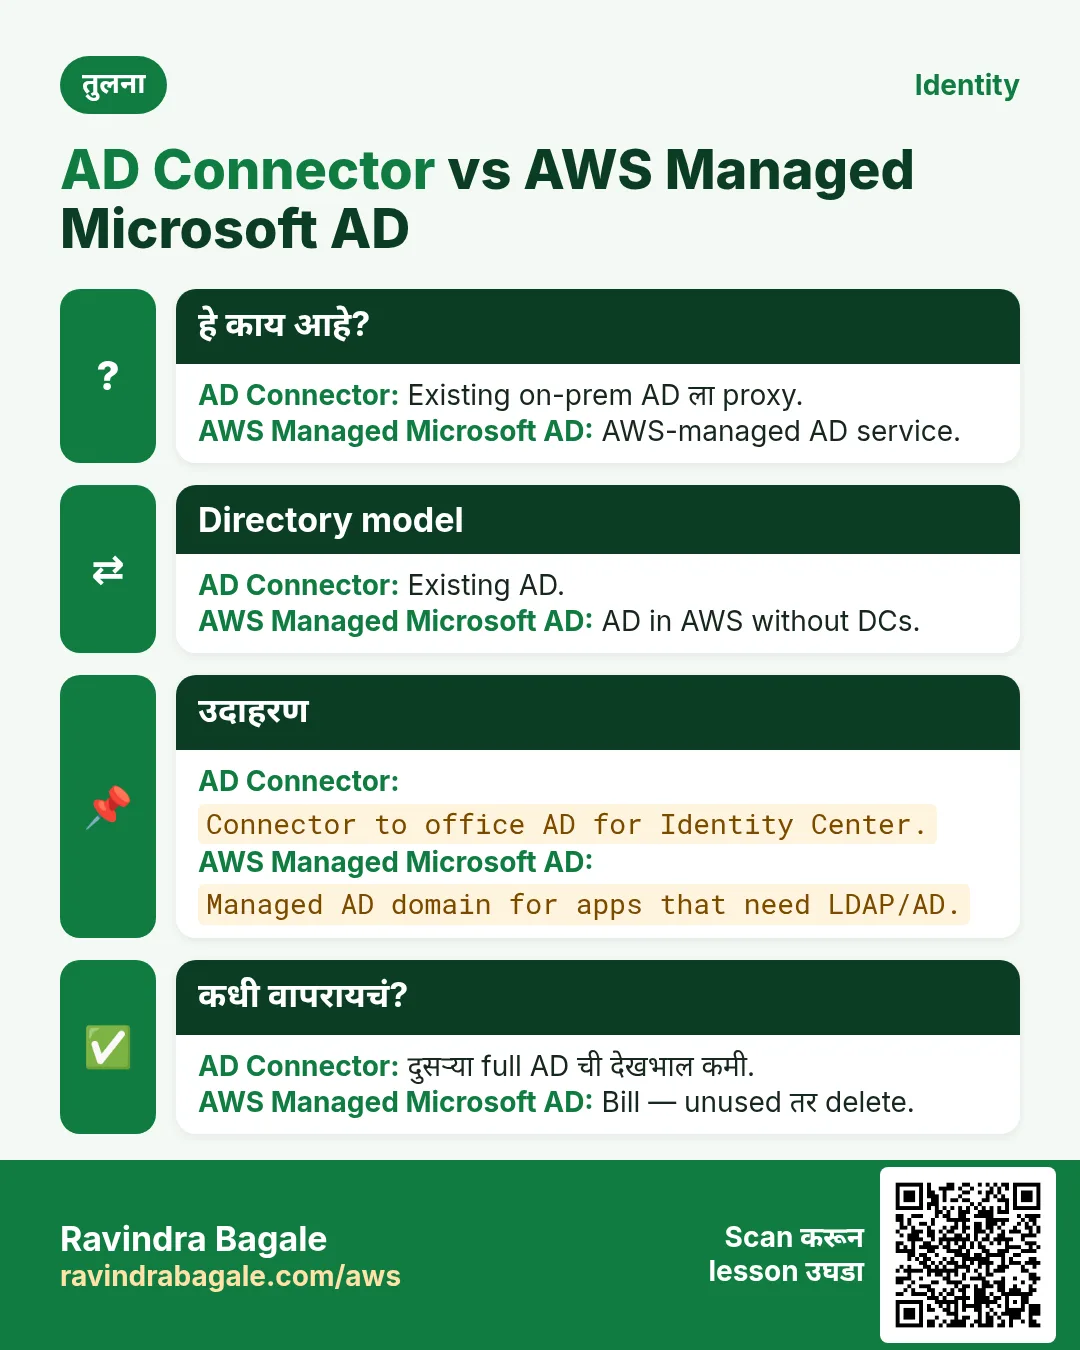
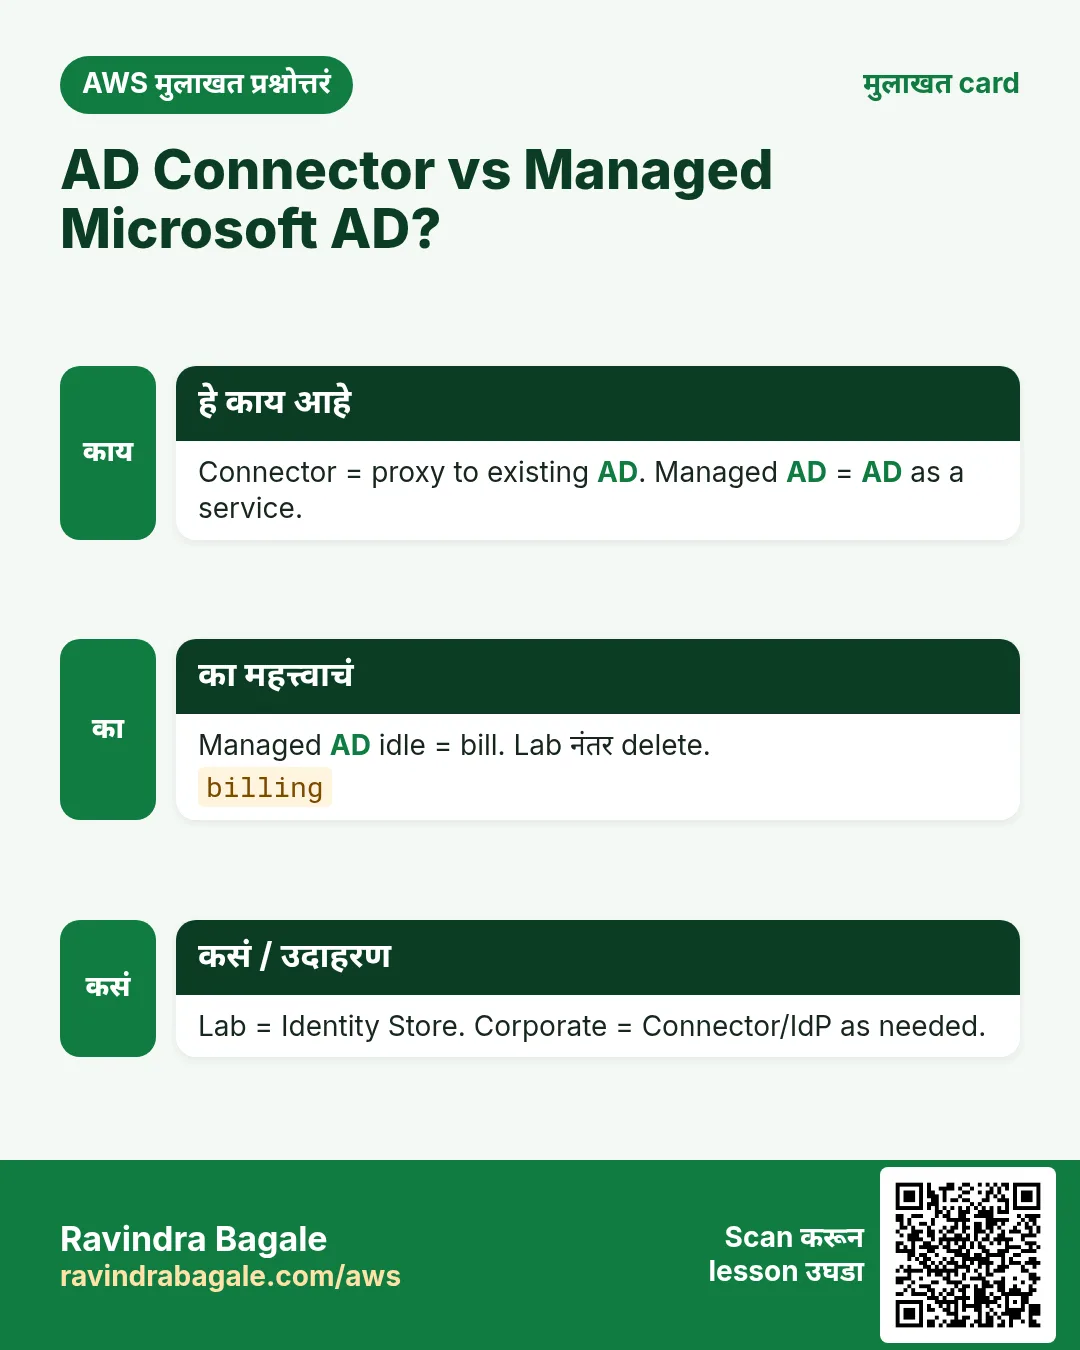
| AWS Managed Microsoft AD | AWS वर AD DCs | Class साठी महाग; skip |
| AD Connector | On-prem AD चा proxy | खरा corporate AD हवा |
2. Identity Center + directory
हे का लागतं?
Identity source बदलणे अनेक orgs मध्ये one-way — clickपूर्वी योजना.
हे काय आहे?
- Lab default: Identity Center directory.
- Company: AD किंवा Entra IdP.
- Company credentials → portal; AWS rights = permission sets.
- SCIM = users auto create/deactivate.
3. प्रामाणिक student मार्ग
- आज: built-in directory lab पूर्ण; AD शब्द समजून घ्या.
- Trainer/org सोबत: Entra/Okta demo; production directory invent करू नका.
- Budget असेल तरच: Managed AD — idle directory = bill.
Ravindra Bagale's Tip
Managed AD “बघायला” सोडून विसरणे = महाग. Docs screenshots किंवा shared demo.
4. Interview
प्र. Connector vs Managed AD?
Connector = proxy; Managed = AWS service.
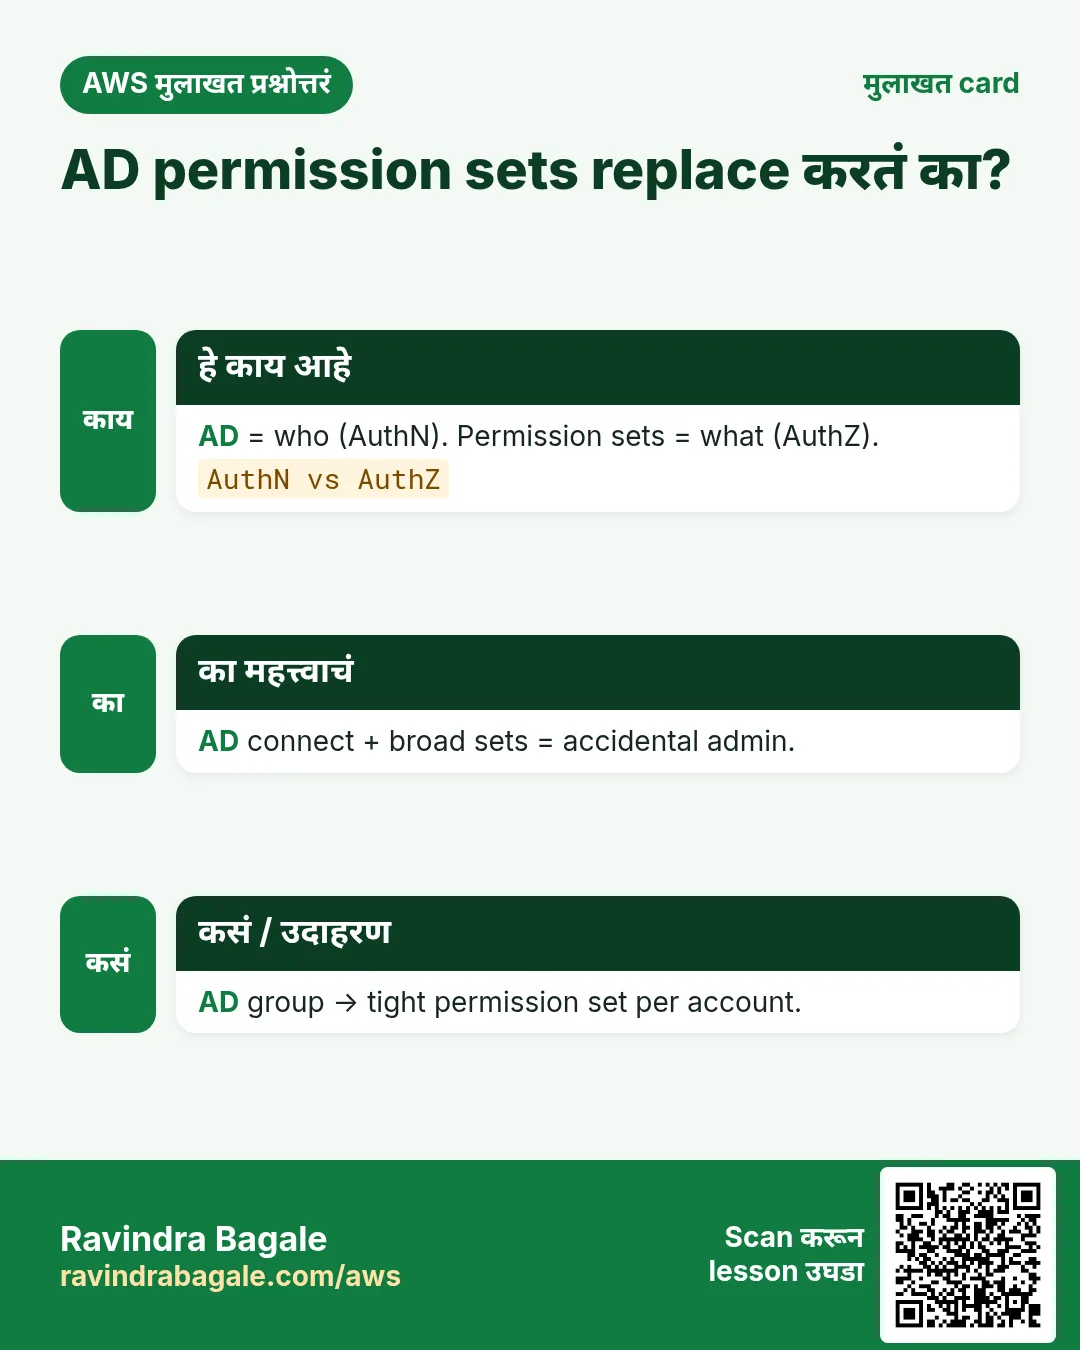
प्र. AD = permission sets?
नाही — AD = कोण; sets = AWS काय.
प्र. Entra ID?
Identity Center external IdP.
प्र. Corporate AD नसेल?
Identity Store वापरा — SSO शिकणे चालू.
घरी करून बघा
- AD + permission sets: authentication vs authorization 5 ओळी.
- पुढे: IAM admin — root, MFA, break-glass.
थोडक्यात सांगायचं तर
- AD = users; Identity Center federate.
- तीन वेगळ्या tools.
- Student = Identity Store पुरेसं.
- Idle Managed AD नको.
सराव Tasks
Goa Beach Stays हा पणजी मधला हॉस्पिटॅलिटी व्यवसाय आहे. Rosario Fernandes त्यांचं IT व cloud काम पाहतात. त्यांचे पैसे INR मध्ये मोजले जातात आणि AWS resources ap-south-1 Region मध्ये चालतात. खालच्या tasks मध्ये तुम्ही या lesson मध्ये शिकलेलं वापरून त्यांची खरी कामं करता. सगळी नावं, account IDs, IP addresses व numbers सरावासाठी काल्पनिक आहेत.
0 / 10
सोपं Named profile configure करा
का: Profiles वेगवेगळ्या accounts च्या keys वेगळ्या ठेवतात.
काय करायचं: goabeachstays-prod नावाच्या profile साठी interactive setup सुरू करा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
सोपं तुम्ही कोण म्हणून login आहात ते पाहा
का: बदल करण्याआधी account व identity नेहमी तपासा.
काय करायचं: तुमचा CLI वापरत असलेल्या identity चा account ID व ARN दाखवा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
सोपं /16 मध्ये किती addresses?
का: VPC size ठरवायला ही संख्या लागते.
काय करायचं: Goa Beach Stays चा VPC 10.12.0.0/16. एकूण किती IP addresses?
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
सोपं SSH चा port
का: Security group rules ला योग्य port हवा.
काय करायचं: SSH साठी security group ने कोणता TCP port उघडावा?
- Task मधले numbers लिहून घ्या.
- कागदावर step by step काढा.
- Box मध्ये फक्त final उत्तर लिहा.
- Check answer दाबा.
सोपं तुम्ही कुठे आहात ते पाहा
का: काही copy किंवा delete करण्याआधी तुम्ही कोणत्या folder मध्ये आहात हे माहीत हवं.
काय करायचं: Rosario Fernandes Goa Beach Stays च्या server वर login झाले आहेत, पण terminal कोणत्या folder मध्ये आहे ते माहीत नाही. सध्याच्या folder चा path दाखवा.
- हे काम करणारा Linux command शोधा.
- Task ला लागणारे options (उदा. -r, -h) जोडा.
- File नावं, folders किंवा users योग्य क्रमाने लिहा.
- System files/users बदलत असाल तर sudo वापरा. Check answer दाबा.
मध्यम Identity Center instances दाखवा
का: SSO admin commands ना instance ARN व identity store ID लागतात.
काय करायचं: IAM Identity Center instances दाखवा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
मध्यम SSO ने login करा
का: SSO अल्पकालीन keys देतो.
काय करायचं: Profile goabeachstays-dev साठी IAM Identity Center ने login करा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
मध्यम Profile चा default Region ठरवा
का: Profile मध्ये region ठेवल्यास प्रत्येक वेळी --region लिहावं लागत नाही.
काय करायचं: aws configure set वापरून profile goabeachstays-prod चा region ap-south-1 करा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
मध्यम User साठी access keys बनवा
का: Access keys मुळे user AWS CLI चालवू शकतो. सुरक्षित ठेवा व rotate करा.
काय करायचं: rosario user साठी access key बनवा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
अवघड Permission set बनवा
का: Permission set म्हणजे role template.
काय करायचं: Instance arn:aws:sso:::instance/ssoins-1234567890abcdef मध्ये ReadOnly-goabeachstays permission set session duration PT8H सह बनवा.
- Task वाचा आणि ते कोणत्या AWS service बद्दल आहे ते ठरवा.
- aws लिहा, मग service चं नाव, मग operation (action शब्द).
- प्रत्येक आवश्यक flag (--name) व त्यापुढे task मधली value लिहा.
- Flags कोणत्याही क्रमाने चालतात. Check answer दाबा.
उजळणी, तुलना आणि मुलाखत cards
हा lesson काही मिनिटांत revise करा. Cards phone वर save करा किंवा PNG download करा. प्रत्येक card वरचा QR हा lesson उघडतो.
अजून cards: Ravi Sir's Cards.