Ravi Sir's Cards › AWS
API token or classic session?
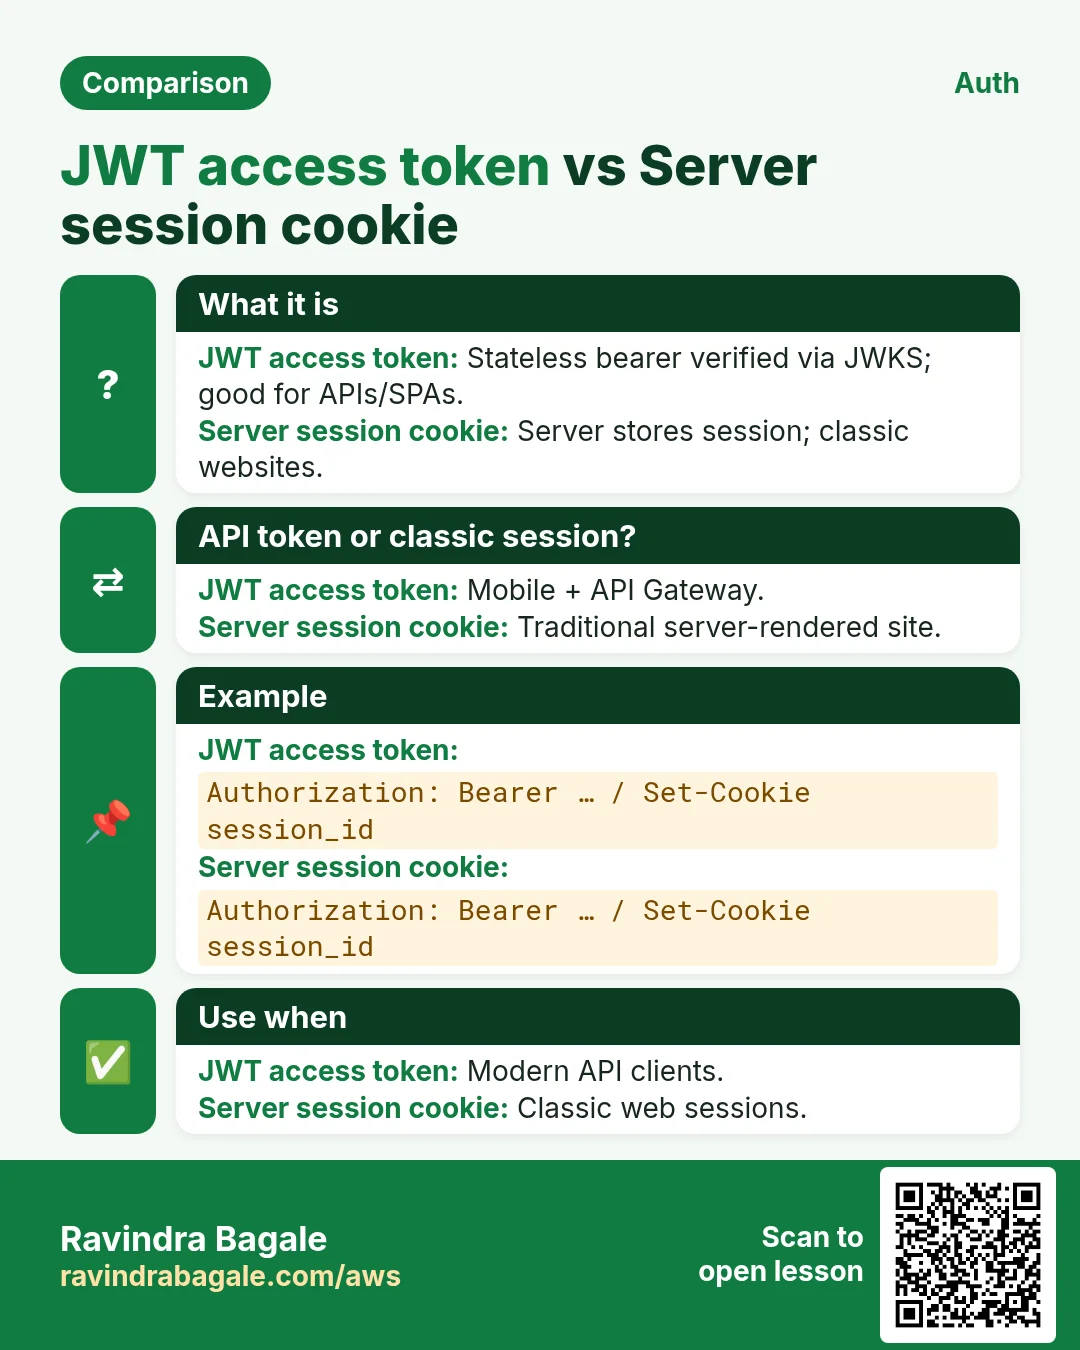
This comparison card contrasts API token or classic session. JWT access token is described as stateless bearer verified via JWKS. It also notes good for APIs/SPAs. Server session cookie is described as server stores session. It also notes classic websites. The card pairs JWT access token with modern API clients, and Server session cookie with classic web sessions.
Read card text
What this card says
API token or classic session?
JWT access token
Stateless bearer verified via JWKS; good for APIs/SPAs.
Server session cookie
Server stores session; classic websites.
Key points
Mobile + API Gateway.
Traditional server-rendered site.
Example
Authorization: Bearer … / Set-Cookie session_id
Use when
Modern API clients.
Classic web sessions.