Ravindra BagaleCourses & study guides मराठी

Ravi Sir's Cards › DevOps

Chapter 29: Scan Pipeline in Jenkins: मराठी Cards

English cards · Chapter उघडा

उजळणी (Revision) cards

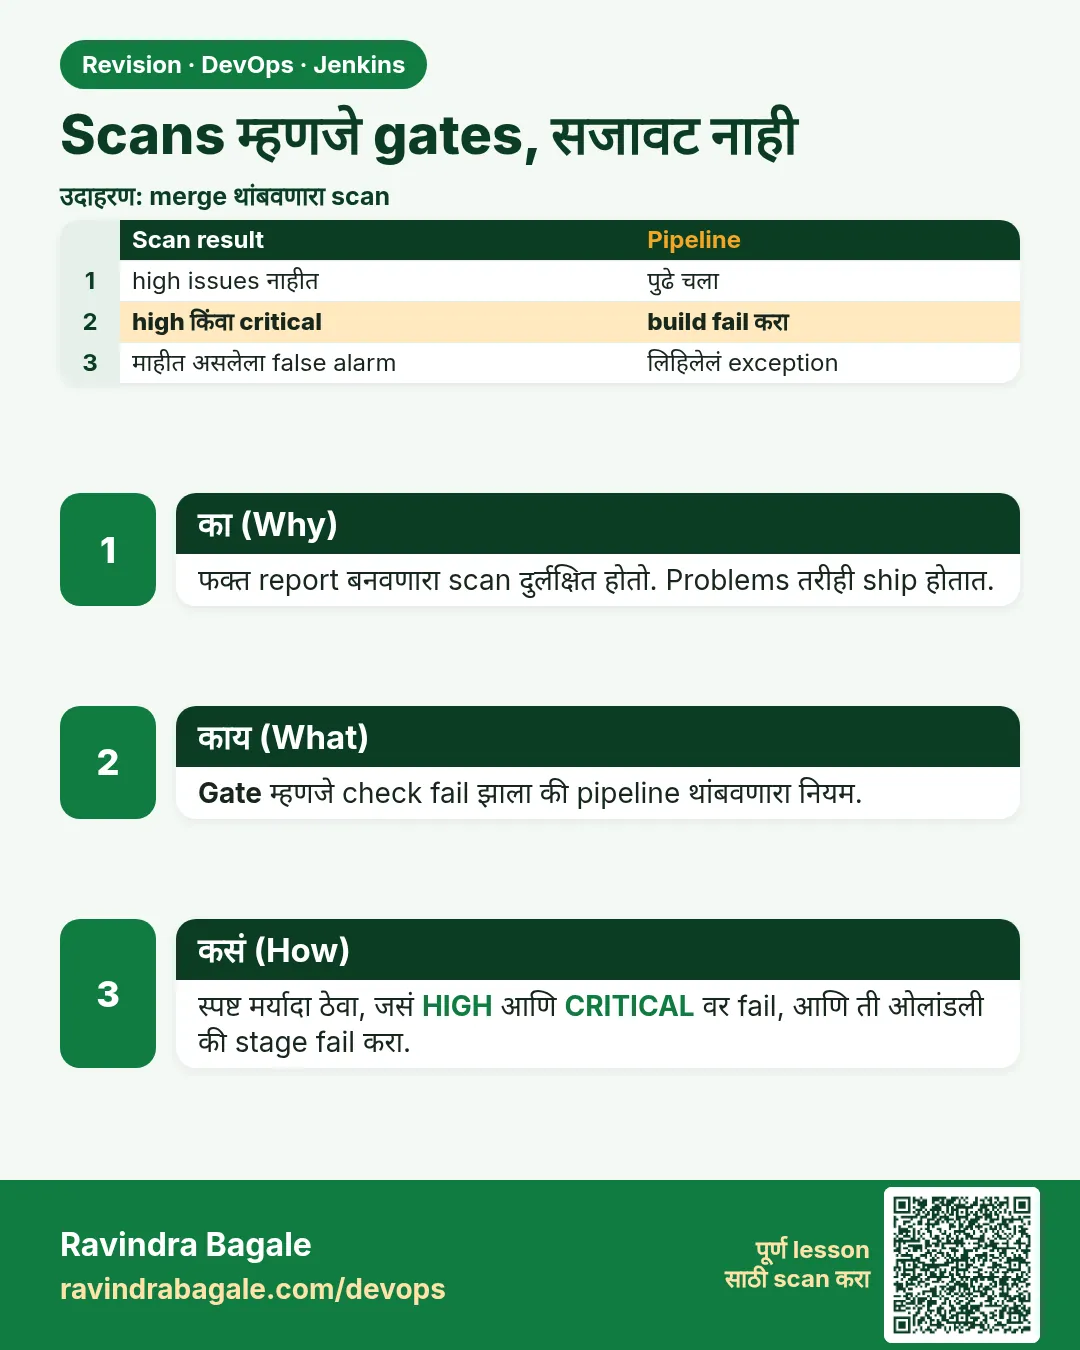
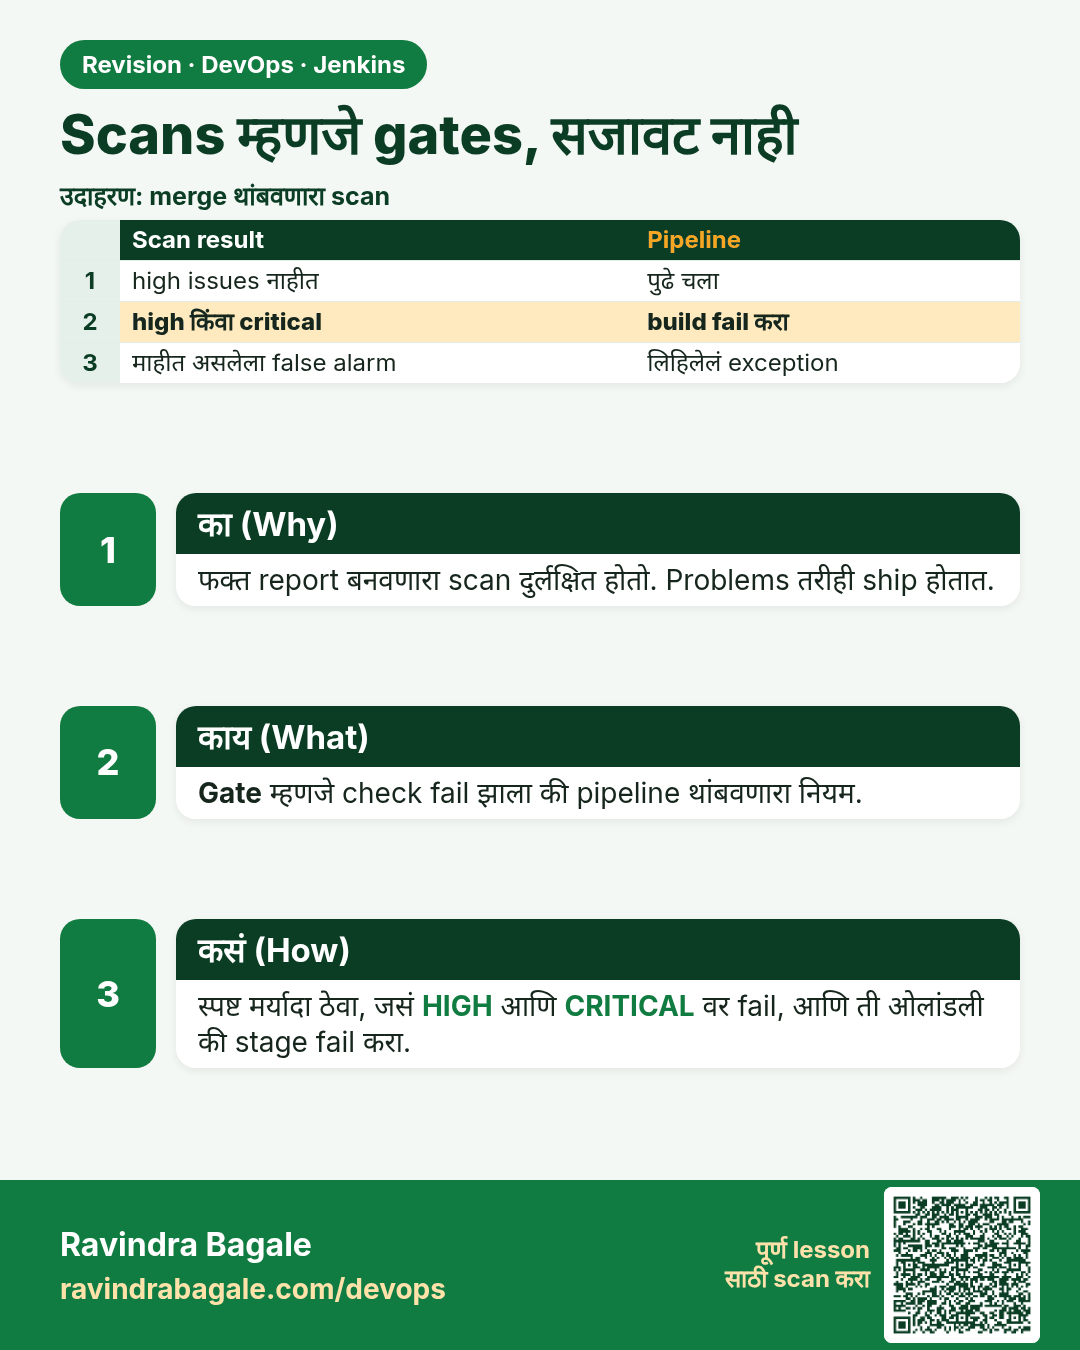
Scans म्हणजे gates, सजावट नाही. फक्त report बनवणारा scan दुर्लक्षित होतो. Problems तरीही ship होतात.
उजळणी (Revision) card 1 of 11: Scans म्हणजे gates, सजावट नाही · PNG download करा · Card page उघडा

Lesson: 29.1 Scans are gates, not decorations
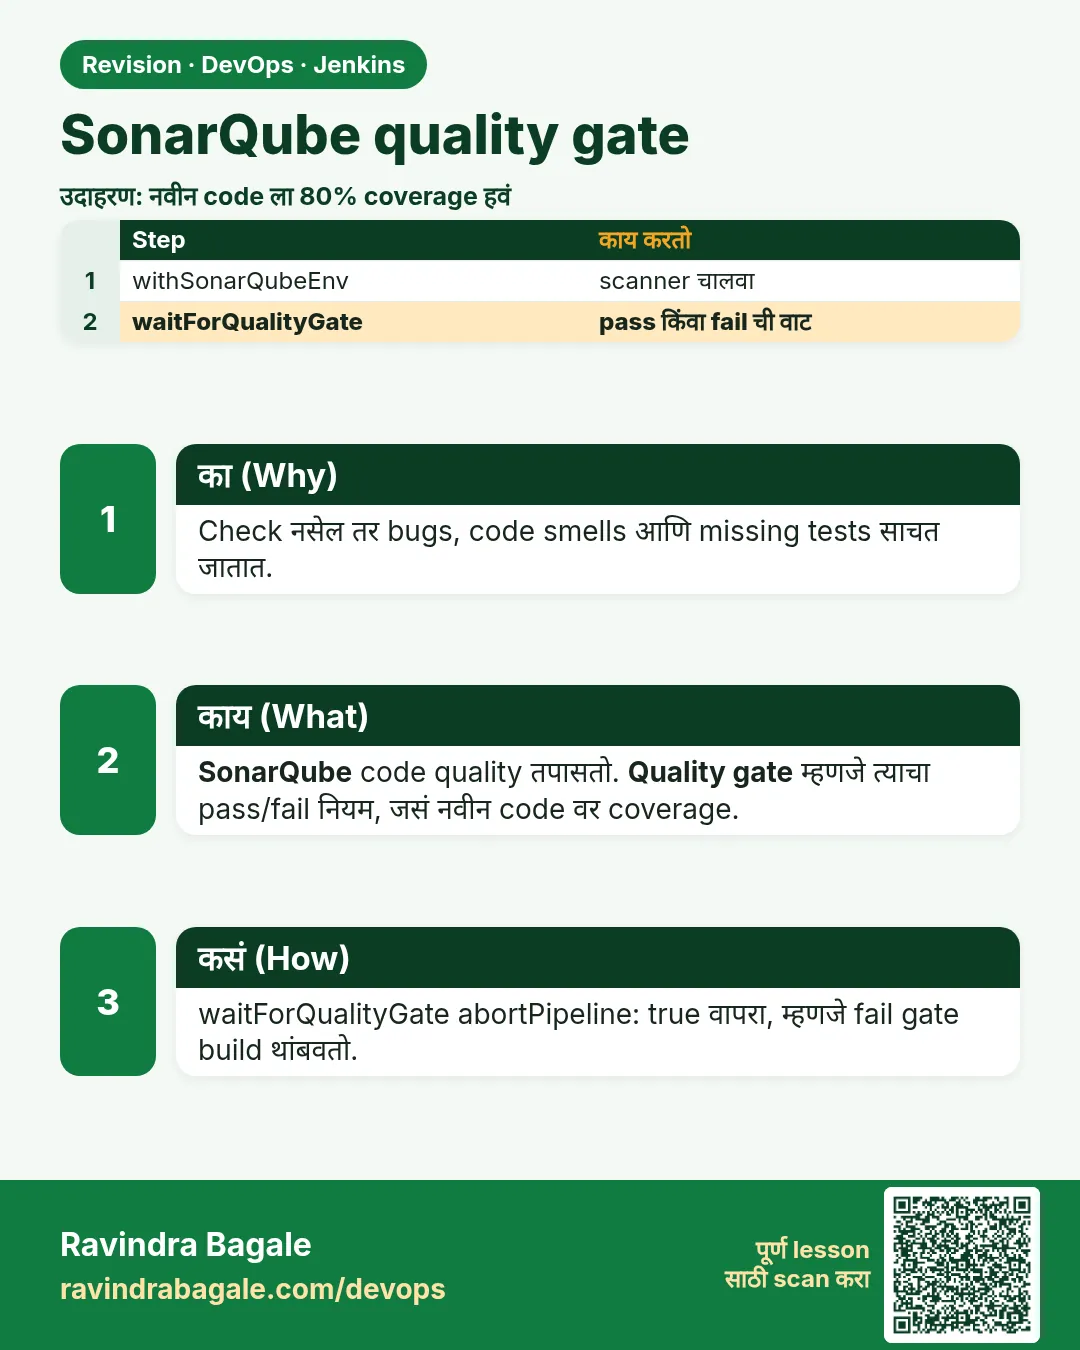
SonarQube quality gate. Check नसेल तर bugs, code smells आणि missing tests साचत जातात.
उजळणी (Revision) card 2 of 11: SonarQube quality gate · PNG download करा · Card page उघडा

Lesson: 29.2 SonarQube quality gate

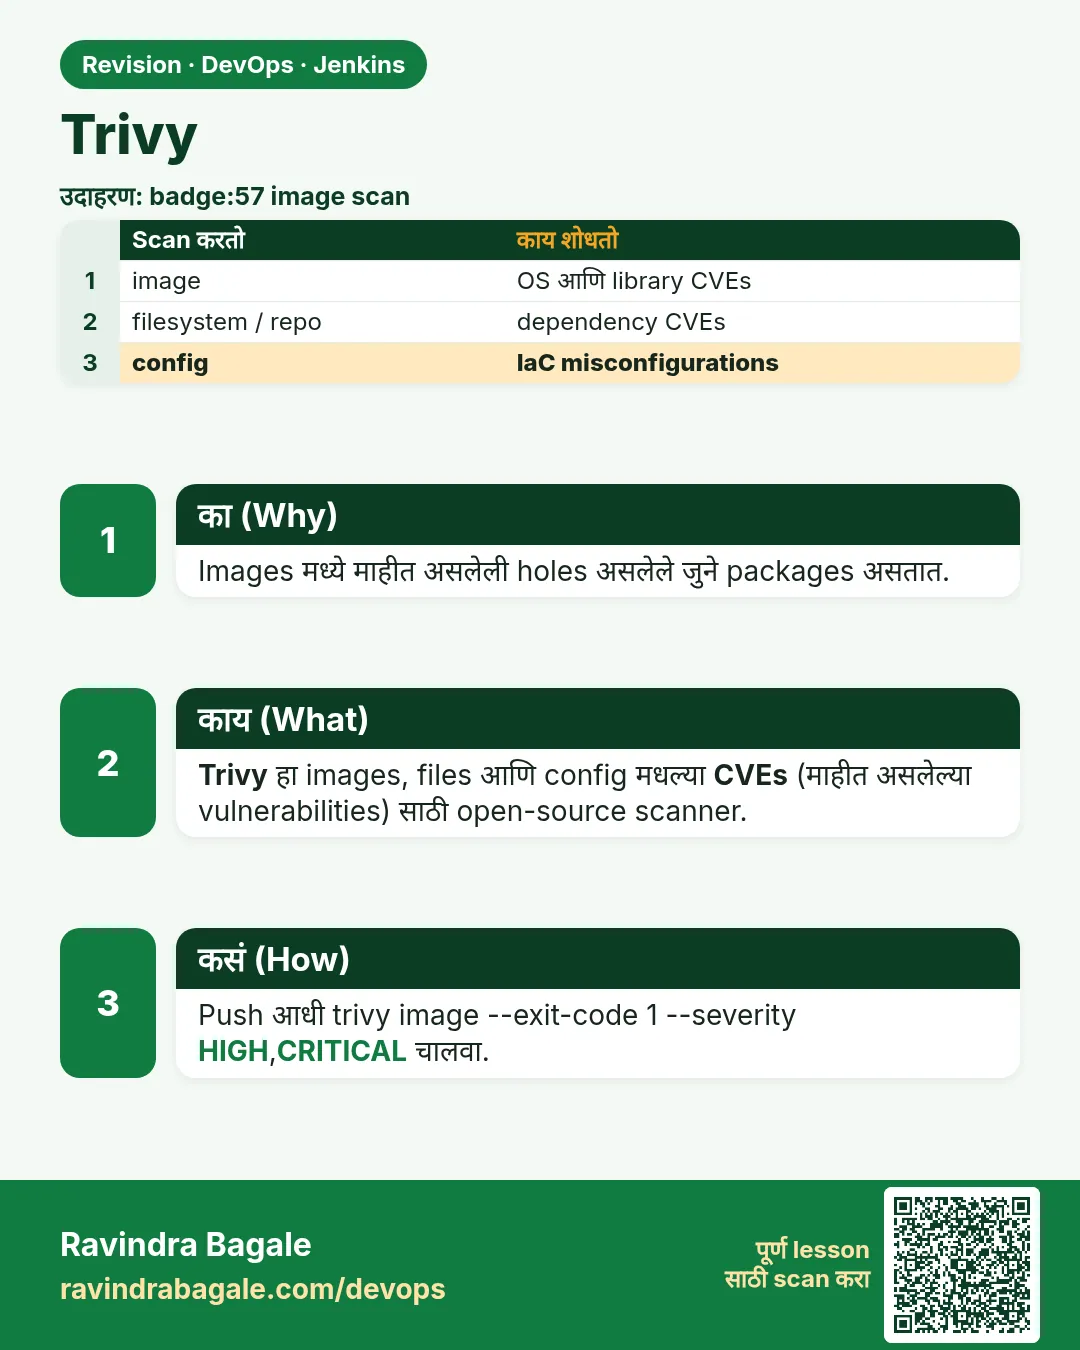
Trivy. Images मध्ये माहीत असलेली holes असलेले जुने packages असतात.
उजळणी (Revision) card 3 of 11: Trivy · PNG download करा · Card page उघडा

Lesson: 29.3 Trivy

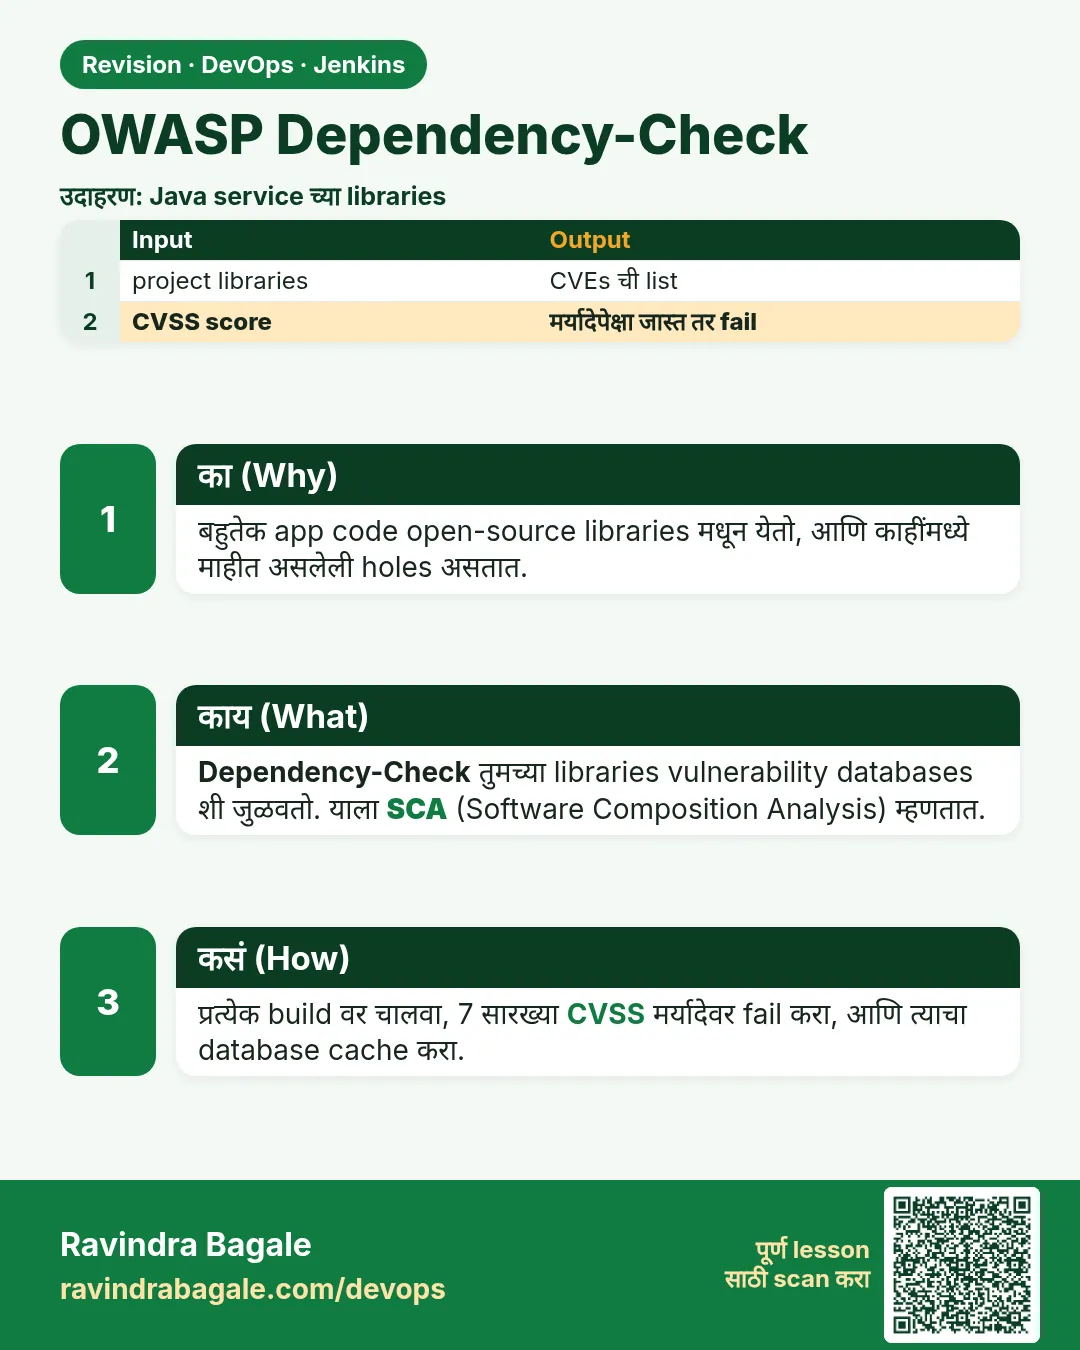
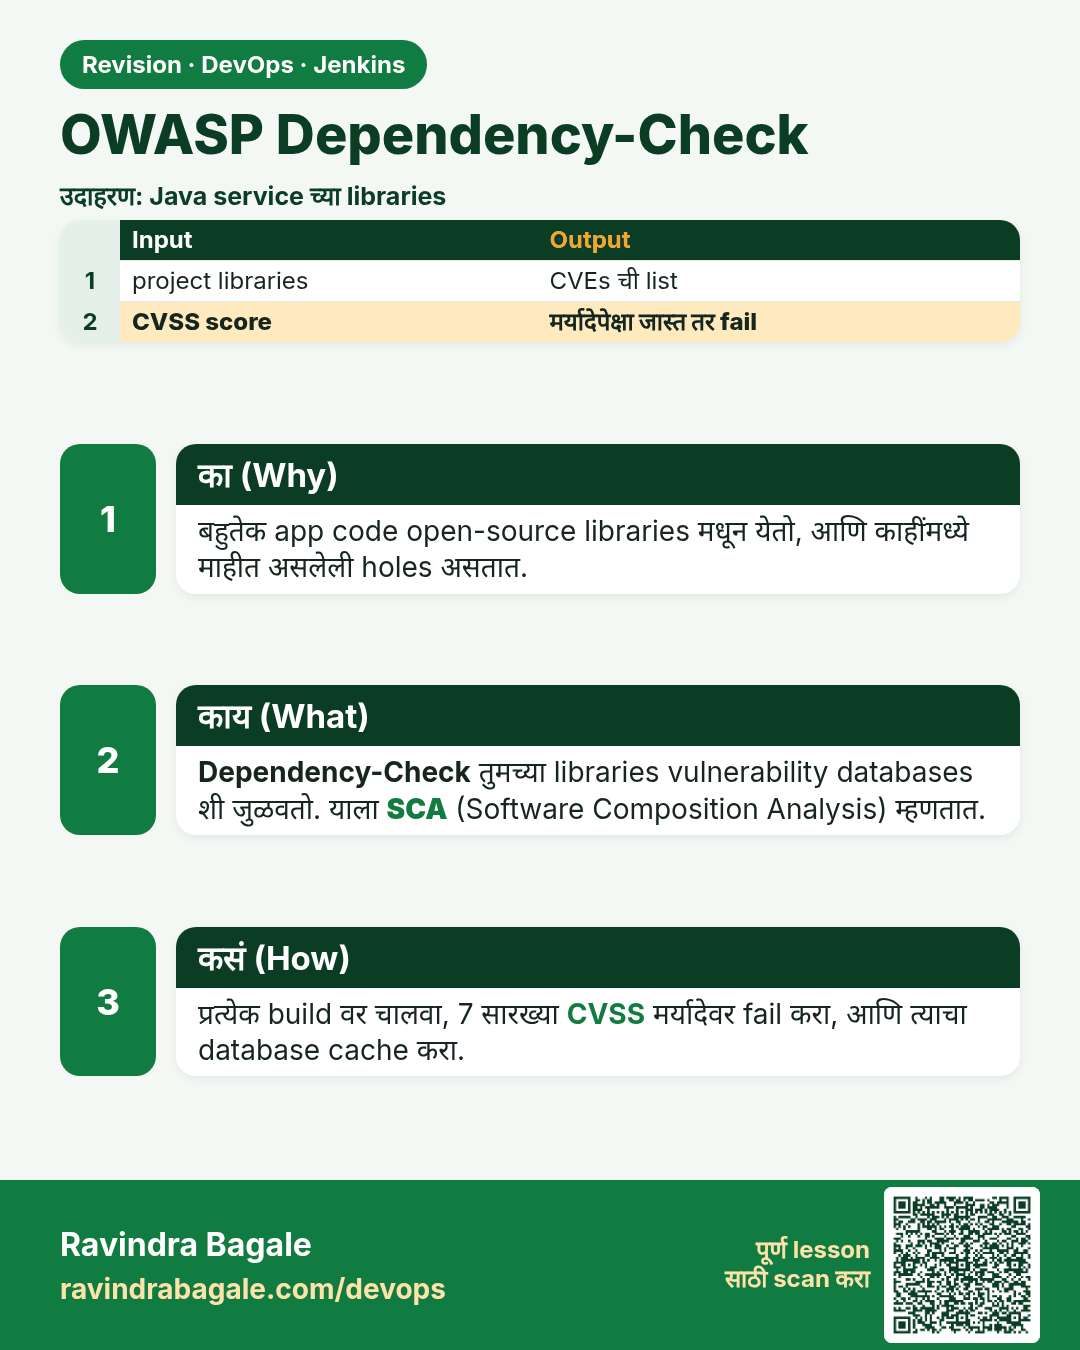
OWASP Dependency-Check. बहुतेक app code open-source libraries मधून येतो, आणि काहींमध्ये माहीत असलेली holes असतात.
उजळणी (Revision) card 4 of 11: OWASP Dependency-Check · PNG download करा · Card page उघडा

Lesson: 29.4 OWASP Dependency-Check

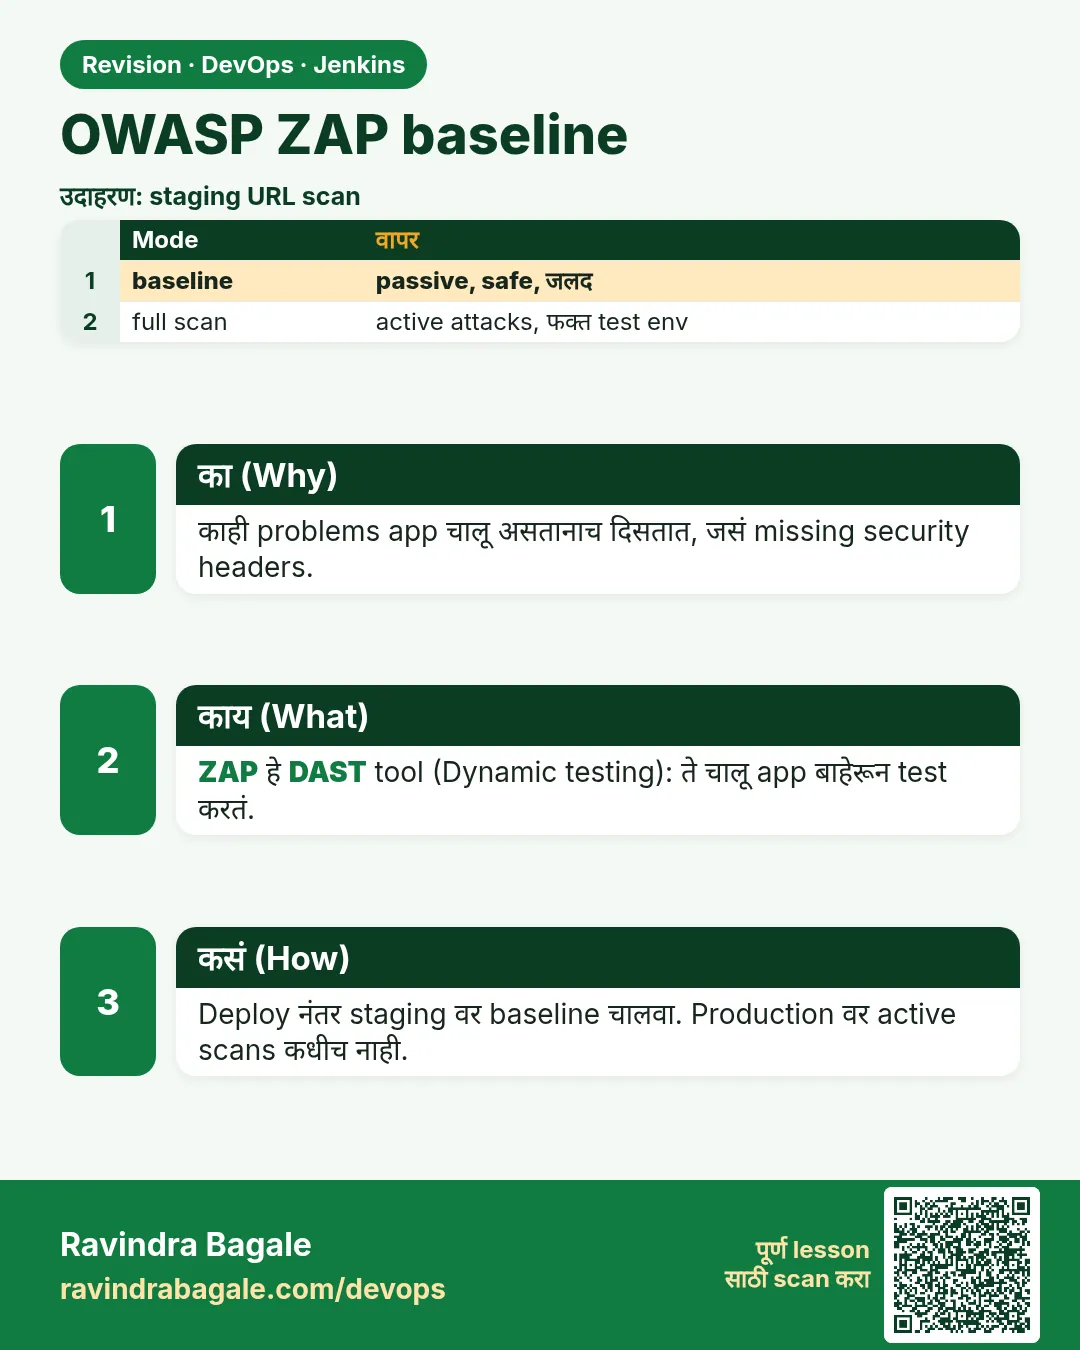
OWASP ZAP baseline. काही problems app चालू असतानाच दिसतात, जसं missing security headers.
उजळणी (Revision) card 5 of 11: OWASP ZAP baseline · PNG download करा · Card page उघडा

Lesson: 29.5 ZAP baseline

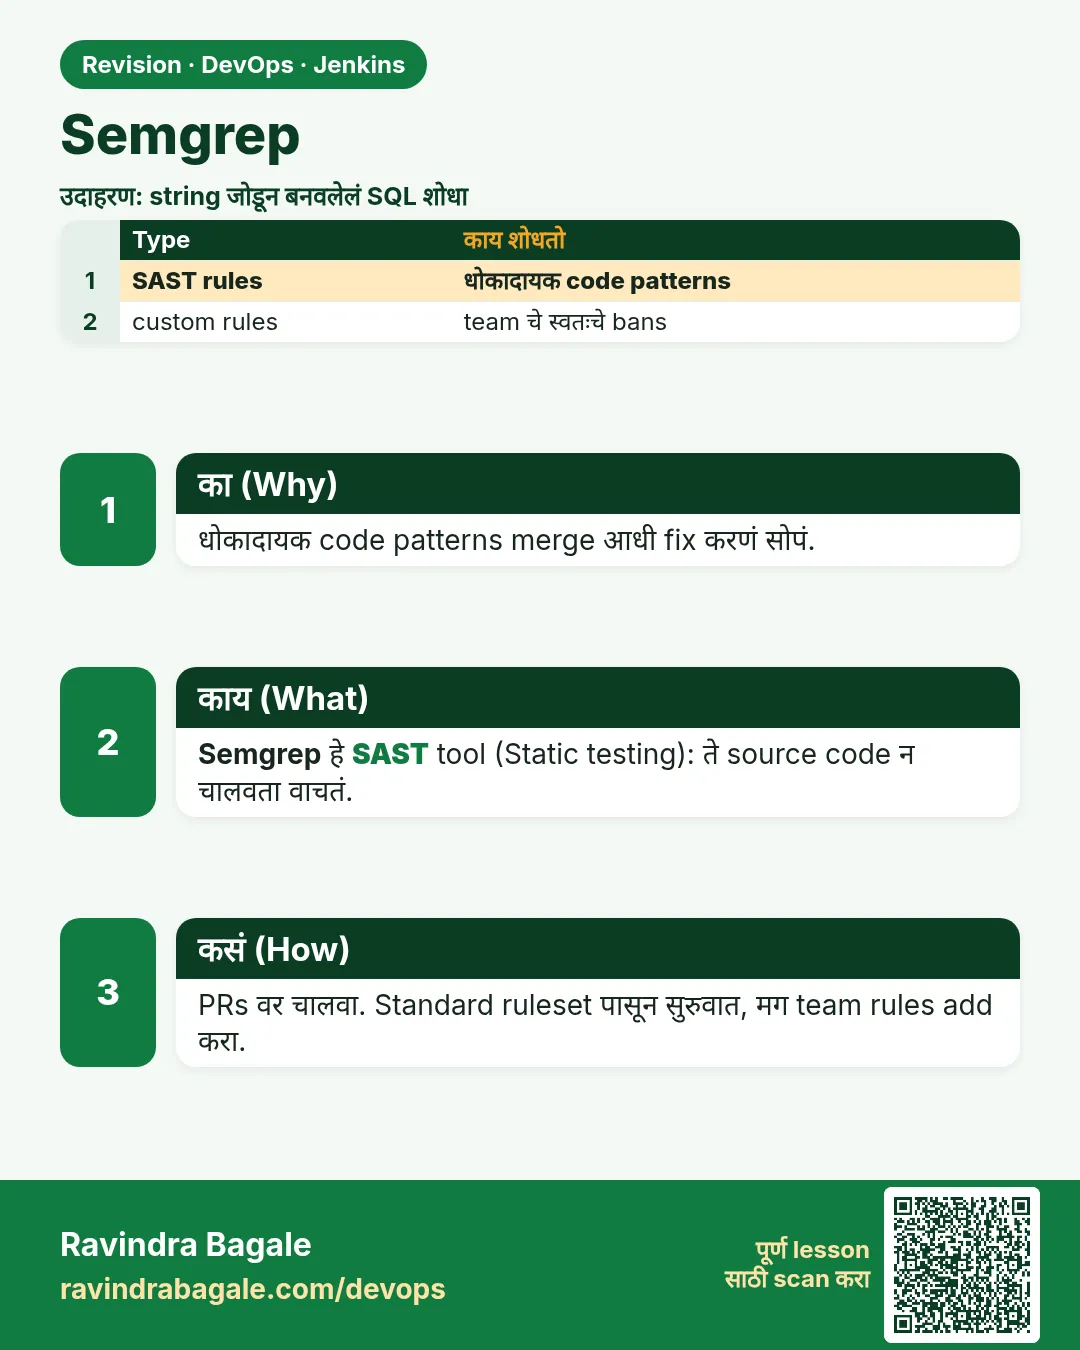
Semgrep. धोकादायक code patterns merge आधी fix करणं सोपं.
उजळणी (Revision) card 6 of 11: Semgrep · PNG download करा · Card page उघडा

Lesson: 29.6 Semgrep

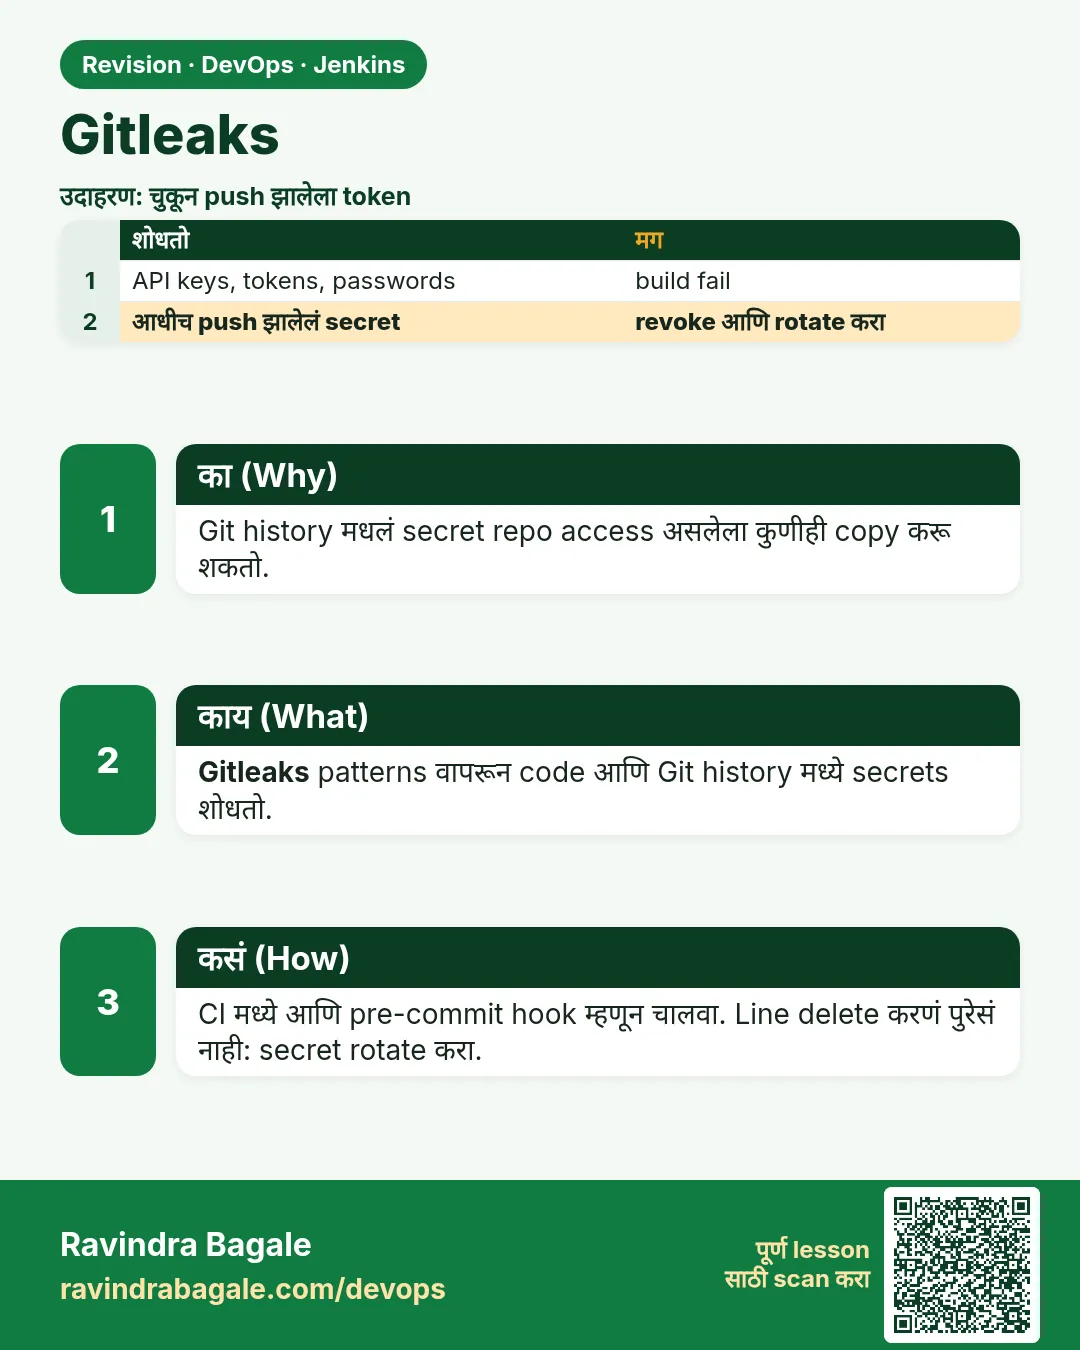
Gitleaks. Git history मधलं secret repo access असलेला कुणीही copy करू शकतो.
उजळणी (Revision) card 7 of 11: Gitleaks · PNG download करा · Card page उघडा

Lesson: 29.7 Gitleaks

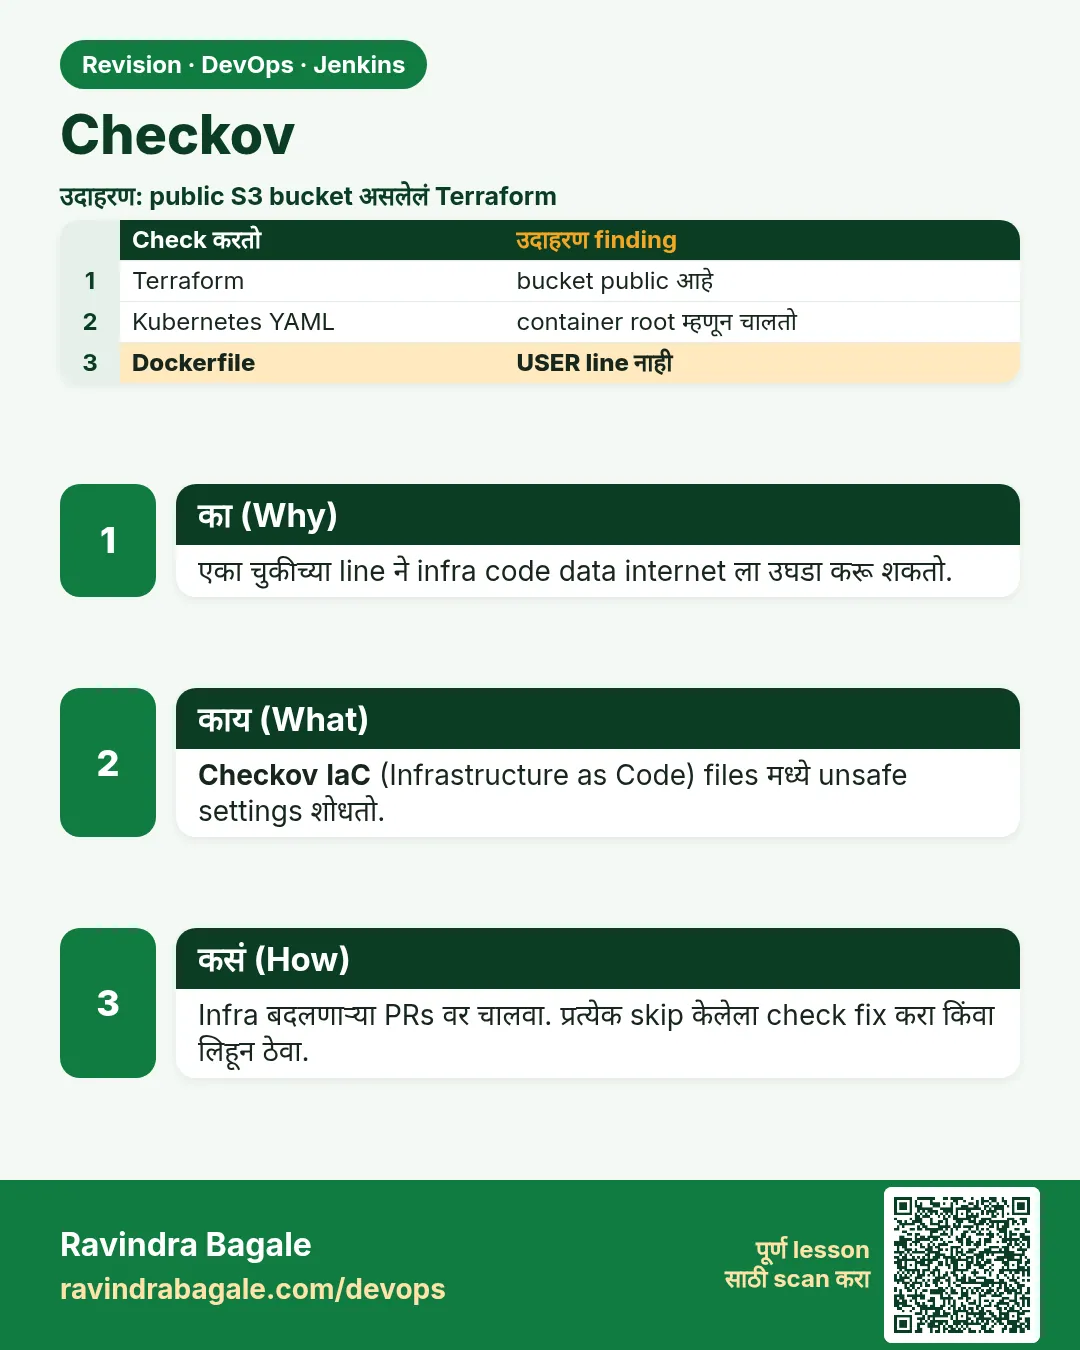
Checkov. एका चुकीच्या line ने infra code data internet ला उघडा करू शकतो.
उजळणी (Revision) card 8 of 11: Checkov · PNG download करा · Card page उघडा

Lesson: 29.8 Checkov

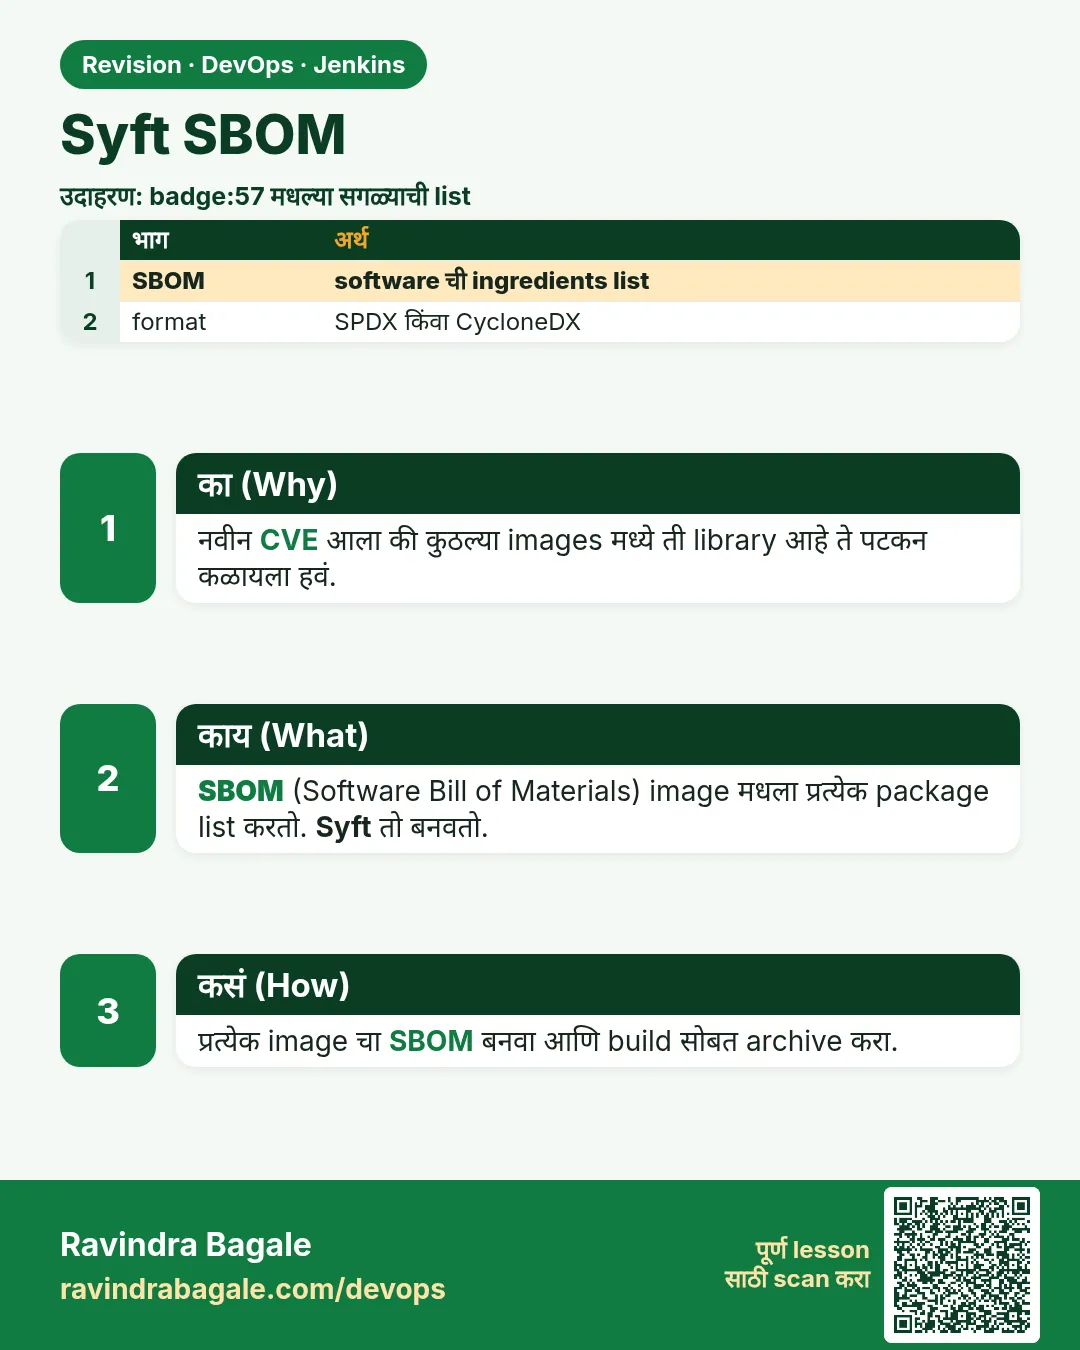
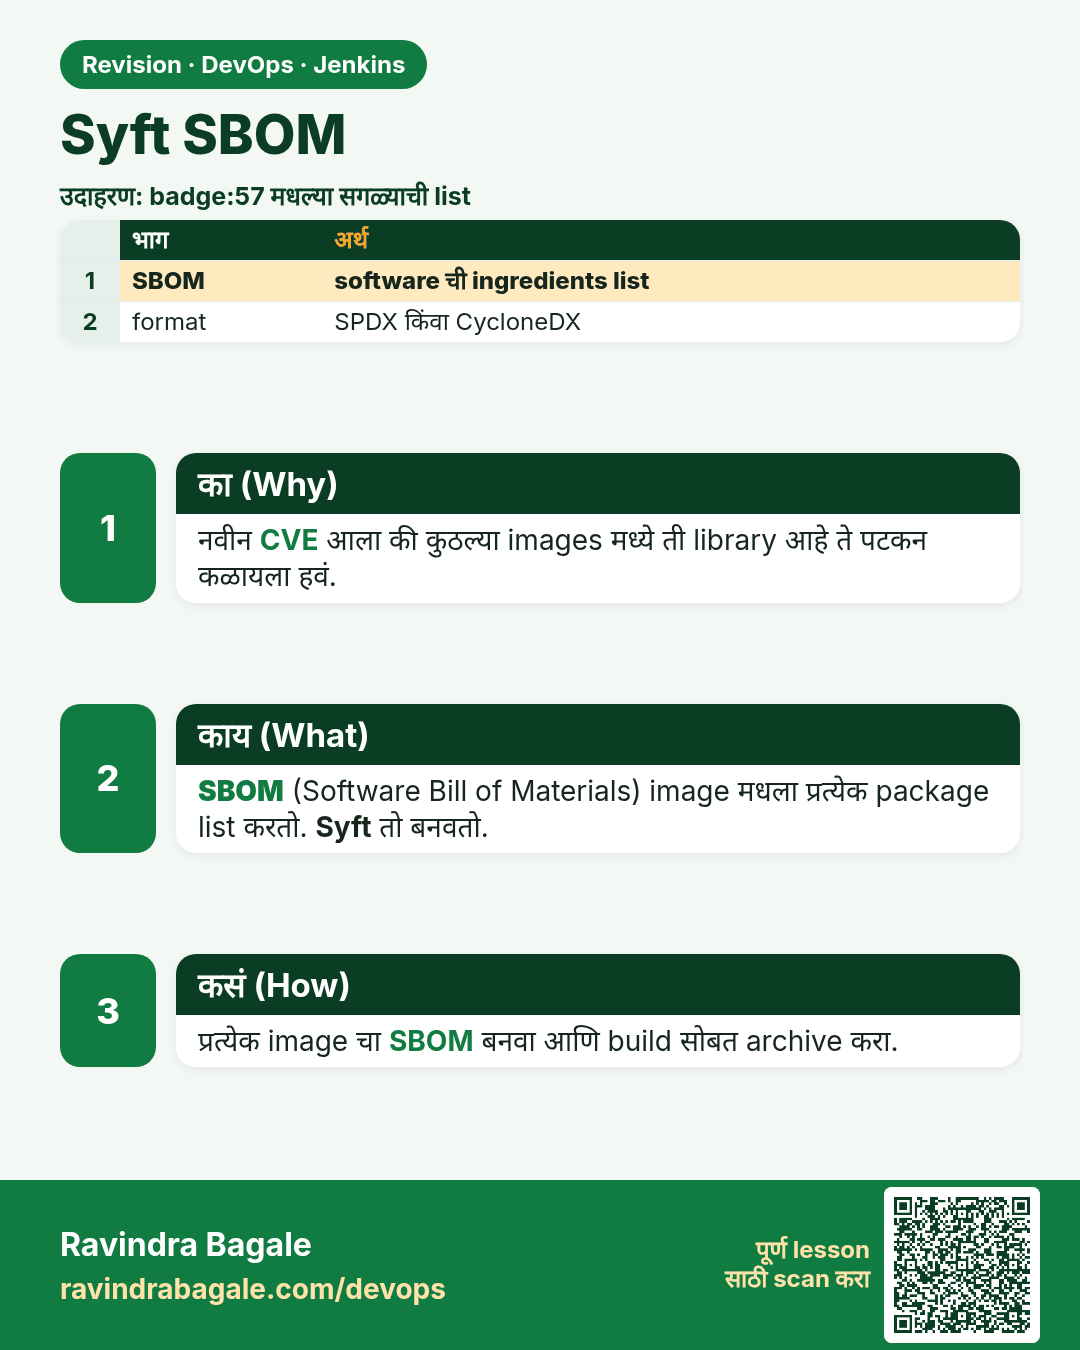
Syft SBOM. नवीन CVE आला की कुठल्या images मध्ये ती library आहे ते पटकन कळायला हवं.
उजळणी (Revision) card 9 of 11: Syft SBOM · PNG download करा · Card page उघडा

Lesson: 29.9 Syft SBOM

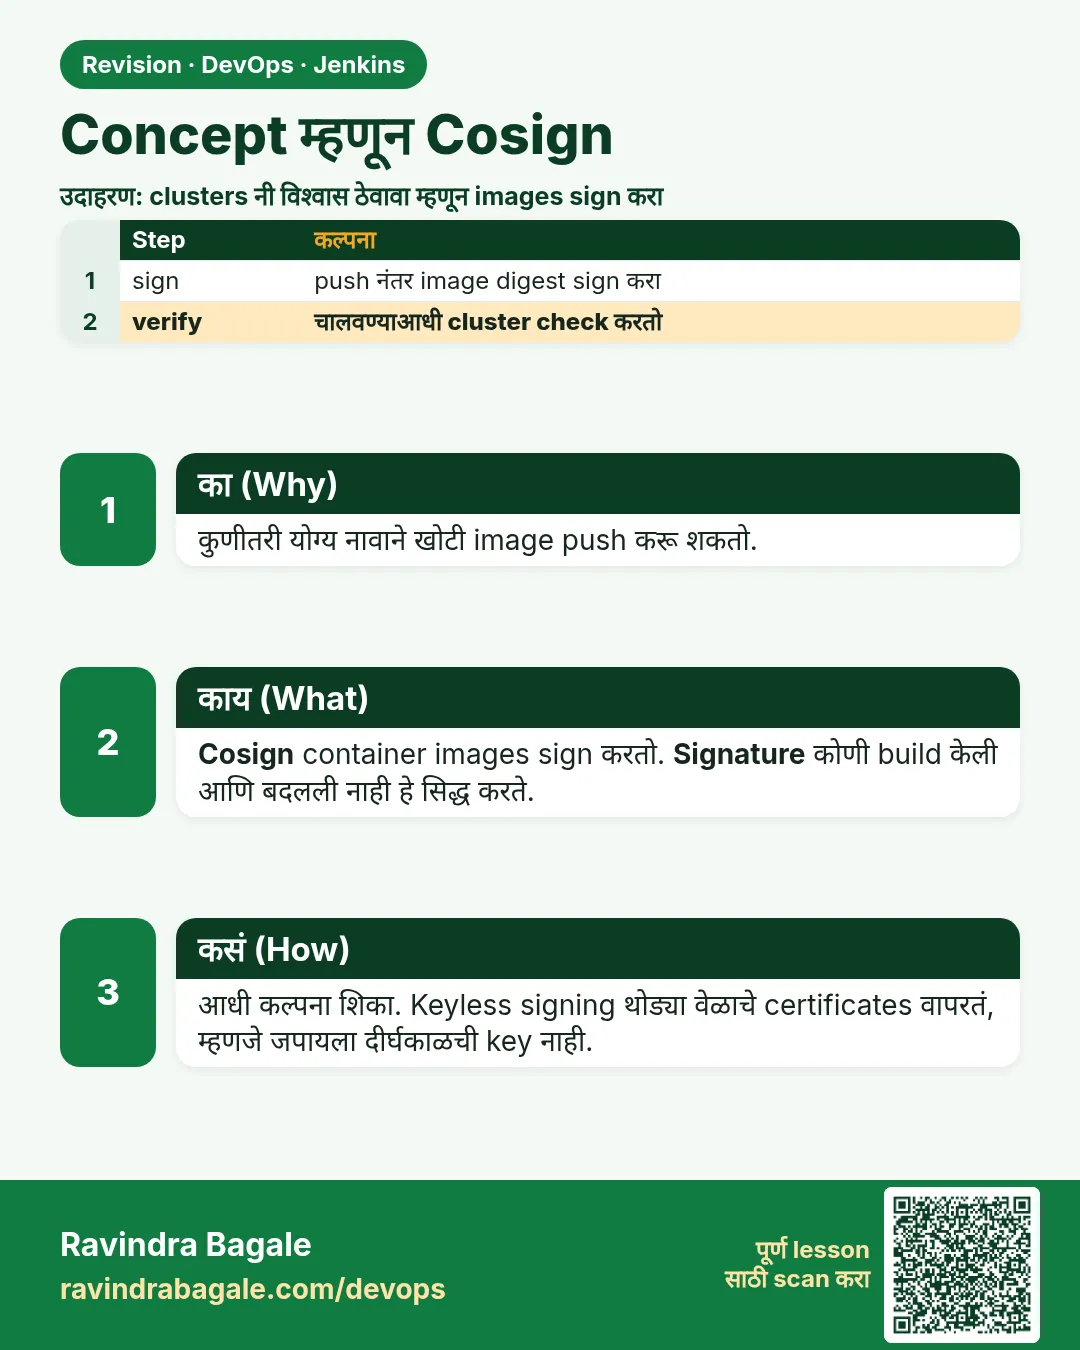
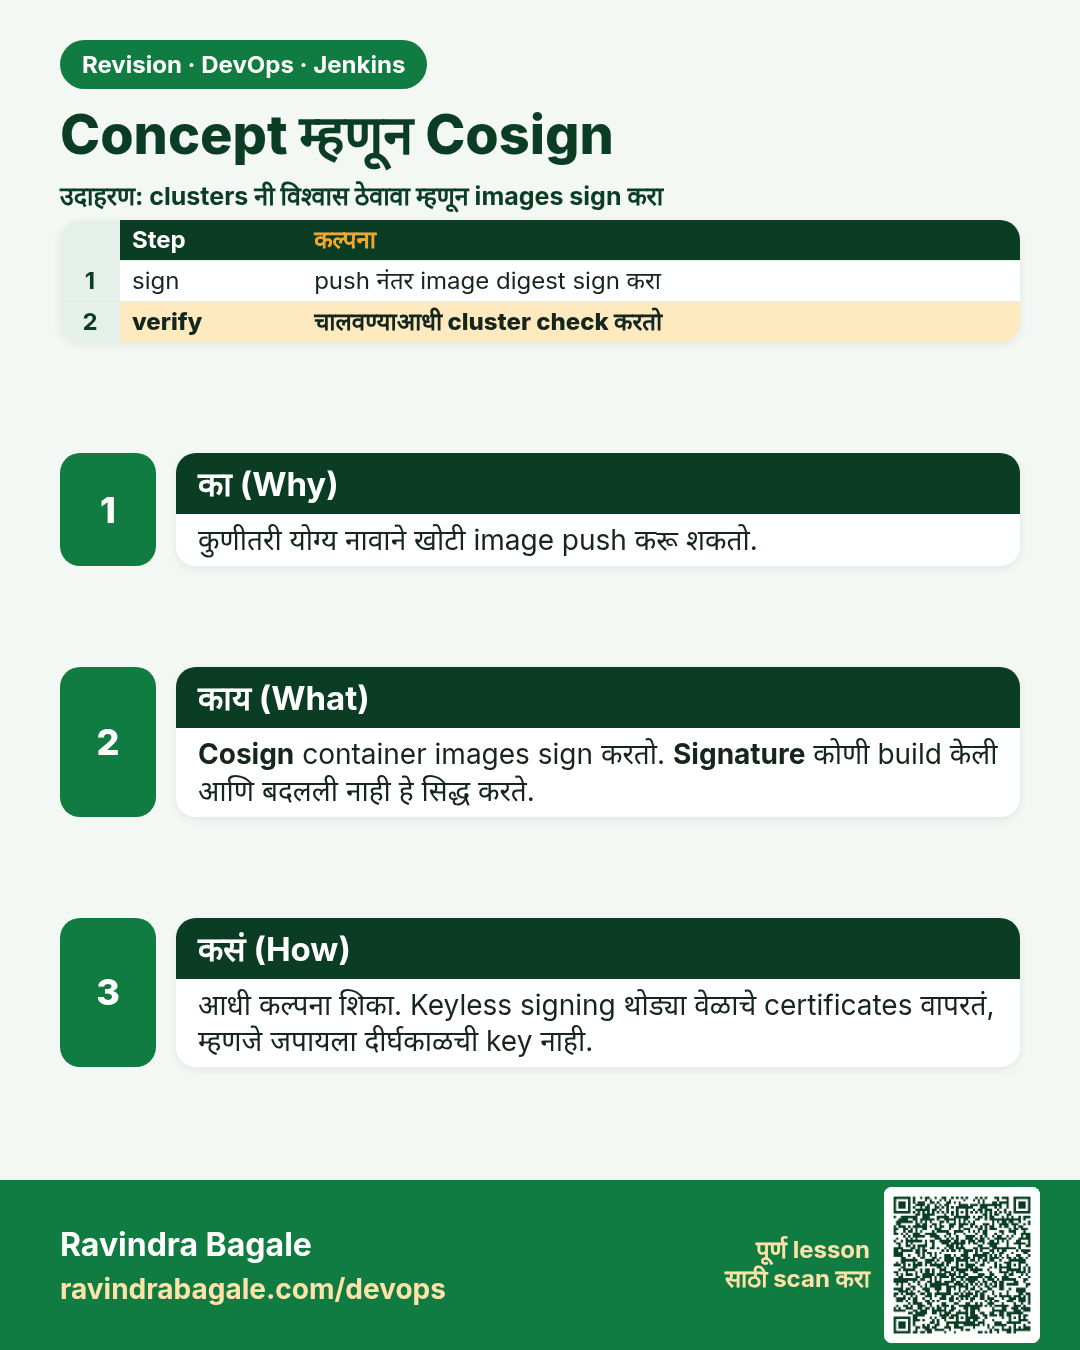
Concept म्हणून Cosign. कुणीतरी योग्य नावाने खोटी image push करू शकतो.
उजळणी (Revision) card 10 of 11: Concept म्हणून Cosign · PNG download करा · Card page उघडा

Lesson: 29.10 Cosign, as a concept, with no keys

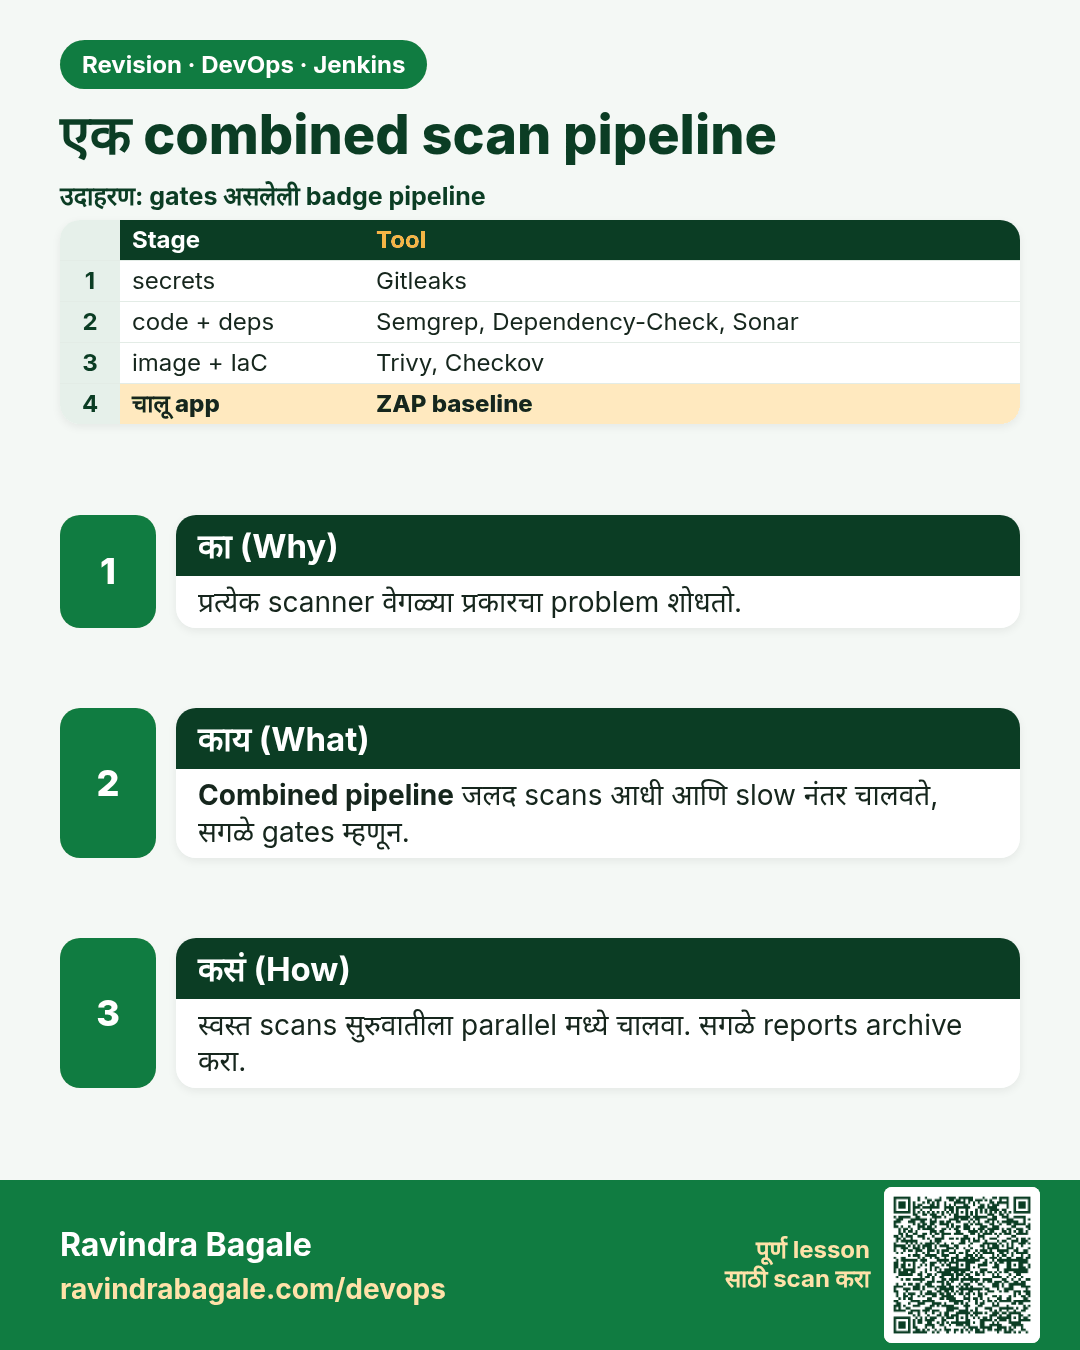
एक combined scan pipeline. प्रत्येक scanner वेगळ्या प्रकारचा problem शोधतो.
उजळणी (Revision) card 11 of 11: एक combined scan pipeline · PNG download करा · Card page उघडा

Lesson: 29.11 One combined pipeline

मुलाखत (Interview) cards

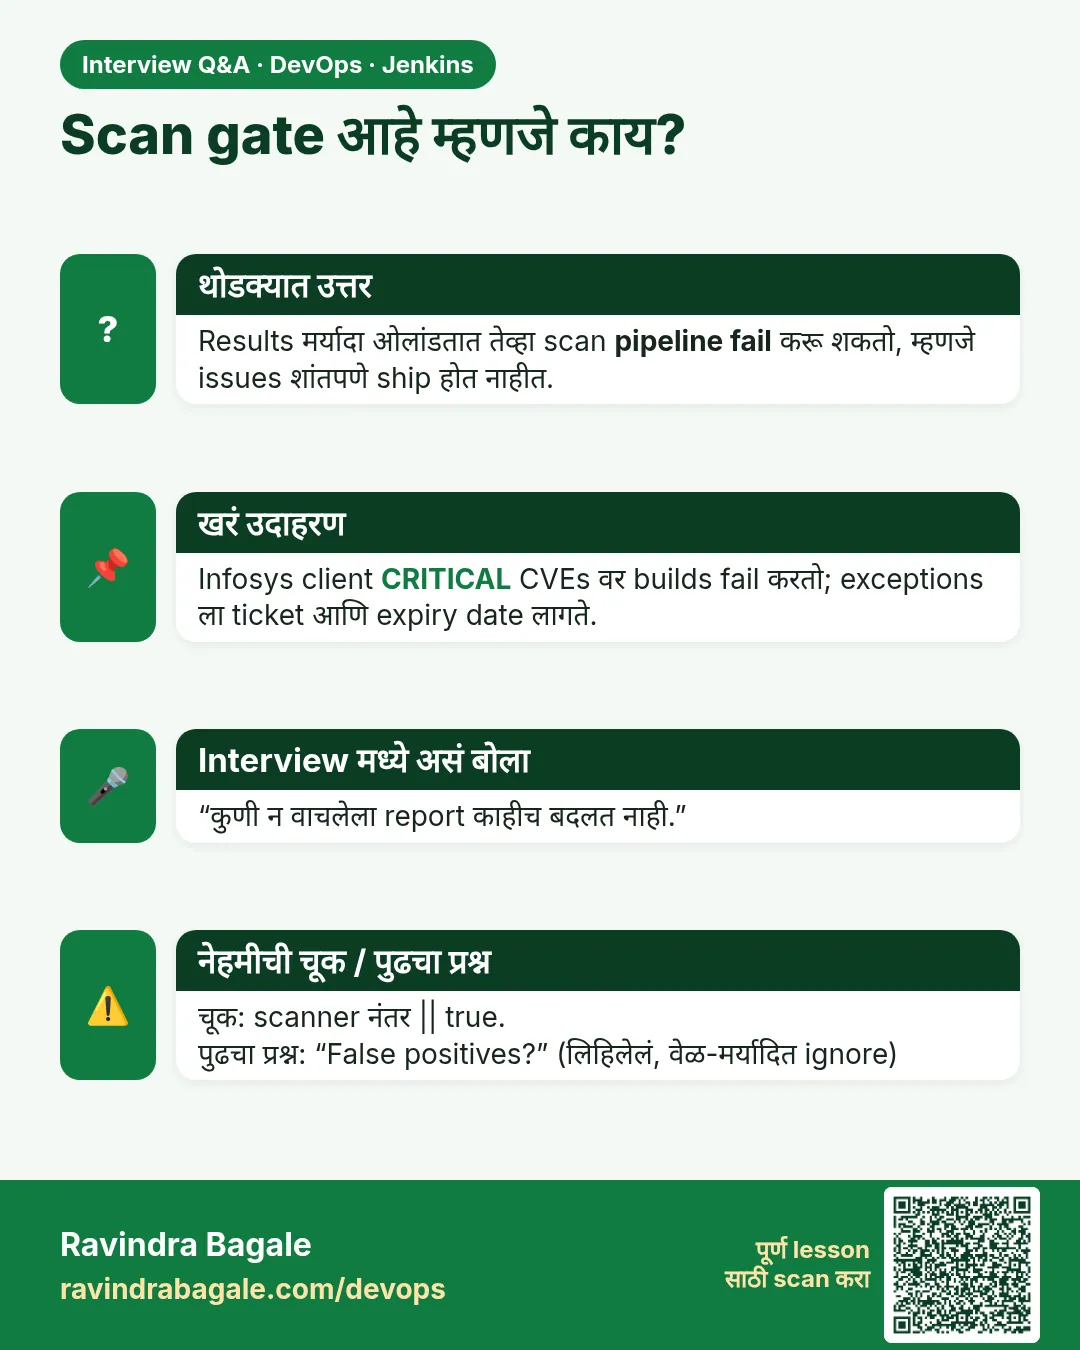
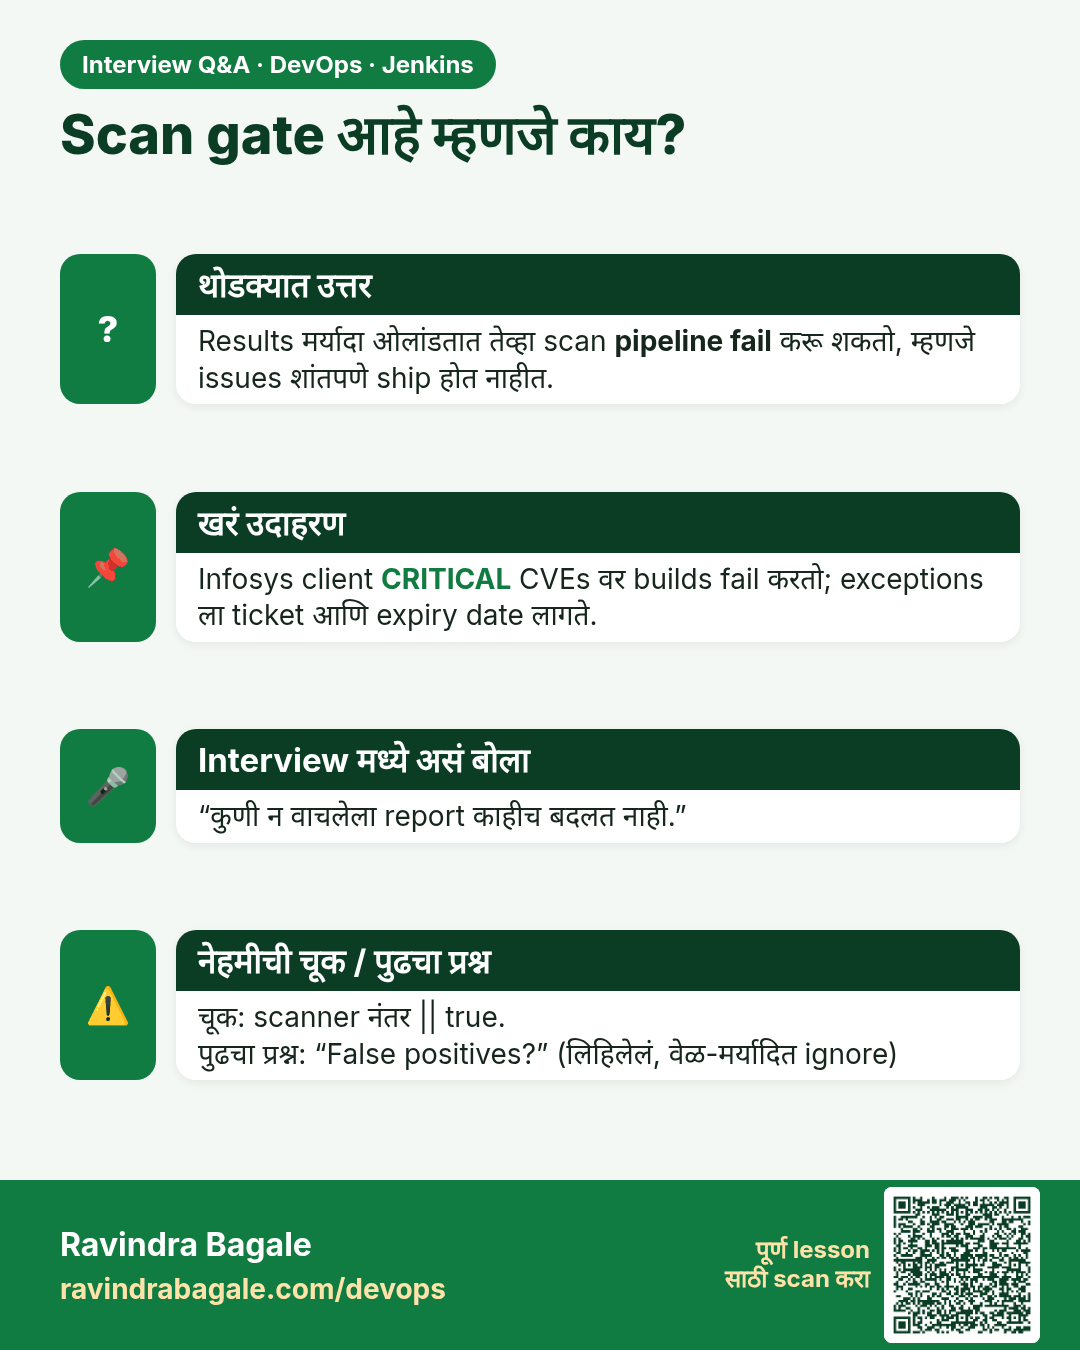
Scan gate आहे म्हणजे काय? Results मर्यादा ओलांडतात तेव्हा scan pipeline fail करू शकतो, म्हणजे issues शांतपणे ship होत नाहीत.
मुलाखत (Interview) card 1 of 11: Scan gate आहे म्हणजे काय? · PNG download करा · Card page उघडा

Lesson: 29.1 Scans are gates, not decorations
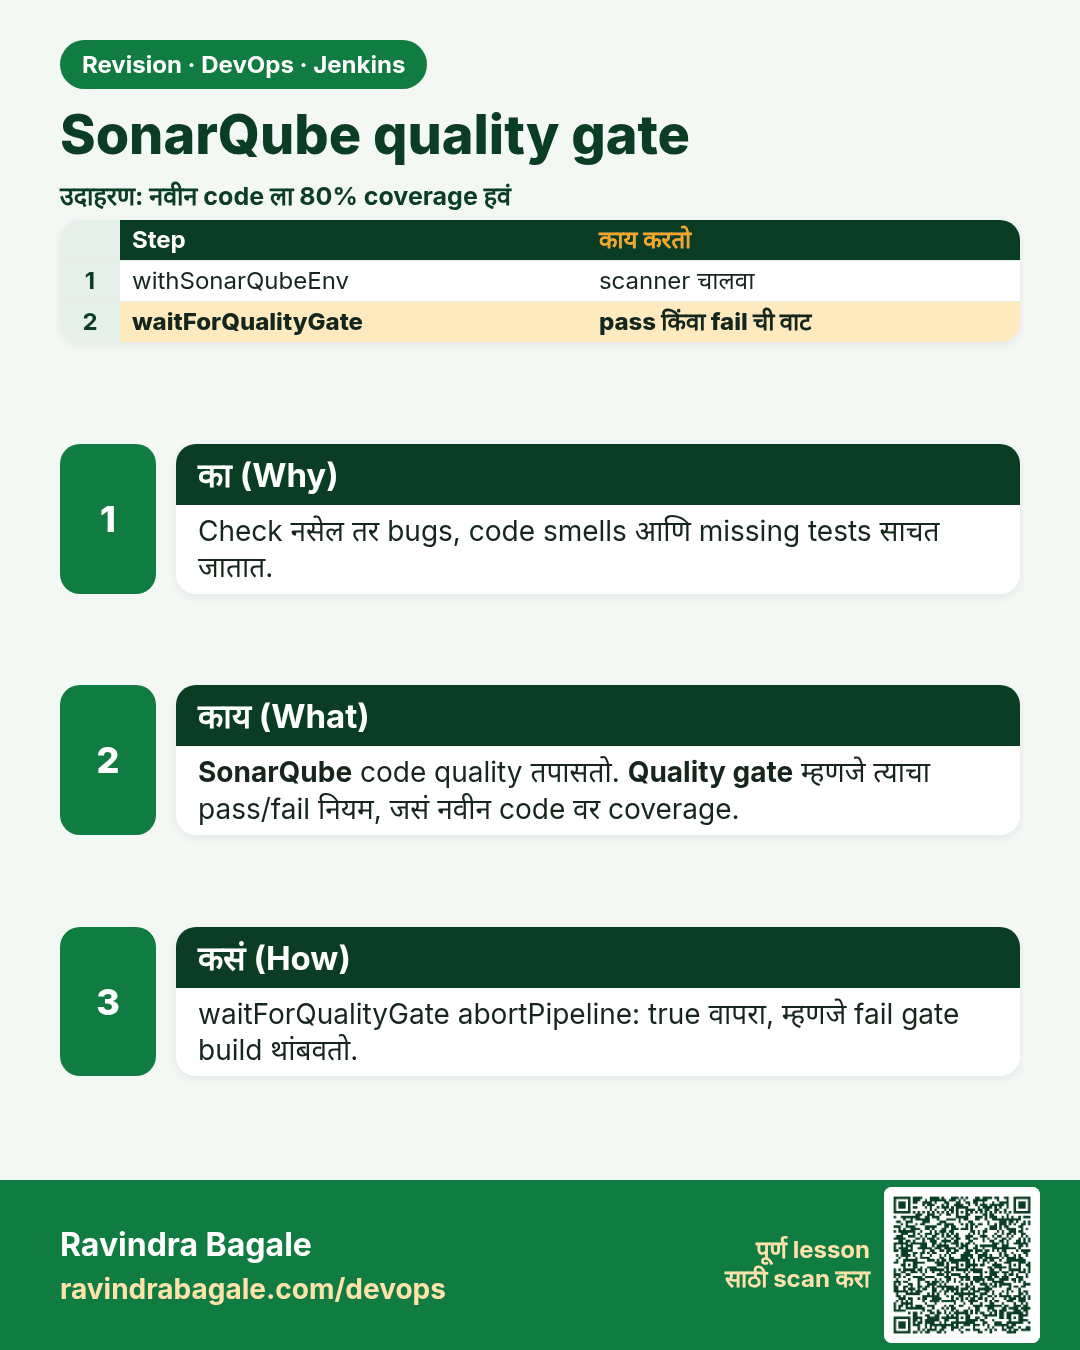
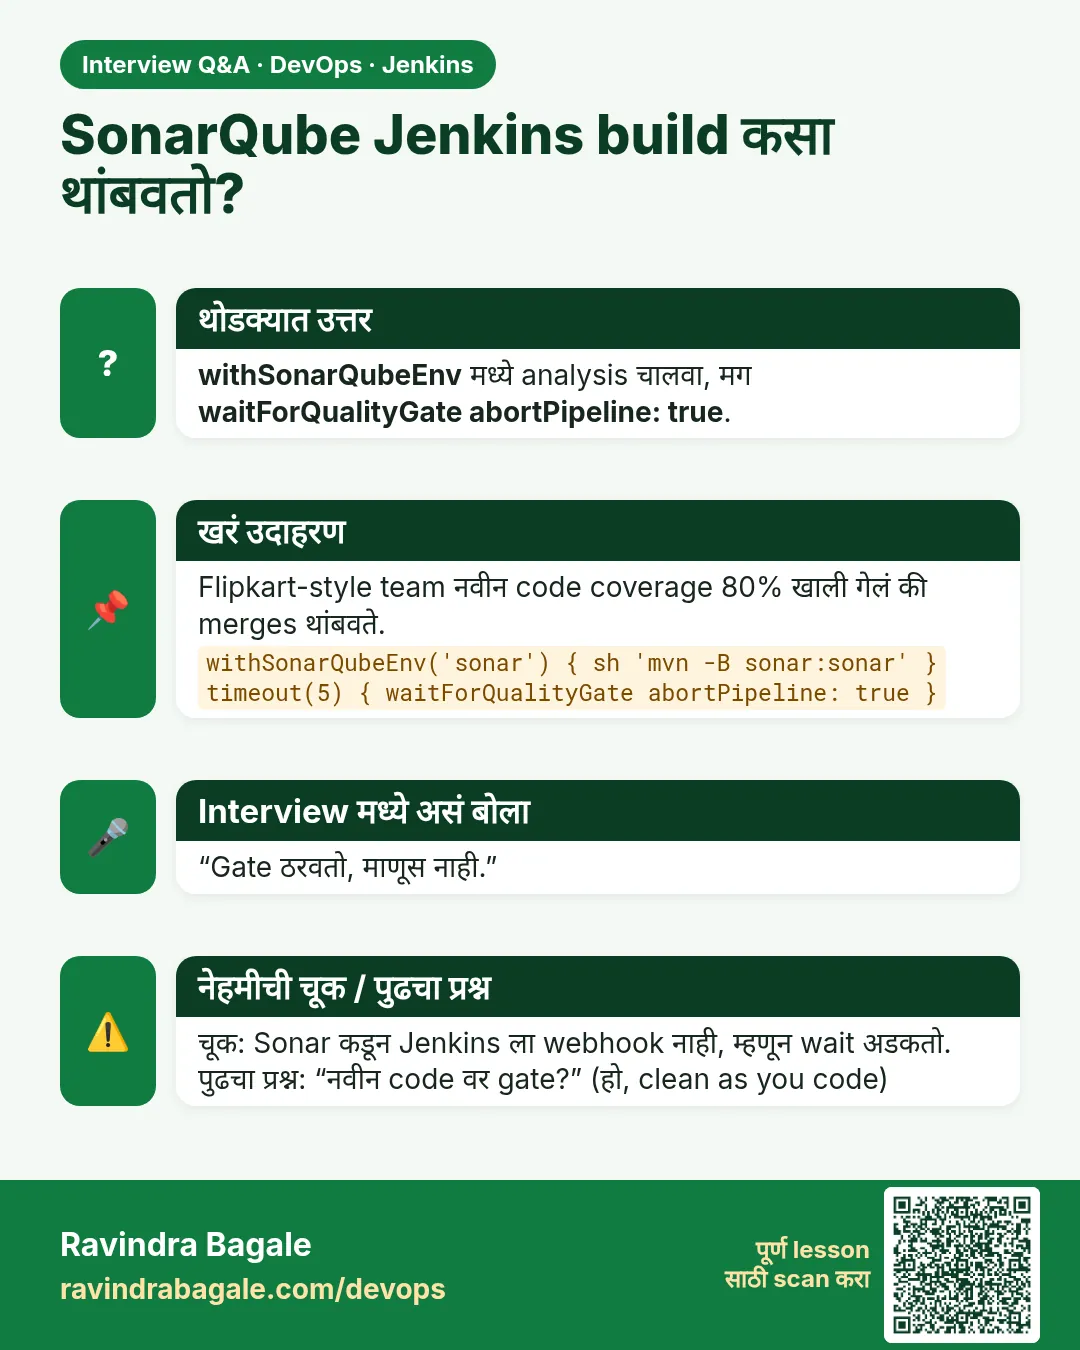
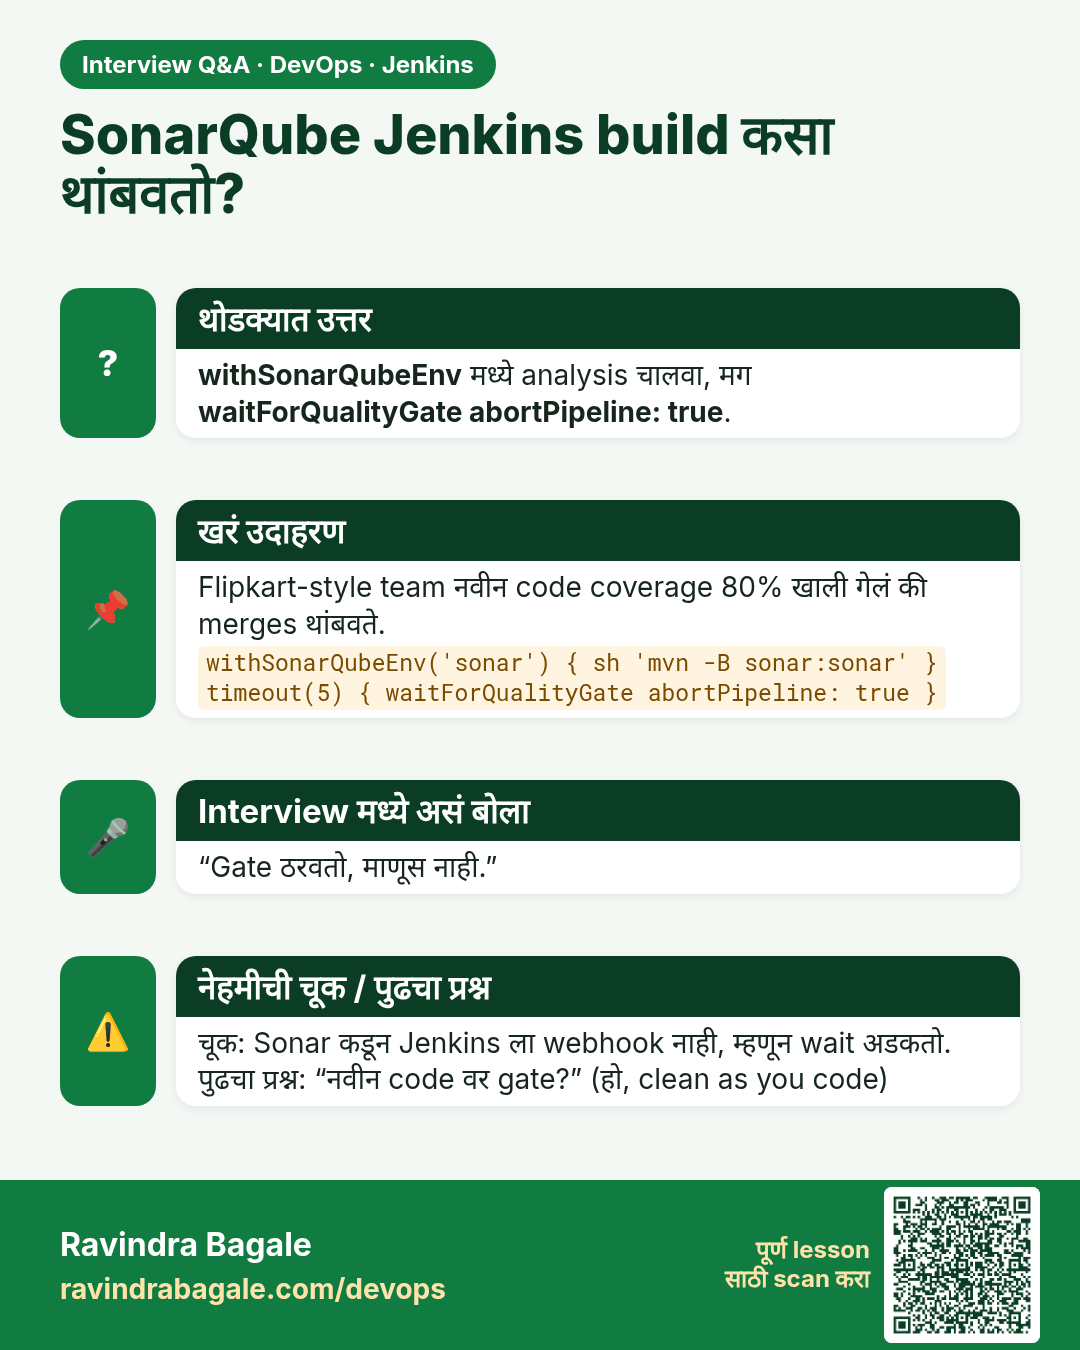
SonarQube Jenkins build कसा थांबवतो? withSonarQubeEnv मध्ये analysis चालवा, मग waitForQualityGate abortPipeline: true.
मुलाखत (Interview) card 2 of 11: SonarQube Jenkins build कसा थांबवतो? · PNG download करा · Card page उघडा

Lesson: 29.2 SonarQube quality gate
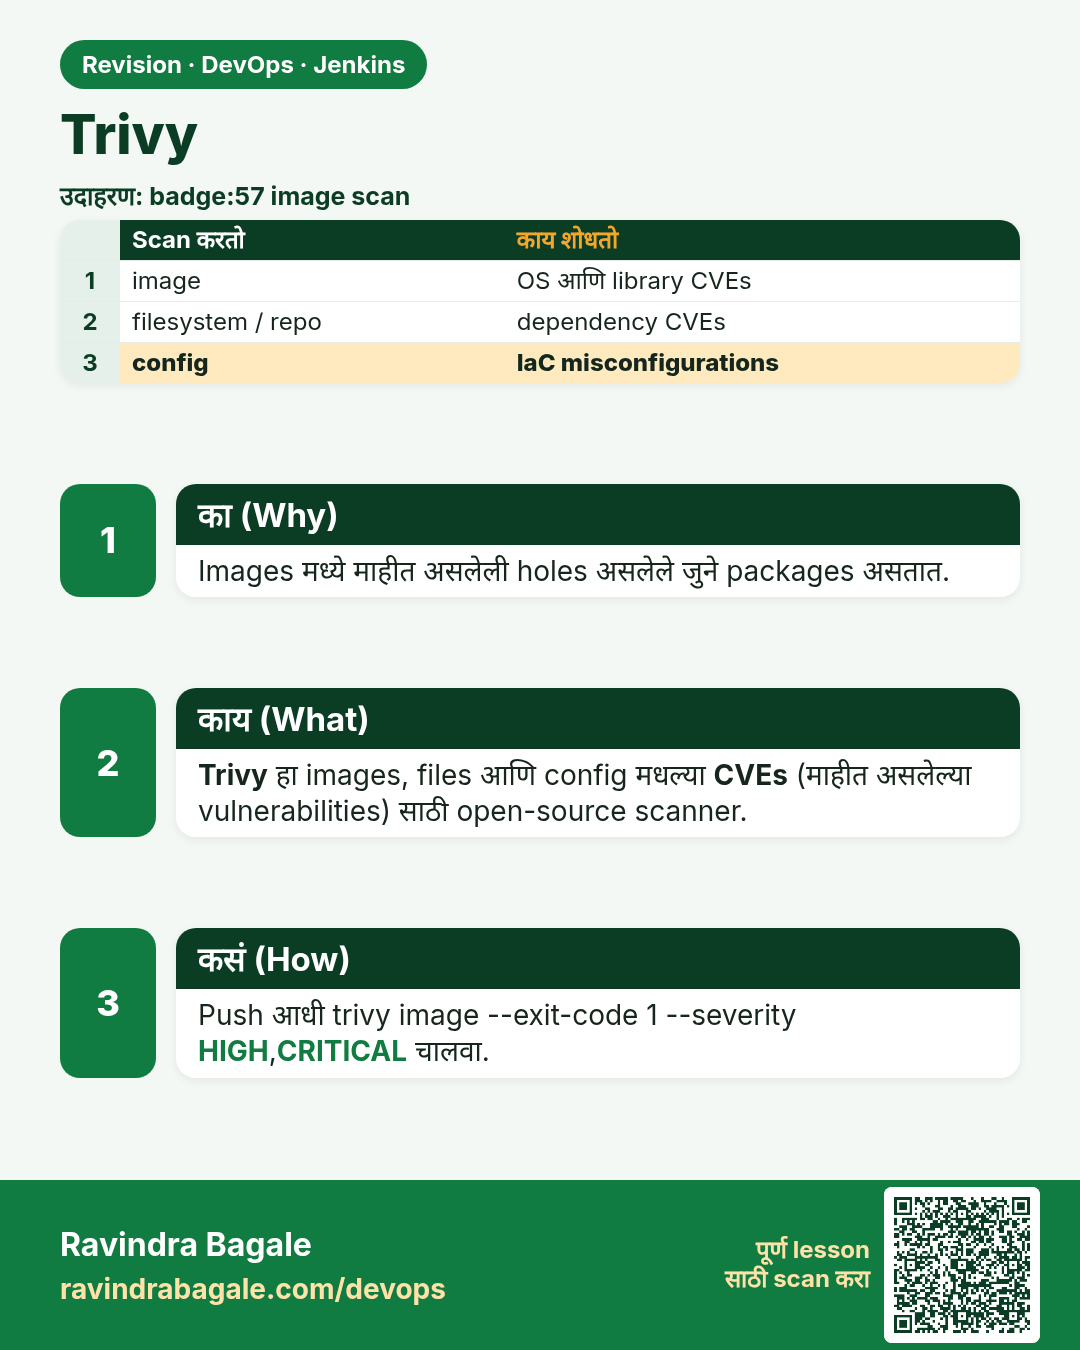
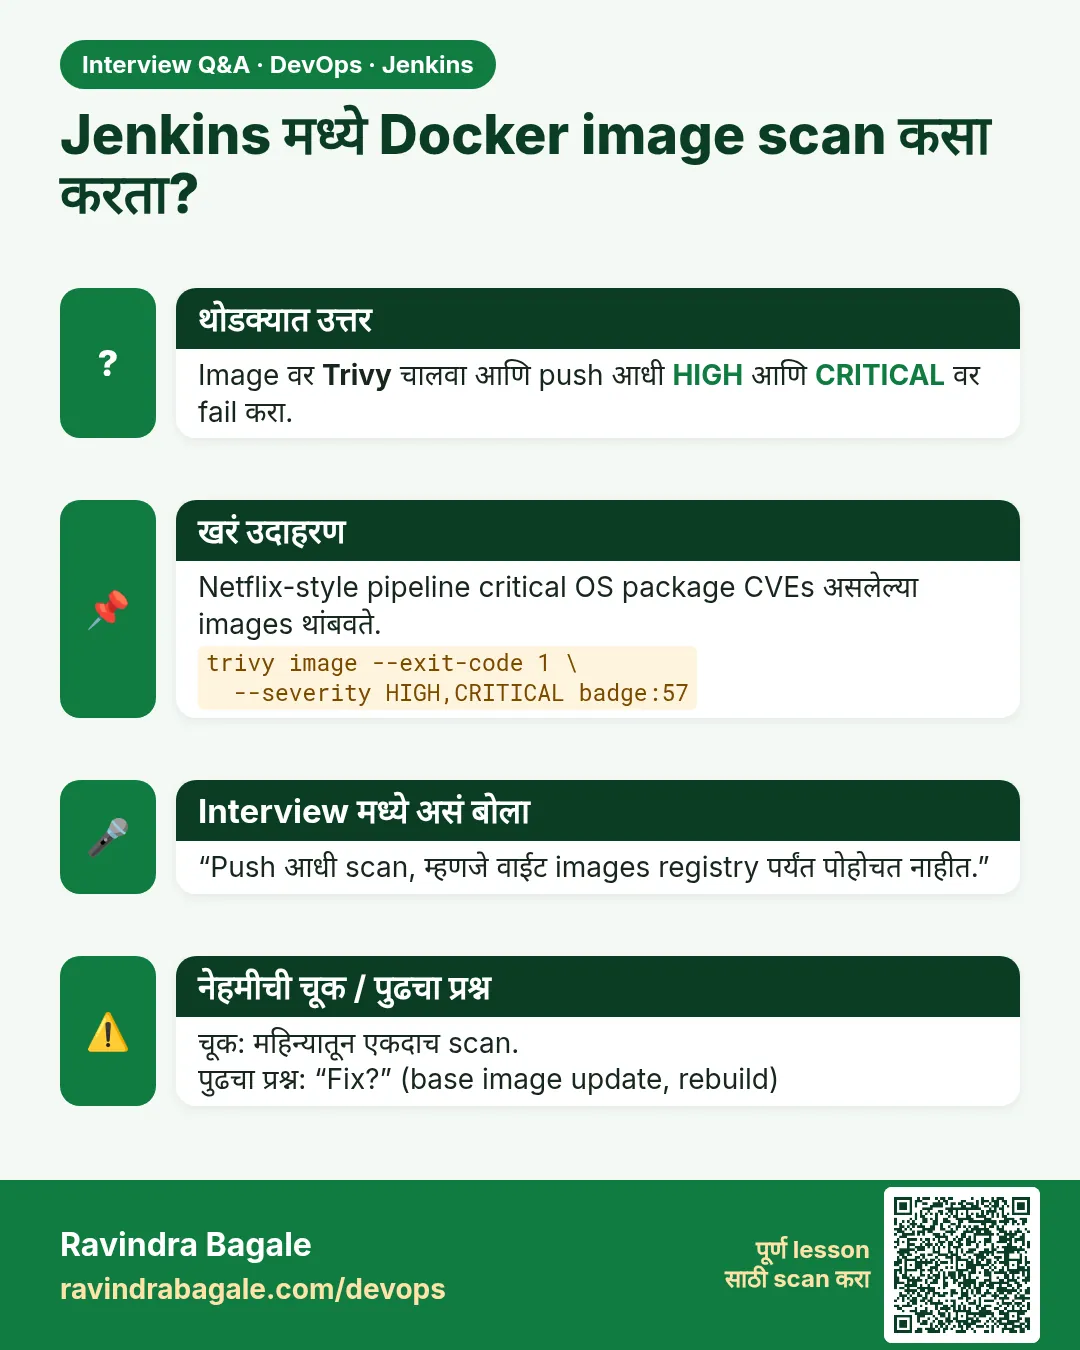
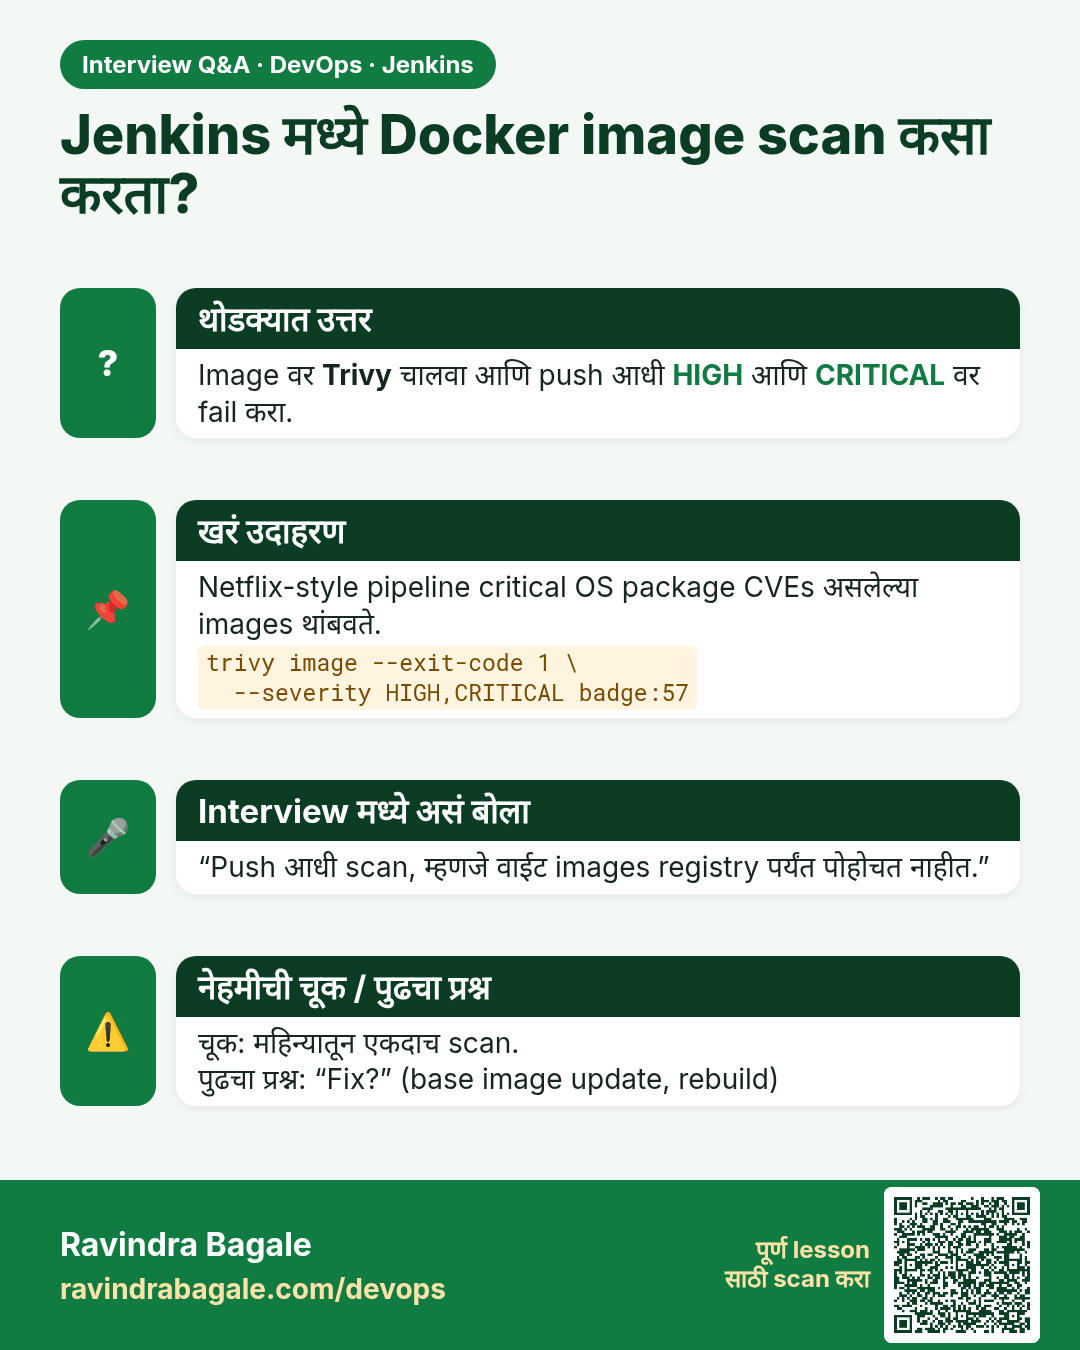
Jenkins मध्ये Docker image scan कसा करता? Image वर Trivy चालवा आणि push आधी HIGH आणि CRITICAL वर fail करा.
मुलाखत (Interview) card 3 of 11: Jenkins मध्ये Docker image scan कसा करता? · PNG download करा · Card page उघडा

Lesson: 29.3 Trivy

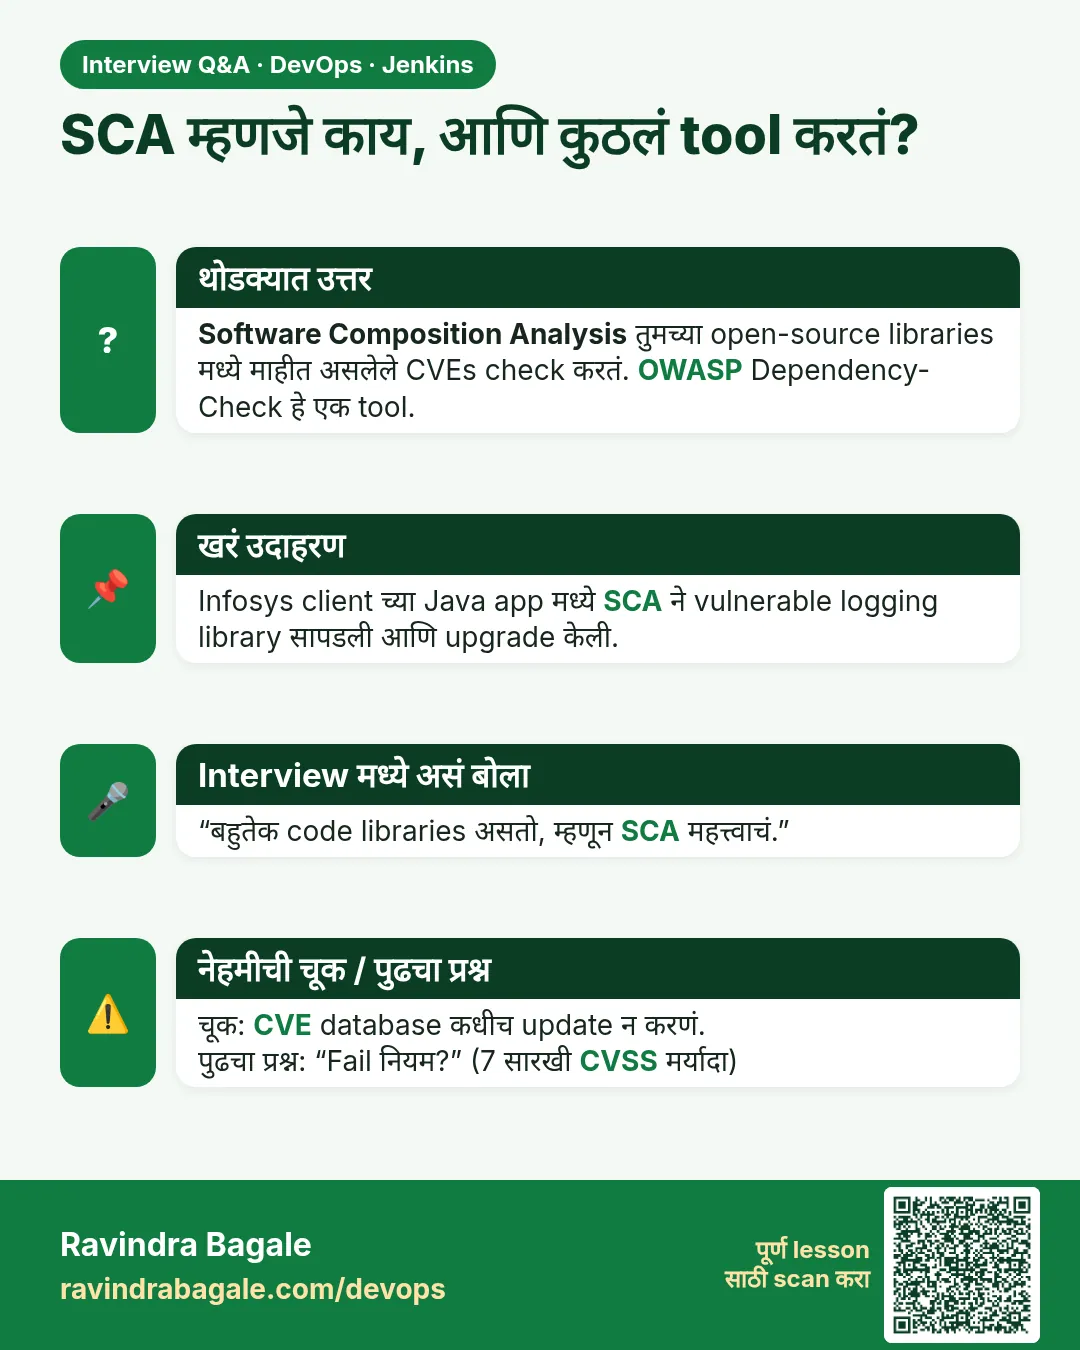
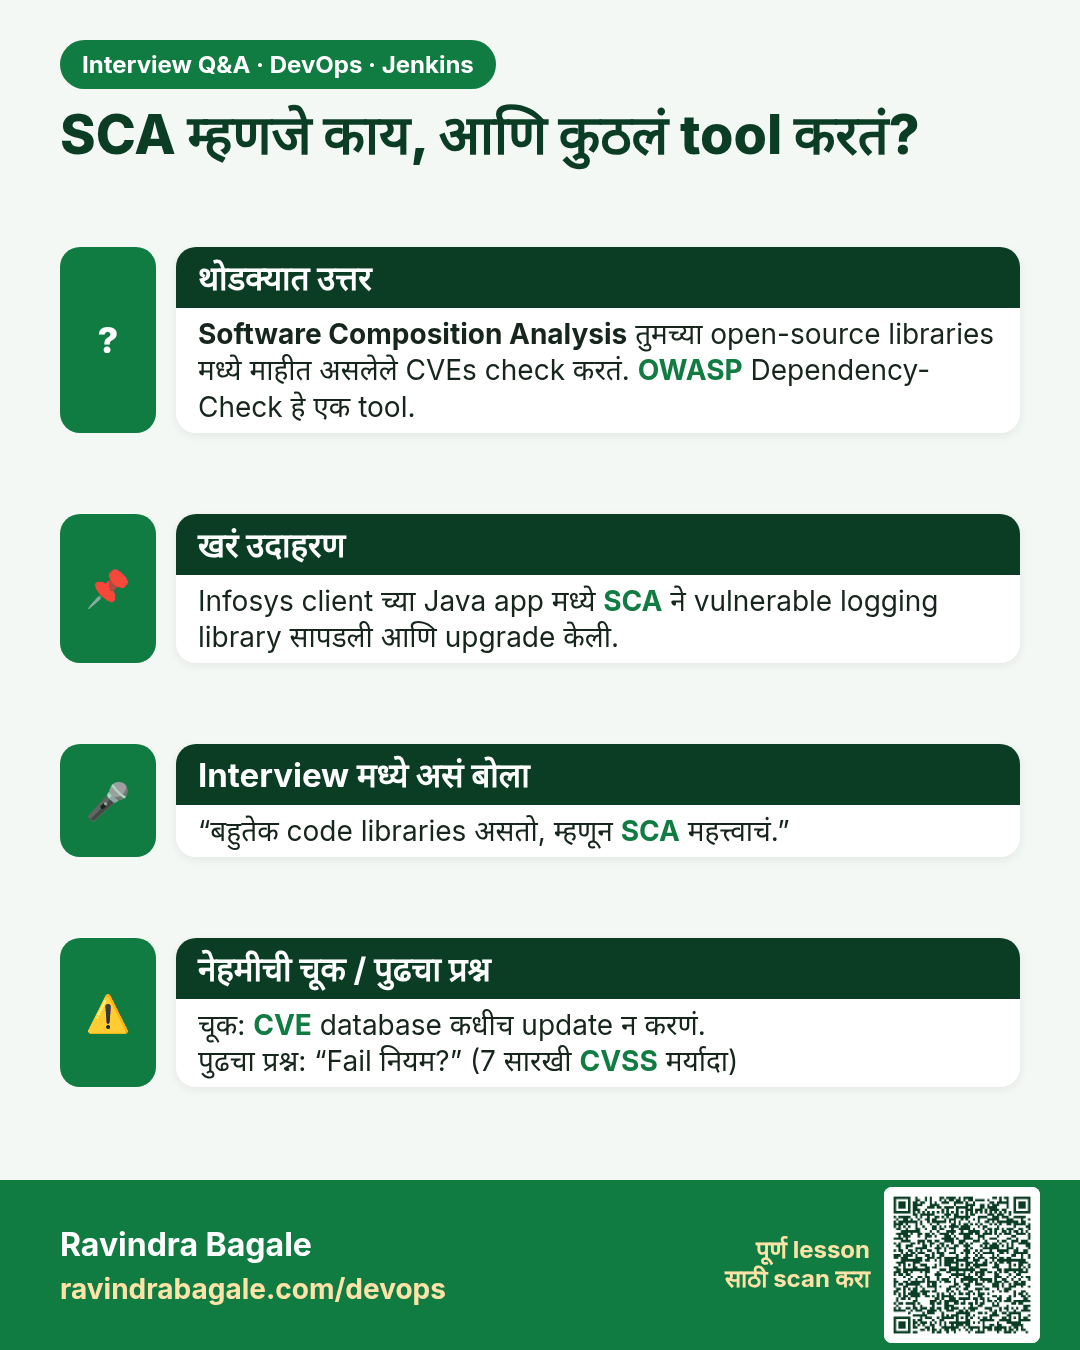
SCA म्हणजे काय, आणि कुठलं tool करतं? Software Composition Analysis तुमच्या open-source libraries मध्ये माहीत असलेले CVEs check करतं. OWASP Dependency-Check हे एक tool.
मुलाखत (Interview) card 4 of 11: SCA म्हणजे काय, आणि कुठलं tool करतं? · PNG download करा · Card page उघडा

Lesson: 29.4 OWASP Dependency-Check
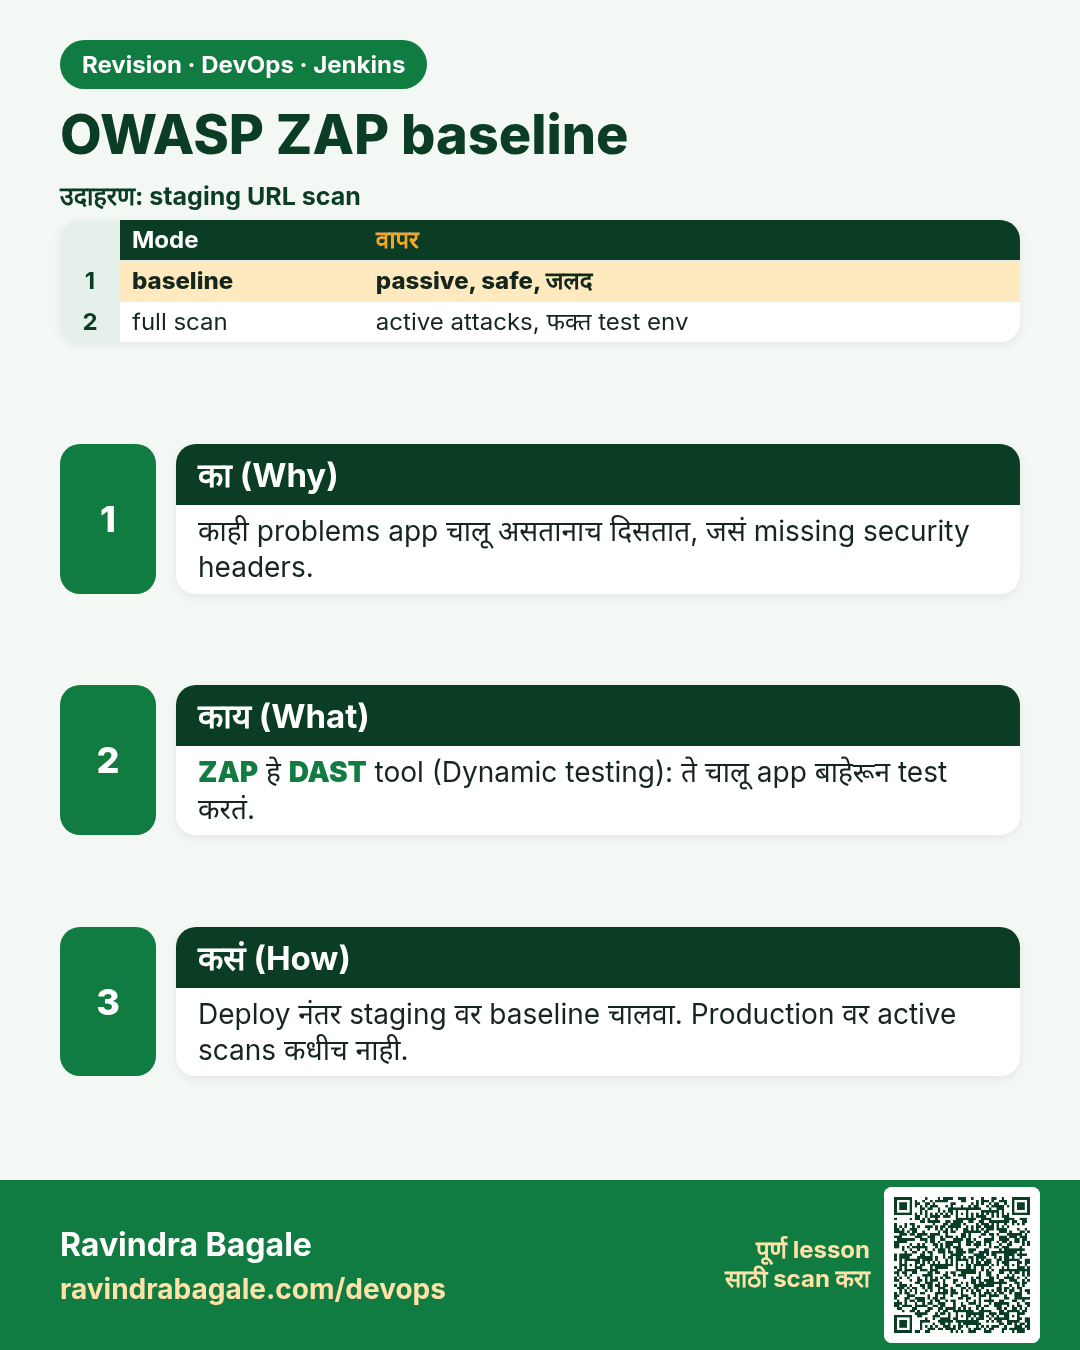
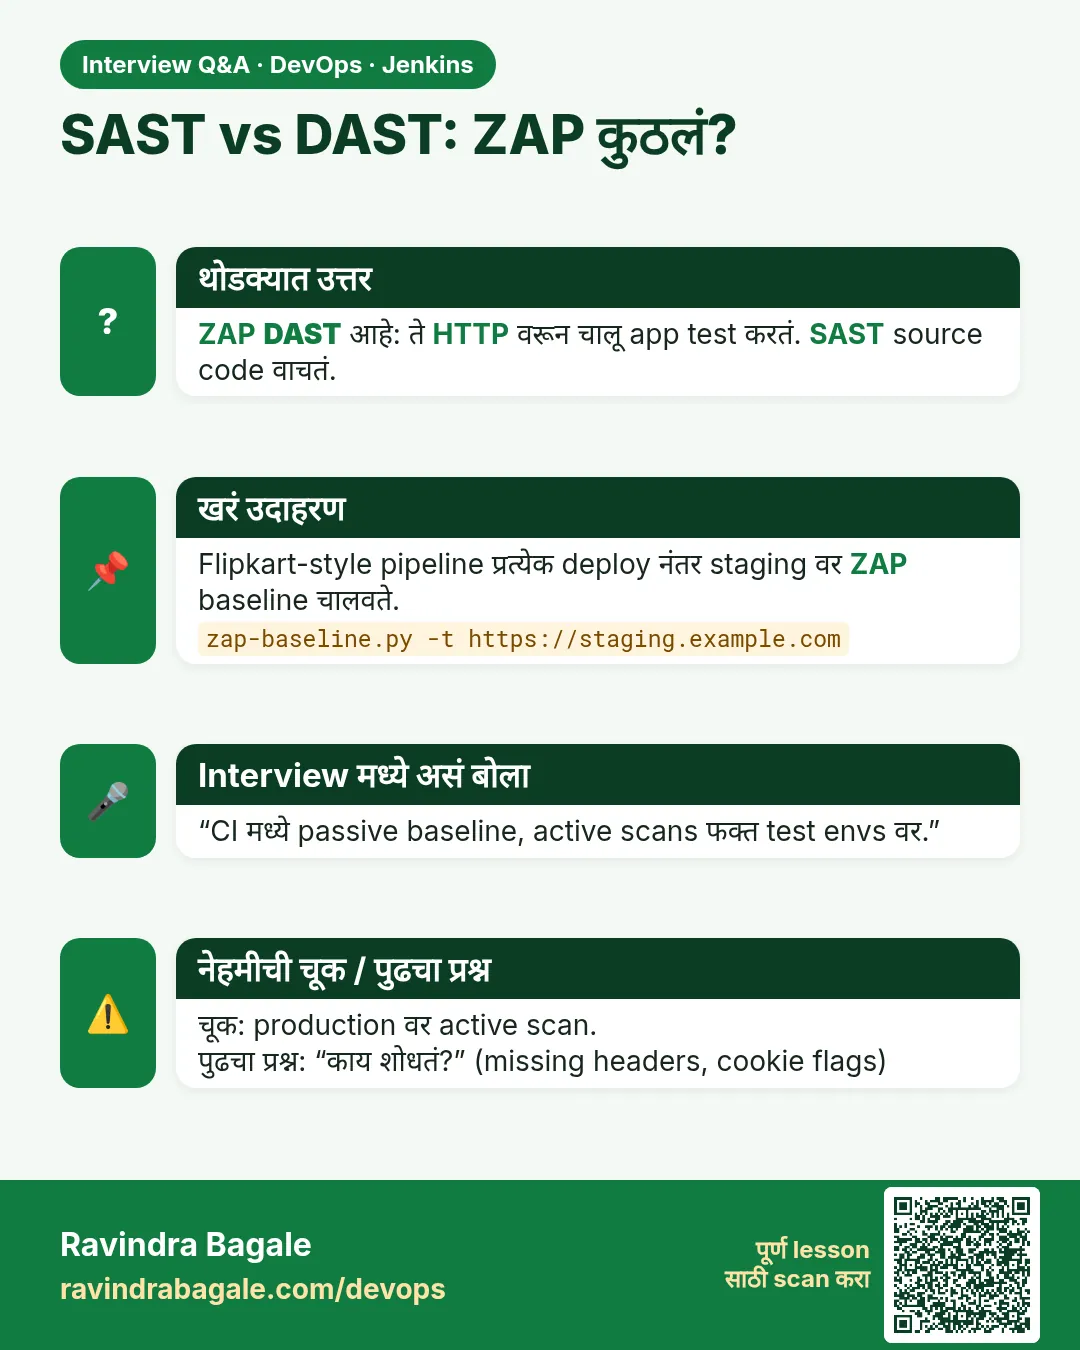
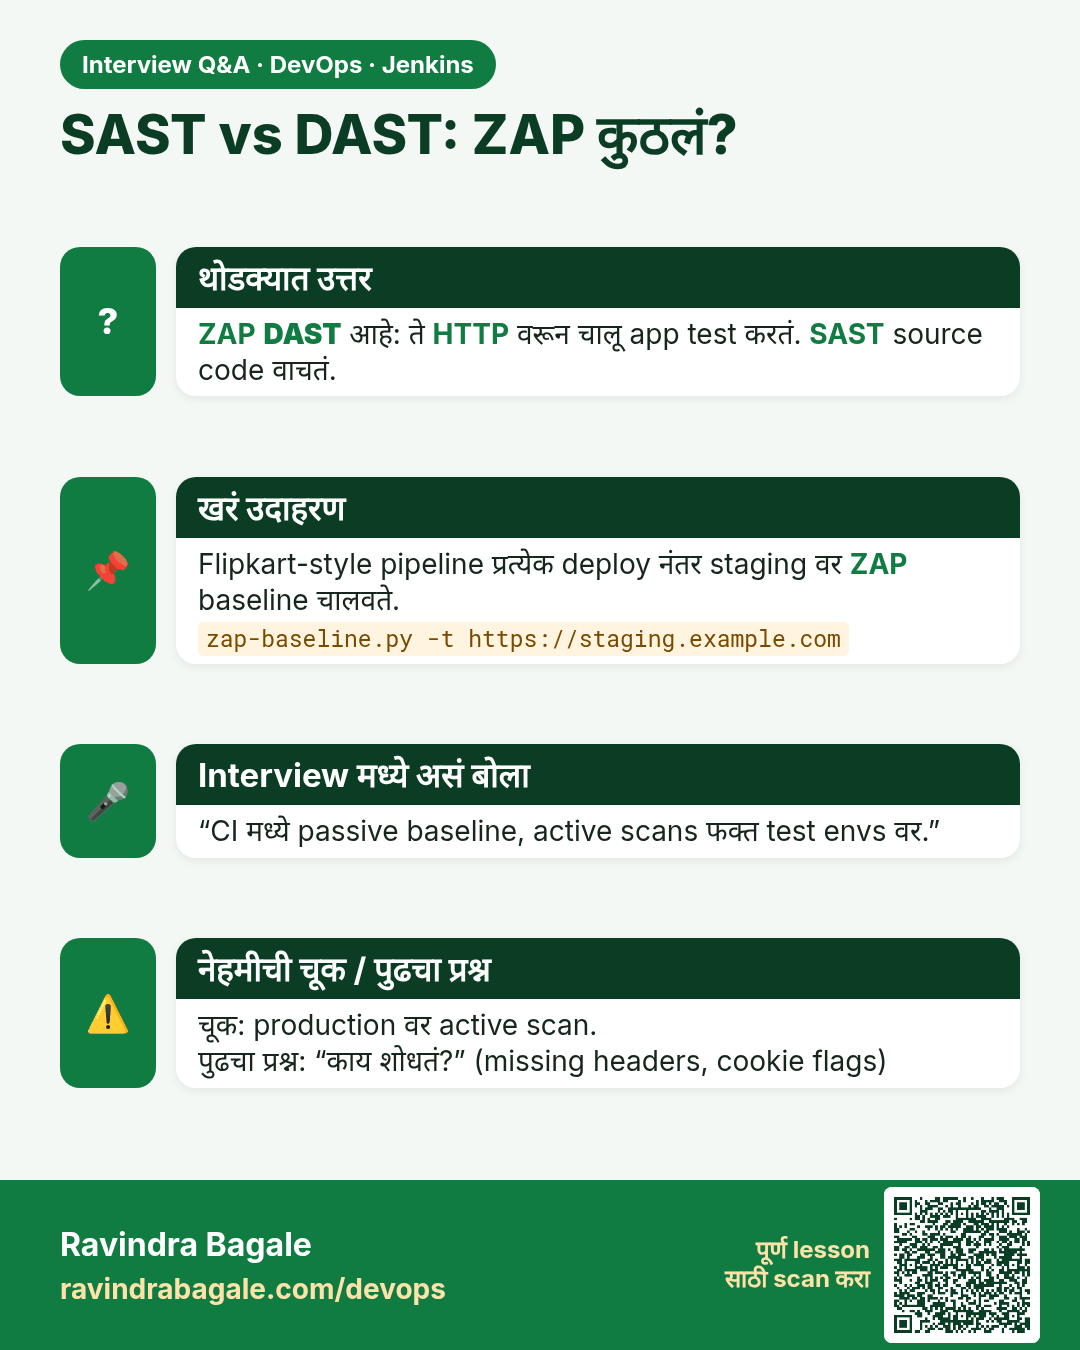
SAST vs DAST: ZAP कुठलं? ZAP DAST आहे: ते HTTP वरून चालू app test करतं. SAST source code वाचतं.
मुलाखत (Interview) card 5 of 11: SAST vs DAST: ZAP कुठलं? · PNG download करा · Card page उघडा

Lesson: 29.5 ZAP baseline

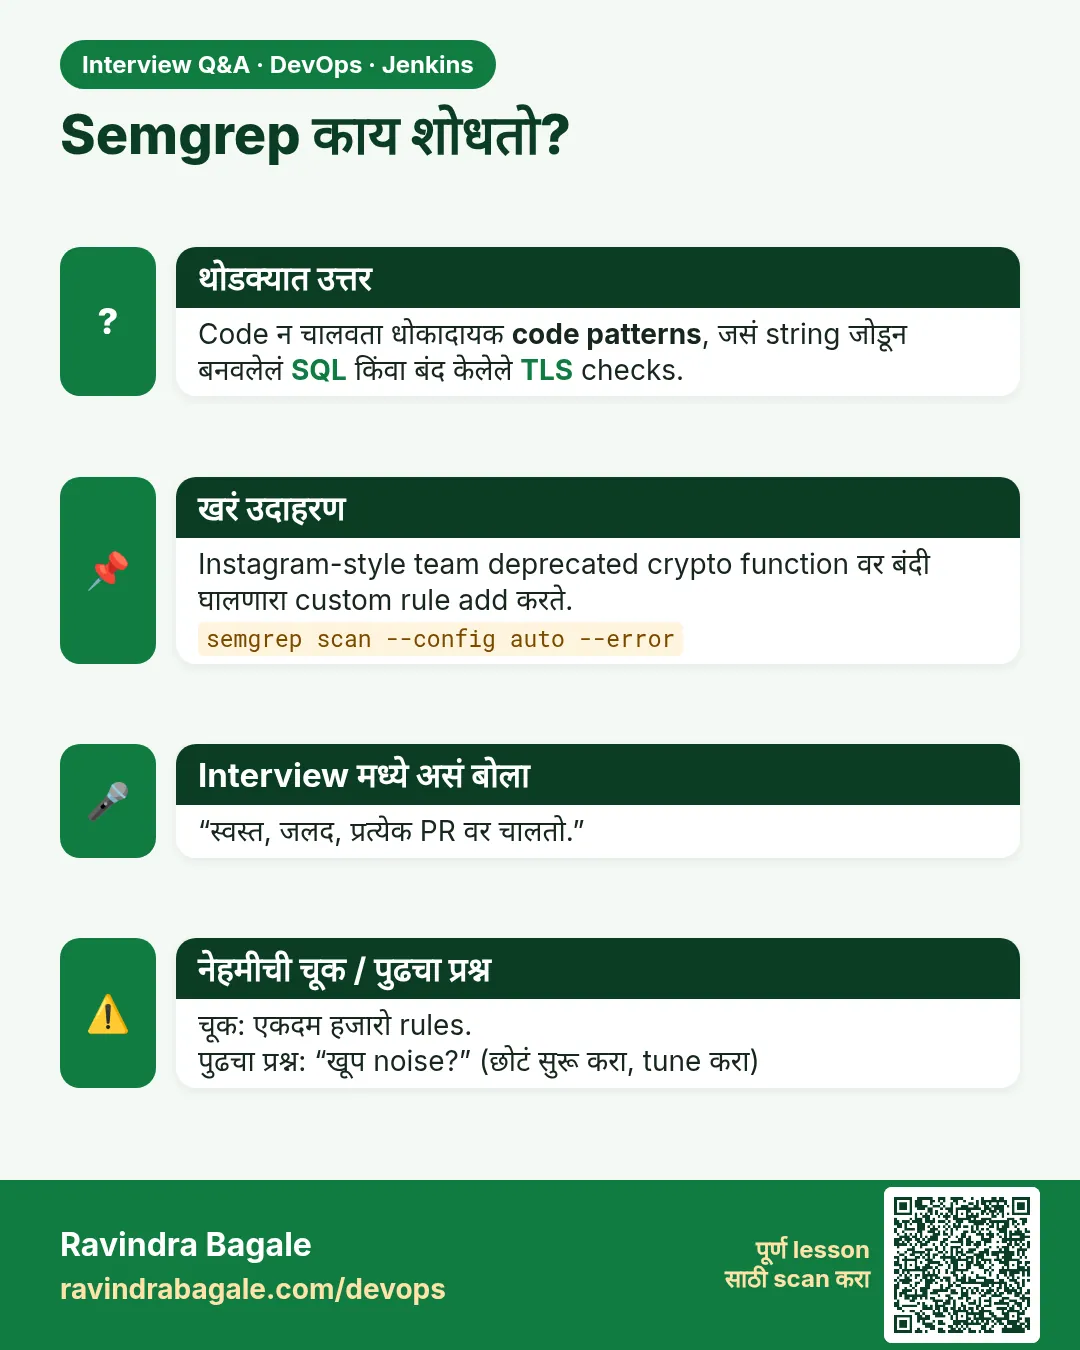
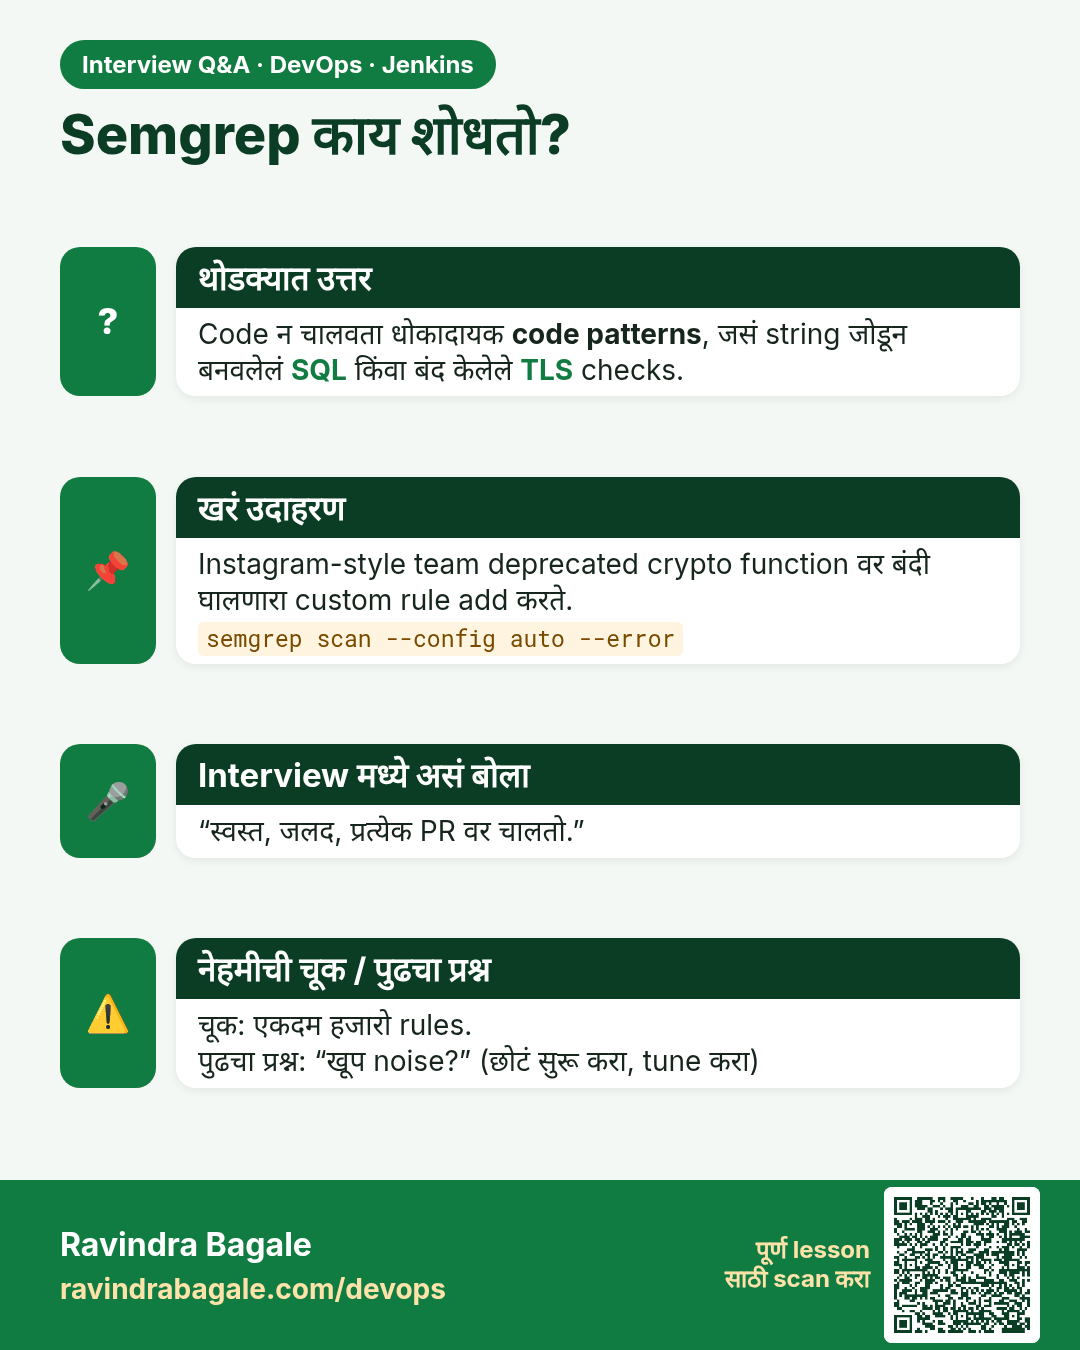
Semgrep काय शोधतो? Code न चालवता धोकादायक code patterns, जसं string जोडून बनवलेलं SQL किंवा बंद केलेले TLS checks.
मुलाखत (Interview) card 6 of 11: Semgrep काय शोधतो? · PNG download करा · Card page उघडा

Lesson: 29.6 Semgrep

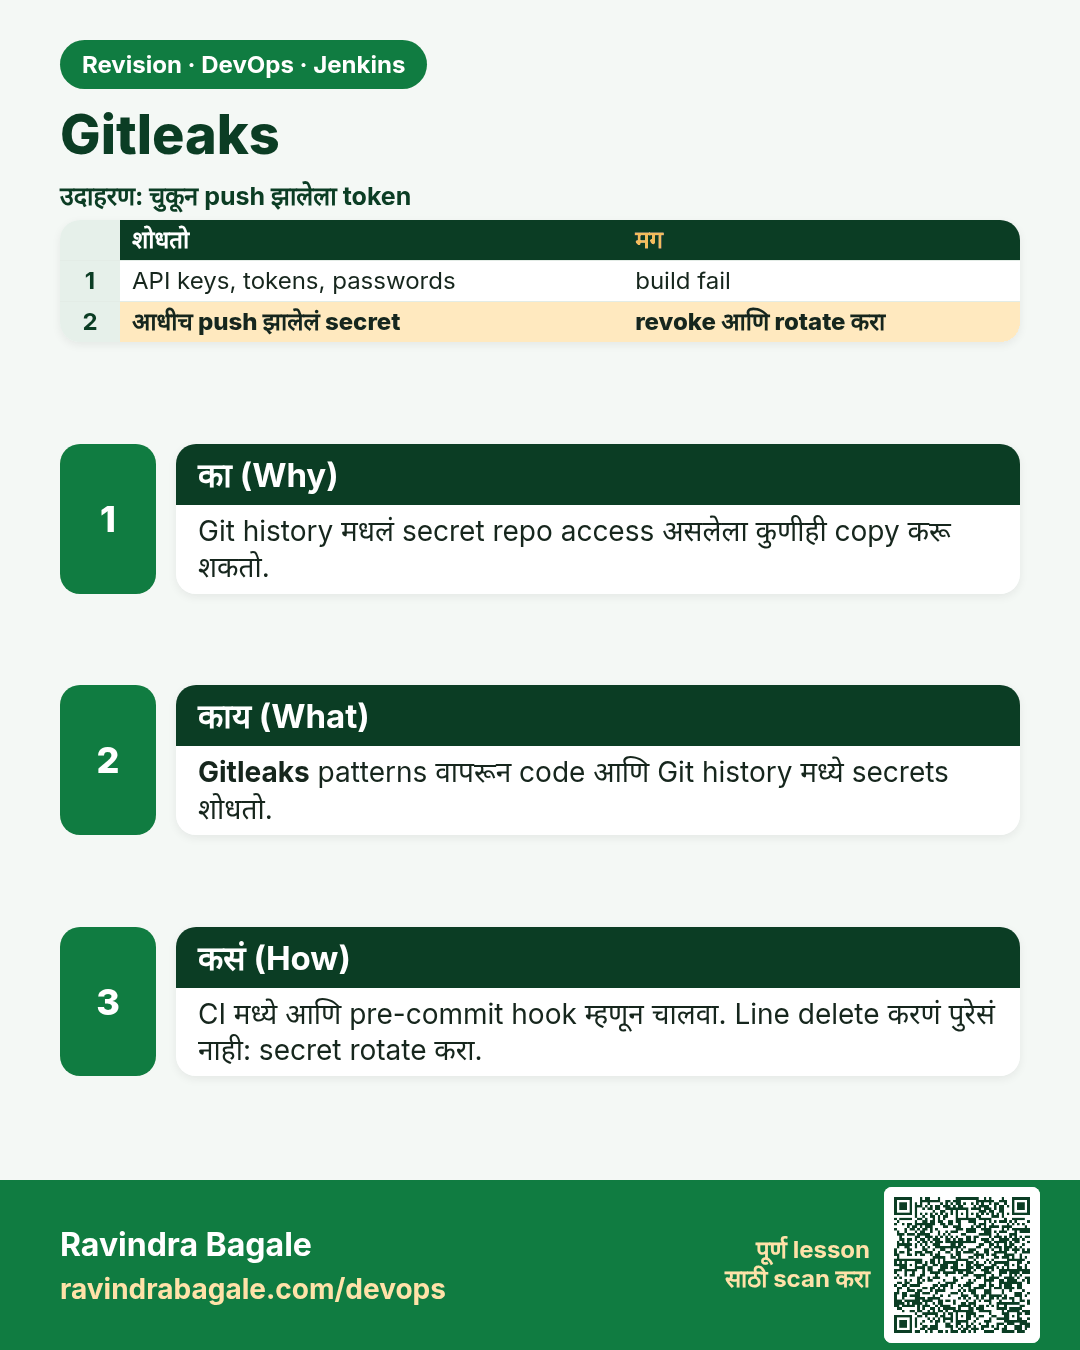
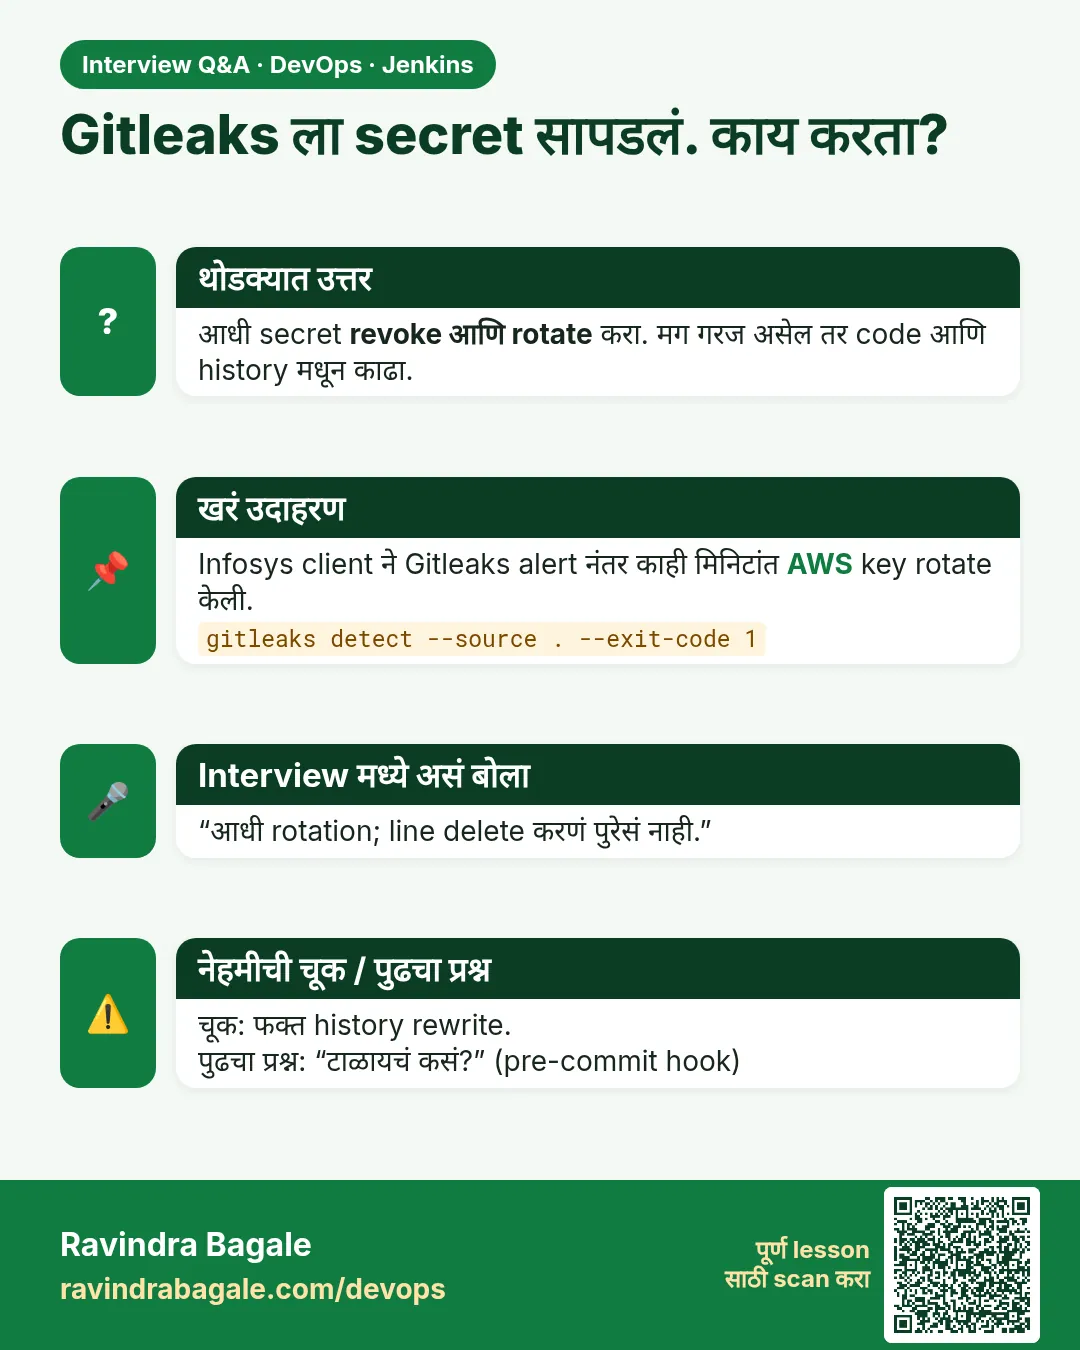
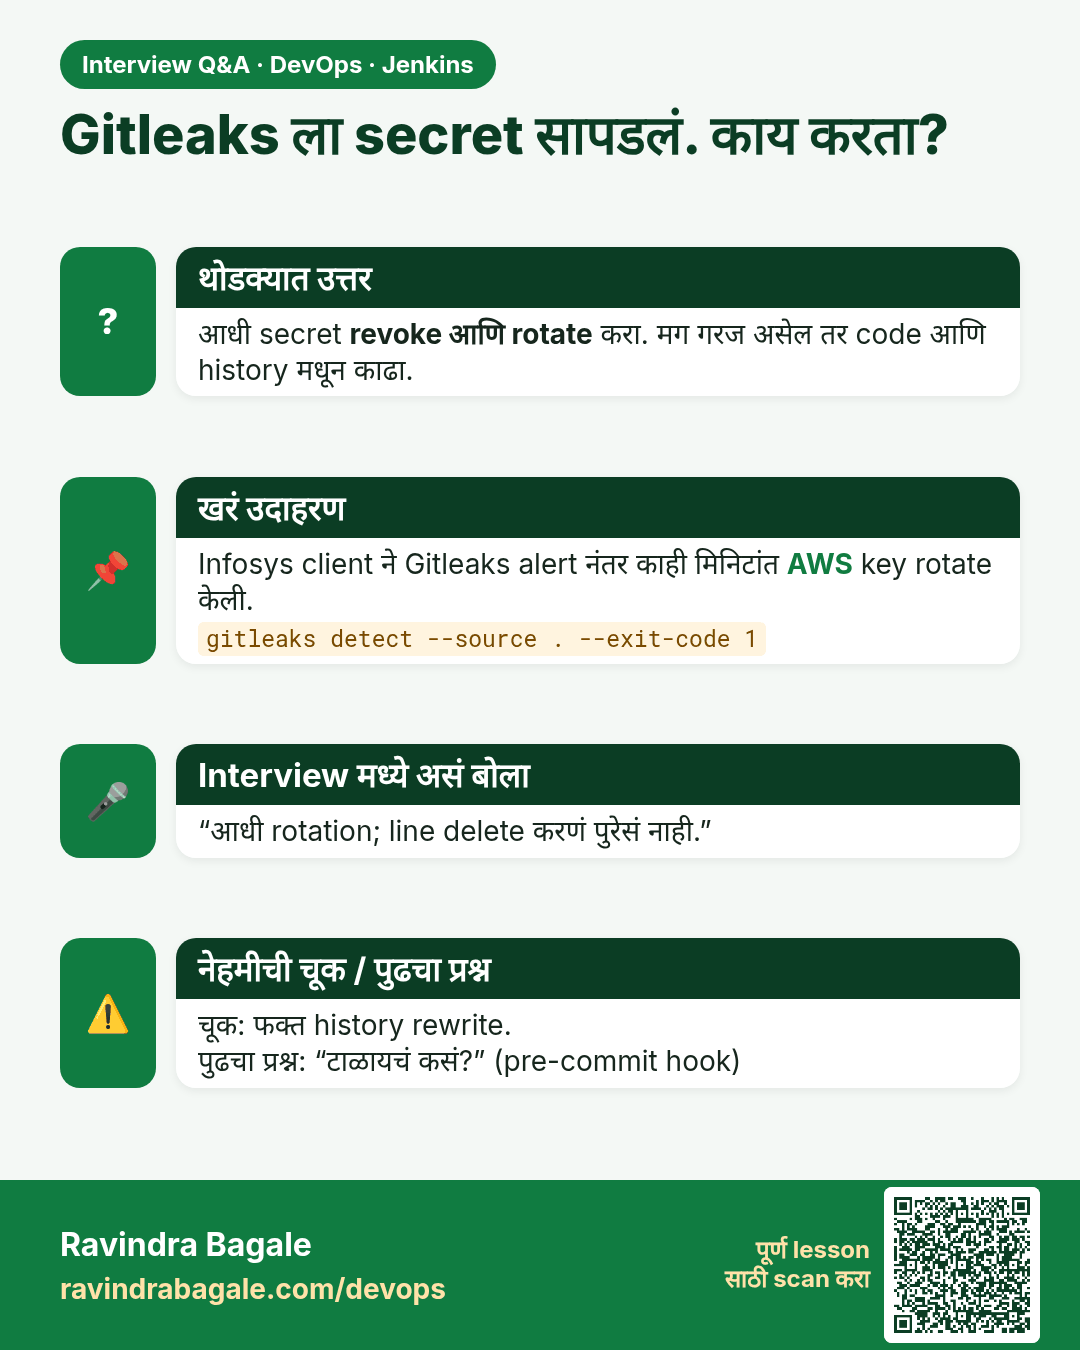
Gitleaks ला secret सापडलं. काय करता? आधी secret revoke आणि rotate करा. मग गरज असेल तर code आणि history मधून काढा.
मुलाखत (Interview) card 7 of 11: Gitleaks ला secret सापडलं. काय करता? · PNG download करा · Card page उघडा

Lesson: 29.7 Gitleaks

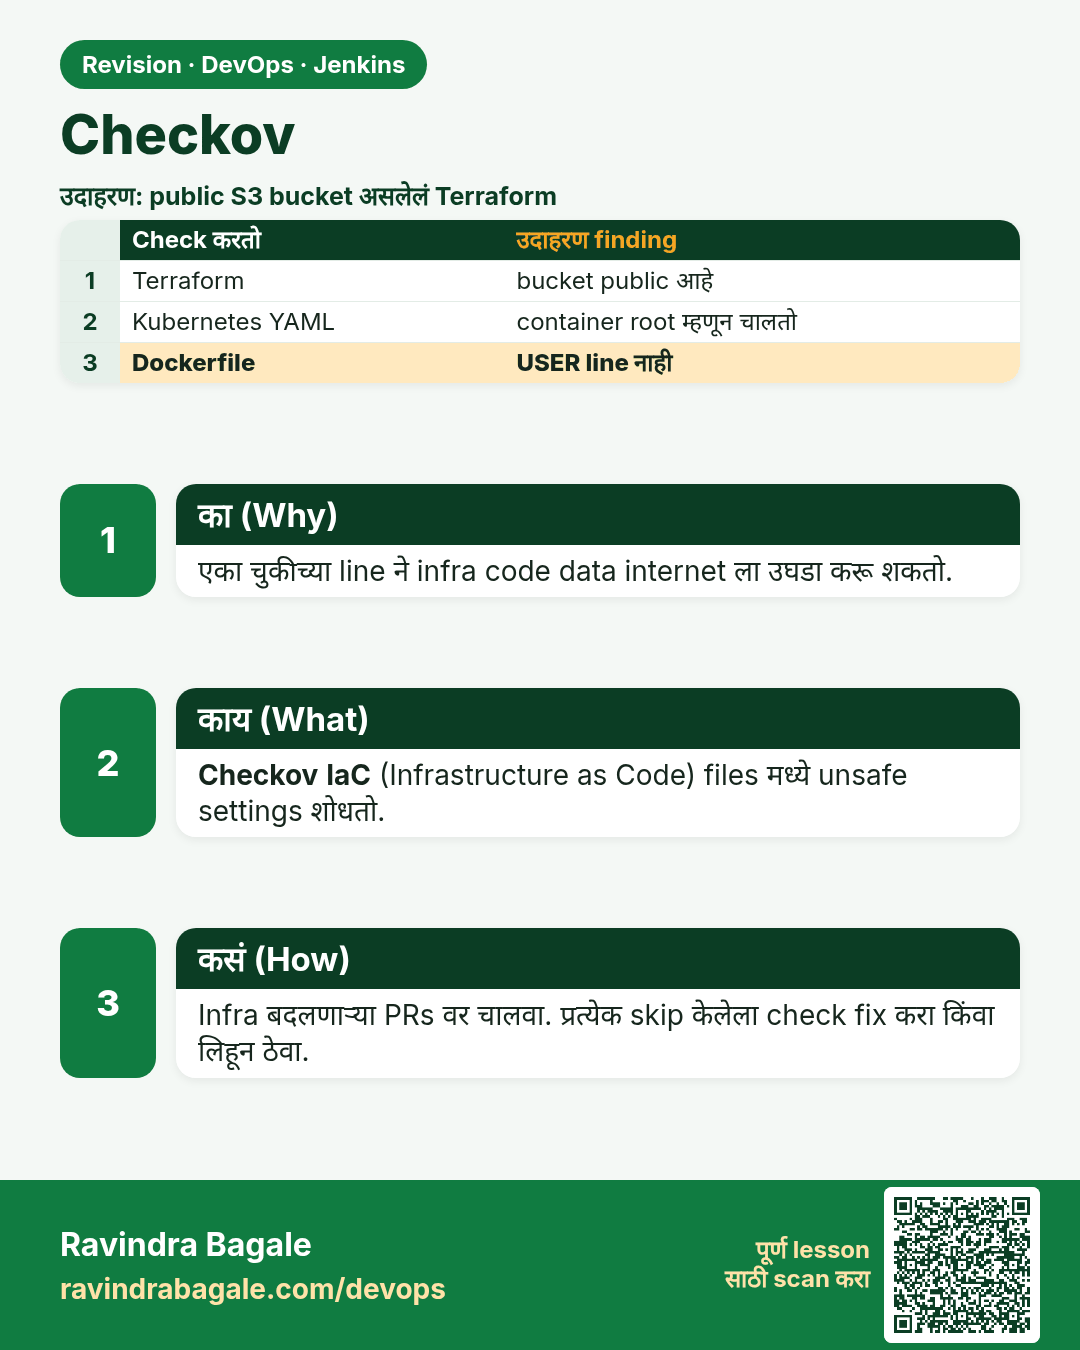
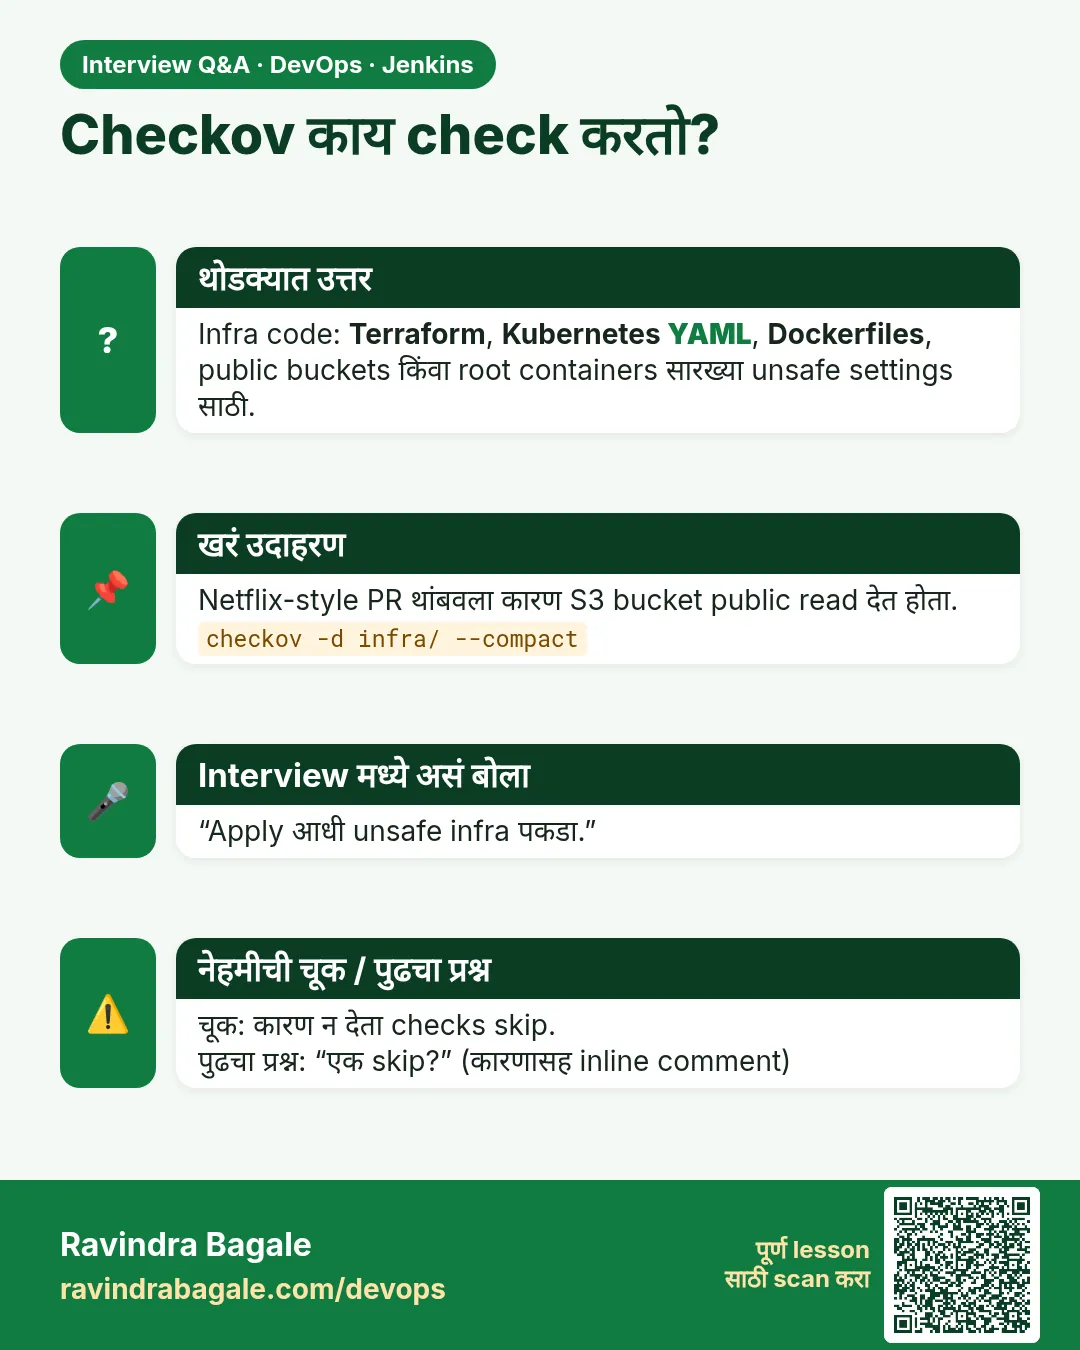
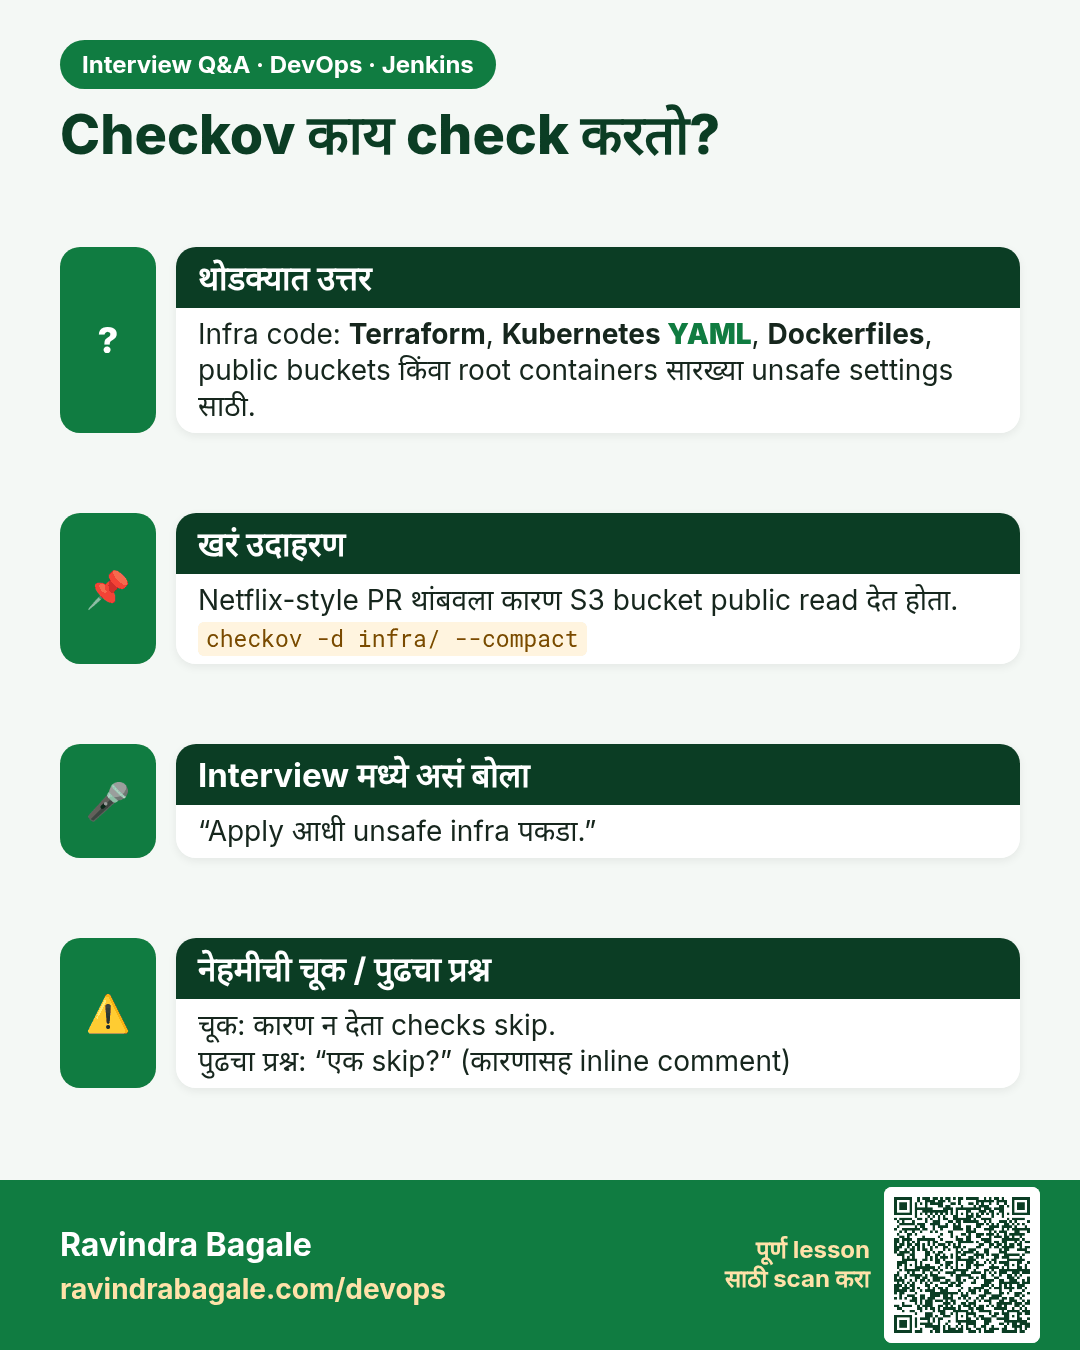
Checkov काय check करतो? Infra code: Terraform, Kubernetes YAML, Dockerfiles, public buckets किंवा root containers सारख्या unsafe settings साठी.
मुलाखत (Interview) card 8 of 11: Checkov काय check करतो? · PNG download करा · Card page उघडा

Lesson: 29.8 Checkov

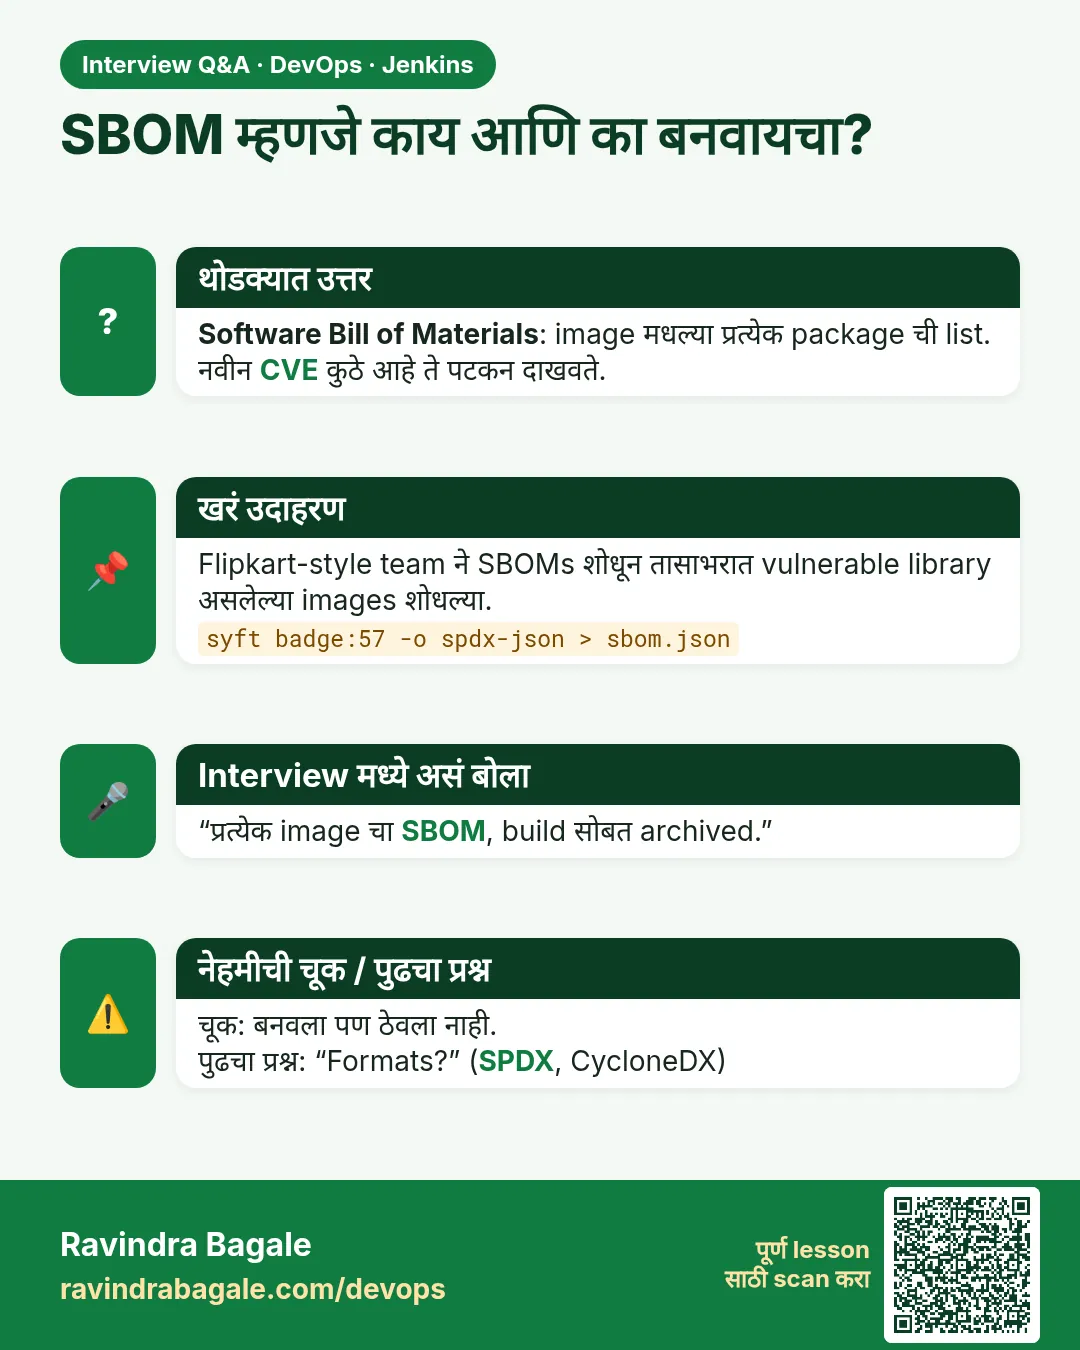
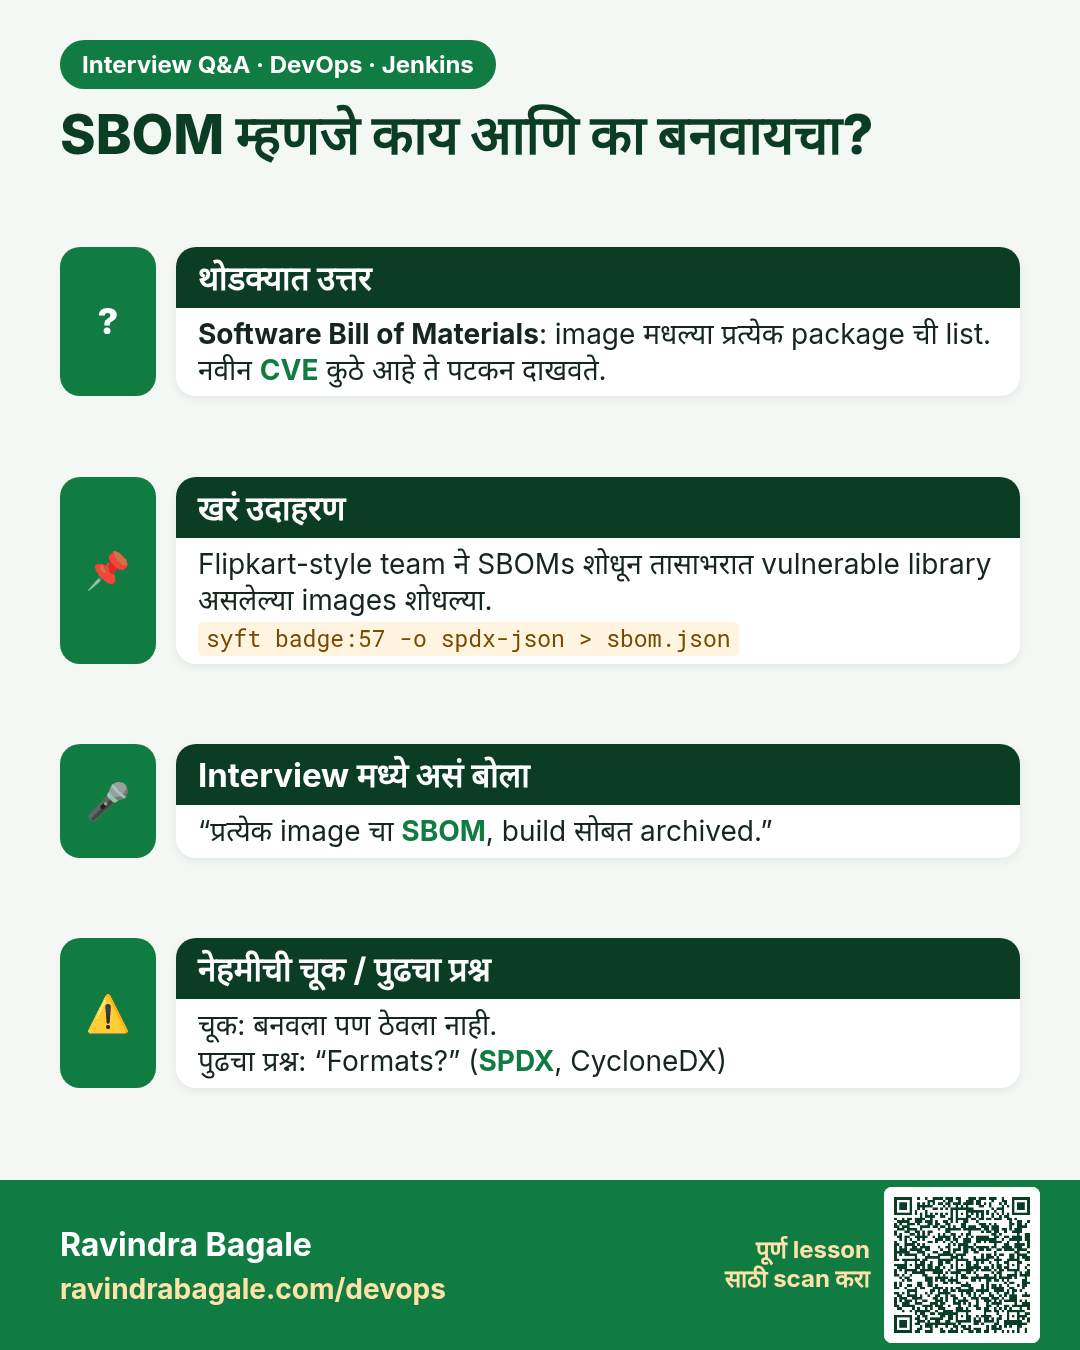
SBOM म्हणजे काय आणि का बनवायचा? Software Bill of Materials: image मधल्या प्रत्येक package ची list. नवीन CVE कुठे आहे ते पटकन दाखवते.
मुलाखत (Interview) card 9 of 11: SBOM म्हणजे काय आणि का बनवायचा? · PNG download करा · Card page उघडा

Lesson: 29.9 Syft SBOM

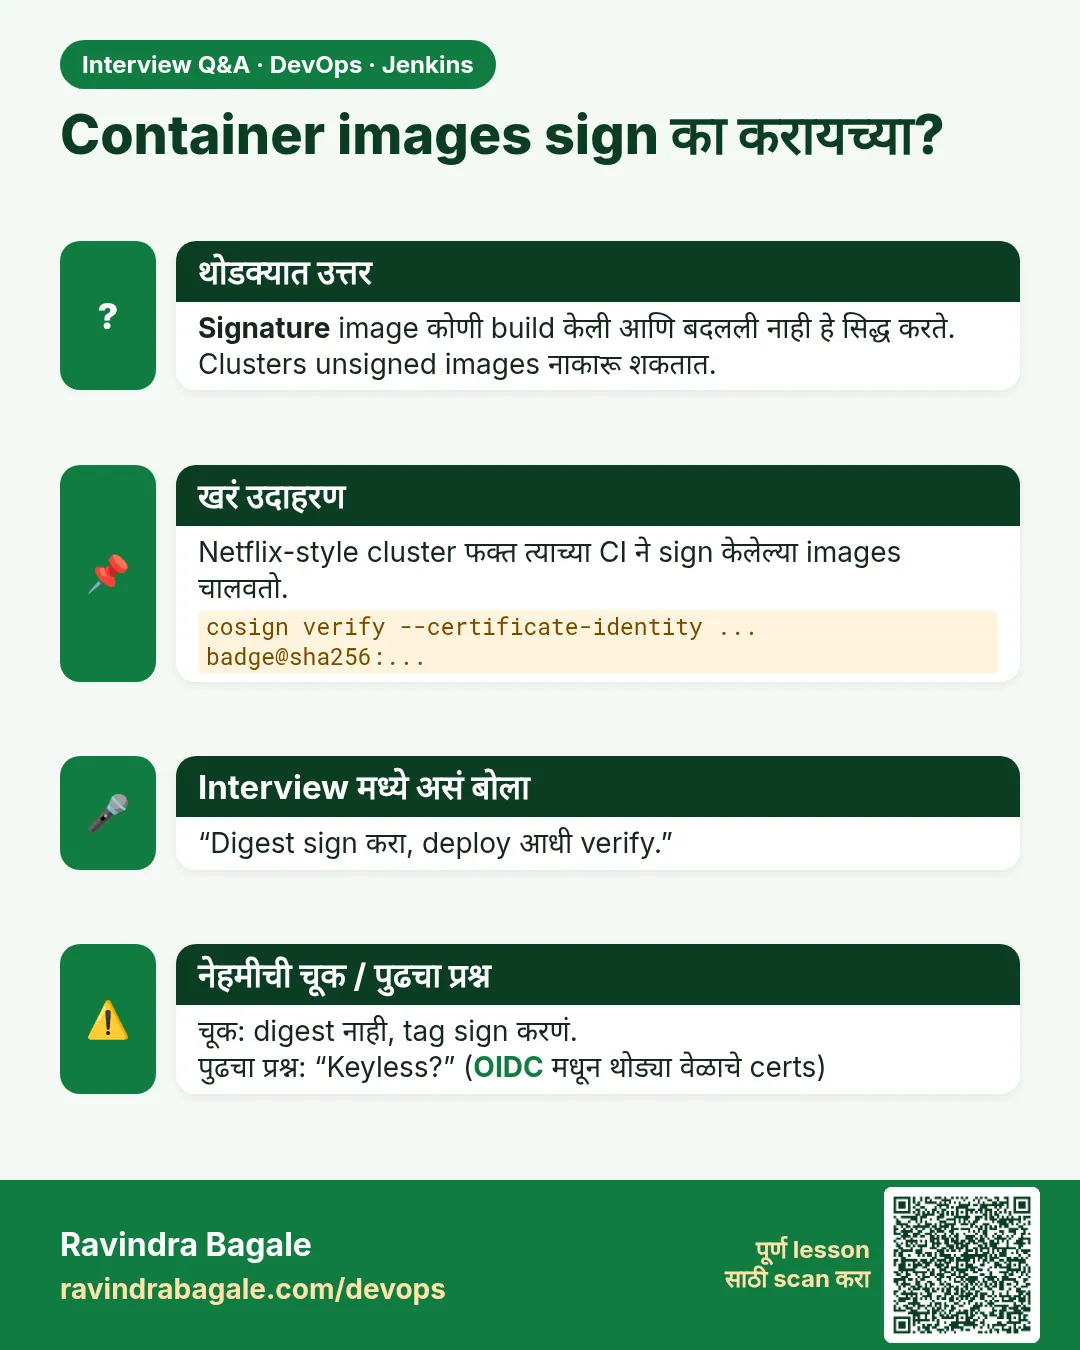
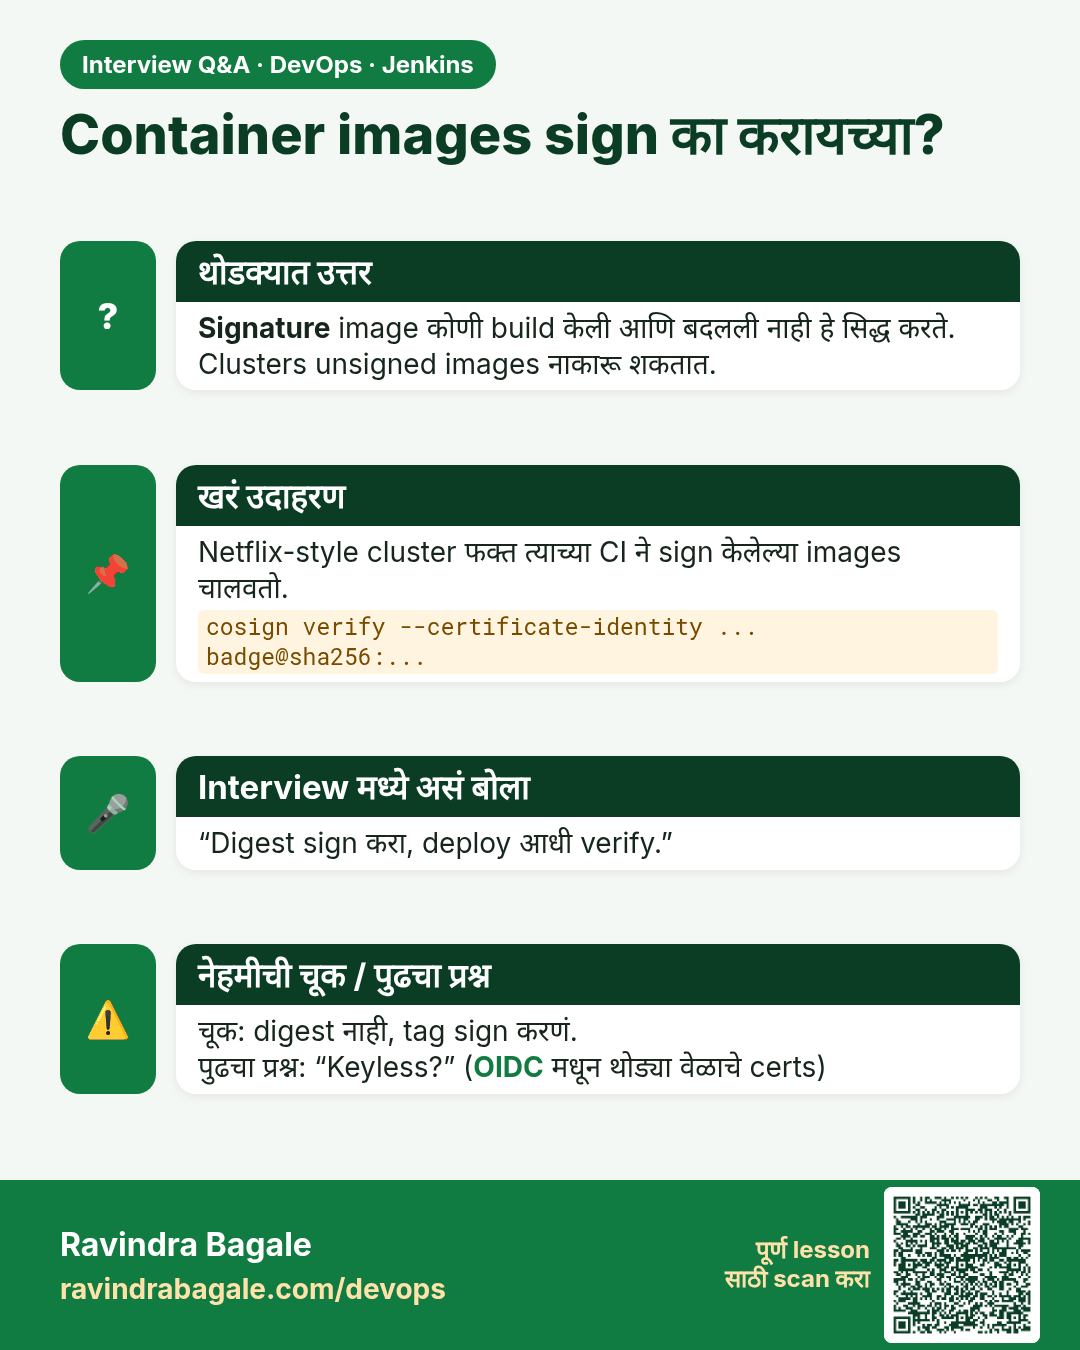
Container images sign का करायच्या? Signature image कोणी build केली आणि बदलली नाही हे सिद्ध करते. Clusters unsigned images नाकारू शकतात.
मुलाखत (Interview) card 10 of 11: Container images sign का करायच्या? · PNG download करा · Card page उघडा

Lesson: 29.10 Cosign, as a concept, with no keys
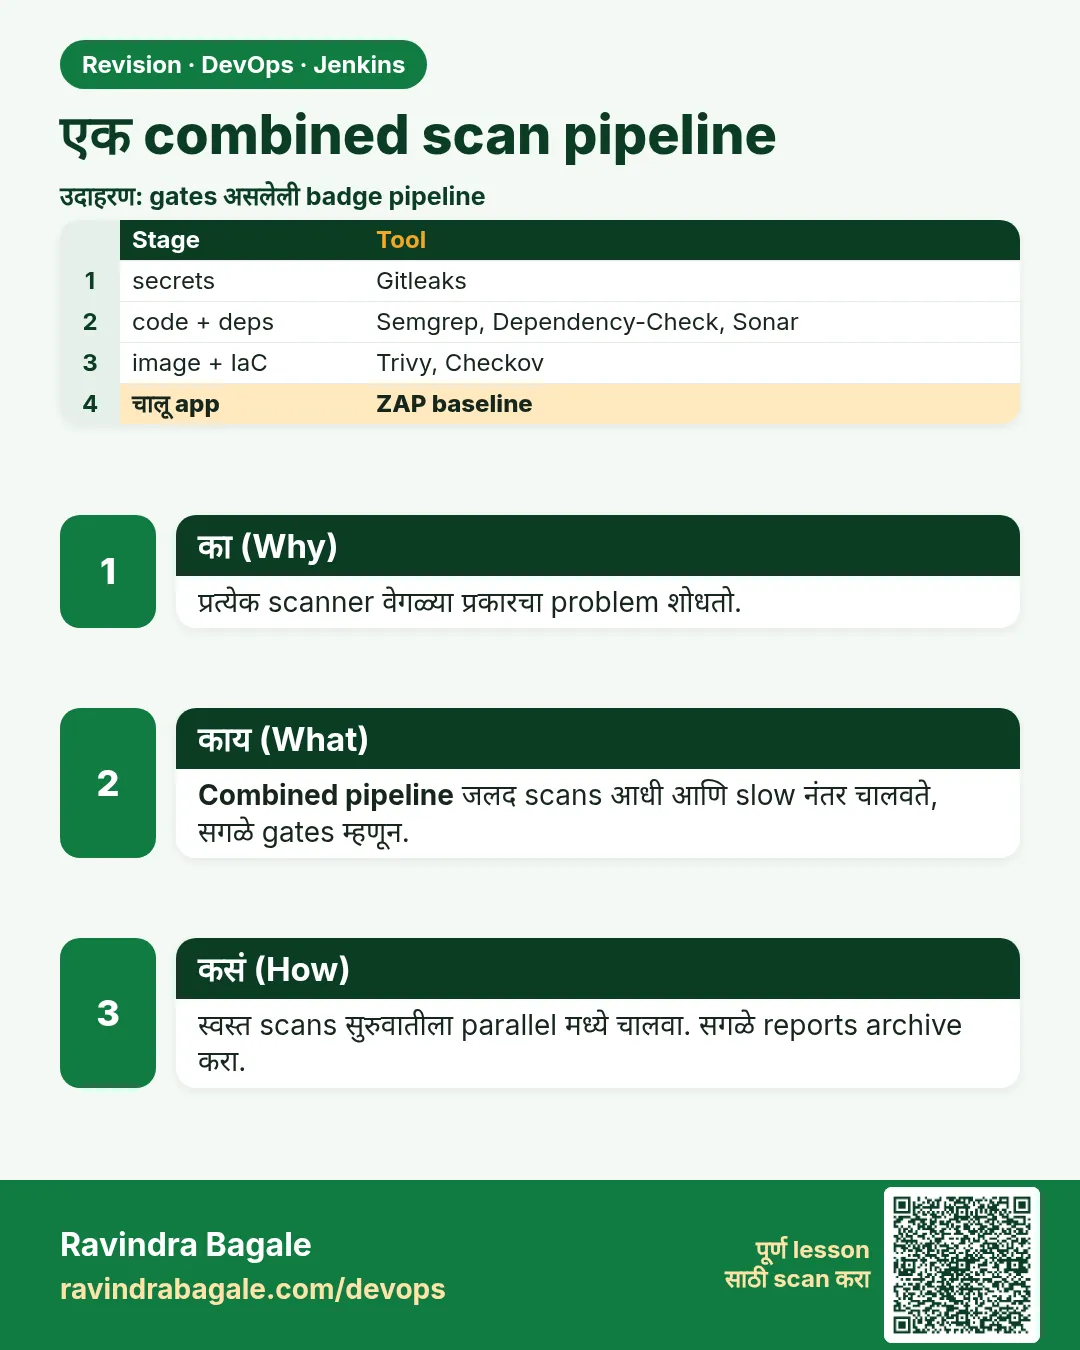
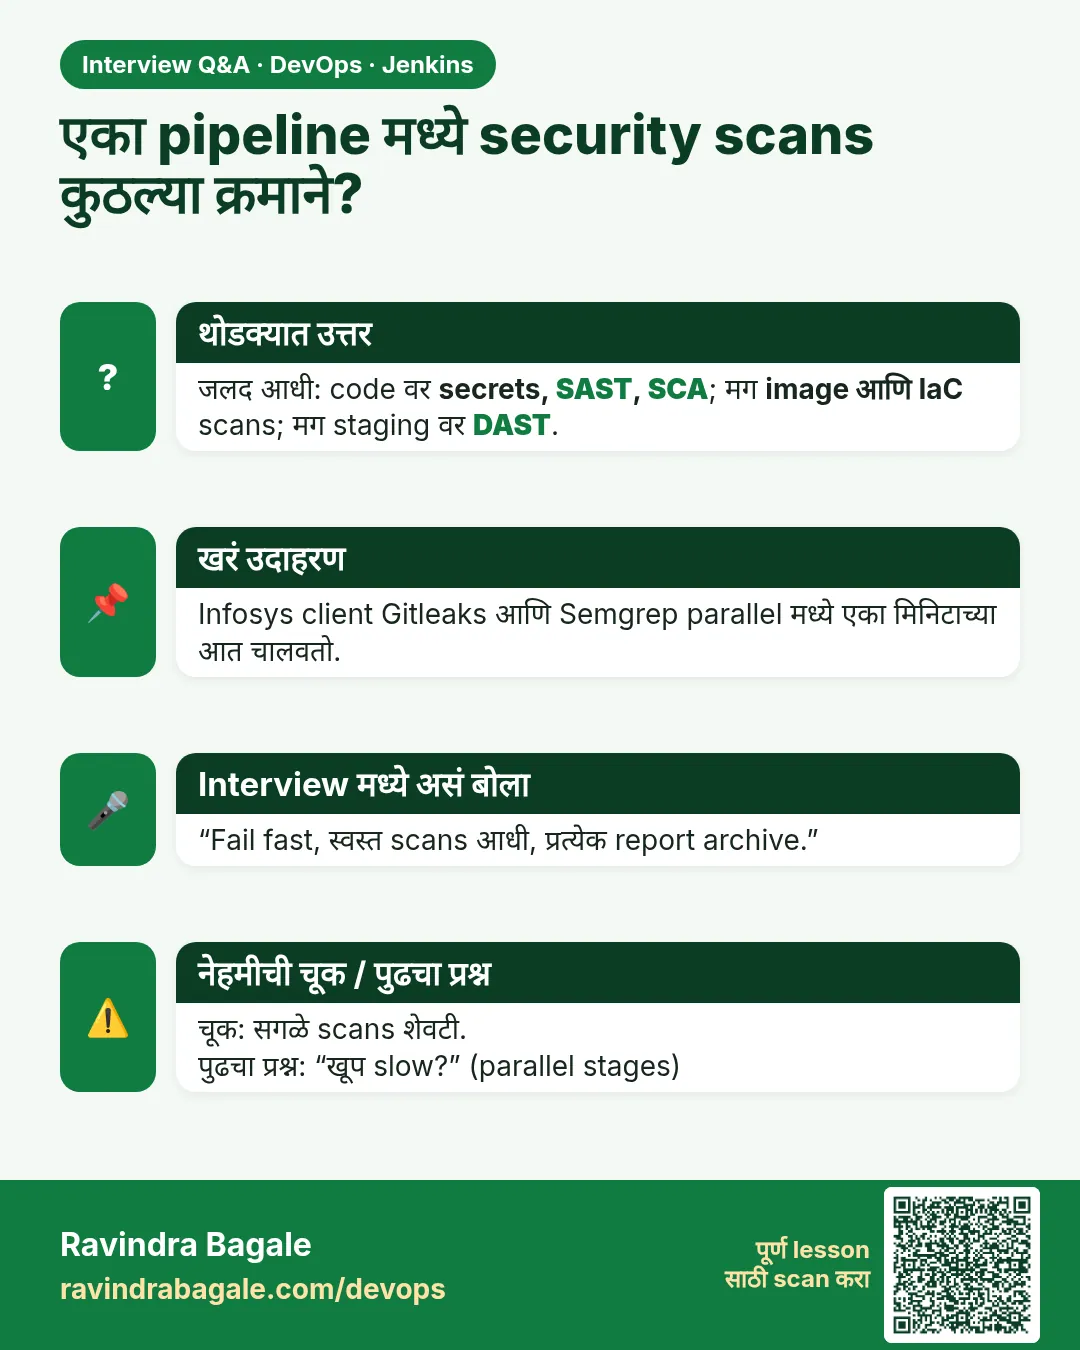
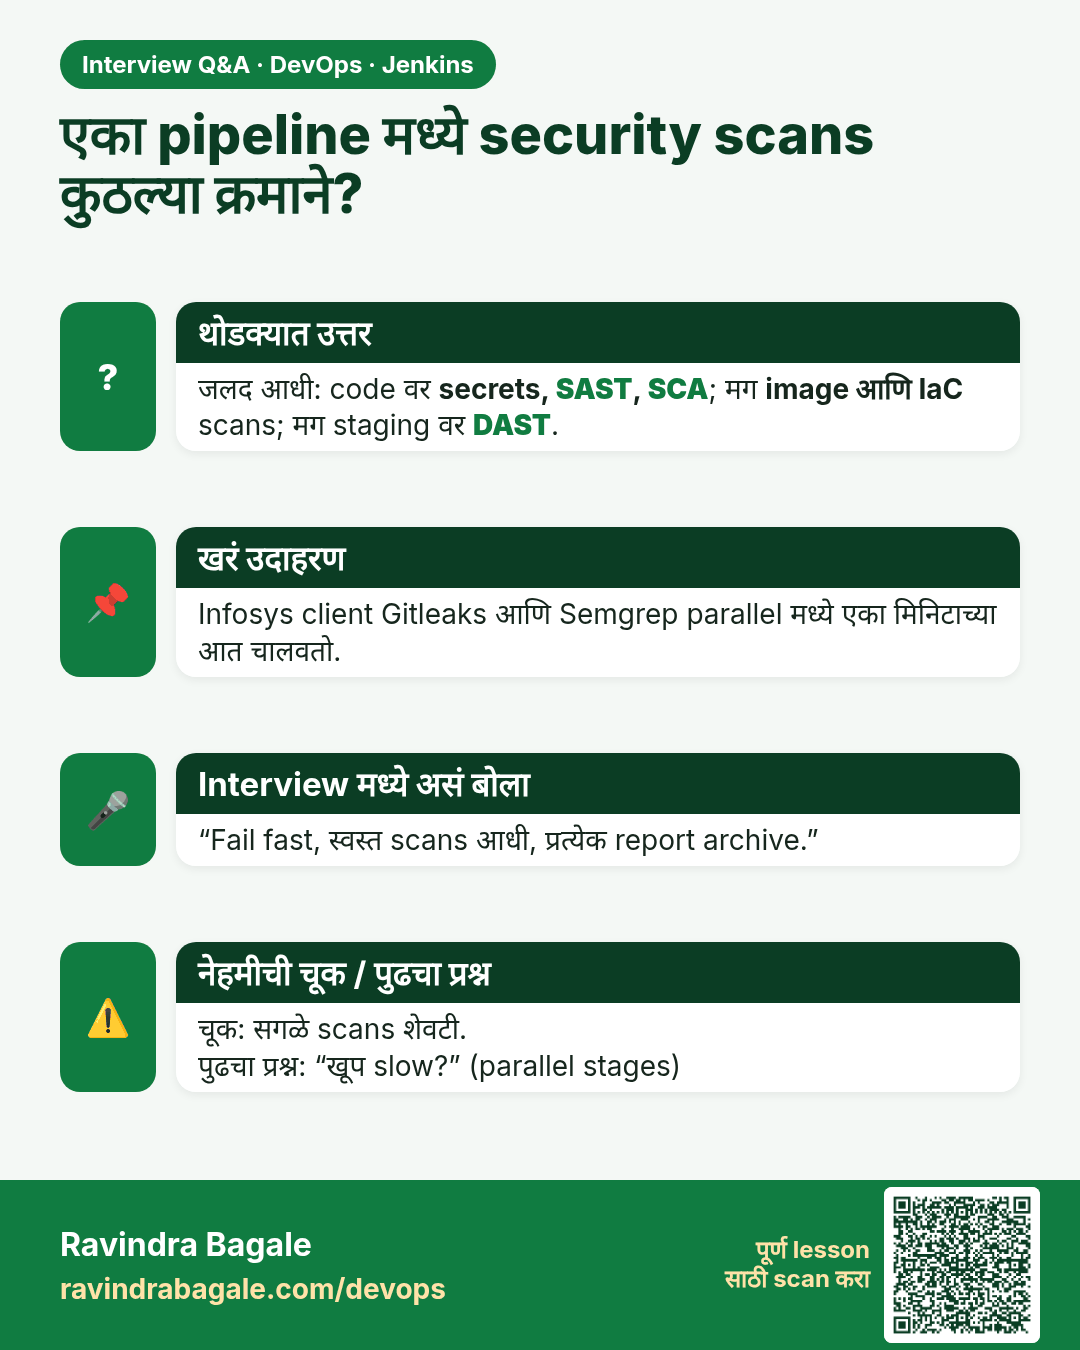
एका pipeline मध्ये security scans कुठल्या क्रमाने? जलद आधी: code वर secrets, SAST, SCA; मग image आणि IaC scans; मग staging वर DAST.
मुलाखत (Interview) card 11 of 11: एका pipeline मध्ये security scans कुठल्या क्रमाने? · PNG download करा · Card page उघडा

Lesson: 29.11 One combined pipeline

तुलना (Comparison) cards

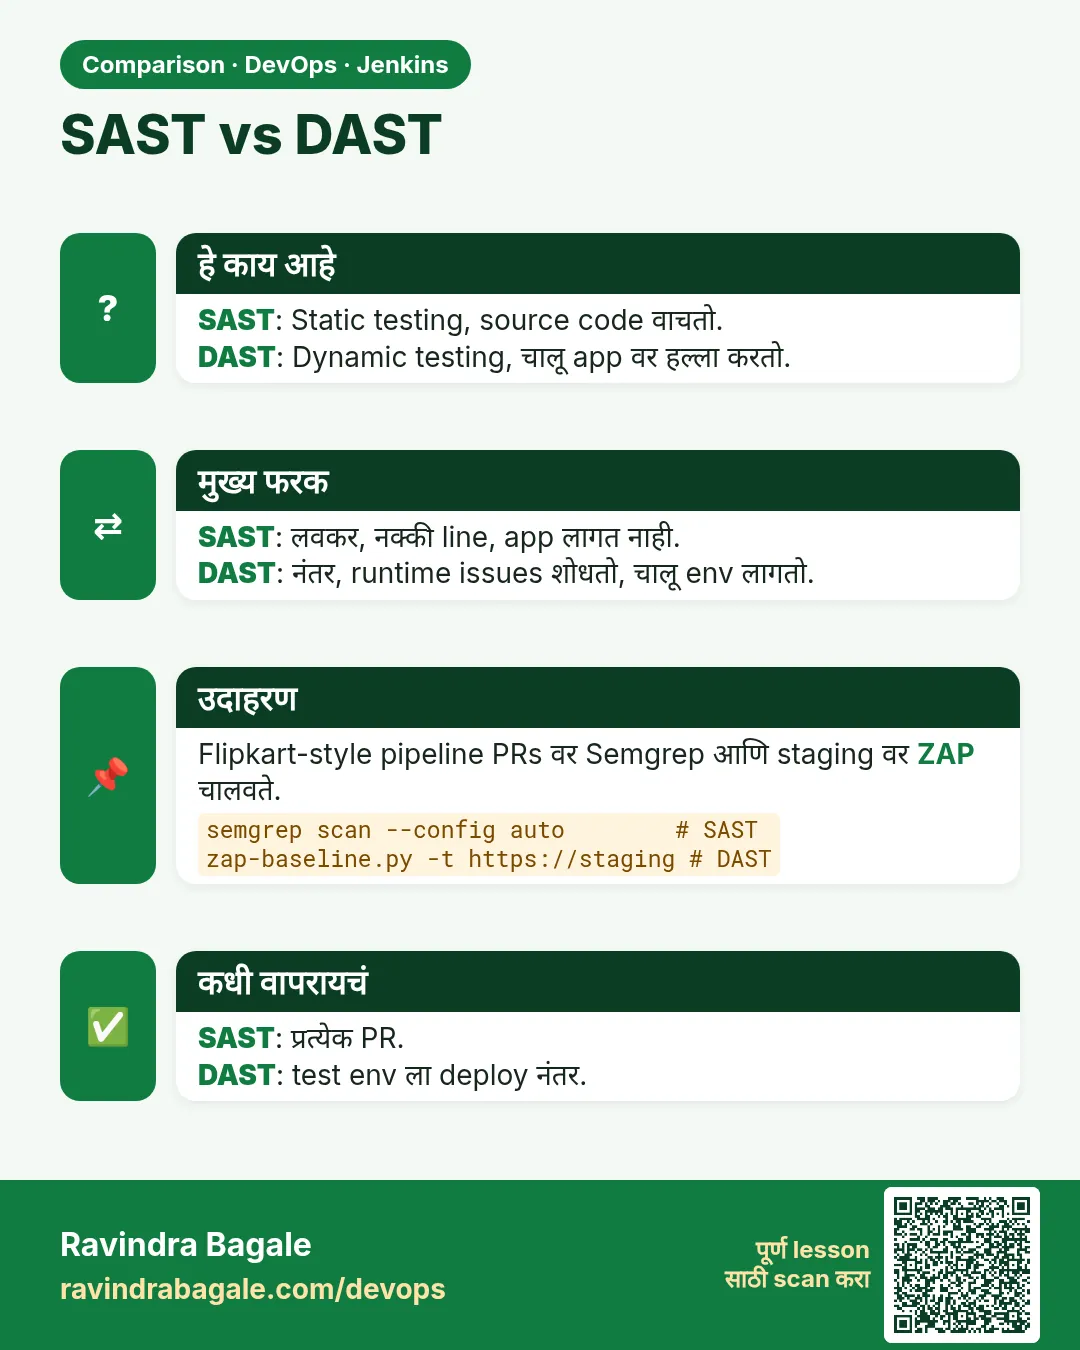
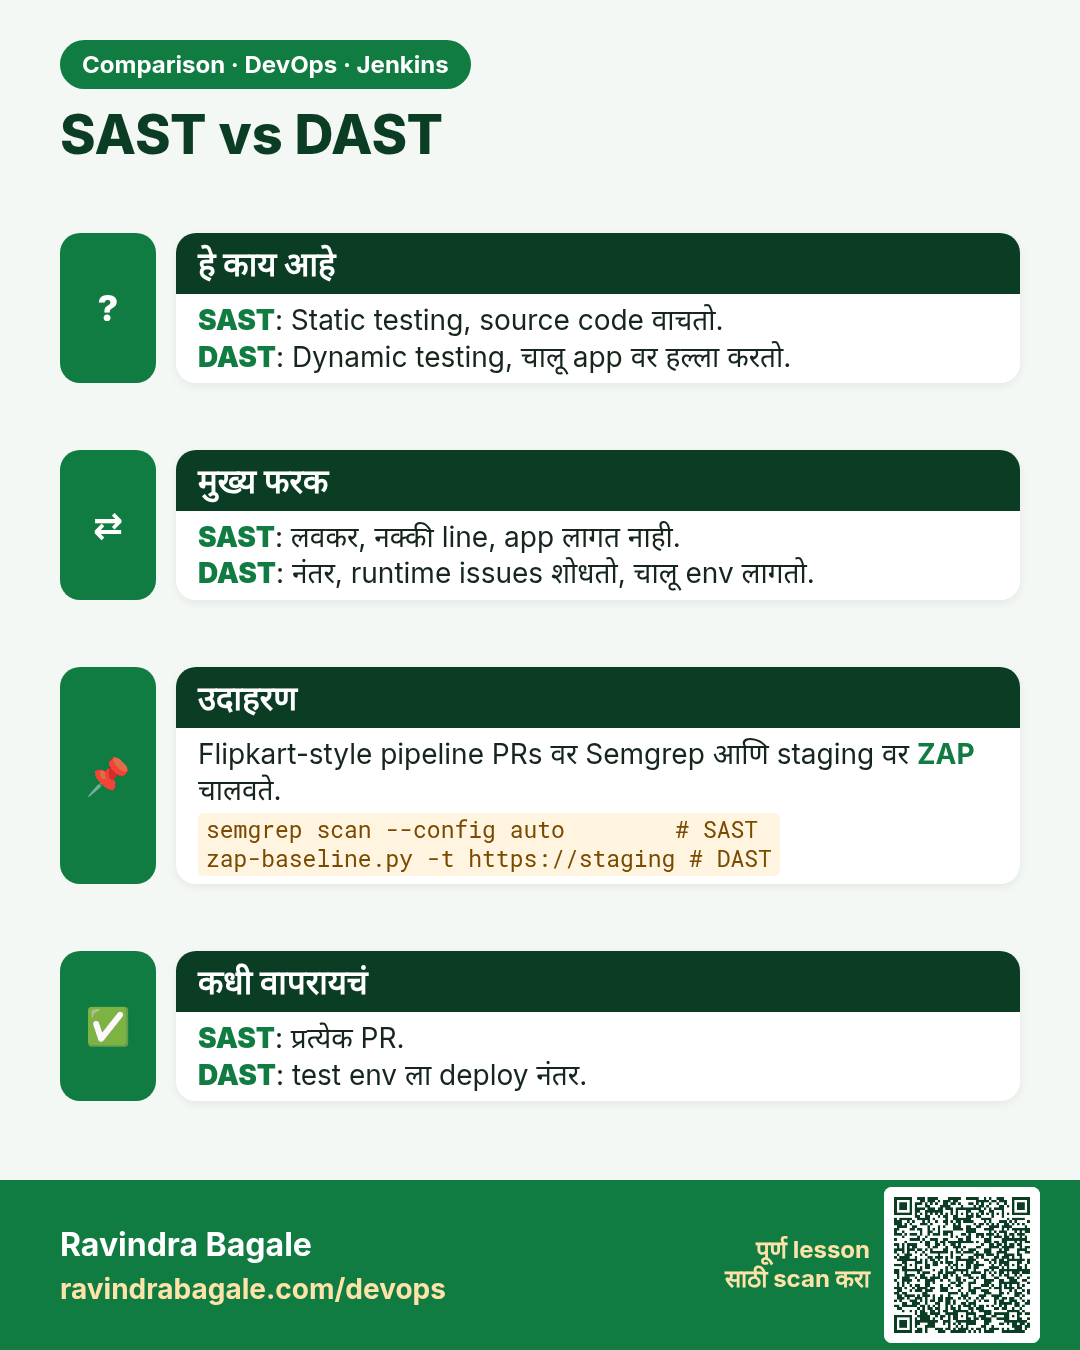
SAST vs DAST. SAST: Static testing, source code वाचतो.DAST: Dynamic testing, चालू app वर हल्ला करतो.
तुलना (Comparison) card 1 of 3: SAST vs DAST · PNG download करा · Card page उघडा

Lesson: 29.6 Semgrep

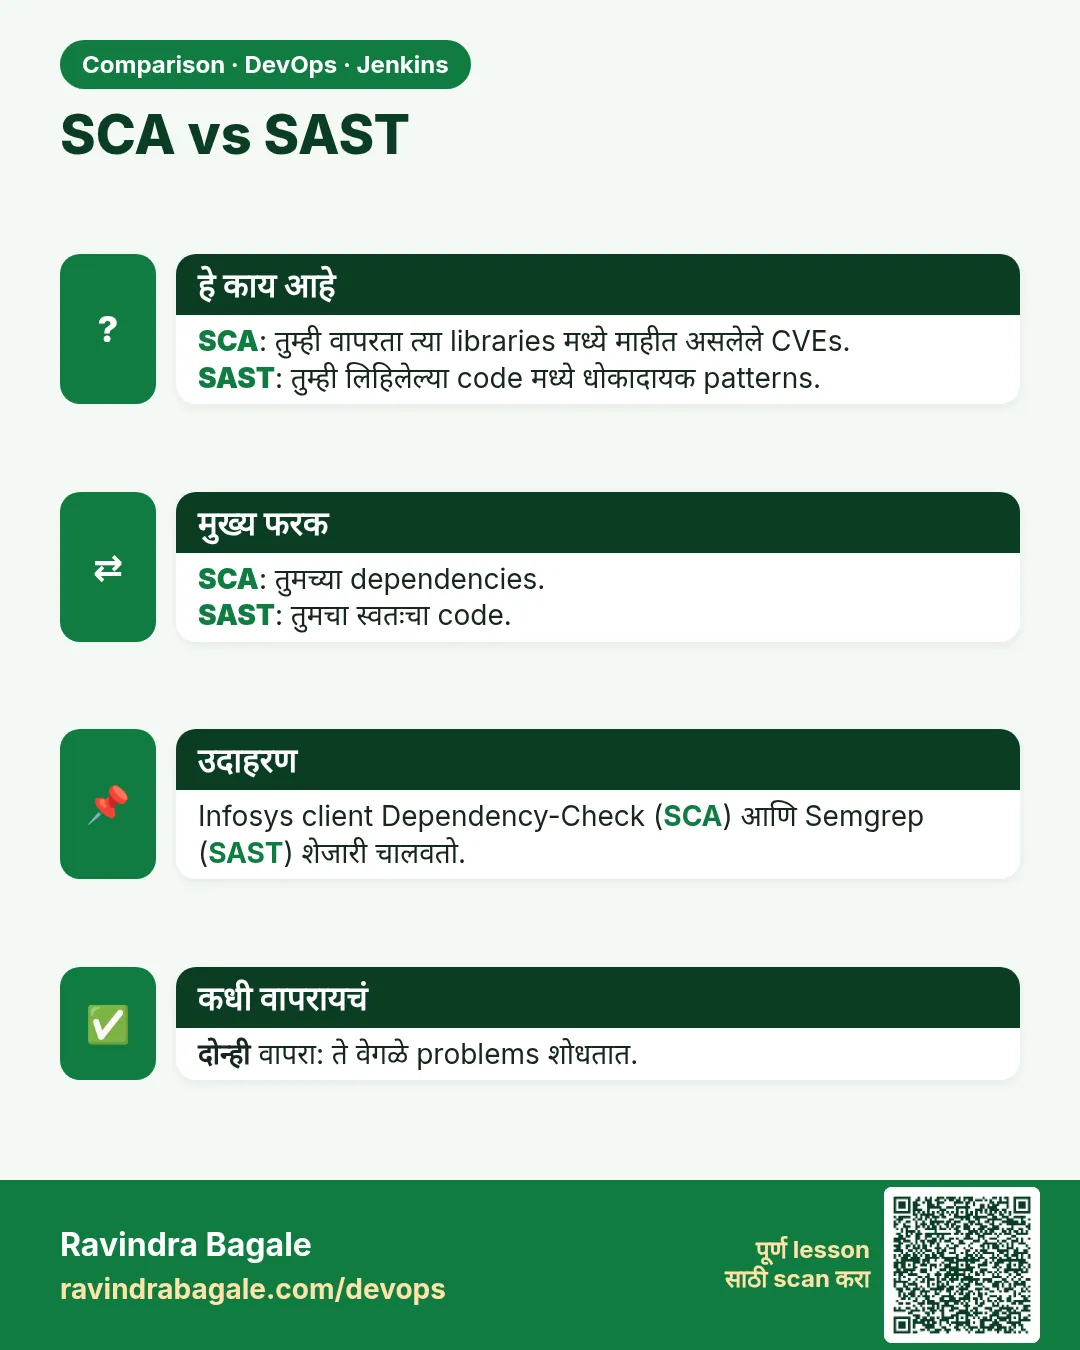
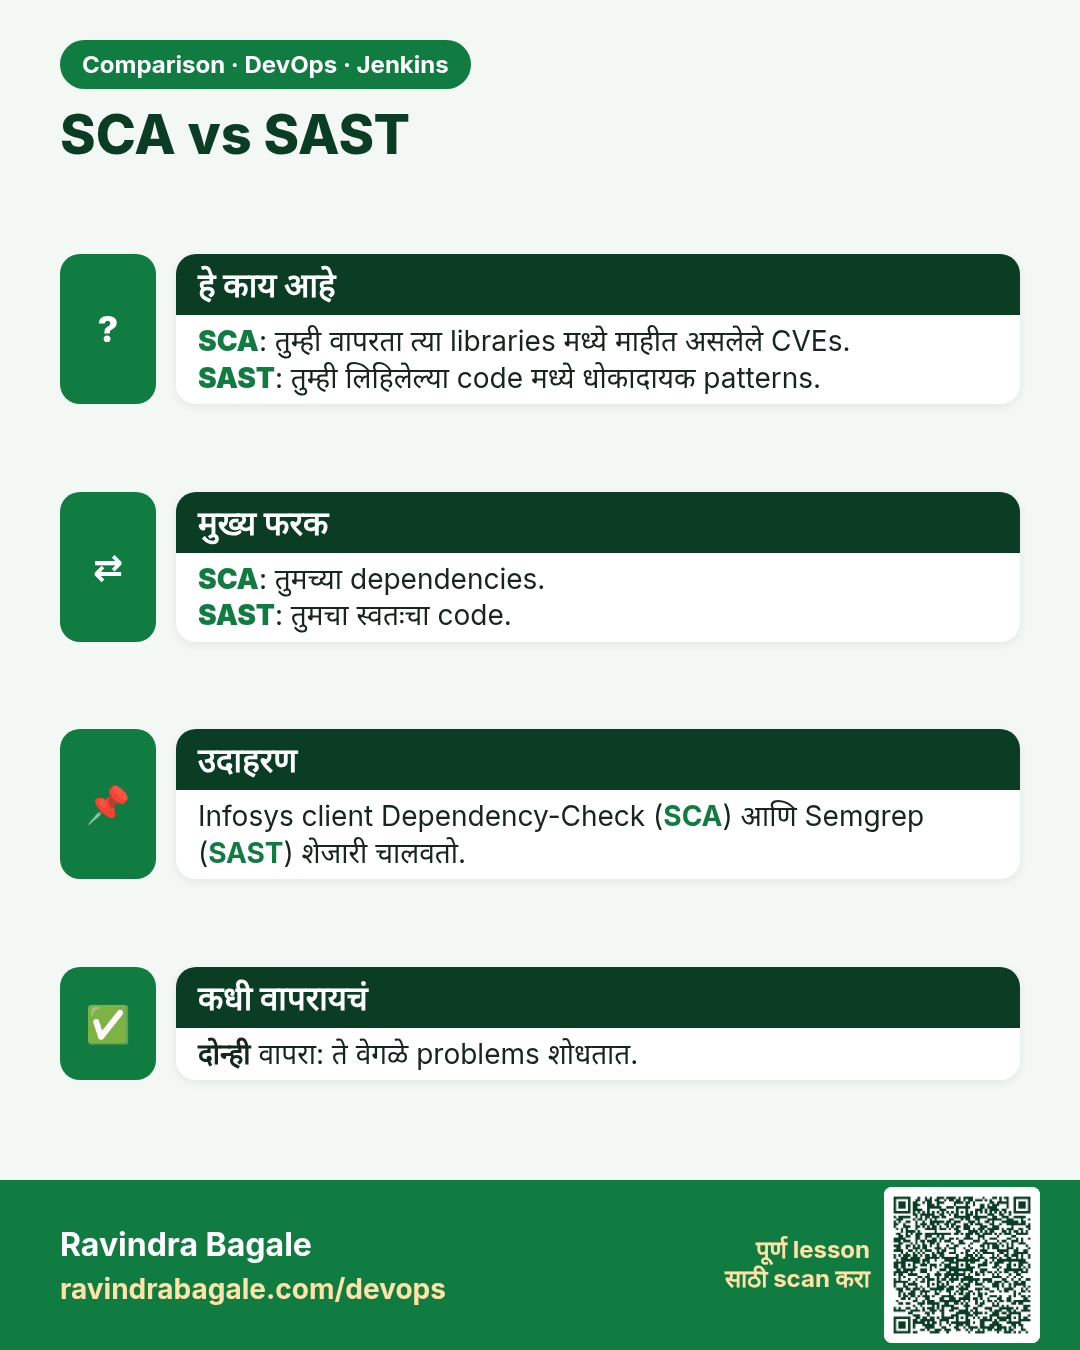
SCA vs SAST. SCA: तुम्ही वापरता त्या libraries मध्ये माहीत असलेले CVEs.SAST: तुम्ही लिहिलेल्या code मध्ये धोकादायक patterns.
तुलना (Comparison) card 2 of 3: SCA vs SAST · PNG download करा · Card page उघडा

Lesson: 29.4 OWASP Dependency-Check
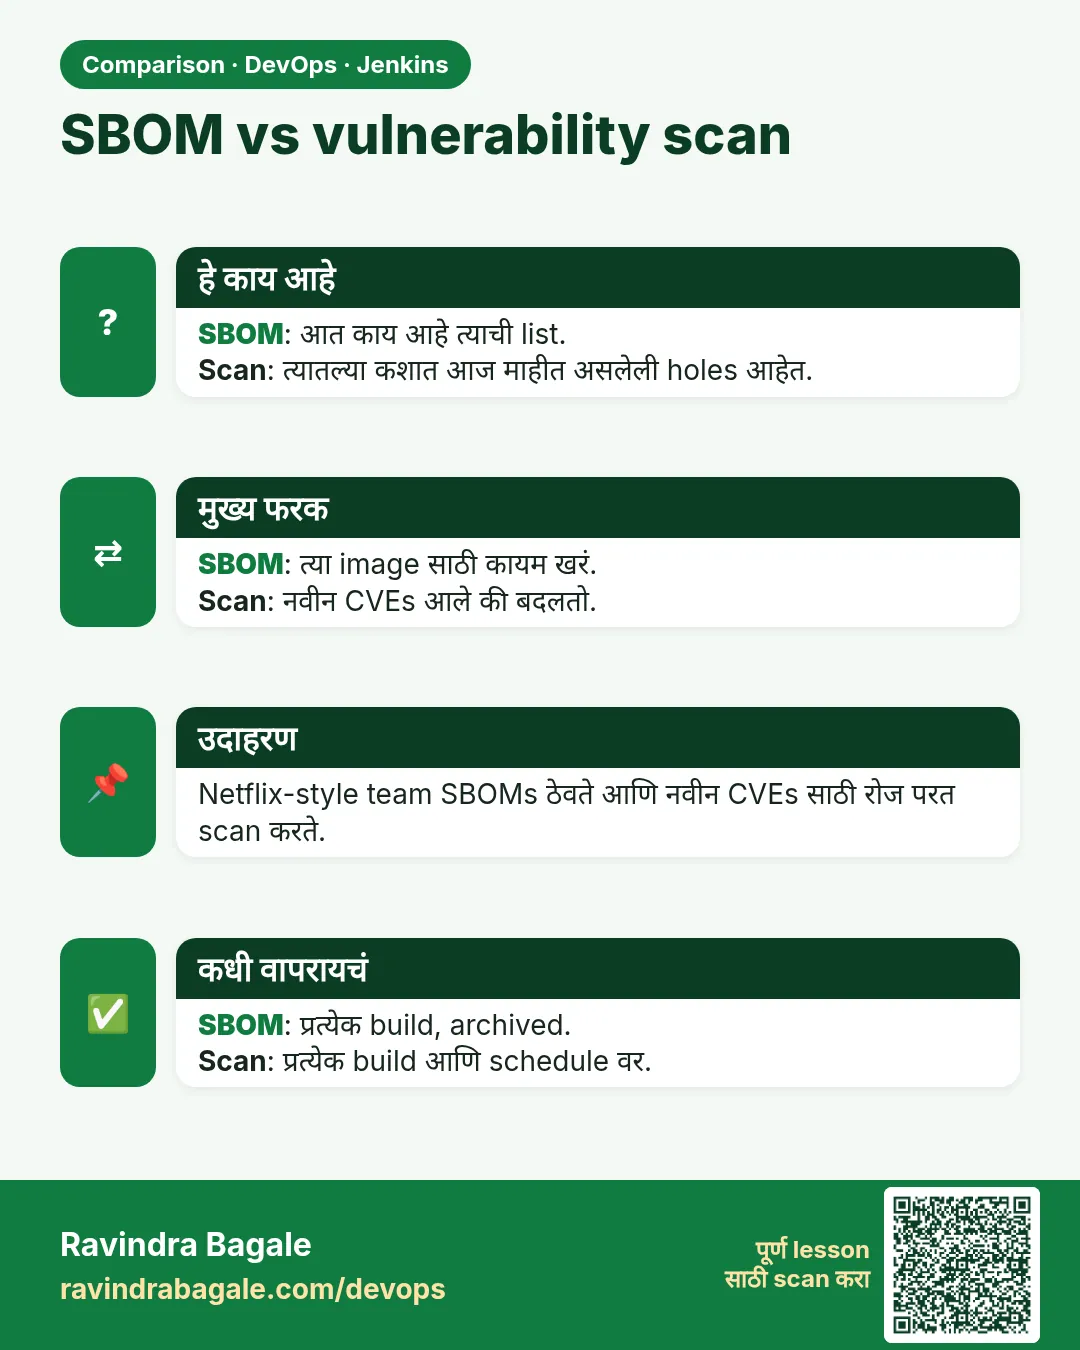
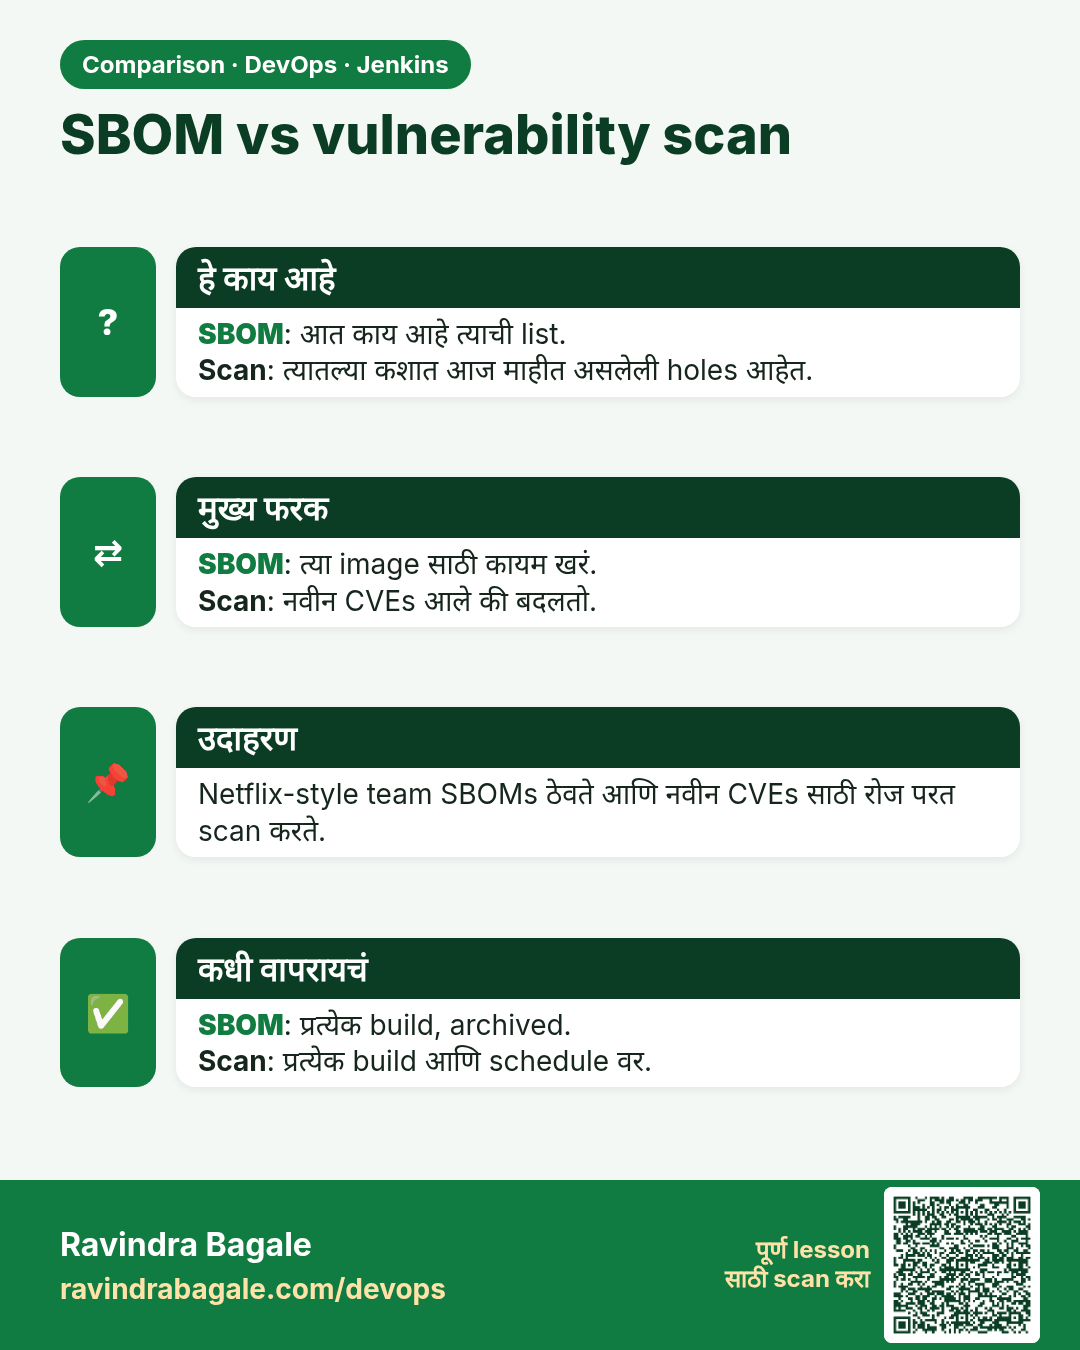
SBOM vs vulnerability scan. SBOM: आत काय आहे त्याची list.Scan: त्यातल्या कशात आज माहीत असलेली holes आहेत.
तुलना (Comparison) card 3 of 3: SBOM vs vulnerability scan · PNG download करा · Card page उघडा

Lesson: 29.9 Syft SBOM