Ravindra BagaleCourses & study guides मराठी

Ravi Sir's Cards › DevOps

Chapter 44: Terraform AWS Guides EC2 RDS S3 Security Groups IAM ALB and Auto Scaling: मराठी Cards

English cards · Chapter उघडा

उजळणी (Revision) cards

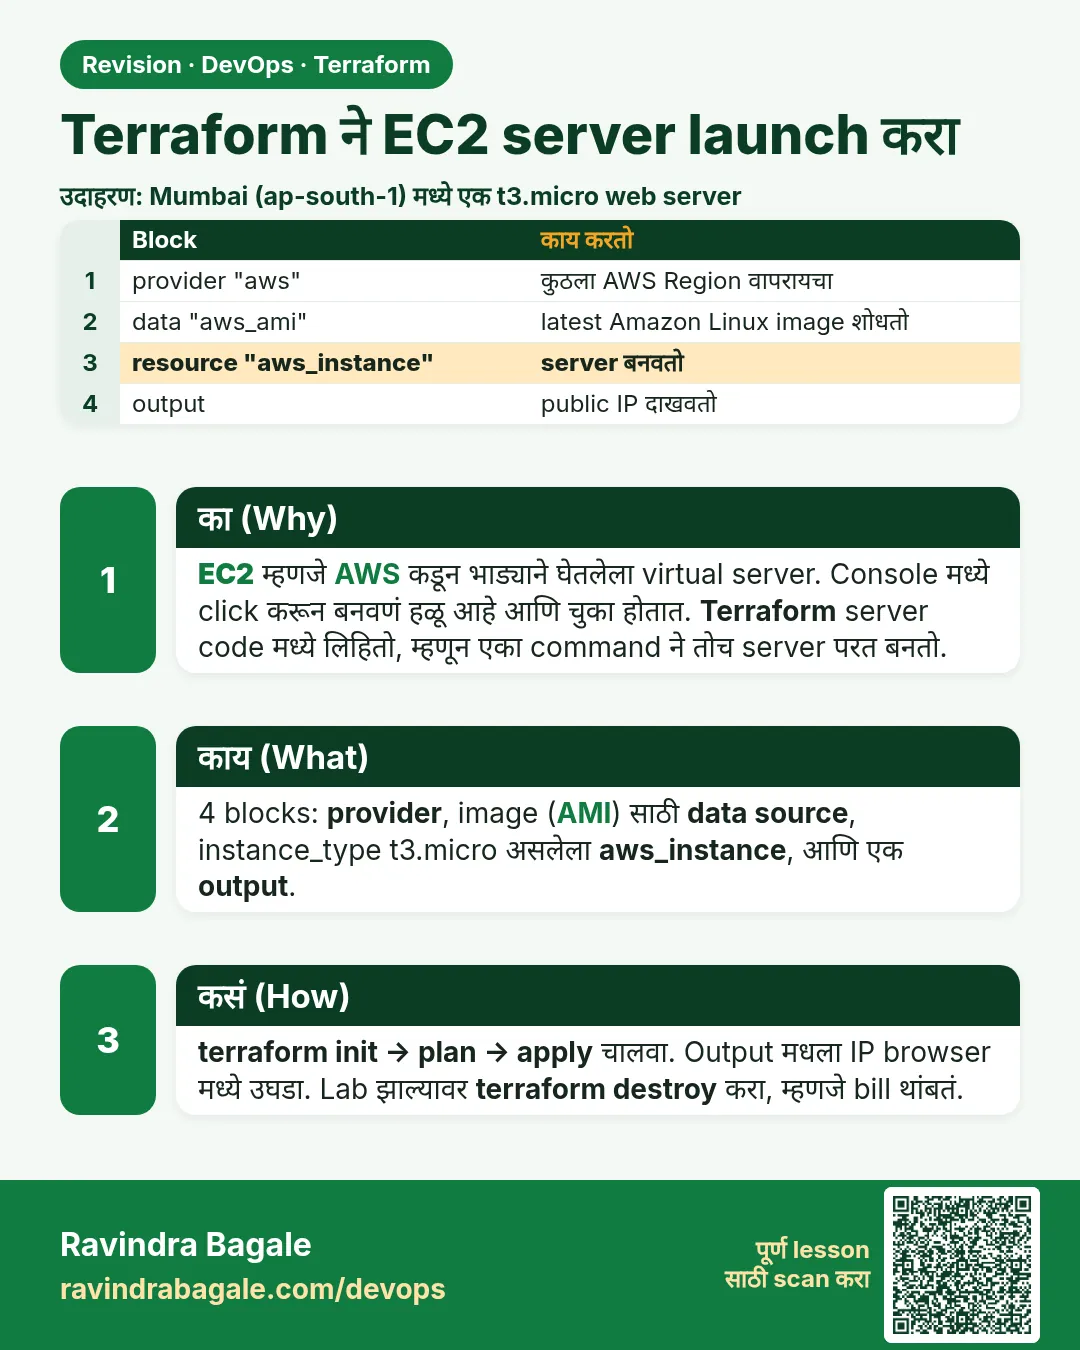
Terraform ने EC2 server launch करा. EC2 म्हणजे AWS कडून भाड्याने घेतलेला virtual server. Console मध्ये click करून बनवणं हळू आहे आणि चुका होतात. Terraform server code मध्ये लिहितो, म्हणून एका command ने तोच server परत बनतो.
उजळणी (Revision) card 1 of 7: Terraform ने EC2 server launch करा · PNG download करा · Card page उघडा

Lesson: 44.1 How to launch an EC2 instance with Terraform
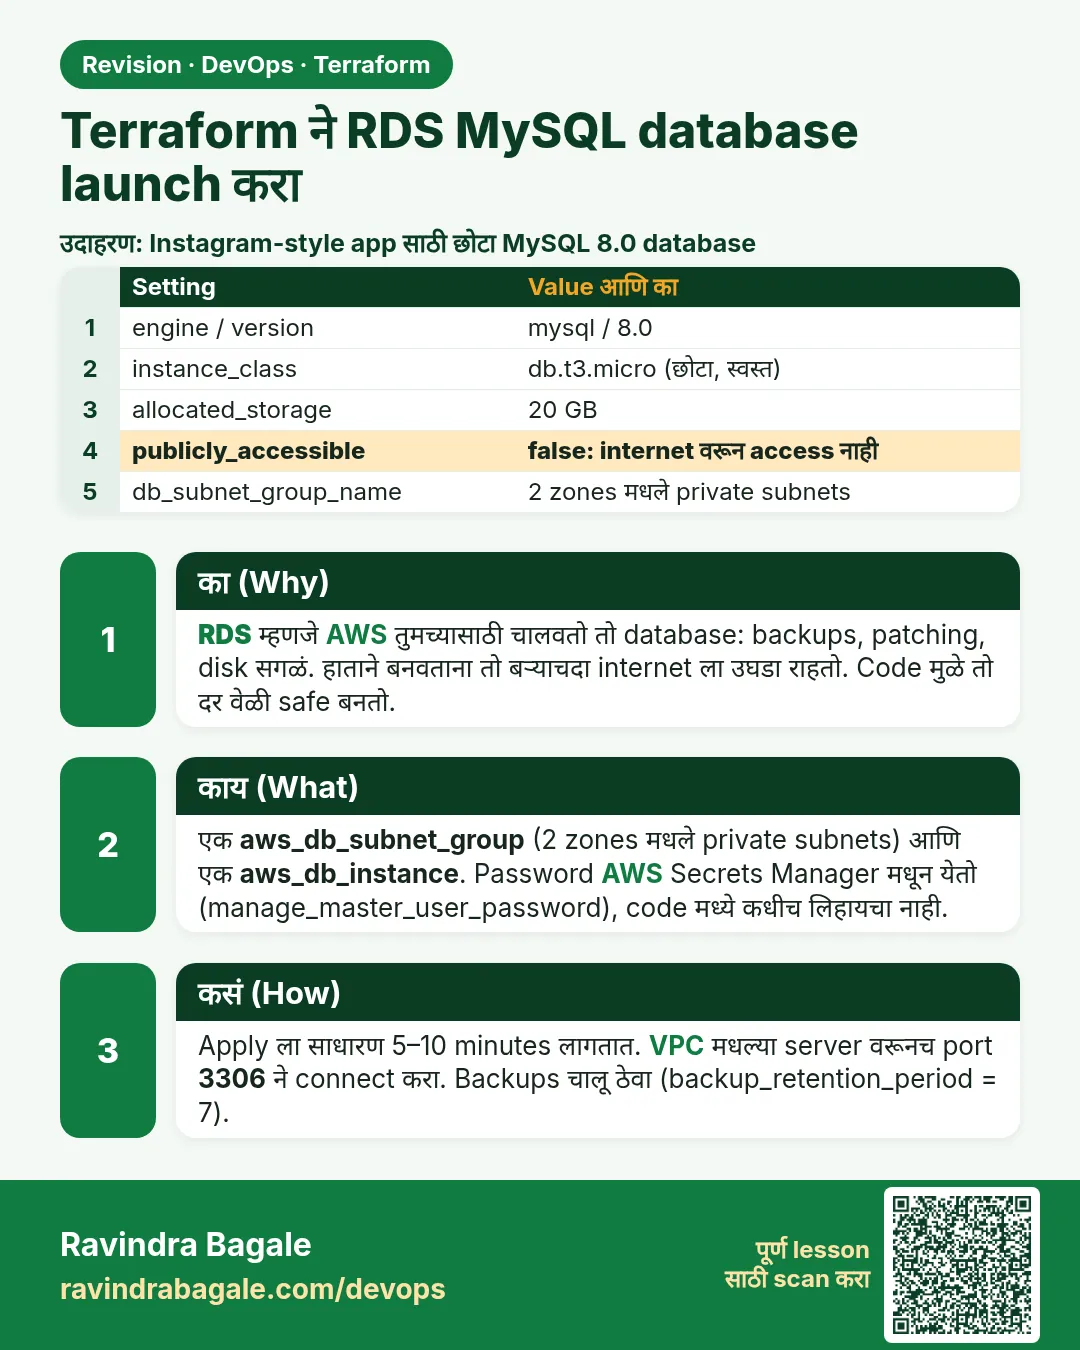
Terraform ने RDS MySQL database launch करा. RDS म्हणजे AWS तुमच्यासाठी चालवतो तो database: backups, patching, disk सगळं. हाताने बनवताना तो बऱ्याचदा internet ला उघडा राहतो. Code मुळे तो दर वेळी safe बनतो.
उजळणी (Revision) card 2 of 7: Terraform ने RDS MySQL database launch करा · PNG download करा · Card page उघडा

Lesson: 44.2 How to launch an RDS MySQL database with Terraform

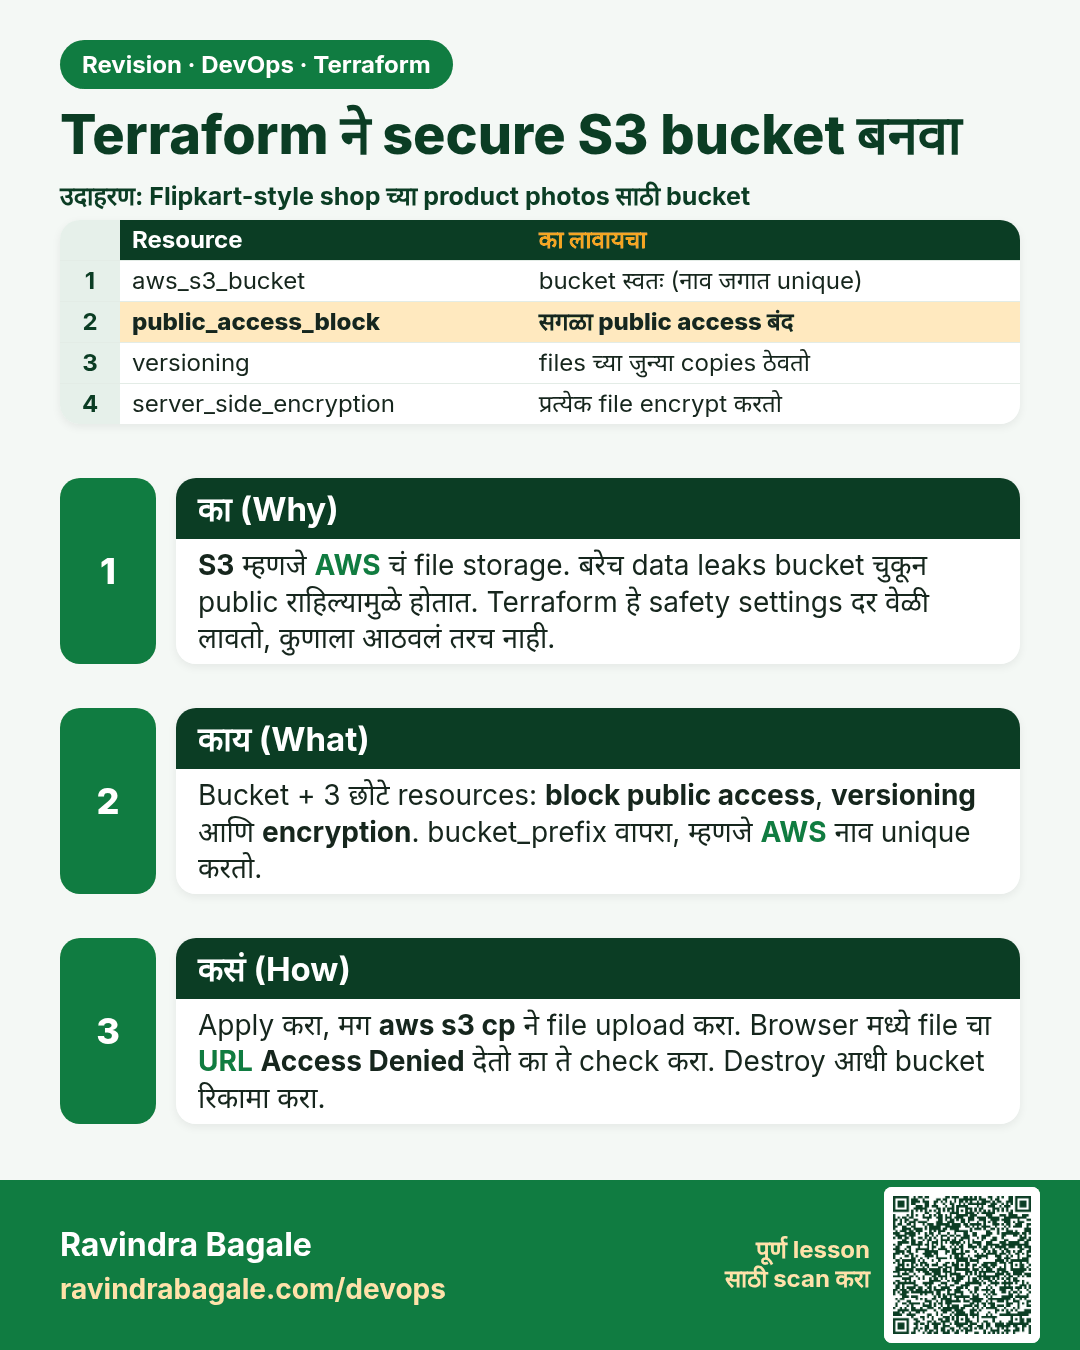
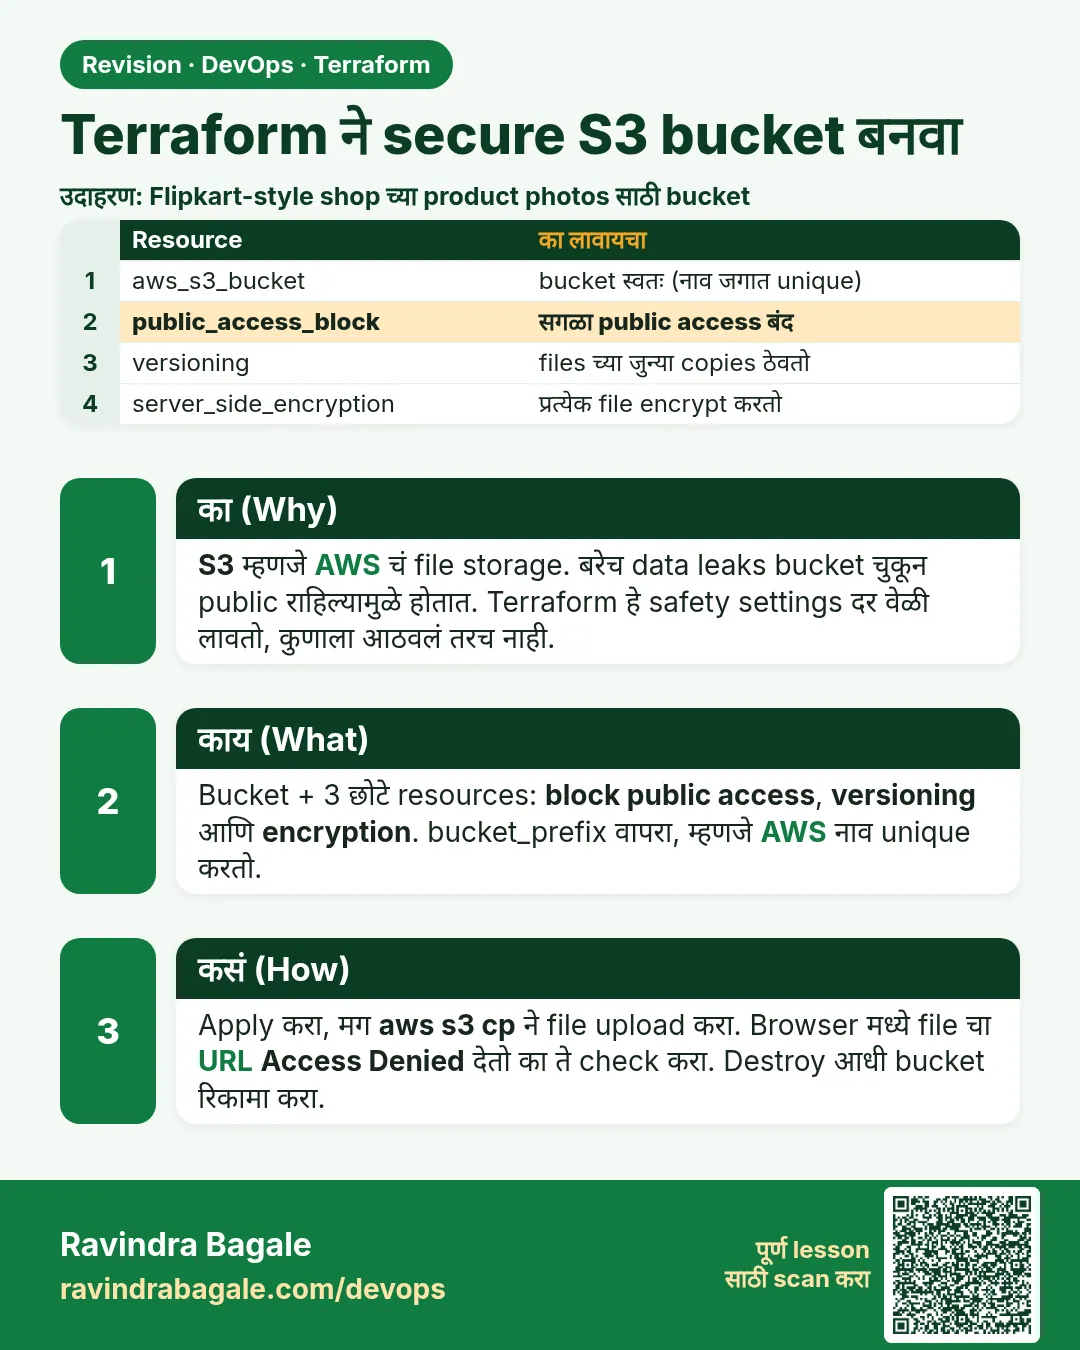
Terraform ने secure S3 bucket बनवा. S3 म्हणजे AWS चं file storage. बरेच data leaks bucket चुकून public राहिल्यामुळे होतात. Terraform हे safety settings दर वेळी लावतो, कुणाला आठवलं तरच नाही.
उजळणी (Revision) card 3 of 7: Terraform ने secure S3 bucket बनवा · PNG download करा · Card page उघडा

Lesson: 44.3 How to create a secure S3 bucket with Terraform

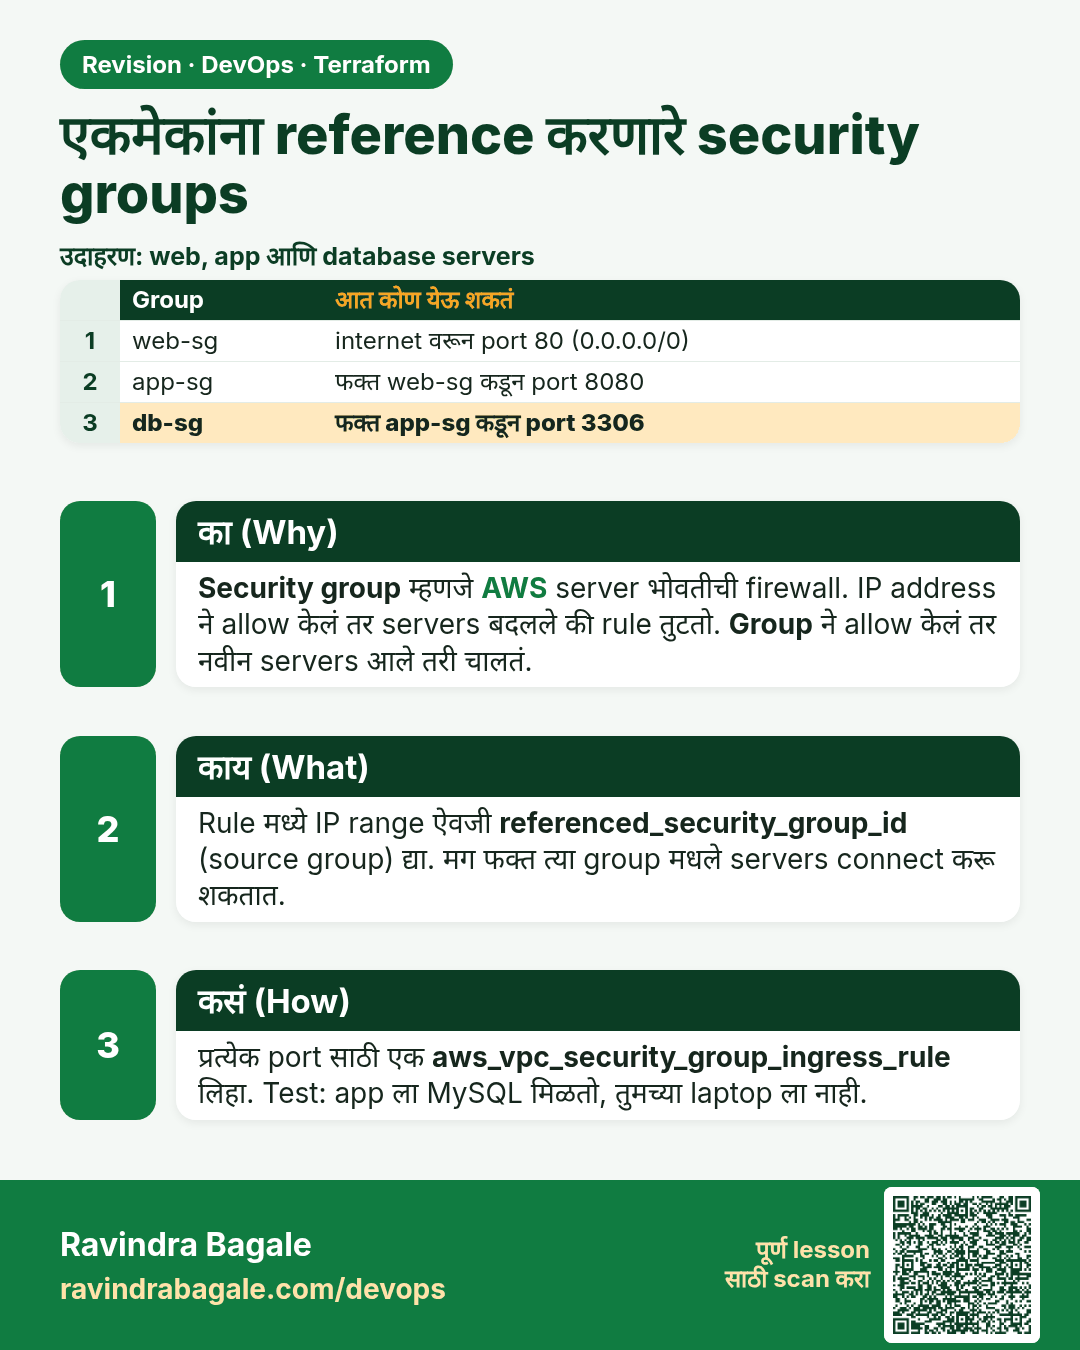
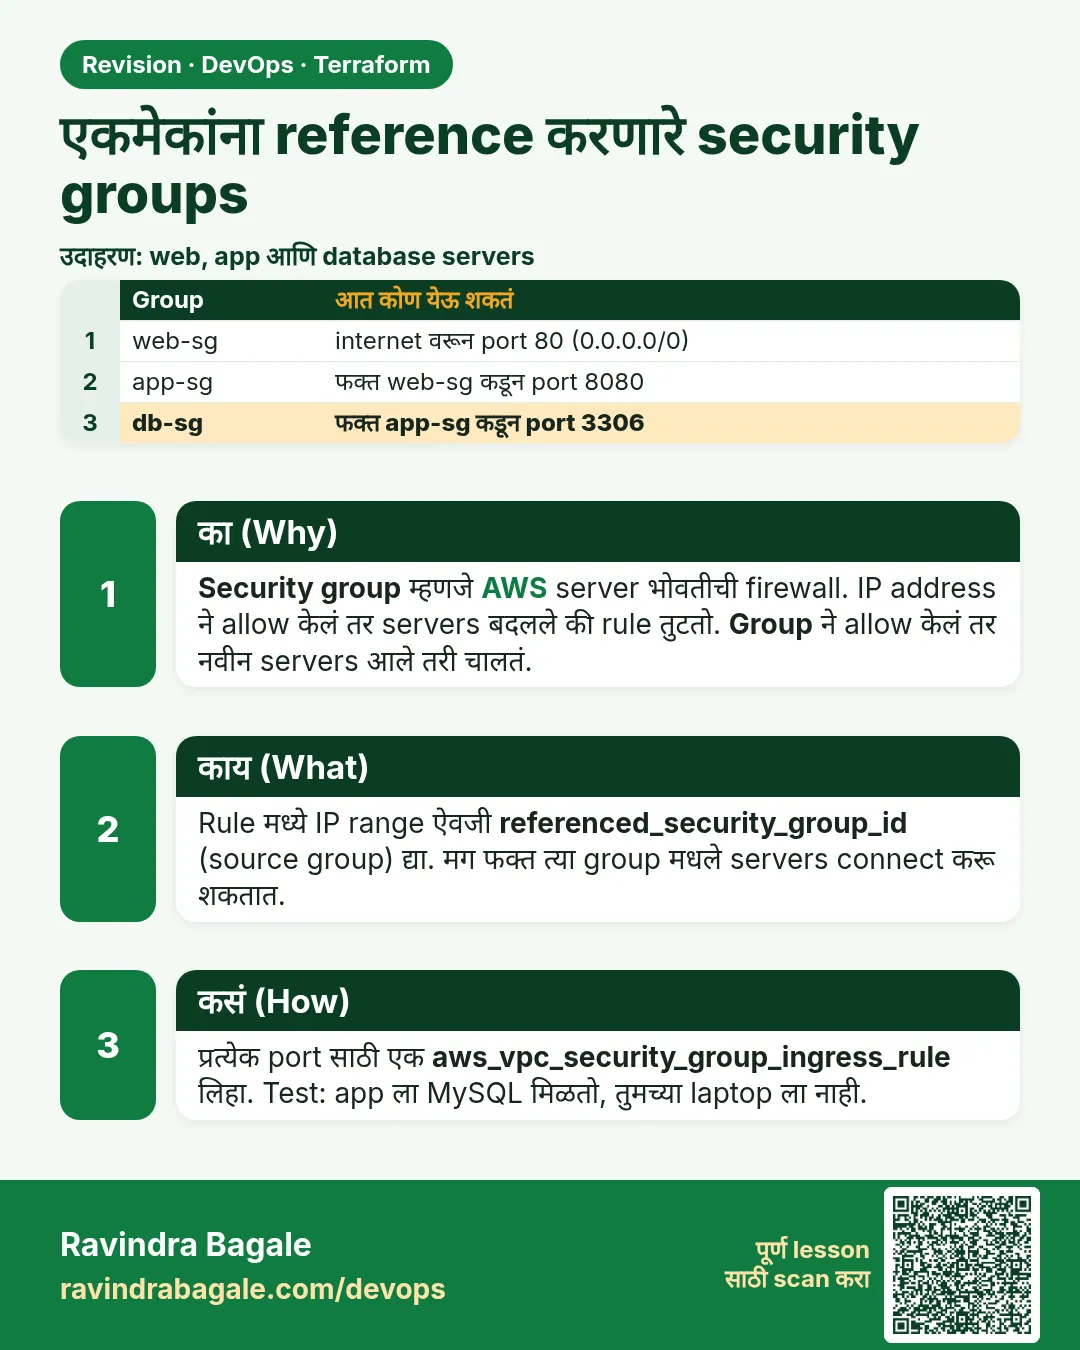
एकमेकांना reference करणारे security groups. Security group म्हणजे AWS server भोवतीची firewall. IP address ने allow केलं तर servers बदलले की rule तुटतो. Group ने allow केलं तर नवीन servers आले तरी चालतं.
उजळणी (Revision) card 4 of 7: एकमेकांना reference करणारे security groups · PNG download करा · Card page उघडा

Lesson: 44.4 How to create security groups that reference each other

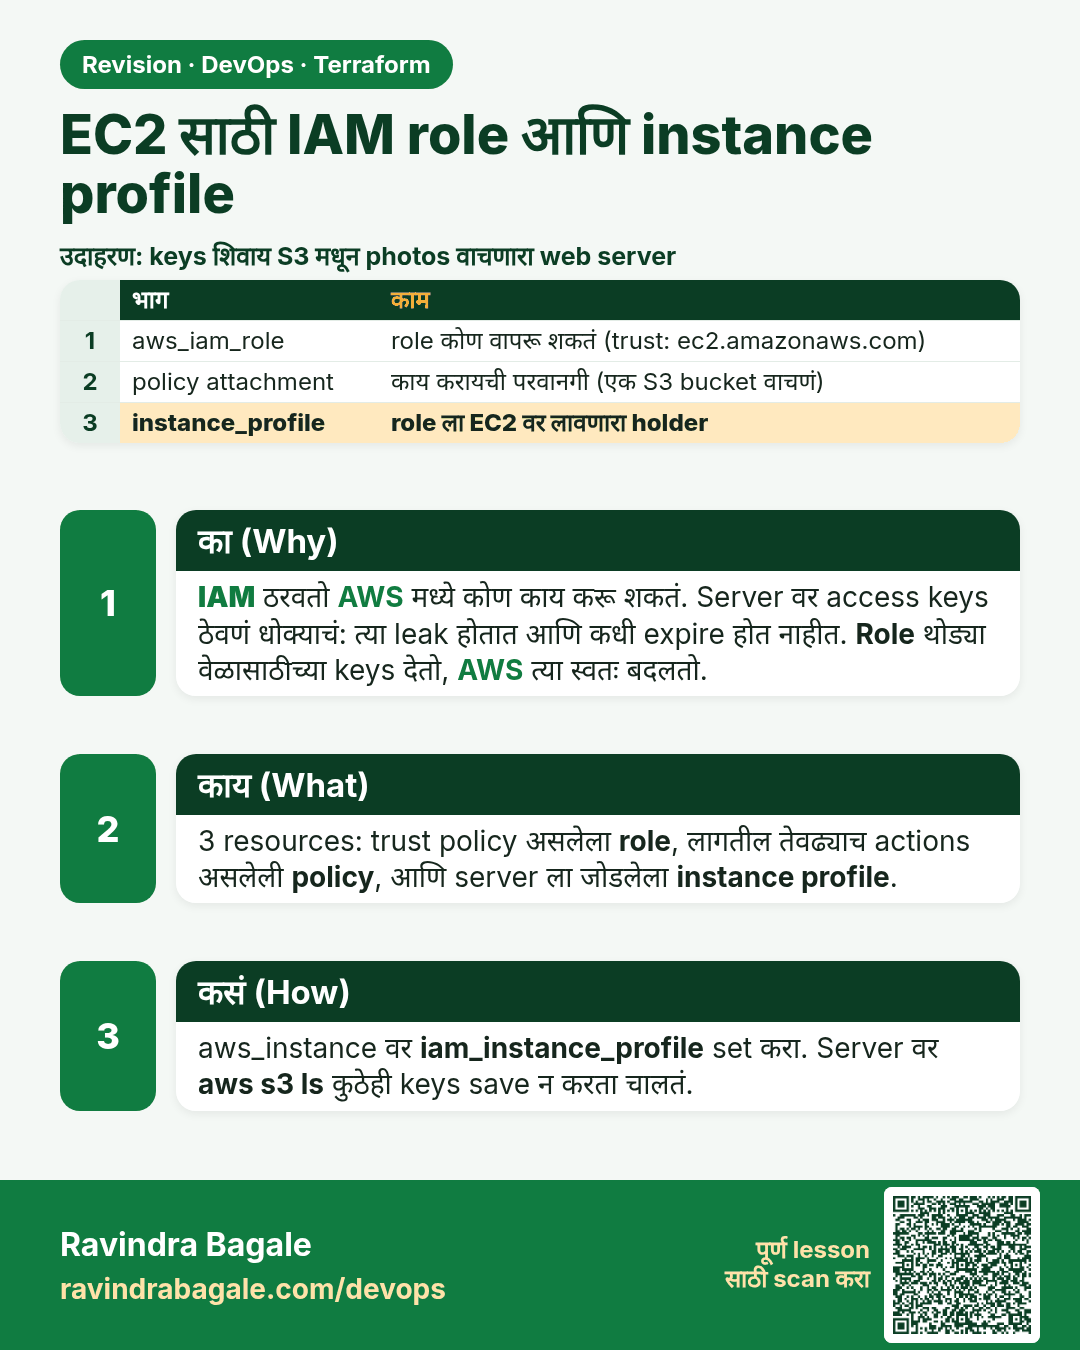
EC2 साठी IAM role आणि instance profile. IAM ठरवतो AWS मध्ये कोण काय करू शकतं. Server वर access keys ठेवणं धोक्याचं: त्या leak होतात आणि कधी expire होत नाहीत. Role थोड्या वेळासाठीच्या keys देतो, AWS त्या स्वतः बदलतो.
उजळणी (Revision) card 5 of 7: EC2 साठी IAM role आणि instance profile · PNG download करा · Card page उघडा

Lesson: 44.5 How to create an IAM role and instance profile for EC2

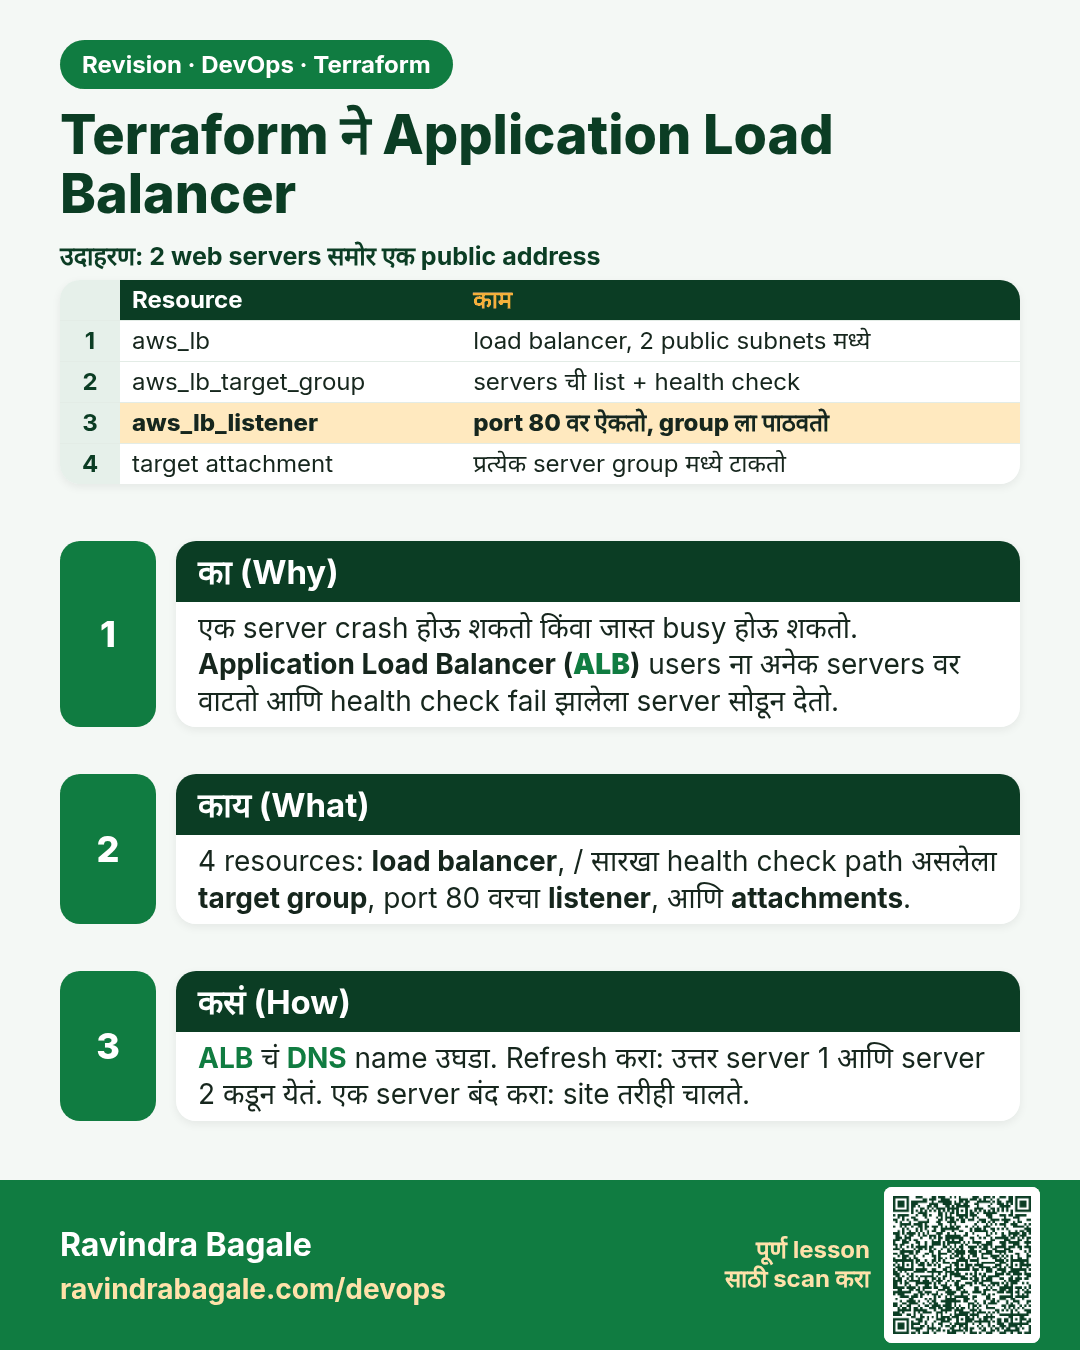
Terraform ने Application Load Balancer. एक server crash होऊ शकतो किंवा जास्त busy होऊ शकतो. Application Load Balancer (ALB) users ना अनेक servers वर वाटतो आणि health check fail झालेला server सोडून देतो.
उजळणी (Revision) card 6 of 7: Terraform ने Application Load Balancer · PNG download करा · Card page उघडा

Lesson: 44.6 How to create an Application Load Balancer with Terraform

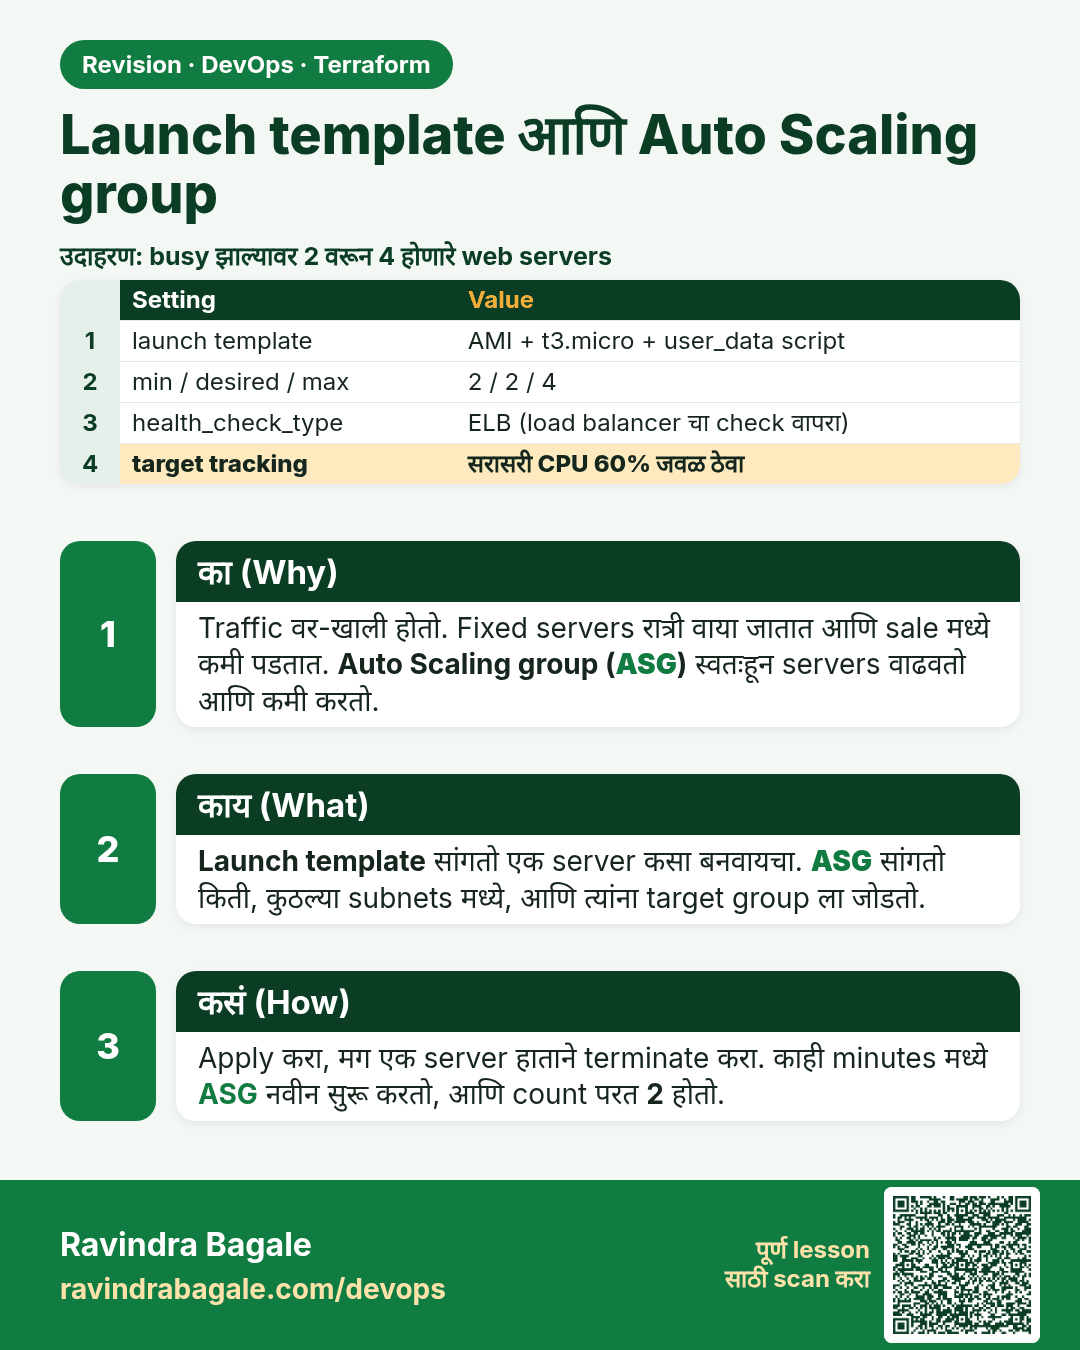
Launch template आणि Auto Scaling group. Traffic वर-खाली होतो. Fixed servers रात्री वाया जातात आणि sale मध्ये कमी पडतात. Auto Scaling group (ASG) स्वतःहून servers वाढवतो आणि कमी करतो.
उजळणी (Revision) card 7 of 7: Launch template आणि Auto Scaling group · PNG download करा · Card page उघडा

Lesson: 44.7 How to create a launch template and Auto Scaling group

मुलाखत (Interview) cards

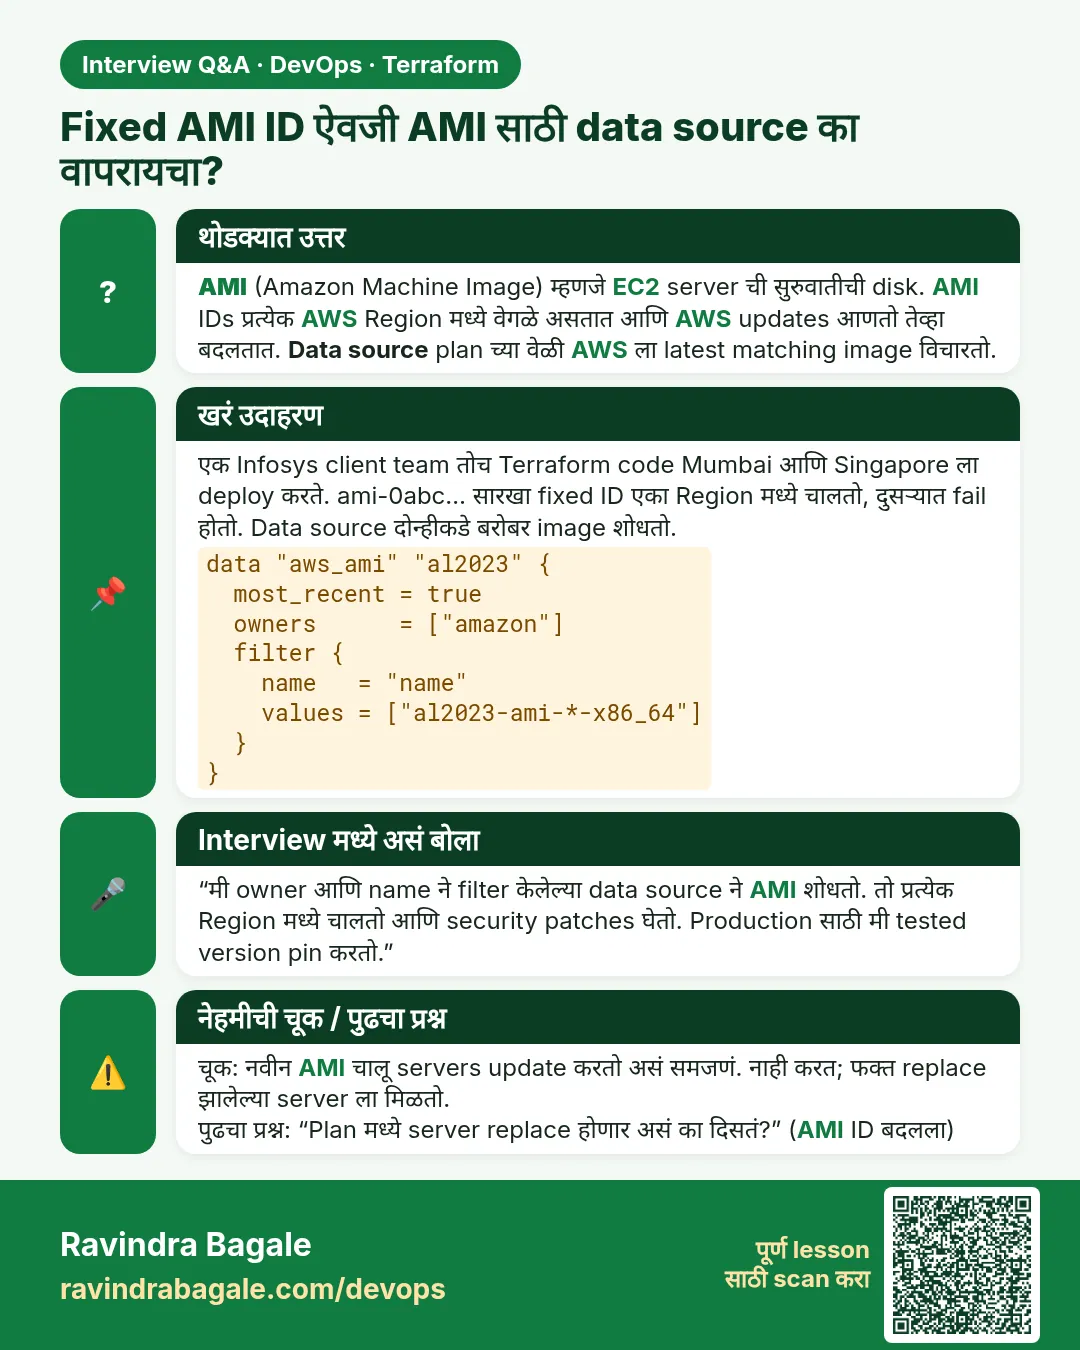
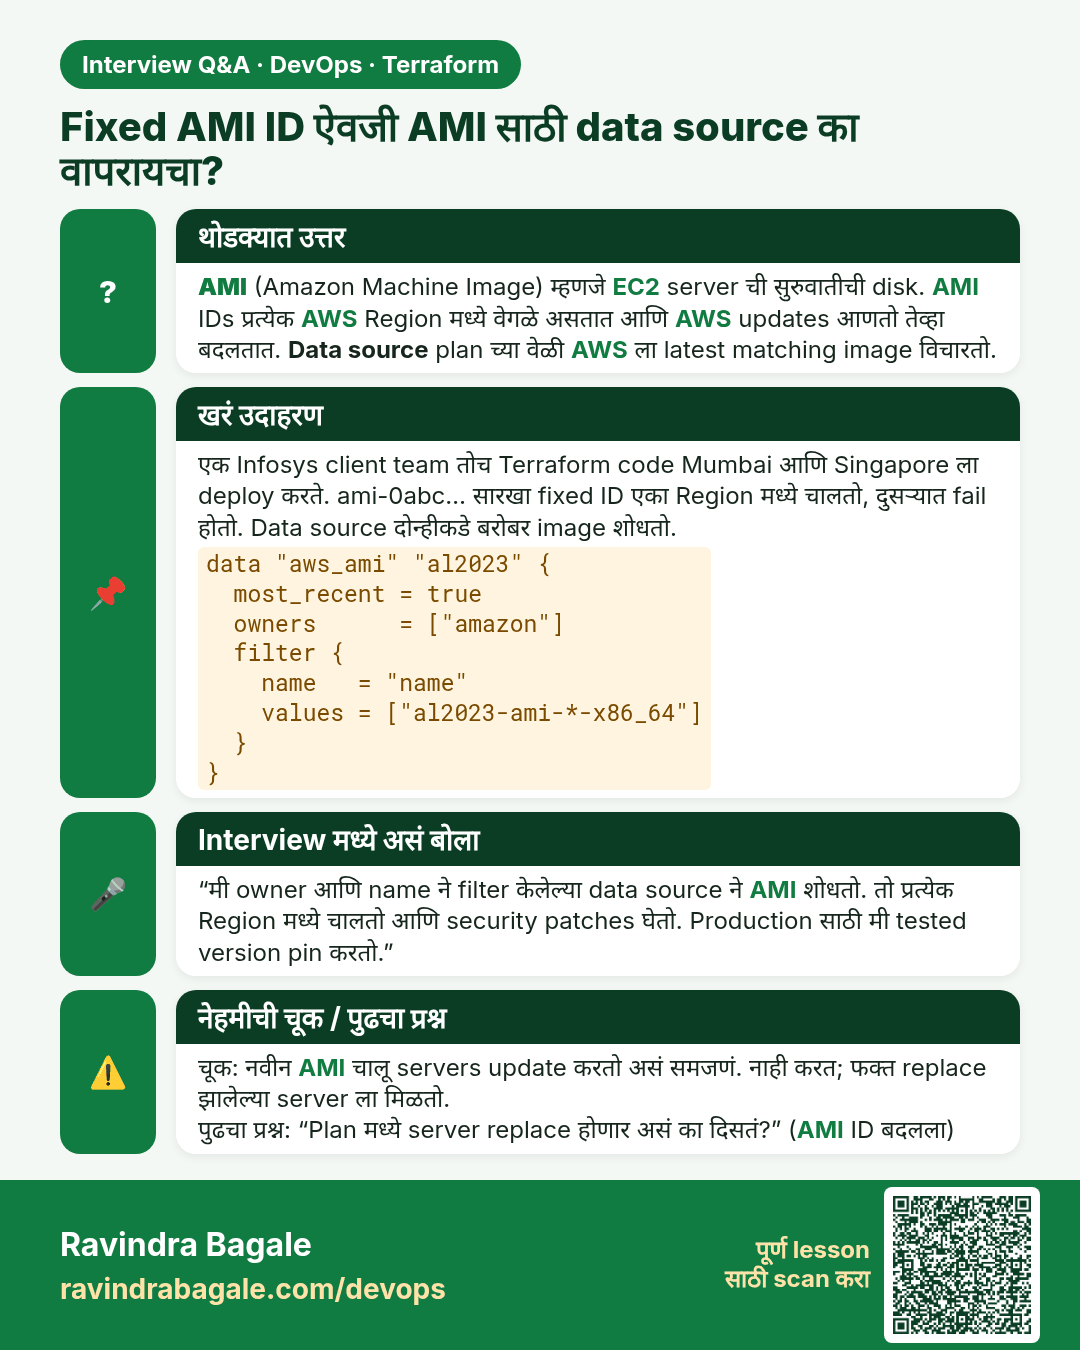
Fixed AMI ID ऐवजी AMI साठी data source का वापरायचा? AMI (Amazon Machine Image) म्हणजे EC2 server ची सुरुवातीची disk. AMI IDs प्रत्येक AWS Region मध्ये वेगळे असतात आणि AWS updates आणतो तेव्हा बदलतात. Data source plan च्या वेळी AWS ला latest matching image विचारतो.
मुलाखत (Interview) card 1 of 7: Fixed AMI ID ऐवजी AMI साठी data source का वापरायचा? · PNG download करा · Card page उघडा

Lesson: 44.1 How to launch an EC2 instance with Terraform
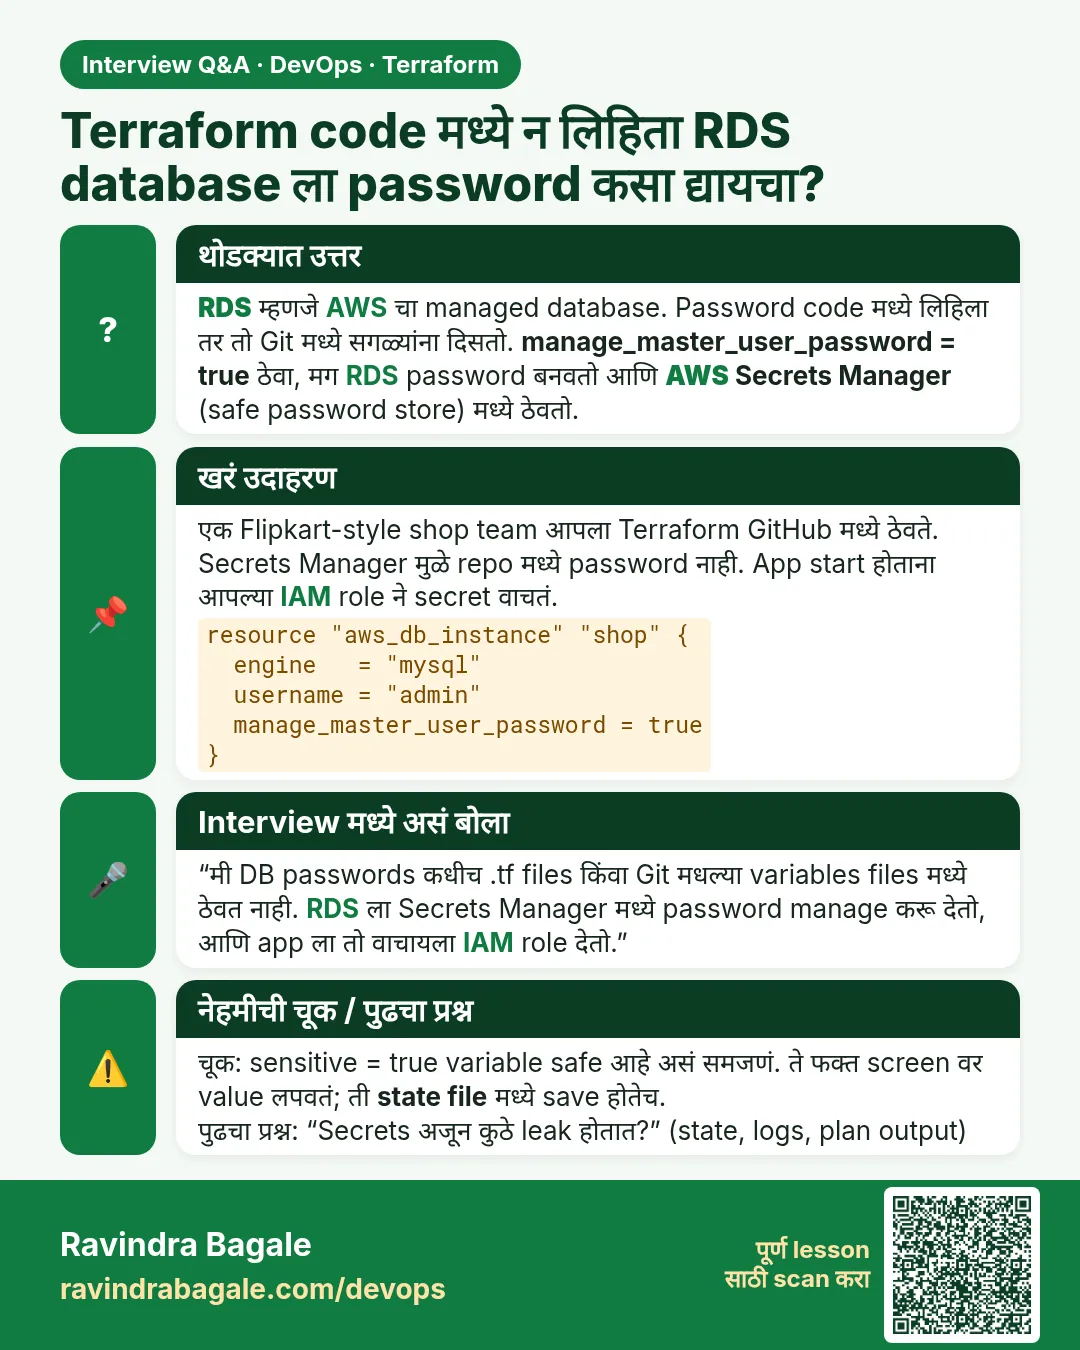
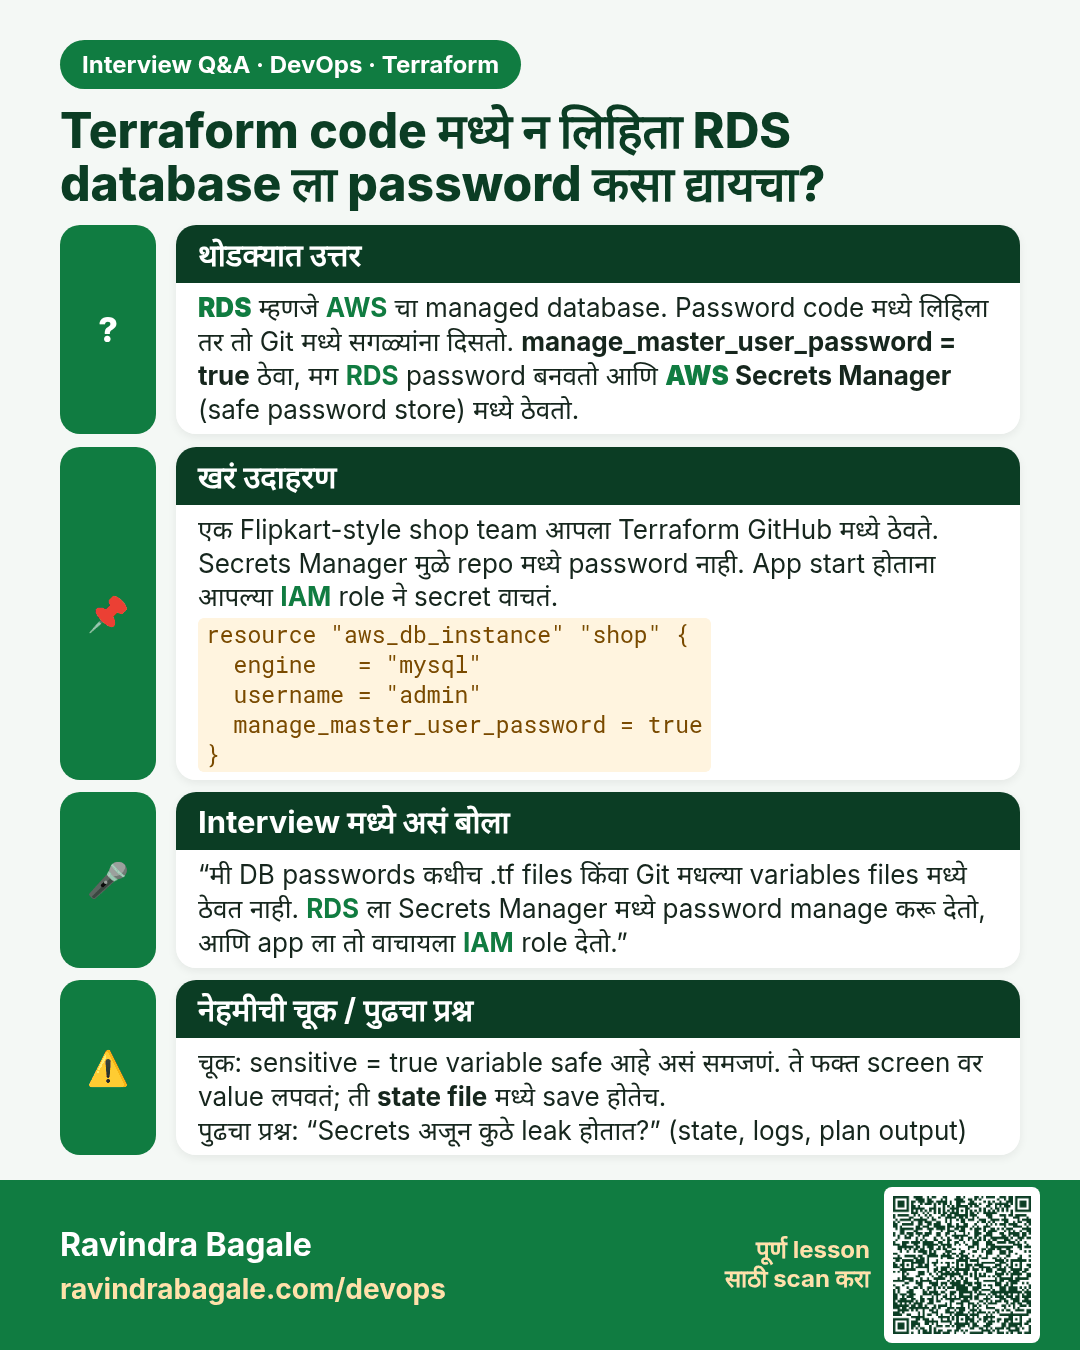
Terraform code मध्ये न लिहिता RDS database ला password कसा द्यायचा? RDS म्हणजे AWS चा managed database. Password code मध्ये लिहिला तर तो Git मध्ये सगळ्यांना दिसतो. manage_master_user_password = true ठेवा, मग RDS password बनवतो आणि AWS Secrets Manager (safe password store) मध्ये ठेवतो.
मुलाखत (Interview) card 2 of 7: Terraform code मध्ये न लिहिता RDS database ला password कसा द्यायचा? · PNG download करा · Card page उघडा

Lesson: 44.2 How to launch an RDS MySQL database with Terraform
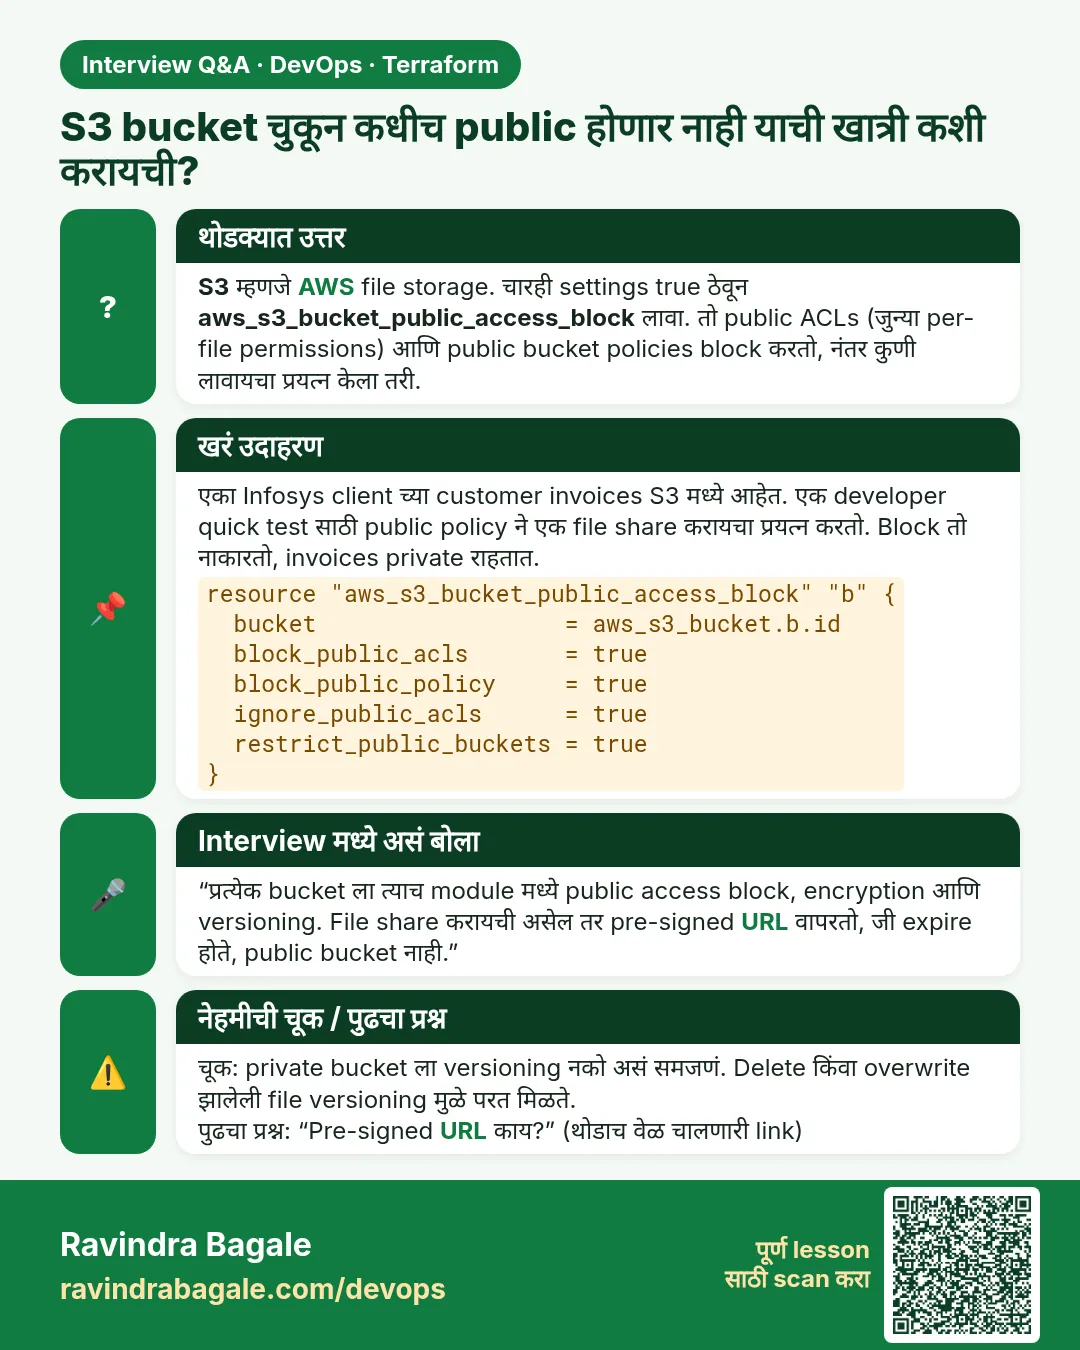
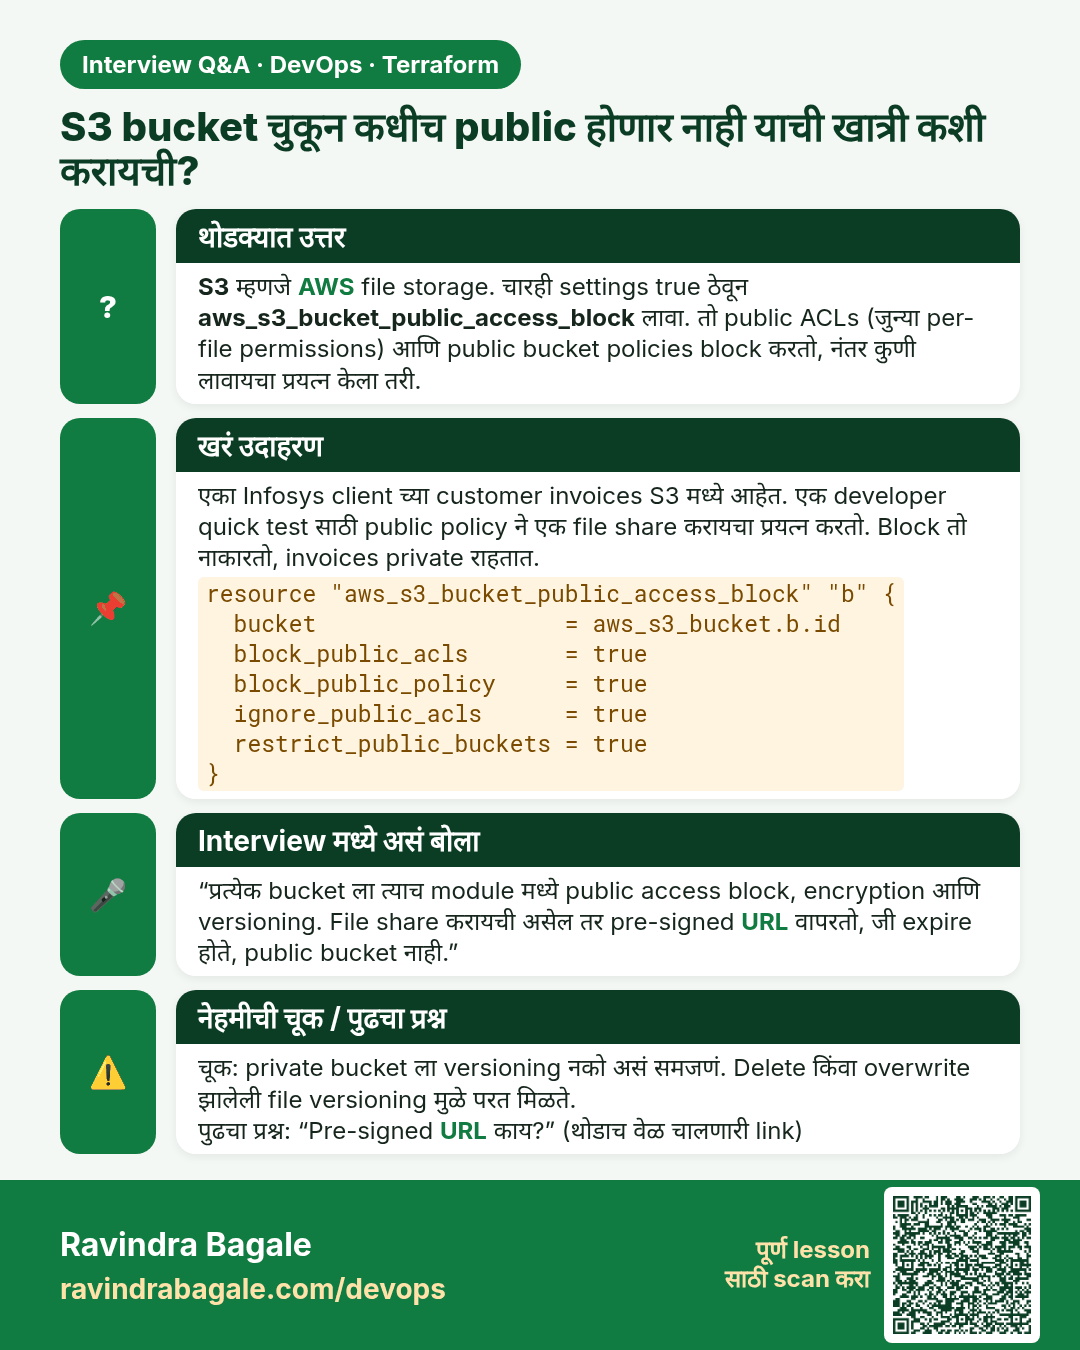
S3 bucket चुकून कधीच public होणार नाही याची खात्री कशी करायची? S3 म्हणजे AWS file storage. चारही settings true ठेवून aws_s3_bucket_public_access_block लावा. तो public ACLs (जुन्या per-file permissions) आणि public bucket policies block करतो, नंतर कुणी लावायचा प्रयत्न केला तरी.
मुलाखत (Interview) card 3 of 7: S3 bucket चुकून कधीच public होणार नाही याची खात्री कशी करायची? · PNG download करा · Card page उघडा

Lesson: 44.3 How to create a secure S3 bucket with Terraform
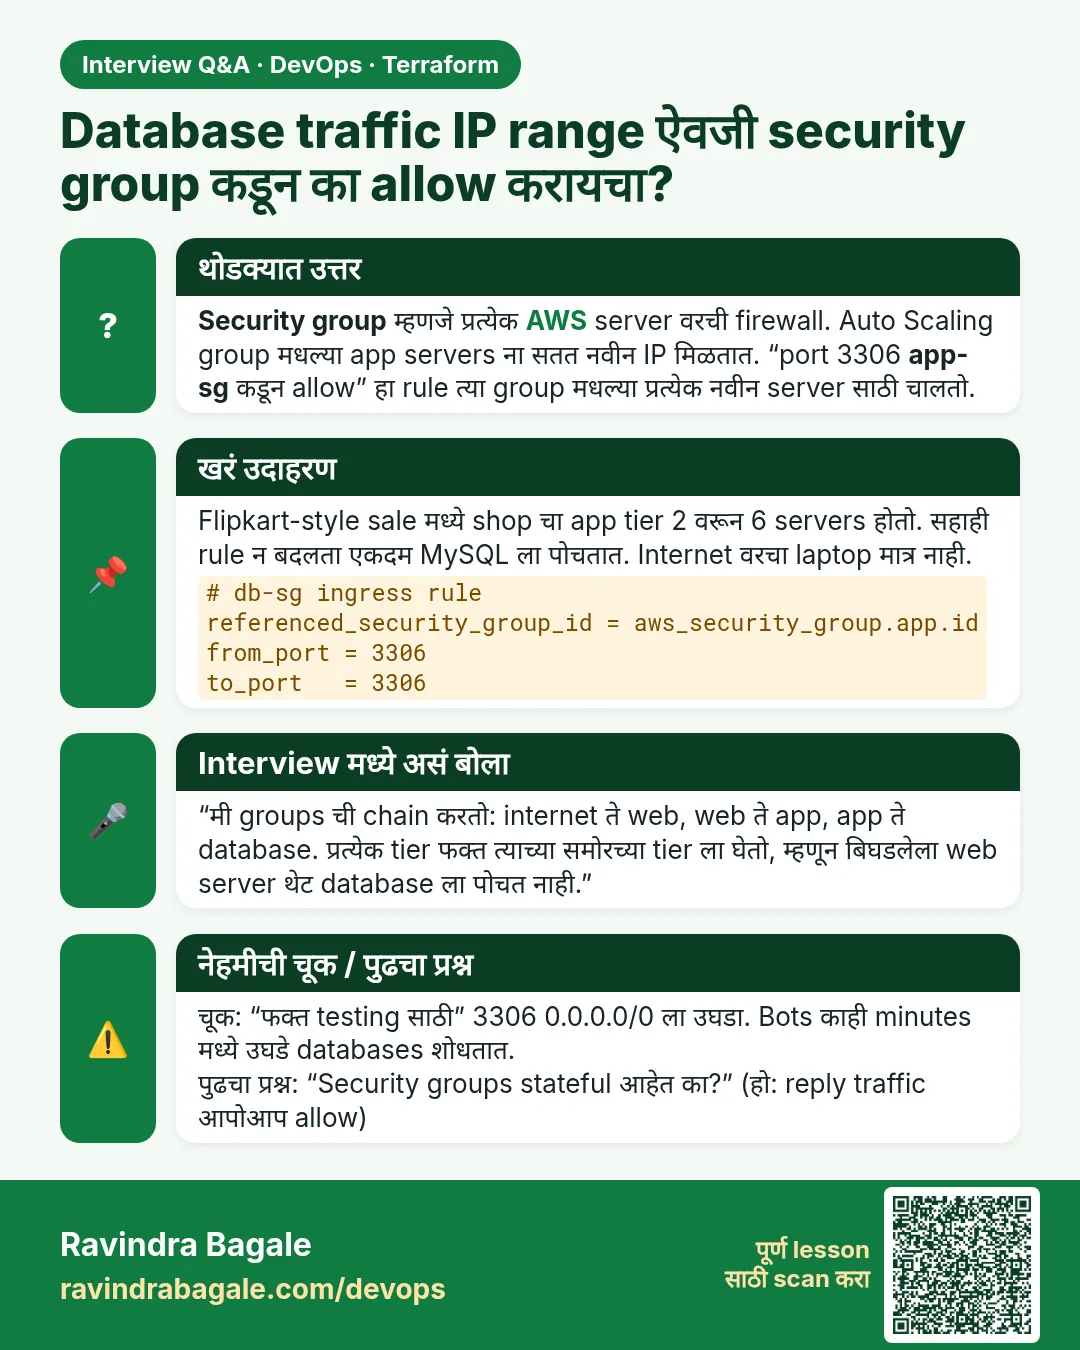
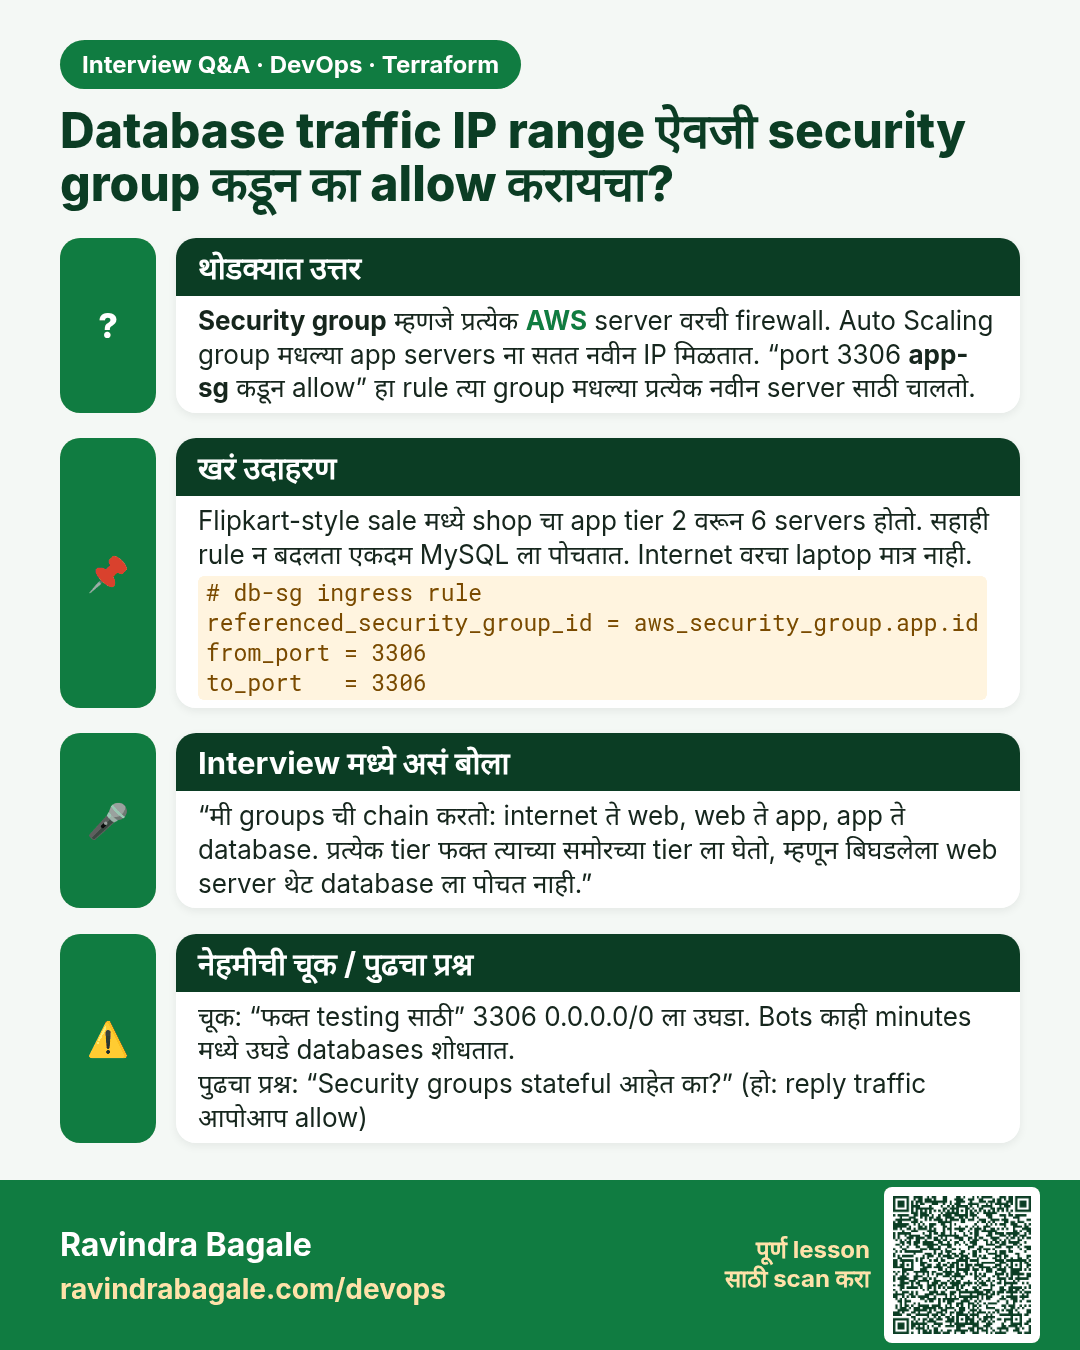
Database traffic IP range ऐवजी security group कडून का allow करायचा? Security group म्हणजे प्रत्येक AWS server वरची firewall. Auto Scaling group मधल्या app servers ना सतत नवीन IP मिळतात. “port 3306 app-sg कडून allow” हा rule त्या group मधल्या प्रत्येक नवीन server साठी चालतो.
मुलाखत (Interview) card 4 of 7: Database traffic IP range ऐवजी security group कडून का allow करायचा? · PNG download करा · Card page उघडा

Lesson: 44.4 How to create security groups that reference each other
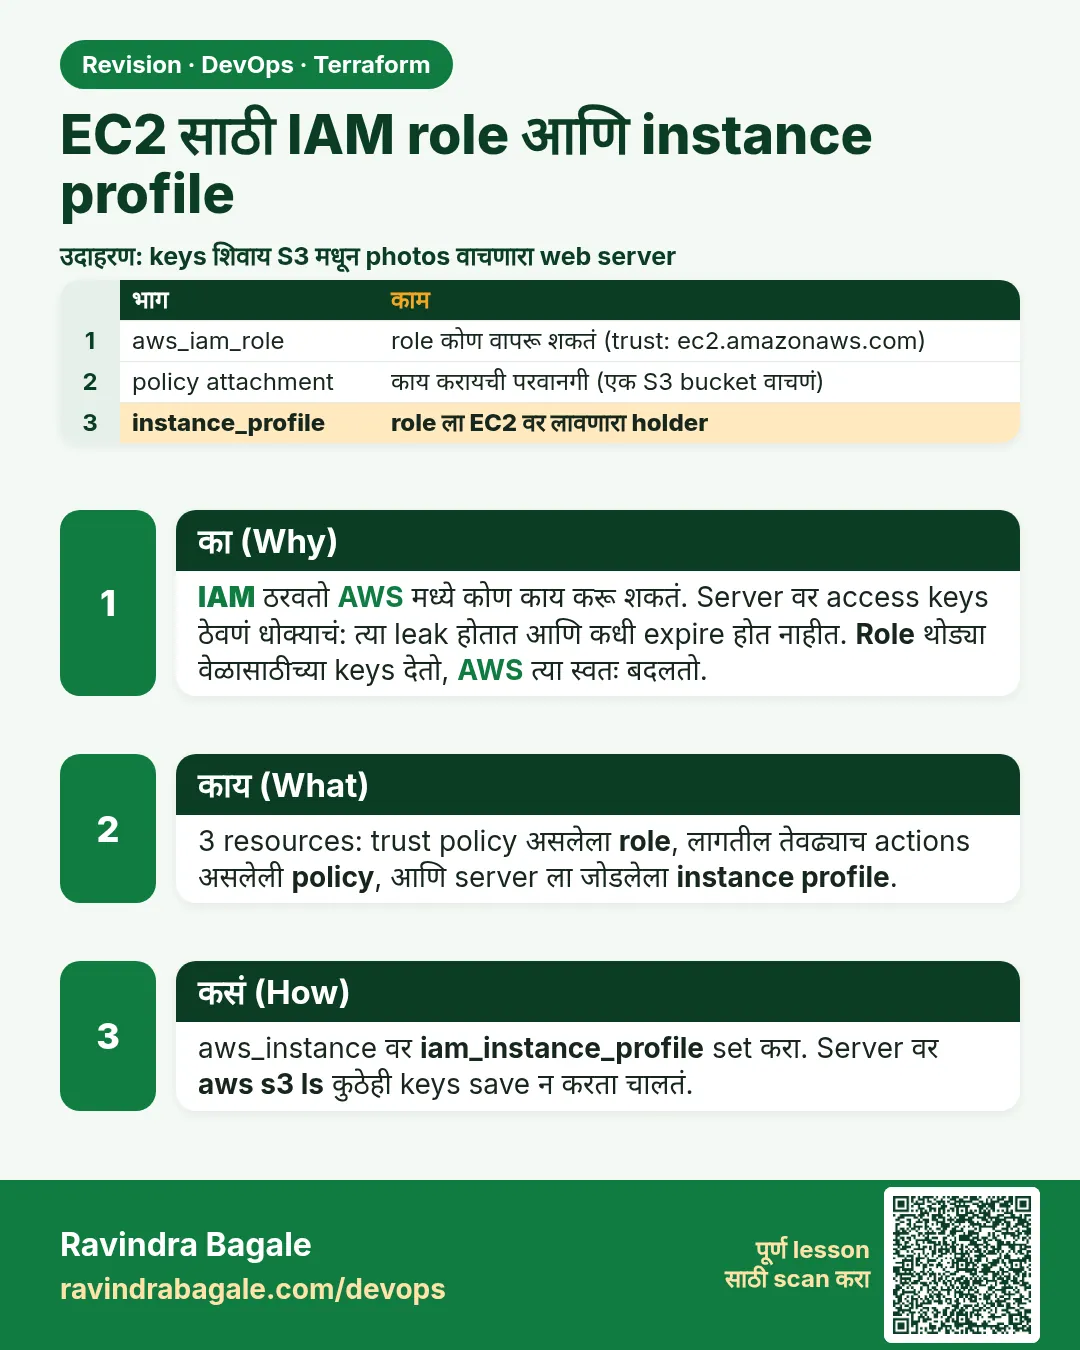
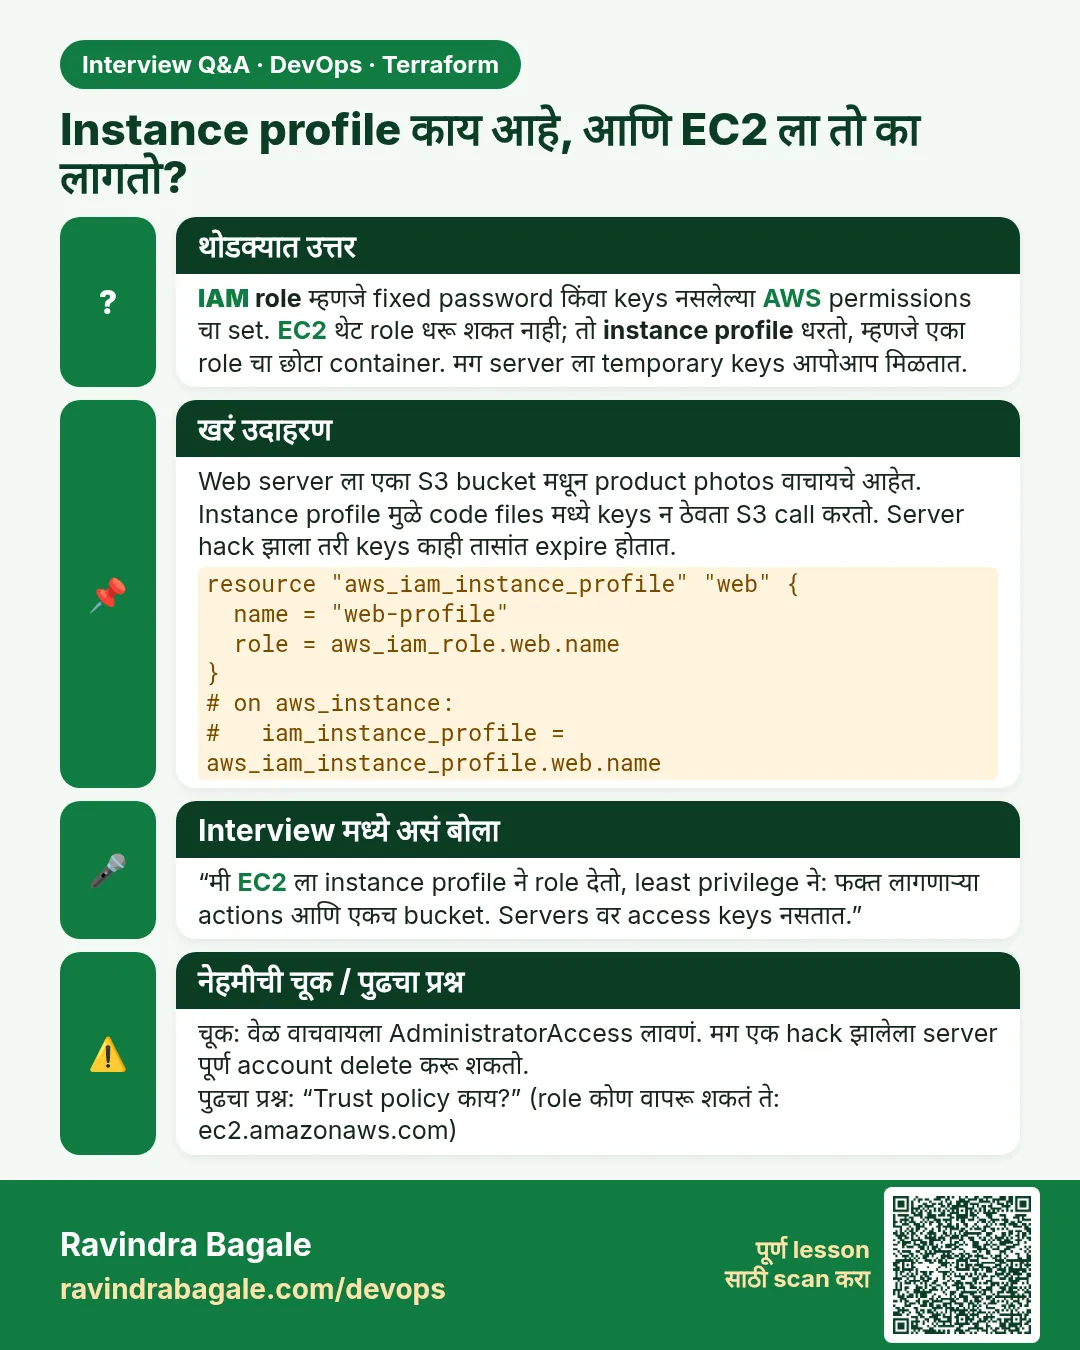
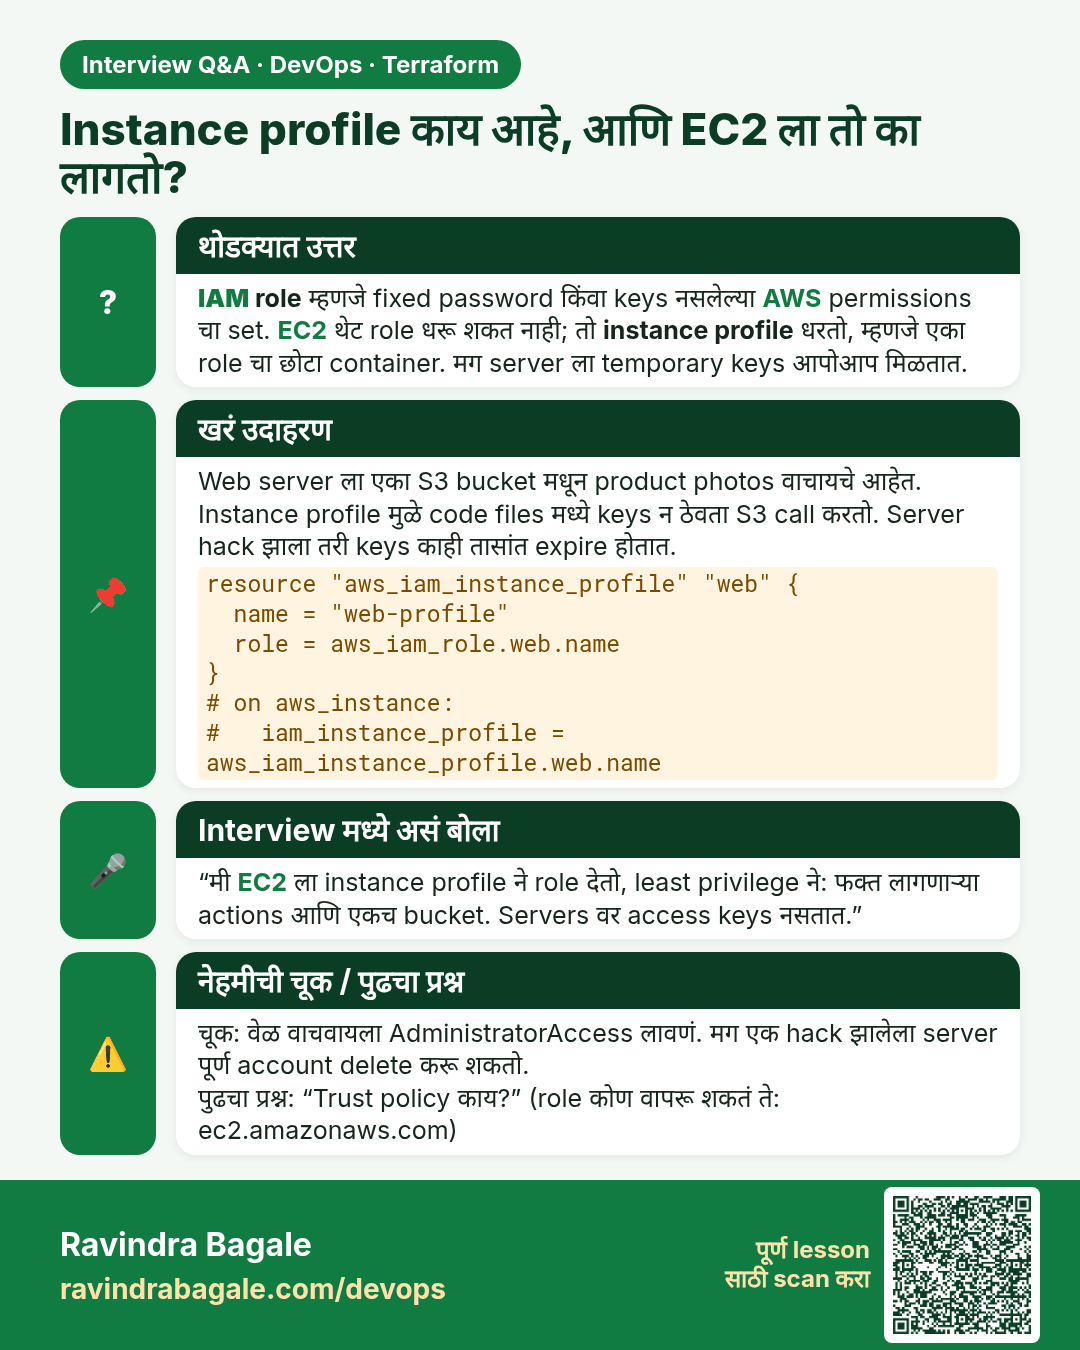
Instance profile काय आहे, आणि EC2 ला तो का लागतो? IAM role म्हणजे fixed password किंवा keys नसलेल्या AWS permissions चा set. EC2 थेट role धरू शकत नाही; तो instance profile धरतो, म्हणजे एका role चा छोटा container. मग server ला temporary keys आपोआप मिळतात.
मुलाखत (Interview) card 5 of 7: Instance profile काय आहे, आणि EC2 ला तो का लागतो? · PNG download करा · Card page उघडा

Lesson: 44.5 How to create an IAM role and instance profile for EC2
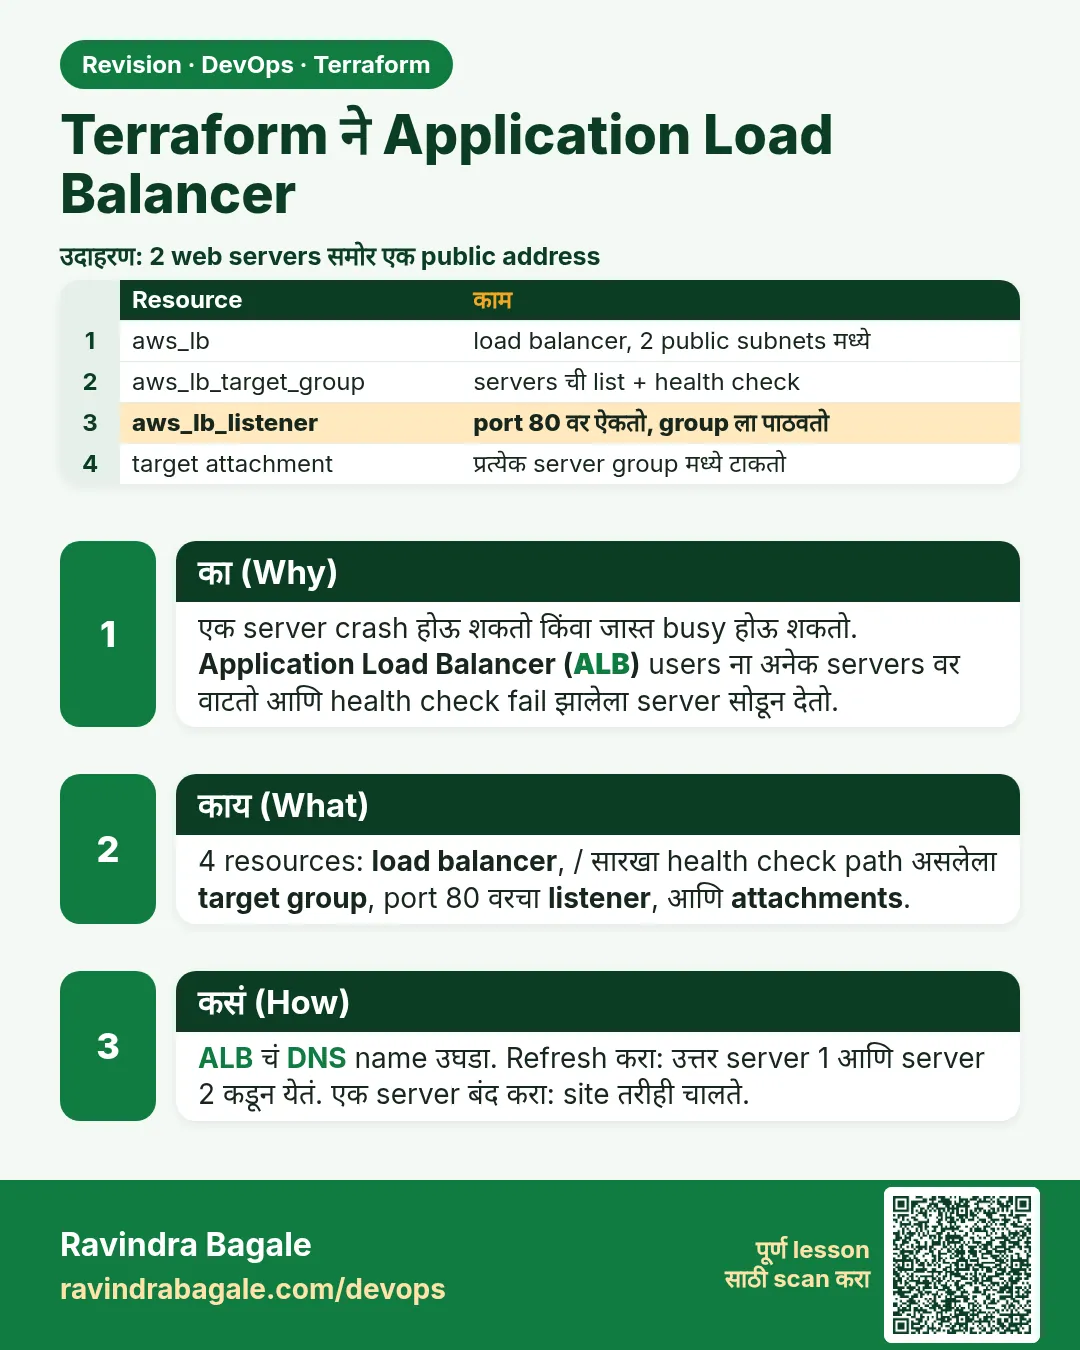
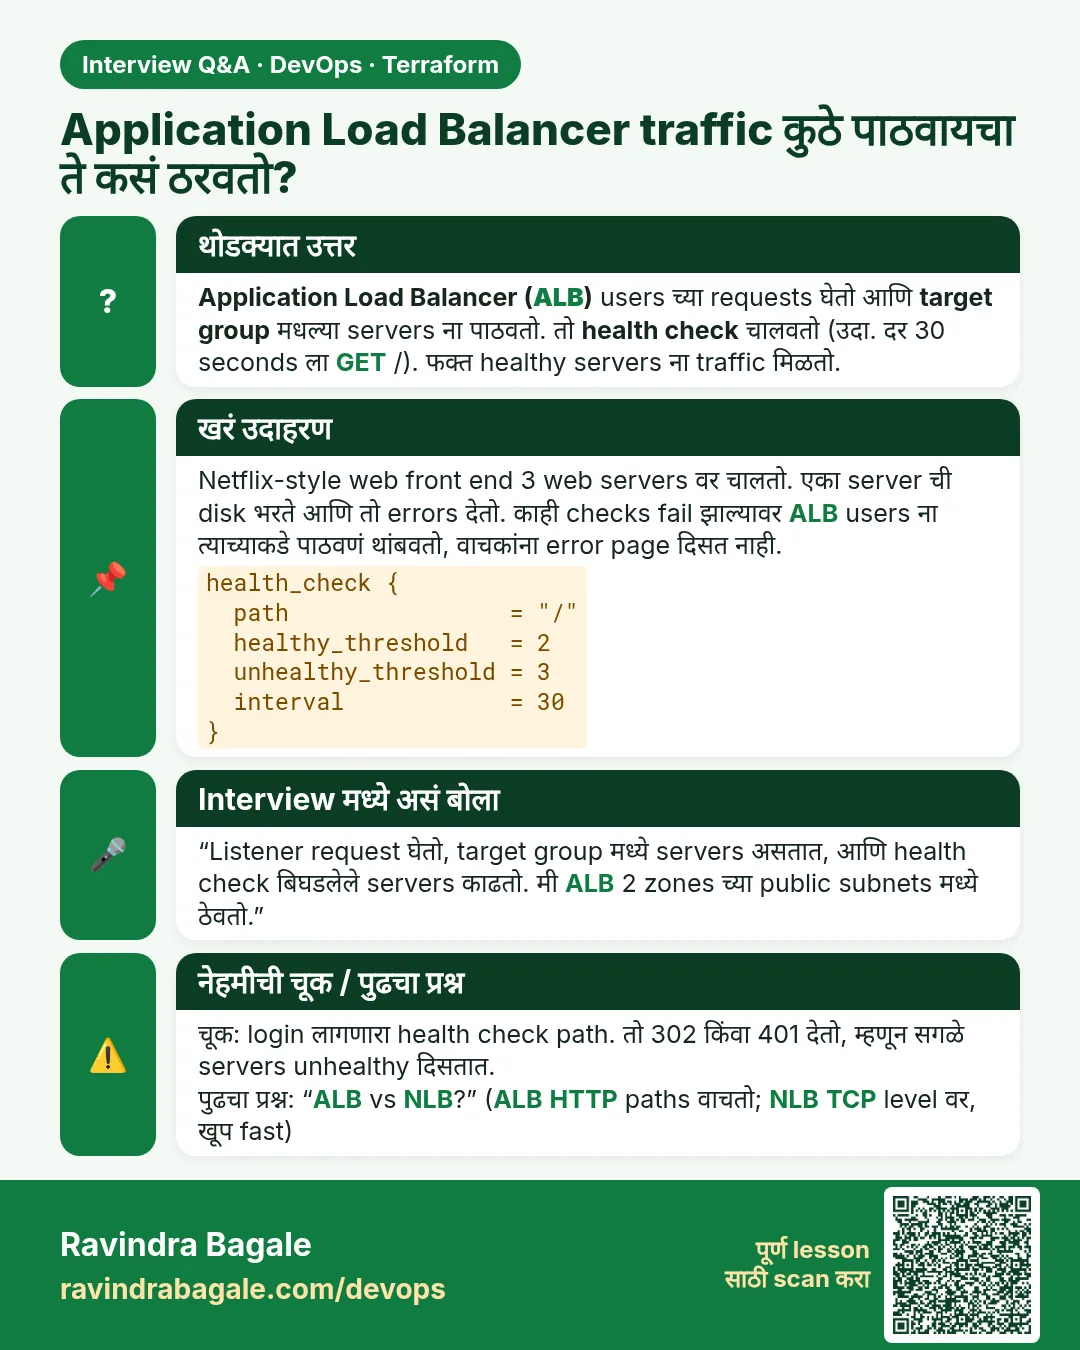
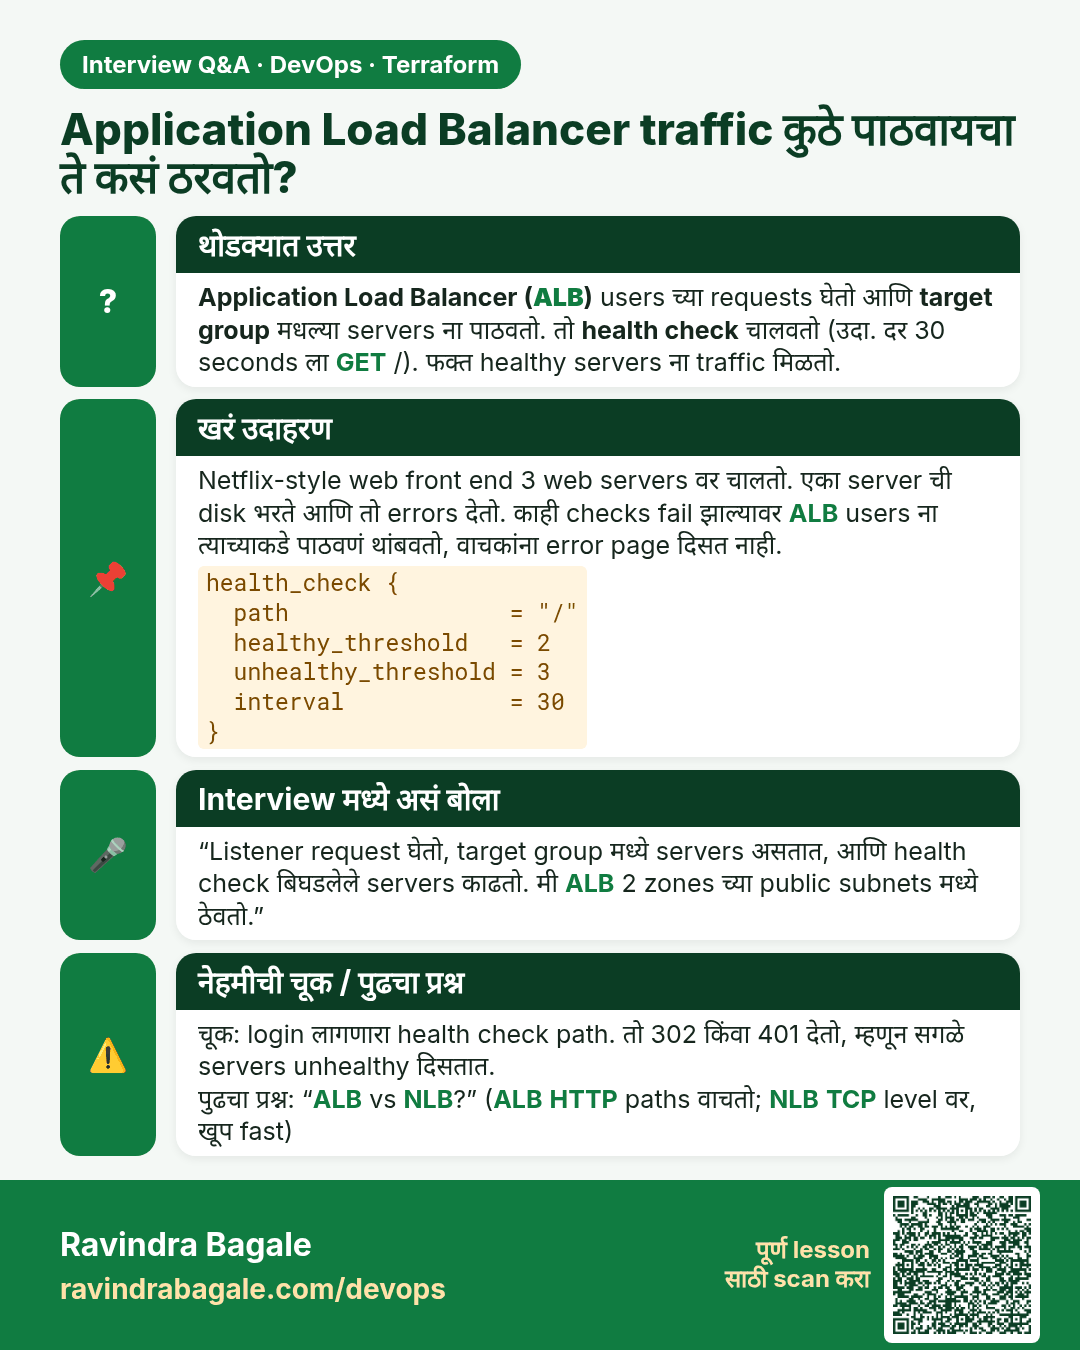
Application Load Balancer traffic कुठे पाठवायचा ते कसं ठरवतो? Application Load Balancer (ALB) users च्या requests घेतो आणि target group मधल्या servers ना पाठवतो. तो health check चालवतो (उदा. दर 30 seconds ला GET /). फक्त healthy servers ना traffic मिळतो.
मुलाखत (Interview) card 6 of 7: Application Load Balancer traffic कुठे पाठवायचा ते कसं ठरवतो? · PNG download करा · Card page उघडा

Lesson: 44.6 How to create an Application Load Balancer with Terraform
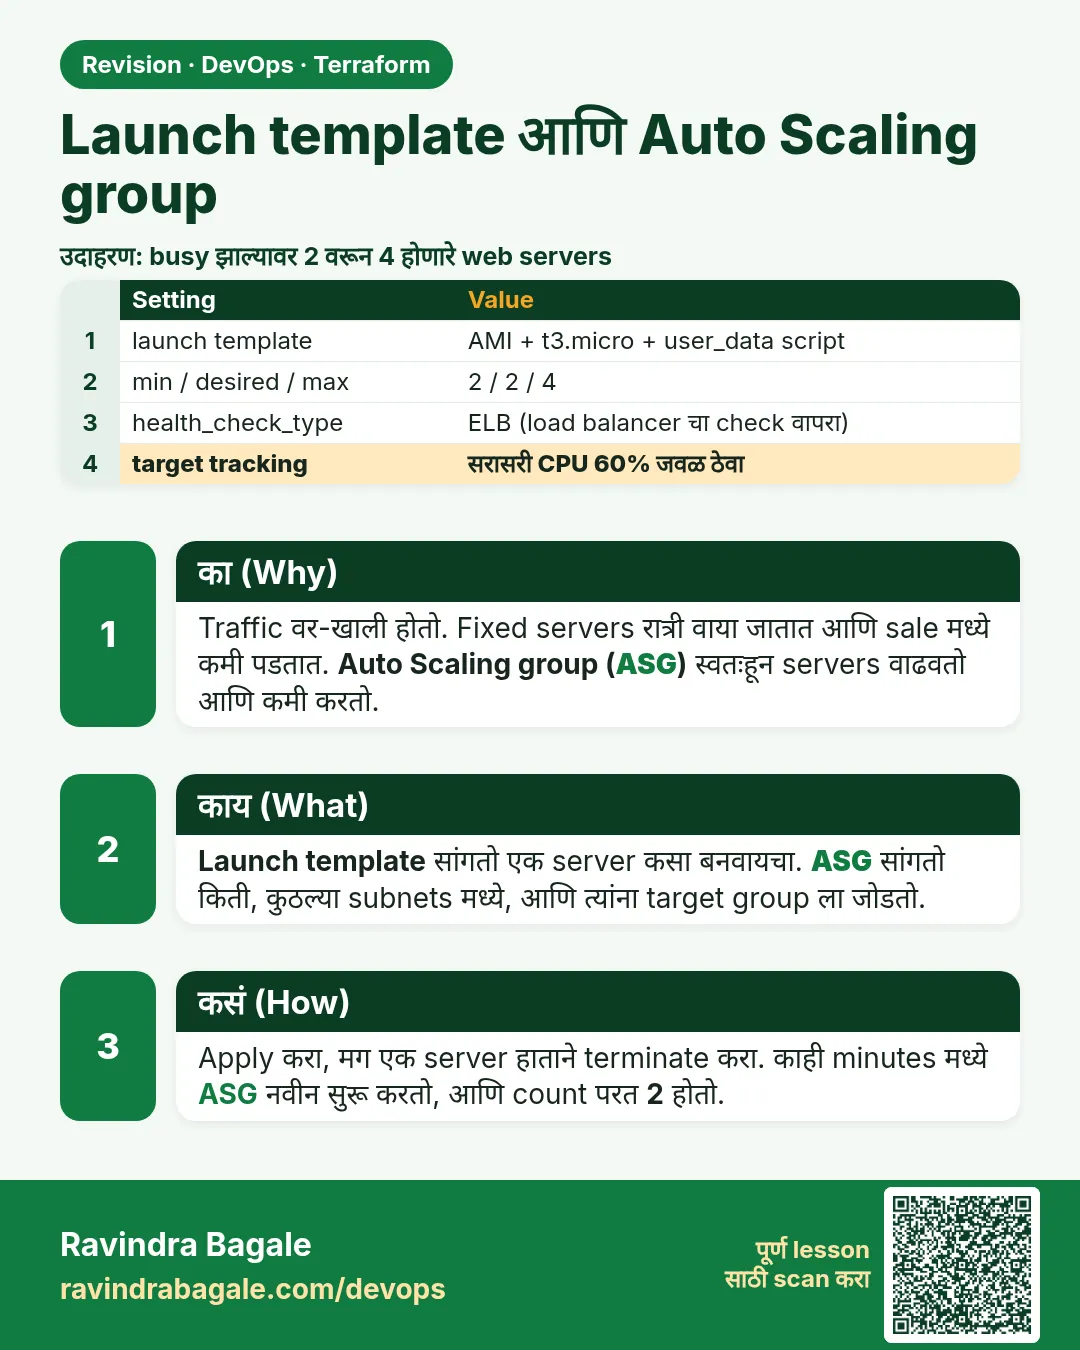
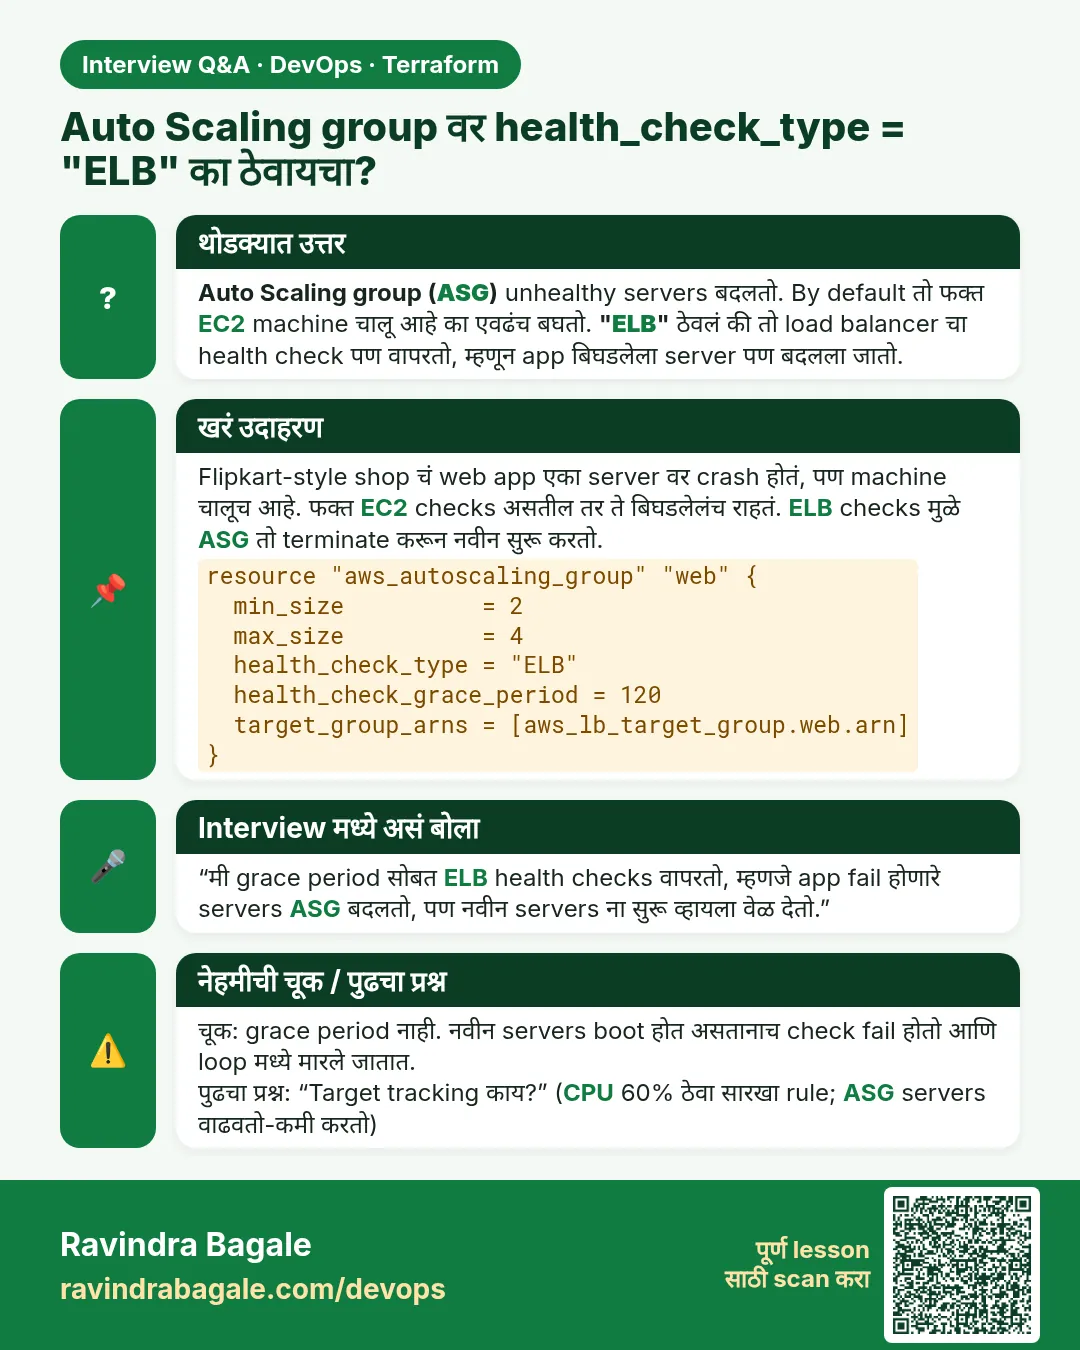
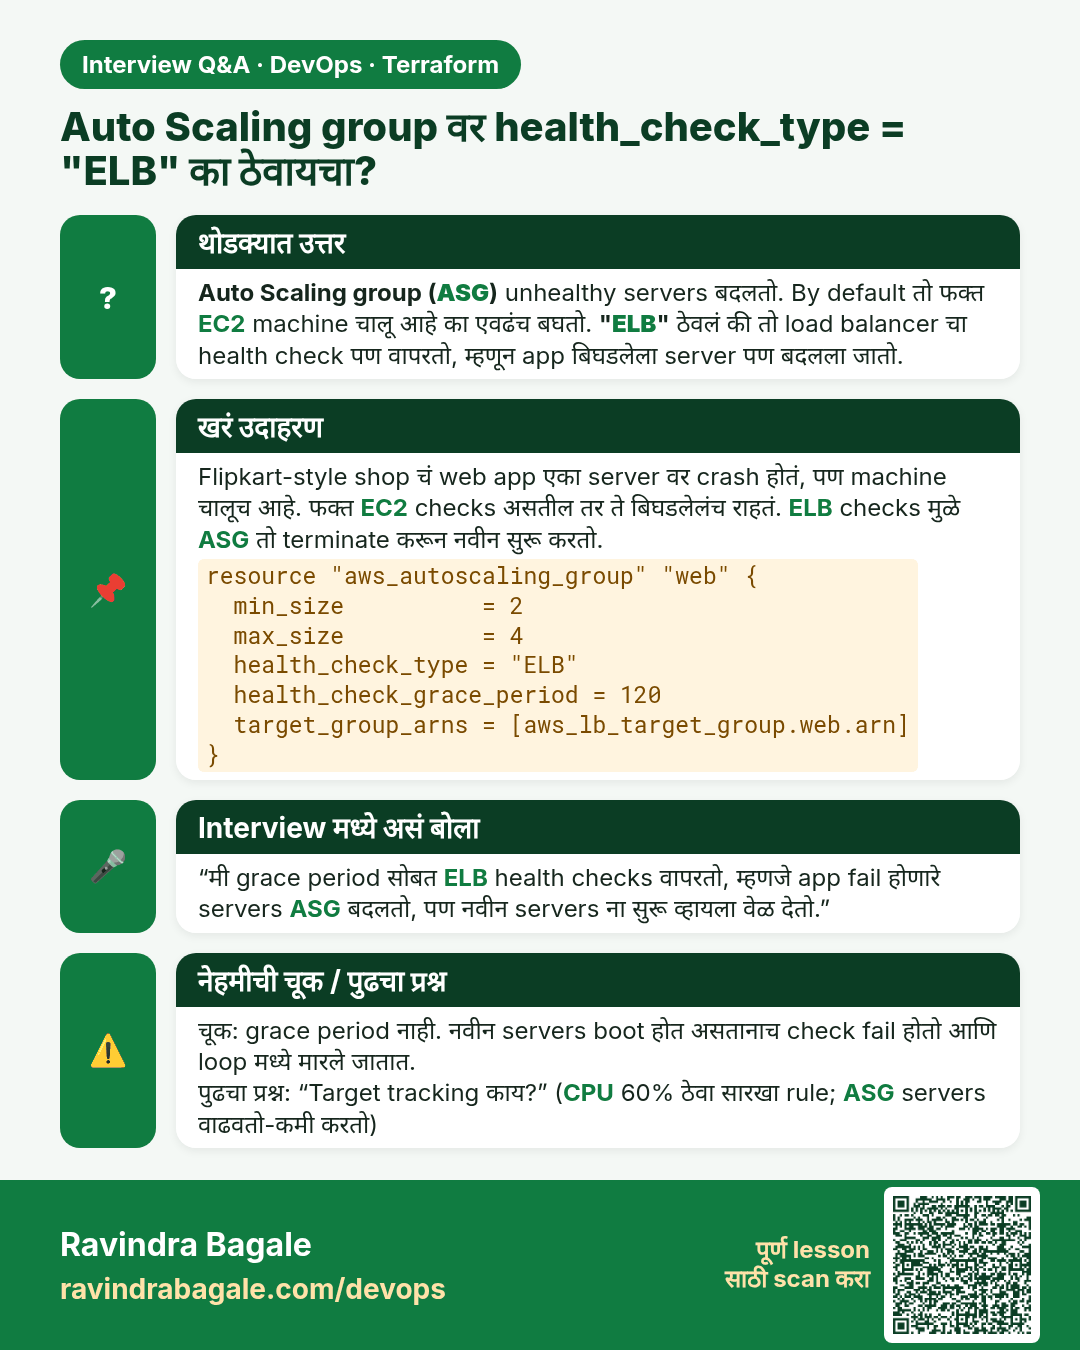
Auto Scaling group वर health_check_type = "ELB" का ठेवायचा? Auto Scaling group (ASG) unhealthy servers बदलतो. By default तो फक्त EC2 machine चालू आहे का एवढंच बघतो. "ELB" ठेवलं की तो load balancer चा health check पण वापरतो, म्हणून app बिघडलेला server पण बदलला जातो.
मुलाखत (Interview) card 7 of 7: Auto Scaling group वर health_check_type = "ELB" का ठेवायचा? · PNG download करा · Card page उघडा

Lesson: 44.7 How to create a launch template and Auto Scaling group

तुलना (Comparison) cards
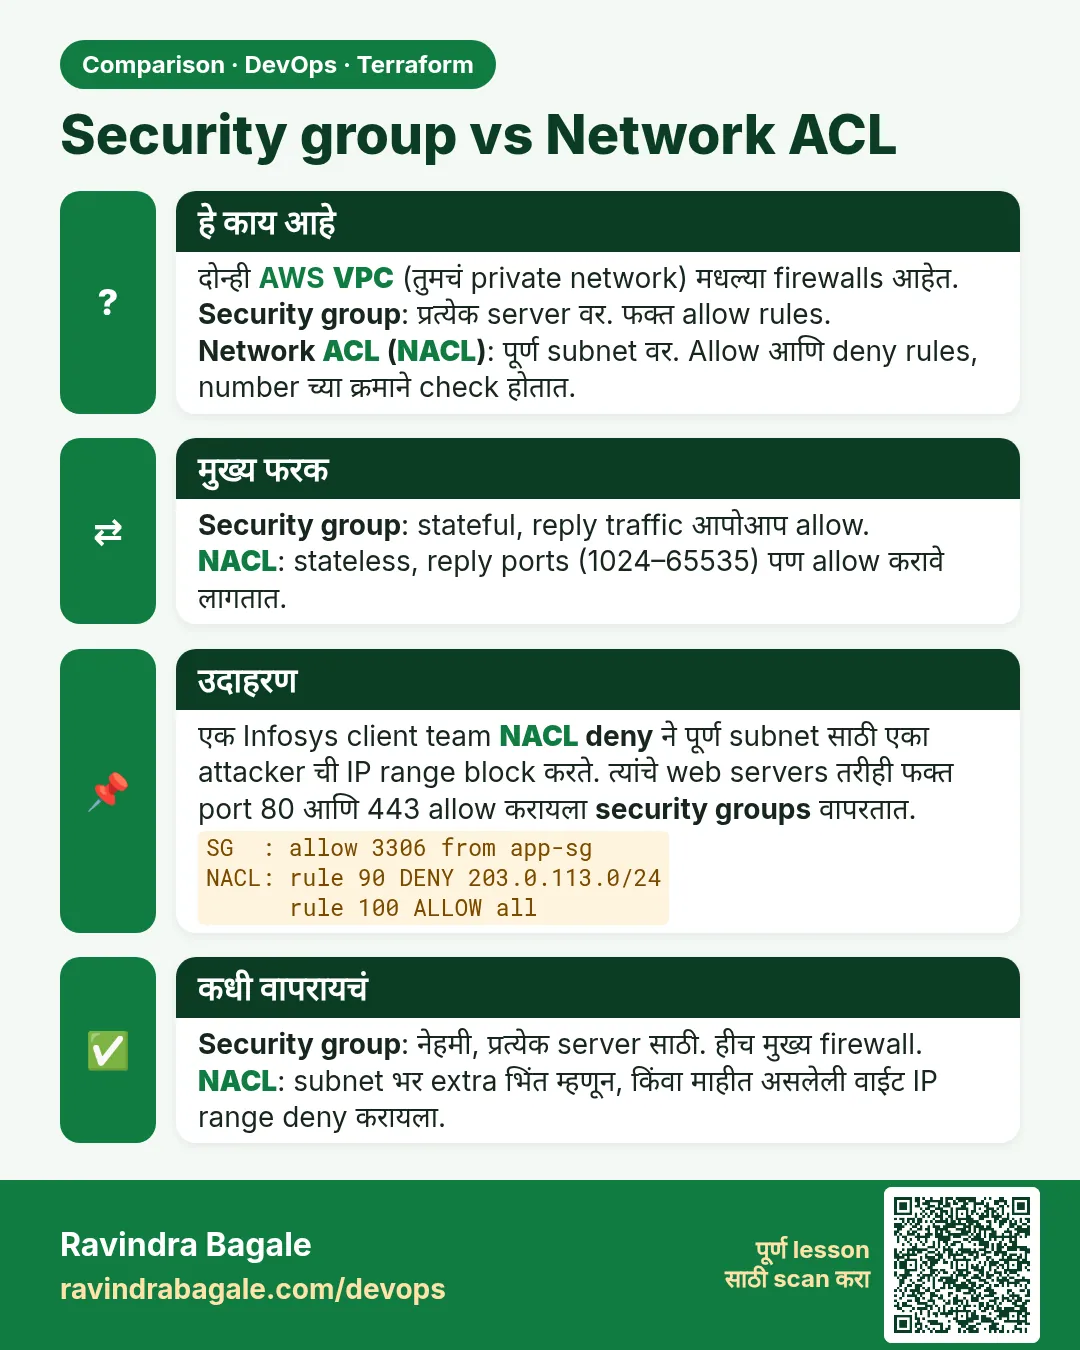
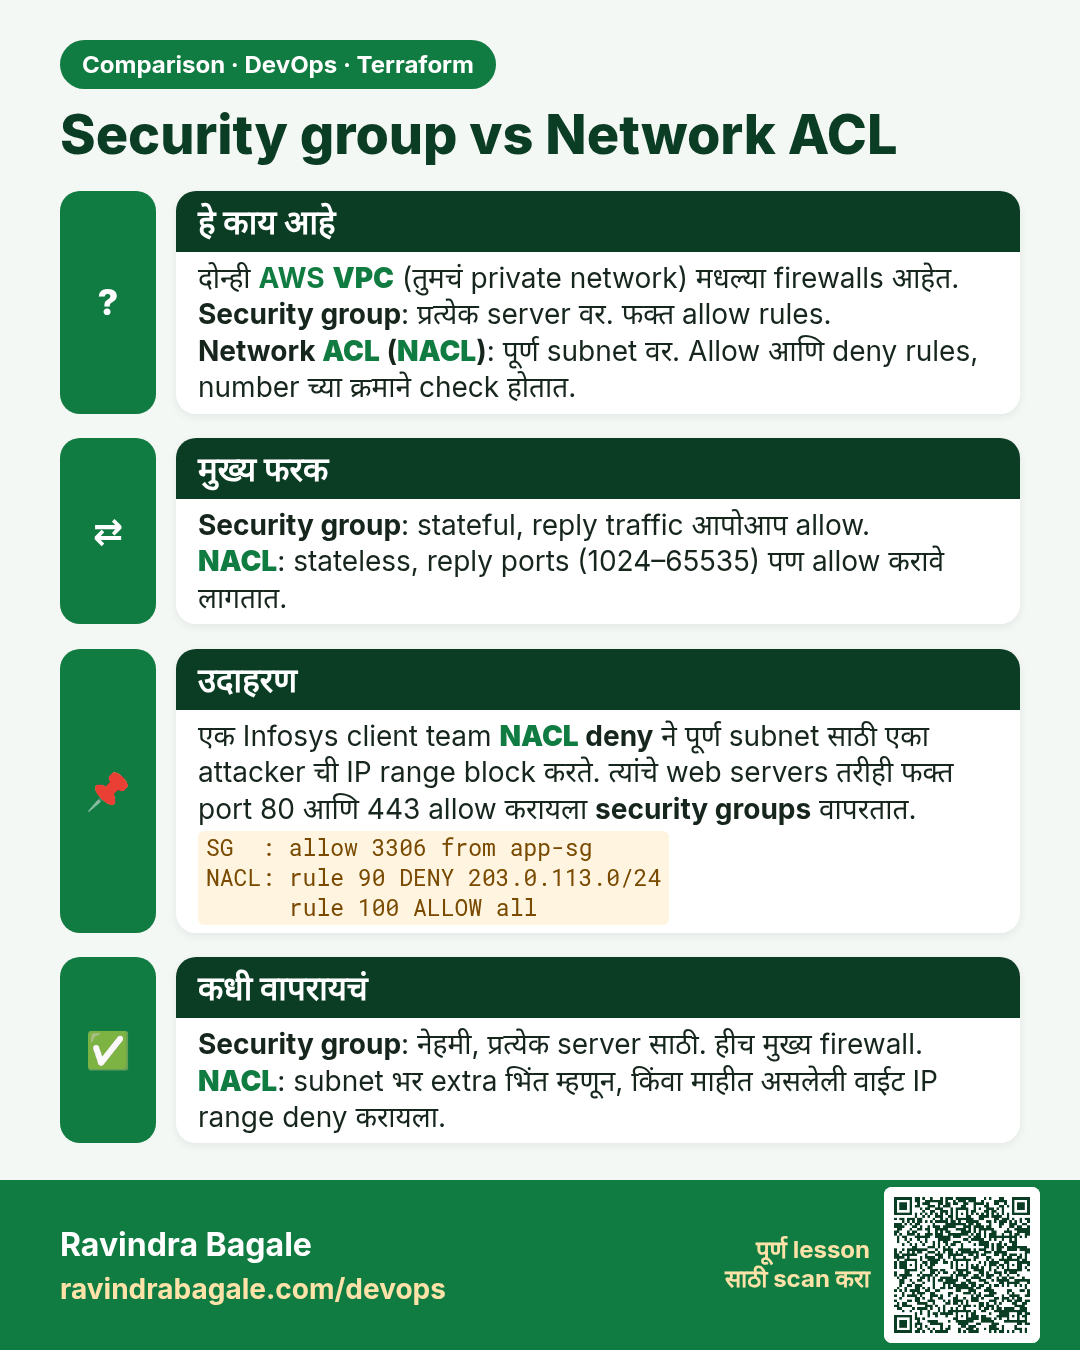
Security group vs Network ACL. दोन्ही AWS VPC (तुमचं private network) मधल्या firewalls आहेत.Security group: प्रत्येक server वर. फक्त allow rules.Network ACL (NACL): पूर्ण subnet वर. Allow आणि deny rules, number च्या क्रमाने check होतात.
तुलना (Comparison) card 1 of 3: Security group vs Network ACL · PNG download करा · Card page उघडा

Lesson: Chapter 44: Terraform AWS Guides EC2 RDS S3 Security Groups IAM ALB and Auto Scaling
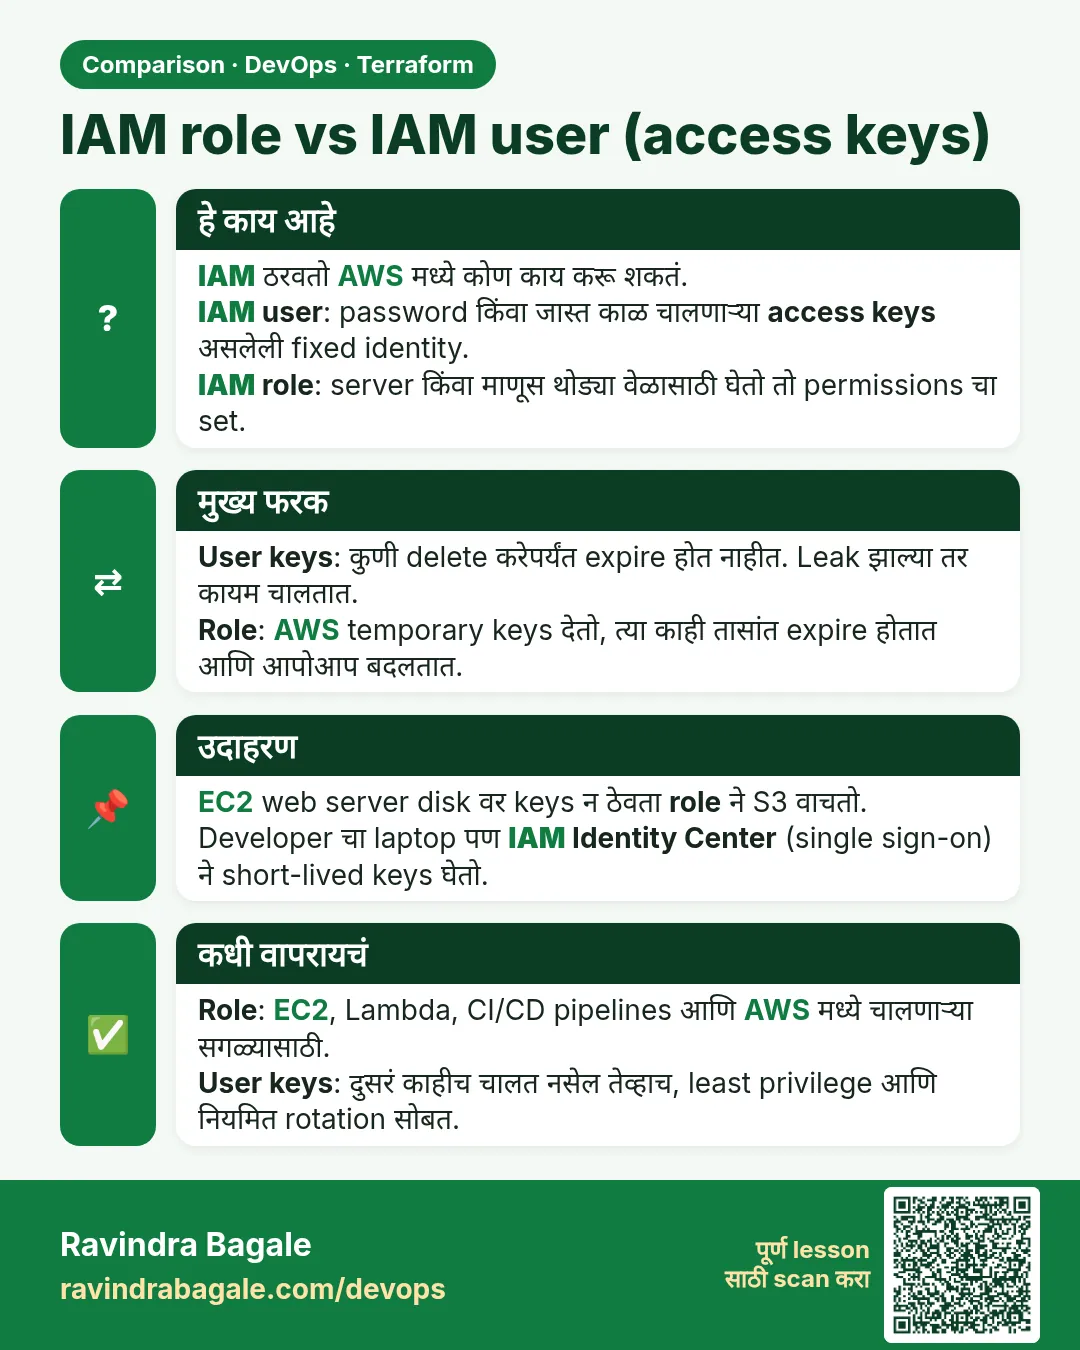
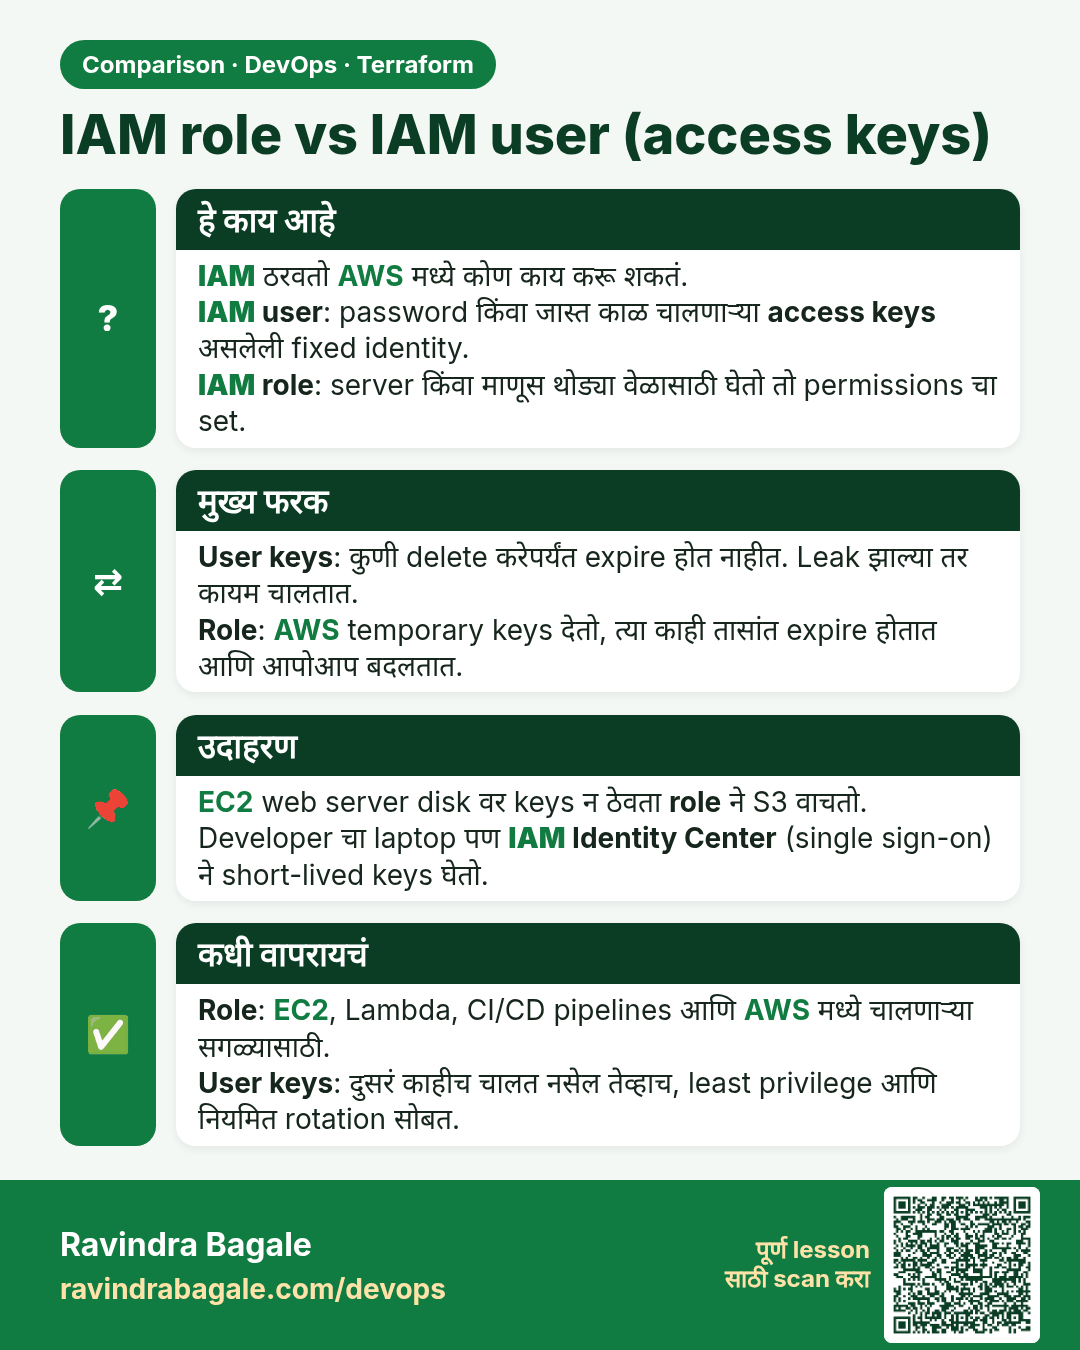
IAM role vs IAM user (access keys). IAM ठरवतो AWS मध्ये कोण काय करू शकतं.IAM user: password किंवा जास्त काळ चालणाऱ्या access keys असलेली fixed identity.IAM role: server किंवा माणूस थोड्या वेळासाठी घेतो तो permissions चा set.
तुलना (Comparison) card 2 of 3: IAM role vs IAM user (access keys) · PNG download करा · Card page उघडा

Lesson: Chapter 44: Terraform AWS Guides EC2 RDS S3 Security Groups IAM ALB and Auto Scaling
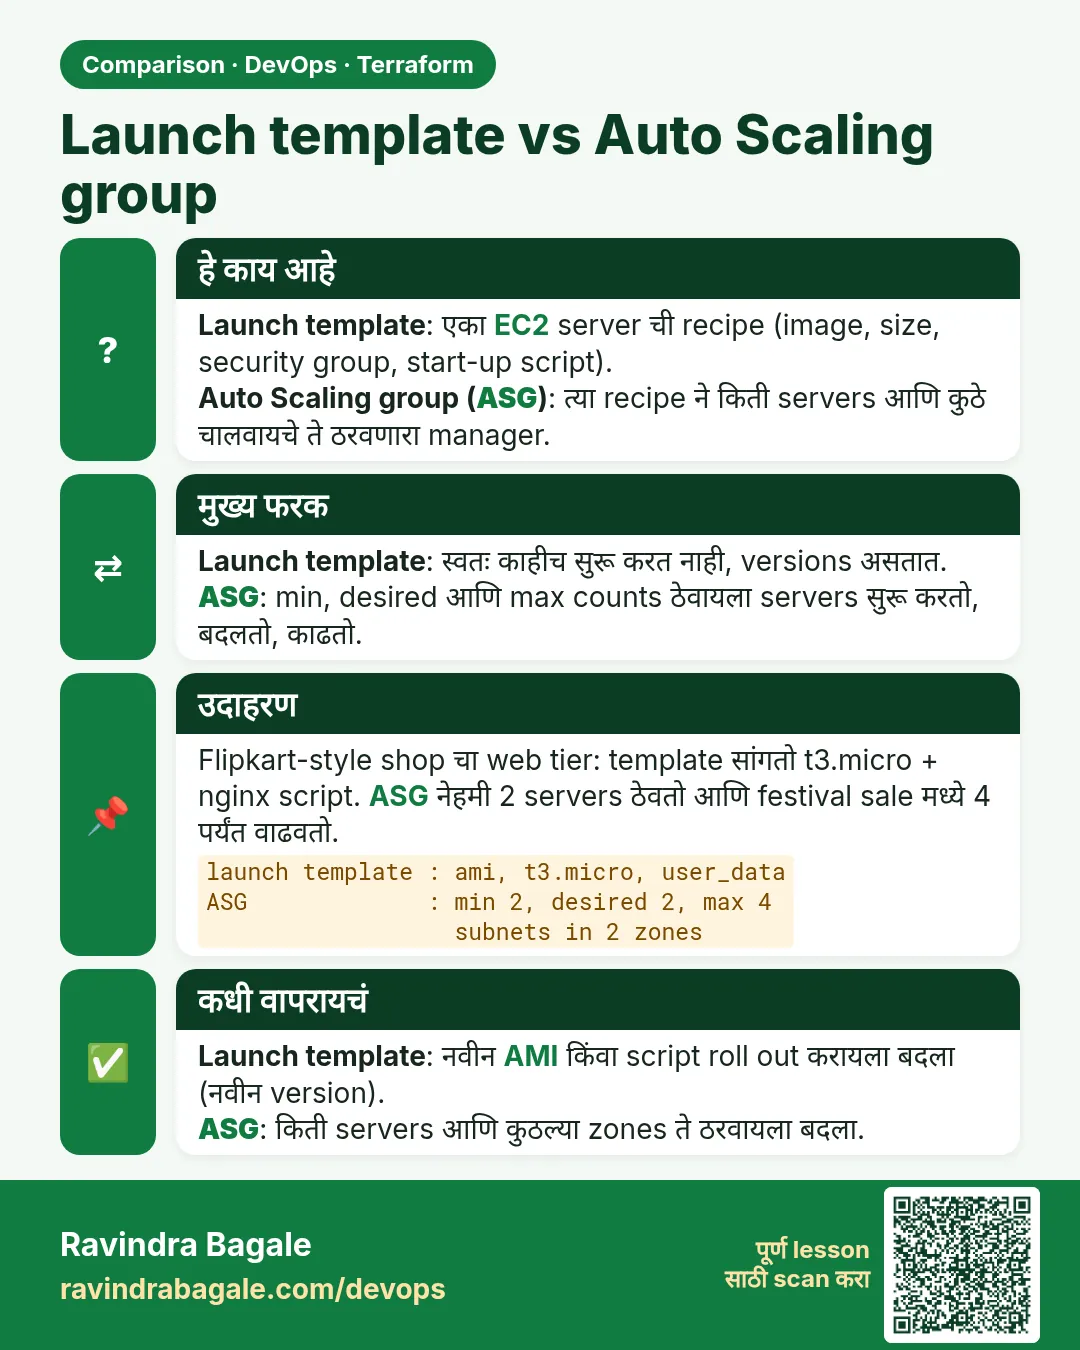
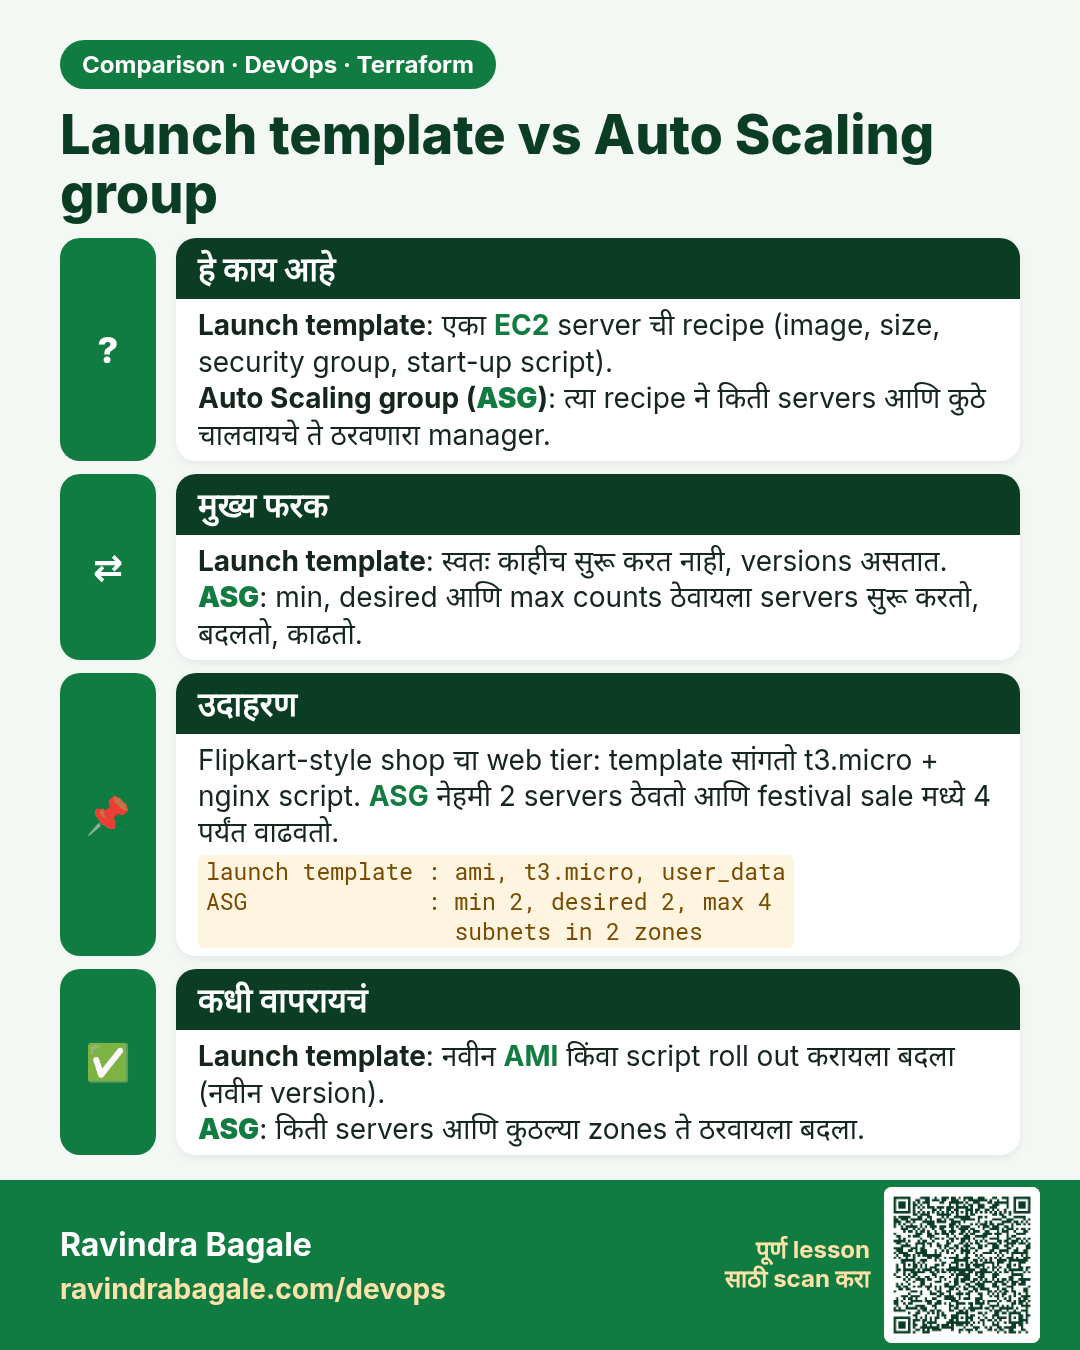
Launch template vs Auto Scaling group. Launch template: एका EC2 server ची recipe (image, size, security group, start-up script).Auto Scaling group (ASG): त्या recipe ने किती servers आणि कुठे चालवायचे ते ठरवणारा manager.
तुलना (Comparison) card 3 of 3: Launch template vs Auto Scaling group · PNG download करा · Card page उघडा

Lesson: Chapter 44: Terraform AWS Guides EC2 RDS S3 Security Groups IAM ALB and Auto Scaling