Ravindra BagaleCourses & study guides मराठी

Ravi Sir's Cards › DevOps

Chapter 39: Terraform Provisioners Secrets and Sensitive Values: मराठी Cards

English cards · Chapter उघडा

उजळणी (Revision) cards

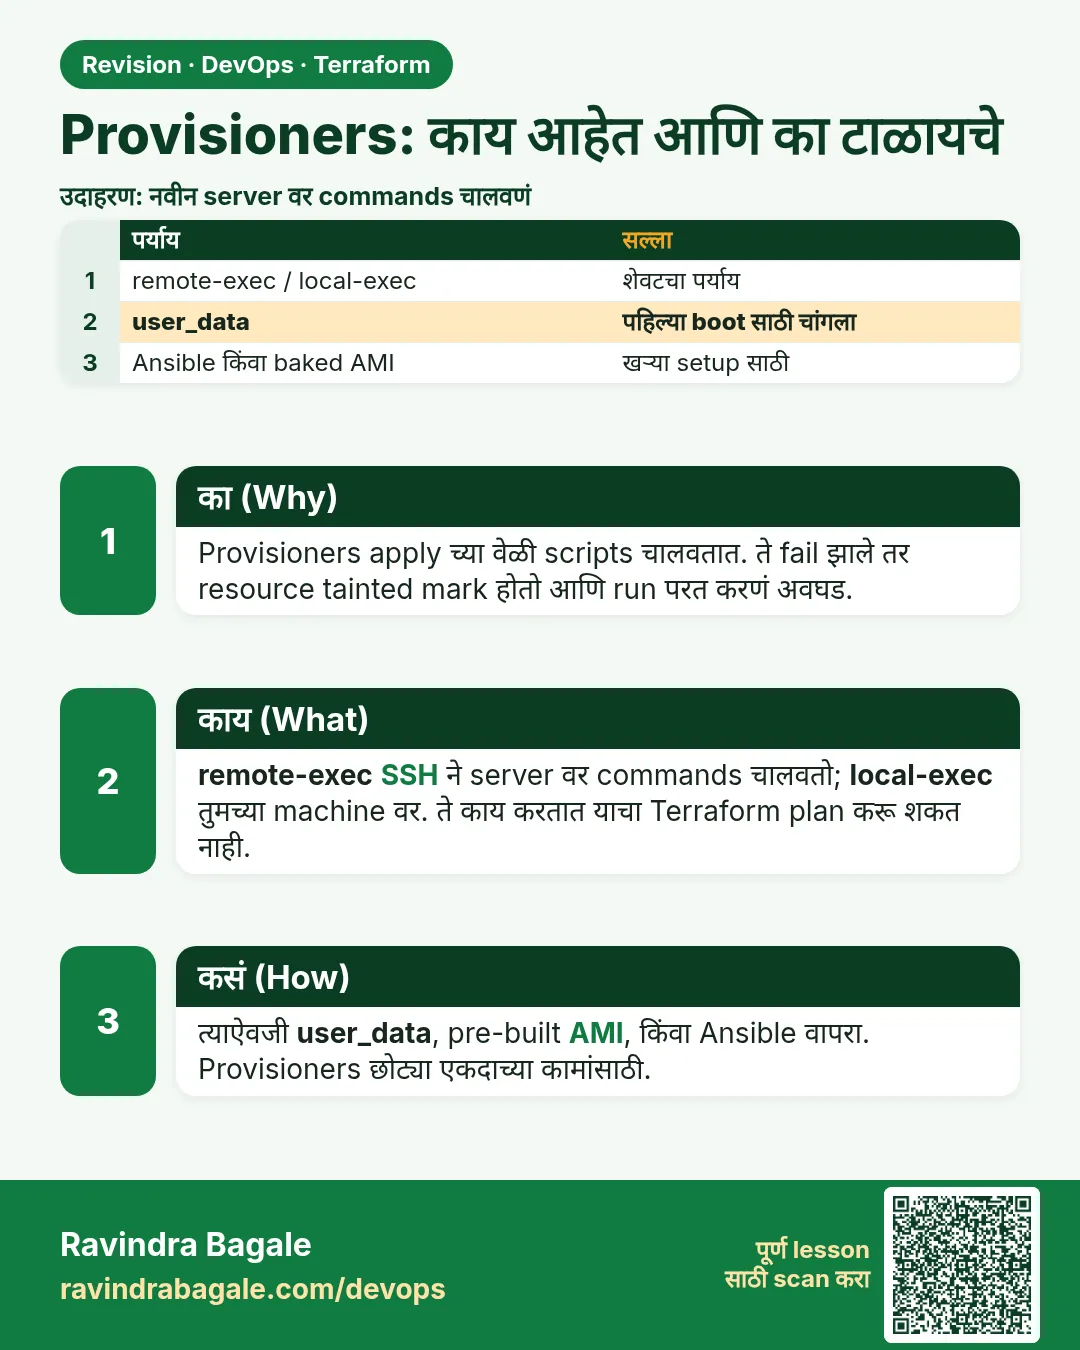
Provisioners: काय आहेत आणि का टाळायचे. Provisioners apply च्या वेळी scripts चालवतात. ते fail झाले तर resource tainted mark होतो आणि run परत करणं अवघड.
उजळणी (Revision) card 1 of 3: Provisioners: काय आहेत आणि का टाळायचे · PNG download करा · Card page उघडा

Lesson: 39.1 Provisioners — what they are and why to avoid them
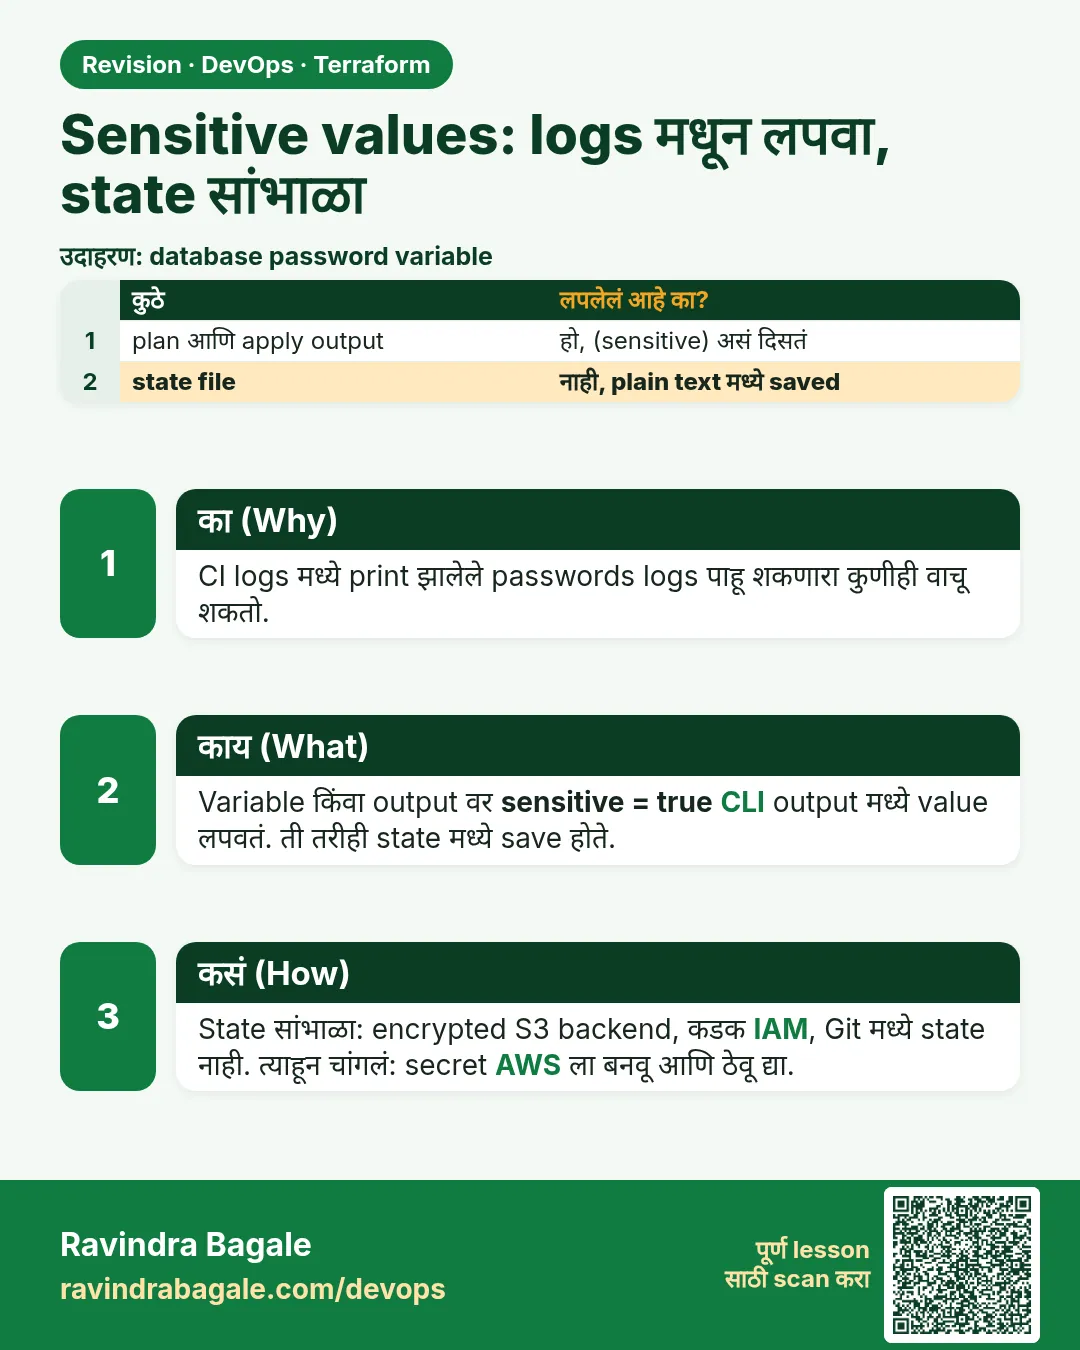
Sensitive values: logs मधून लपवा, state सांभाळा. CI logs मध्ये print झालेले passwords logs पाहू शकणारा कुणीही वाचू शकतो.
उजळणी (Revision) card 2 of 3: Sensitive values: logs मधून लपवा, state सांभाळा · PNG download करा · Card page उघडा

Lesson: 39.2 sensitive values — hide from logs, protect state

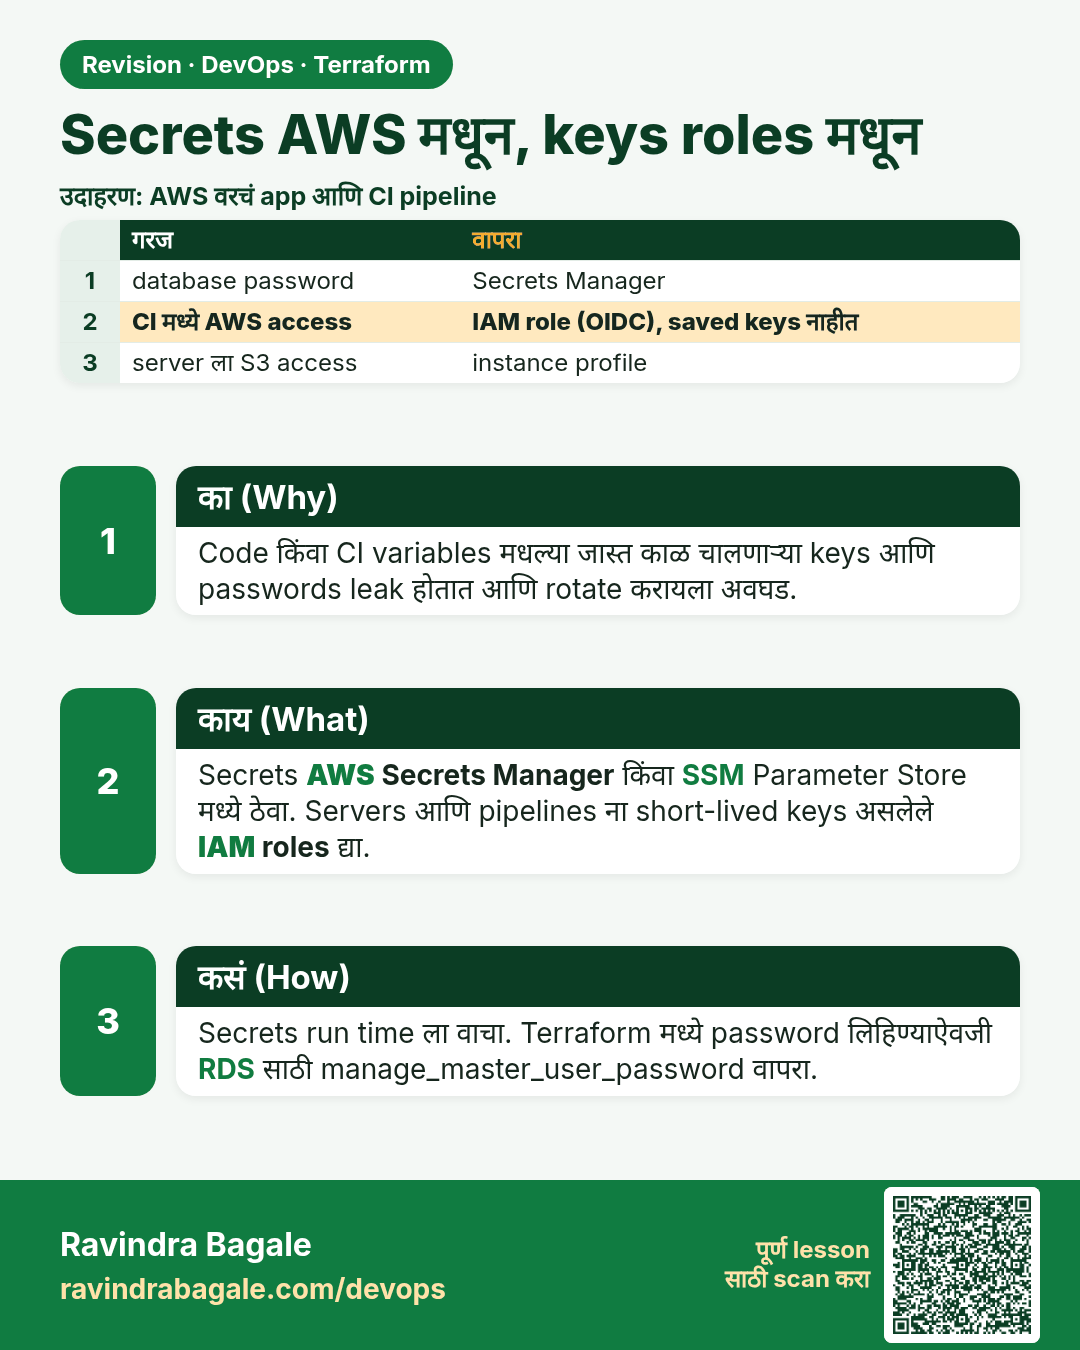
Secrets AWS मधून, keys roles मधून. Code किंवा CI variables मधल्या जास्त काळ चालणाऱ्या keys आणि passwords leak होतात आणि rotate करायला अवघड.
उजळणी (Revision) card 3 of 3: Secrets AWS मधून, keys roles मधून · PNG download करा · Card page उघडा

Lesson: 39.3 Secrets from AWS, keys from roles

मुलाखत (Interview) cards

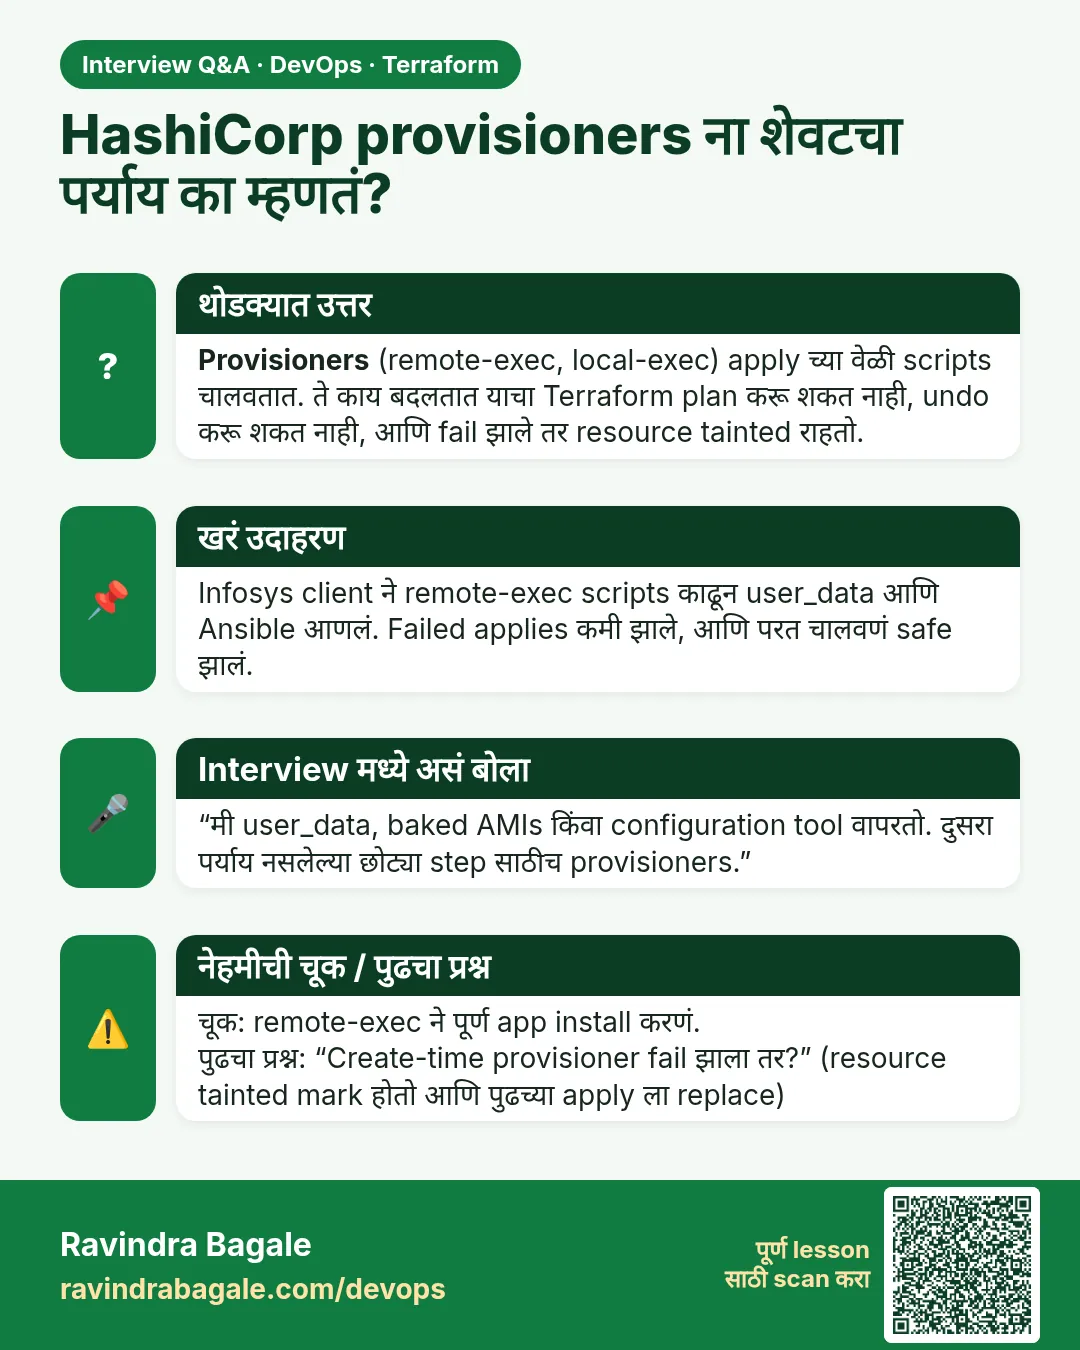
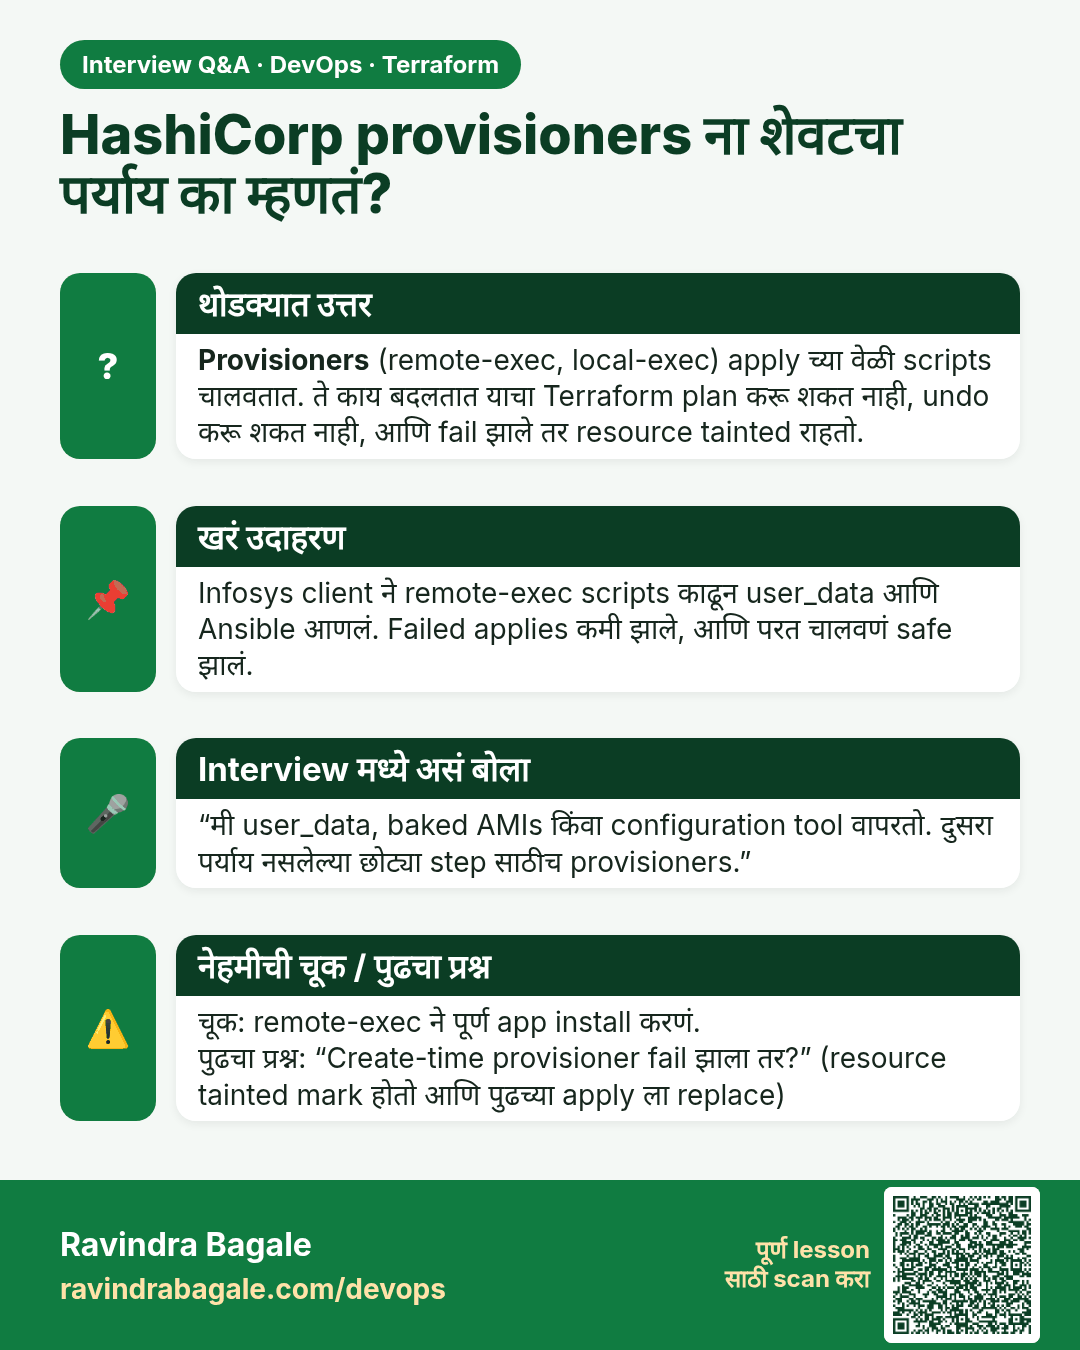
HashiCorp provisioners ना शेवटचा पर्याय का म्हणतं? Provisioners (remote-exec, local-exec) apply च्या वेळी scripts चालवतात. ते काय बदलतात याचा Terraform plan करू शकत नाही, undo करू शकत नाही, आणि fail झाले तर resource tainted राहतो.
मुलाखत (Interview) card 1 of 3: HashiCorp provisioners ना शेवटचा पर्याय का म्हणतं? · PNG download करा · Card page उघडा

Lesson: 39.1 Provisioners — what they are and why to avoid them
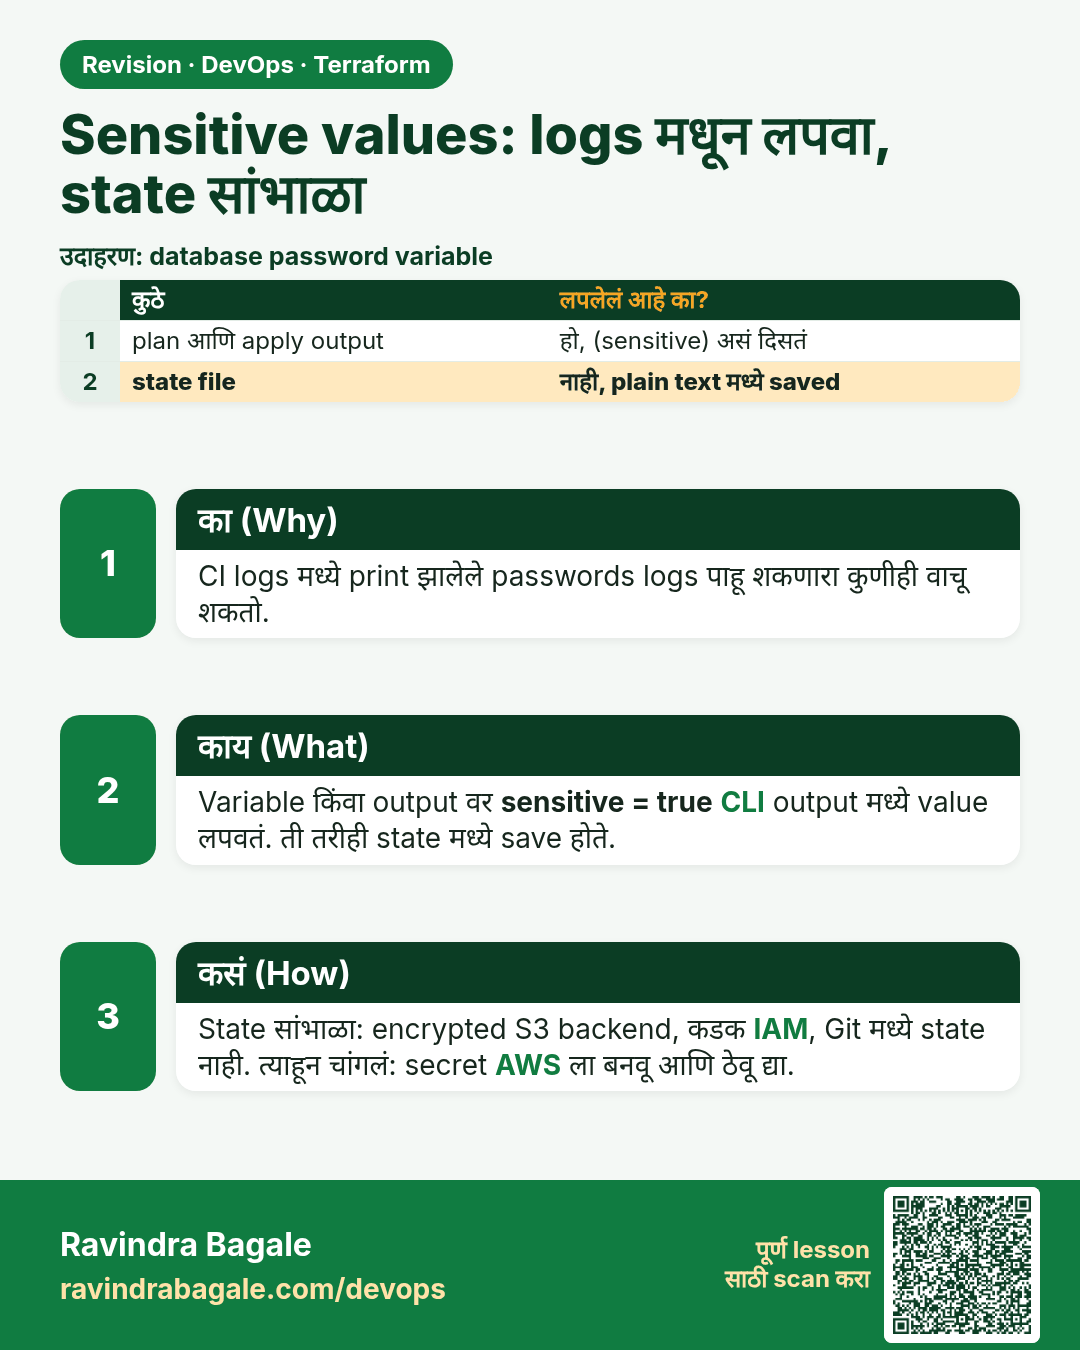
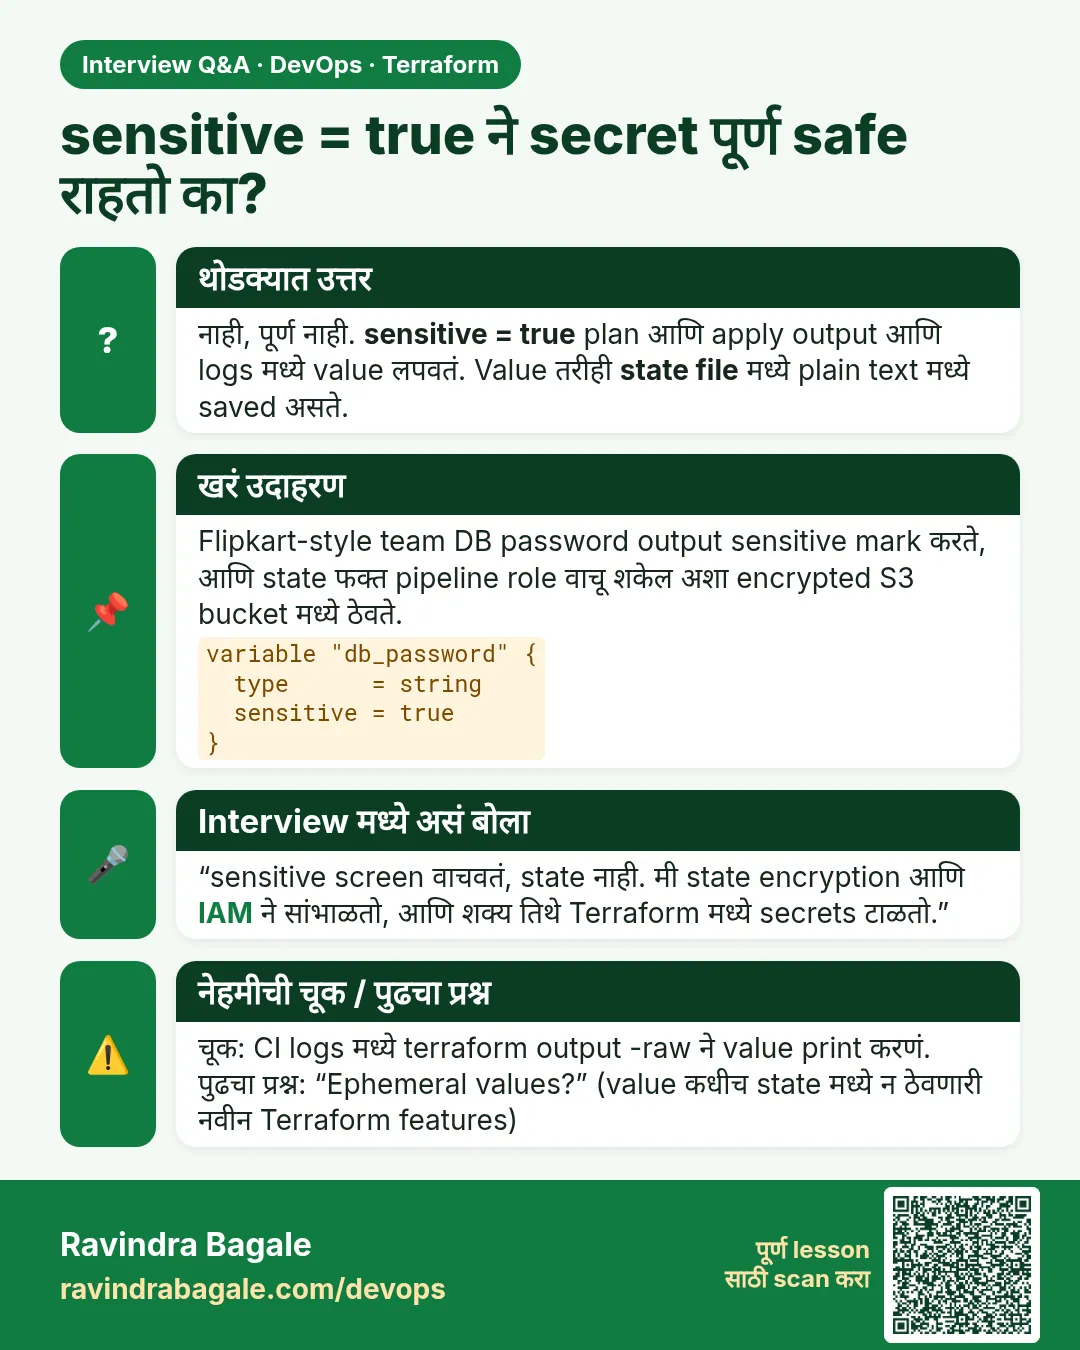
sensitive = true ने secret पूर्ण safe राहतो का? नाही, पूर्ण नाही. sensitive = true plan आणि apply output आणि logs मध्ये value लपवतं. Value तरीही state file मध्ये plain text मध्ये saved असते.
मुलाखत (Interview) card 2 of 3: sensitive = true ने secret पूर्ण safe राहतो का? · PNG download करा · Card page उघडा

Lesson: 39.2 sensitive values — hide from logs, protect state
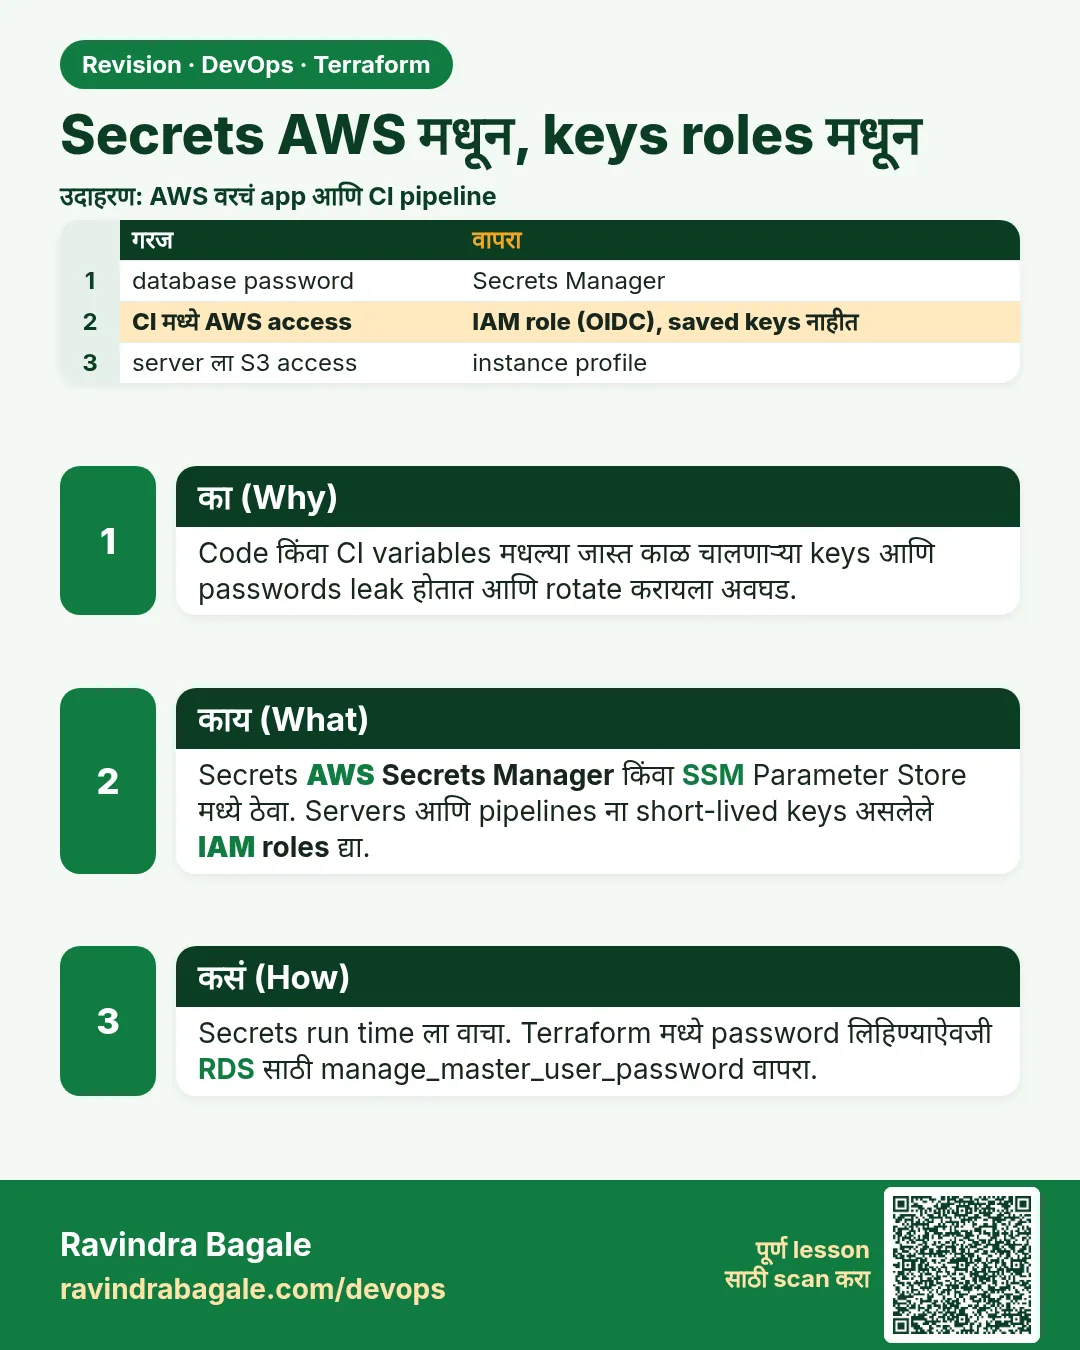
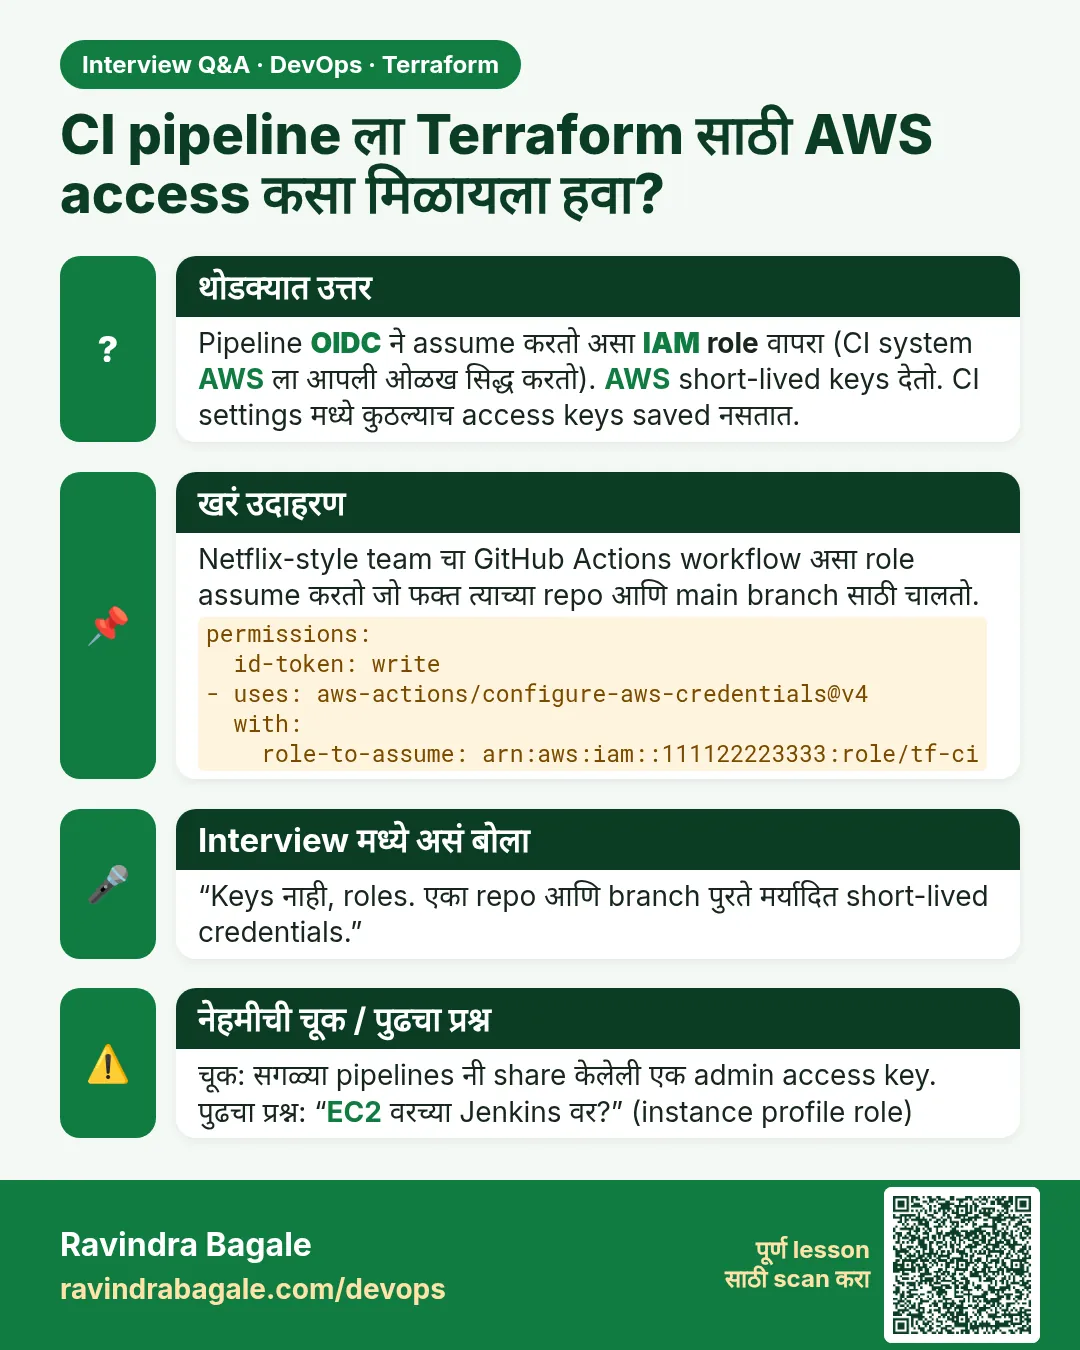
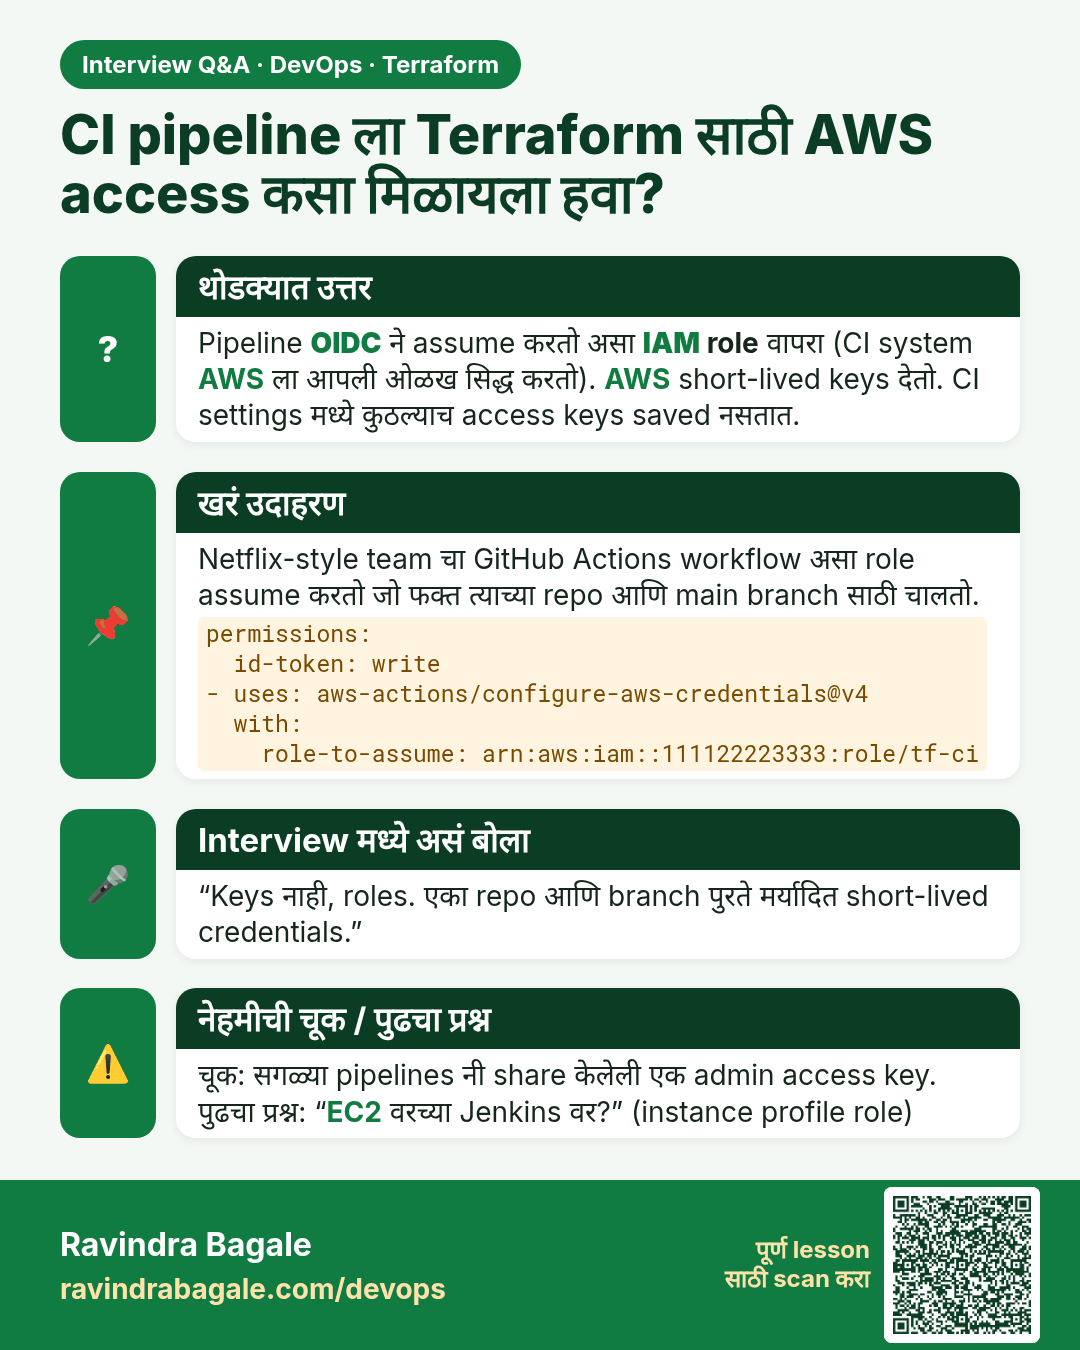
CI pipeline ला Terraform साठी AWS access कसा मिळायला हवा? Pipeline OIDC ने assume करतो असा IAM role वापरा (CI system AWS ला आपली ओळख सिद्ध करतो). AWS short-lived keys देतो. CI settings मध्ये कुठल्याच access keys saved नसतात.
मुलाखत (Interview) card 3 of 3: CI pipeline ला Terraform साठी AWS access कसा मिळायला हवा? · PNG download करा · Card page उघडा

Lesson: 39.3 Secrets from AWS, keys from roles

तुलना (Comparison) cards
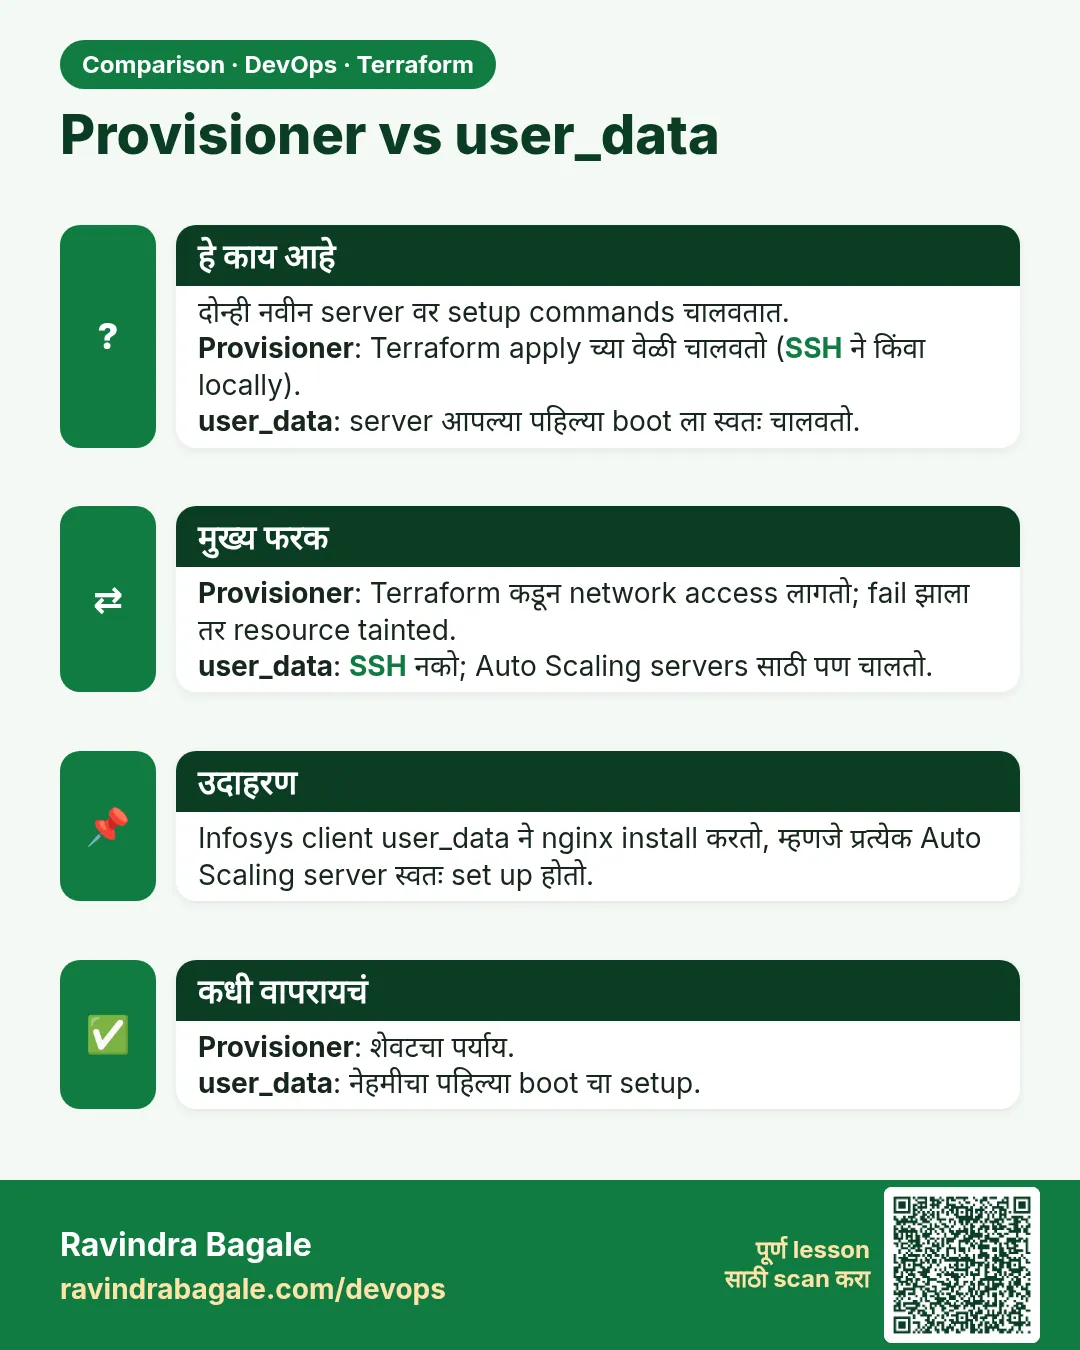
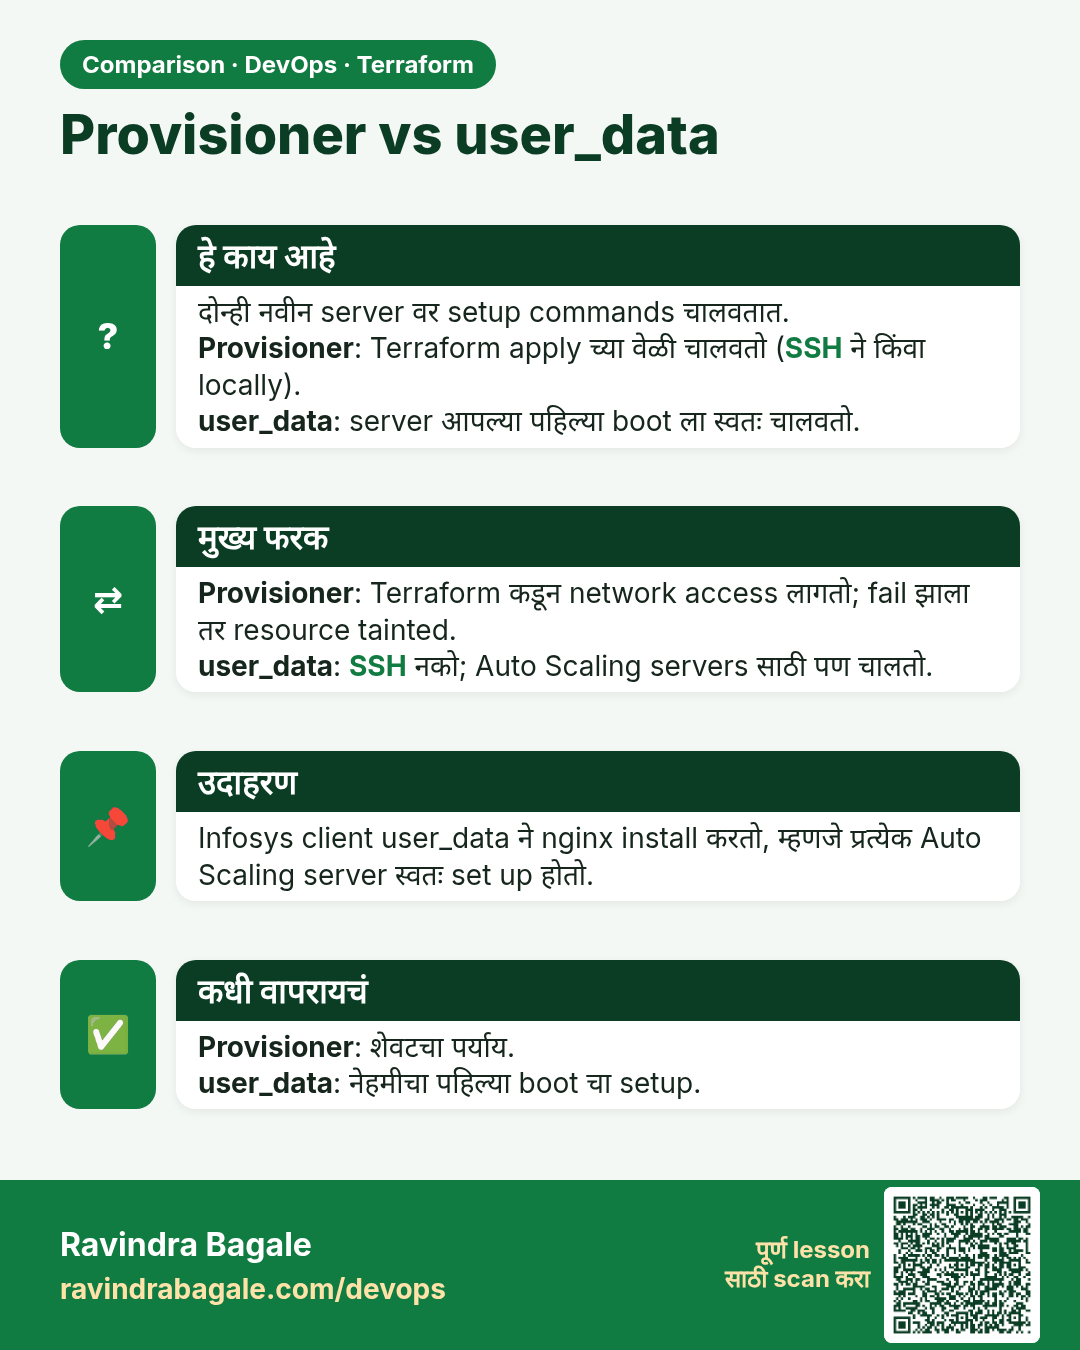
Provisioner vs user_data. दोन्ही नवीन server वर setup commands चालवतात.Provisioner: Terraform apply च्या वेळी चालवतो (SSH ने किंवा locally).user_data: server आपल्या पहिल्या boot ला स्वतः चालवतो.
तुलना (Comparison) card 1 of 3: Provisioner vs user_data · PNG download करा · Card page उघडा

Lesson: Chapter 39: Terraform Provisioners Secrets and Sensitive Values
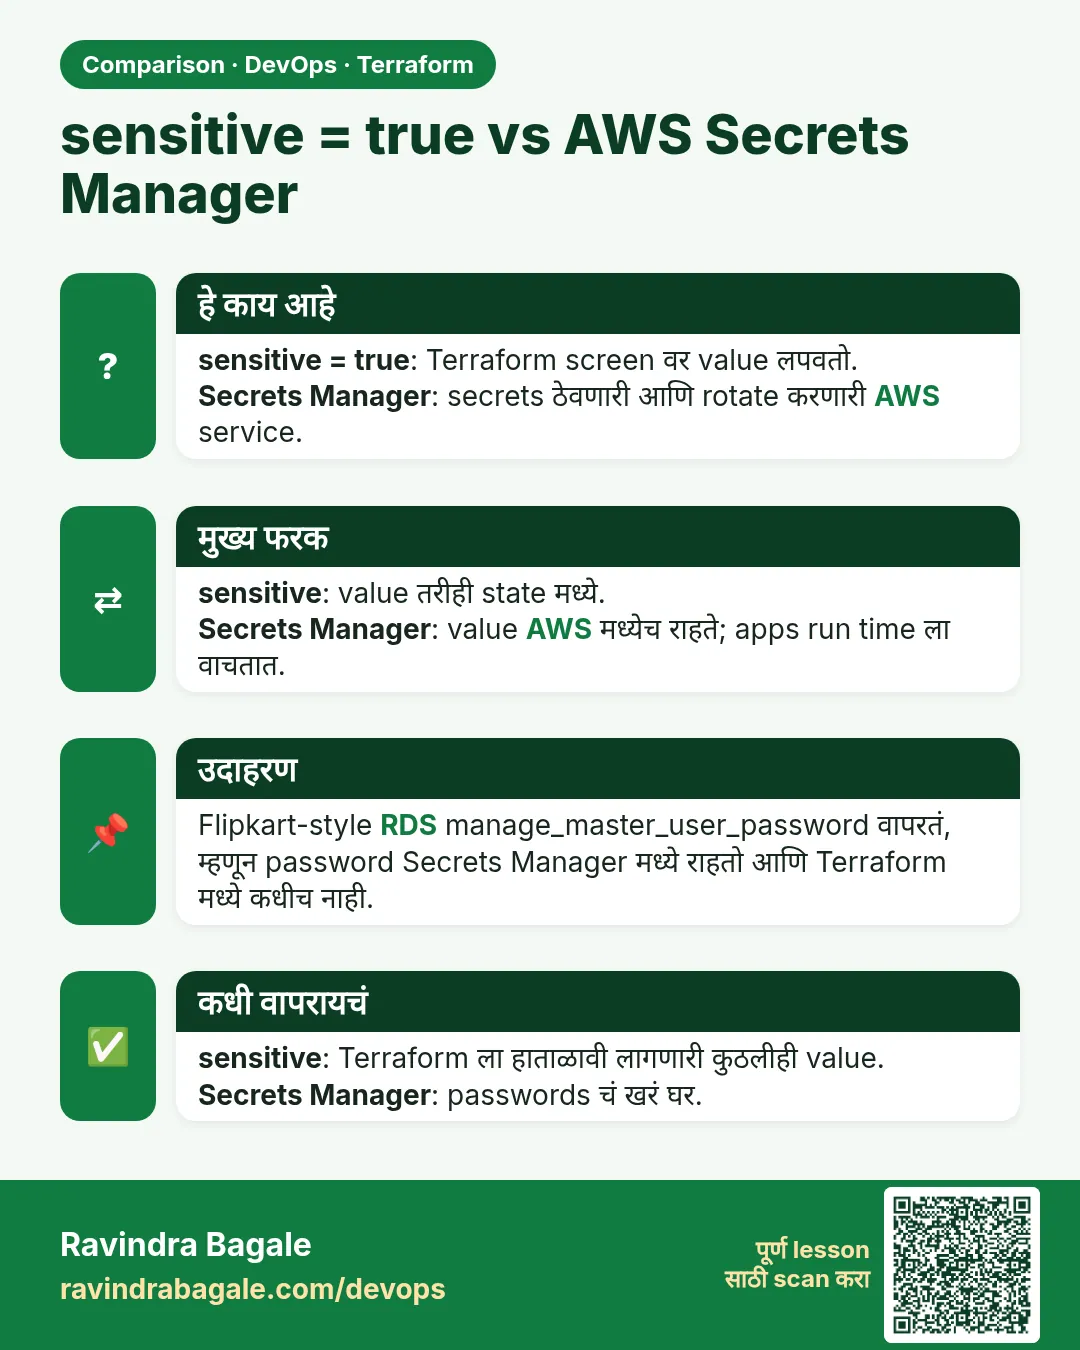
sensitive = true vs AWS Secrets Manager. sensitive = true: Terraform screen वर value लपवतो.Secrets Manager: secrets ठेवणारी आणि rotate करणारी AWS service.
तुलना (Comparison) card 2 of 3: sensitive = true vs AWS Secrets Manager · PNG download करा · Card page उघडा

Lesson: Chapter 39: Terraform Provisioners Secrets and Sensitive Values
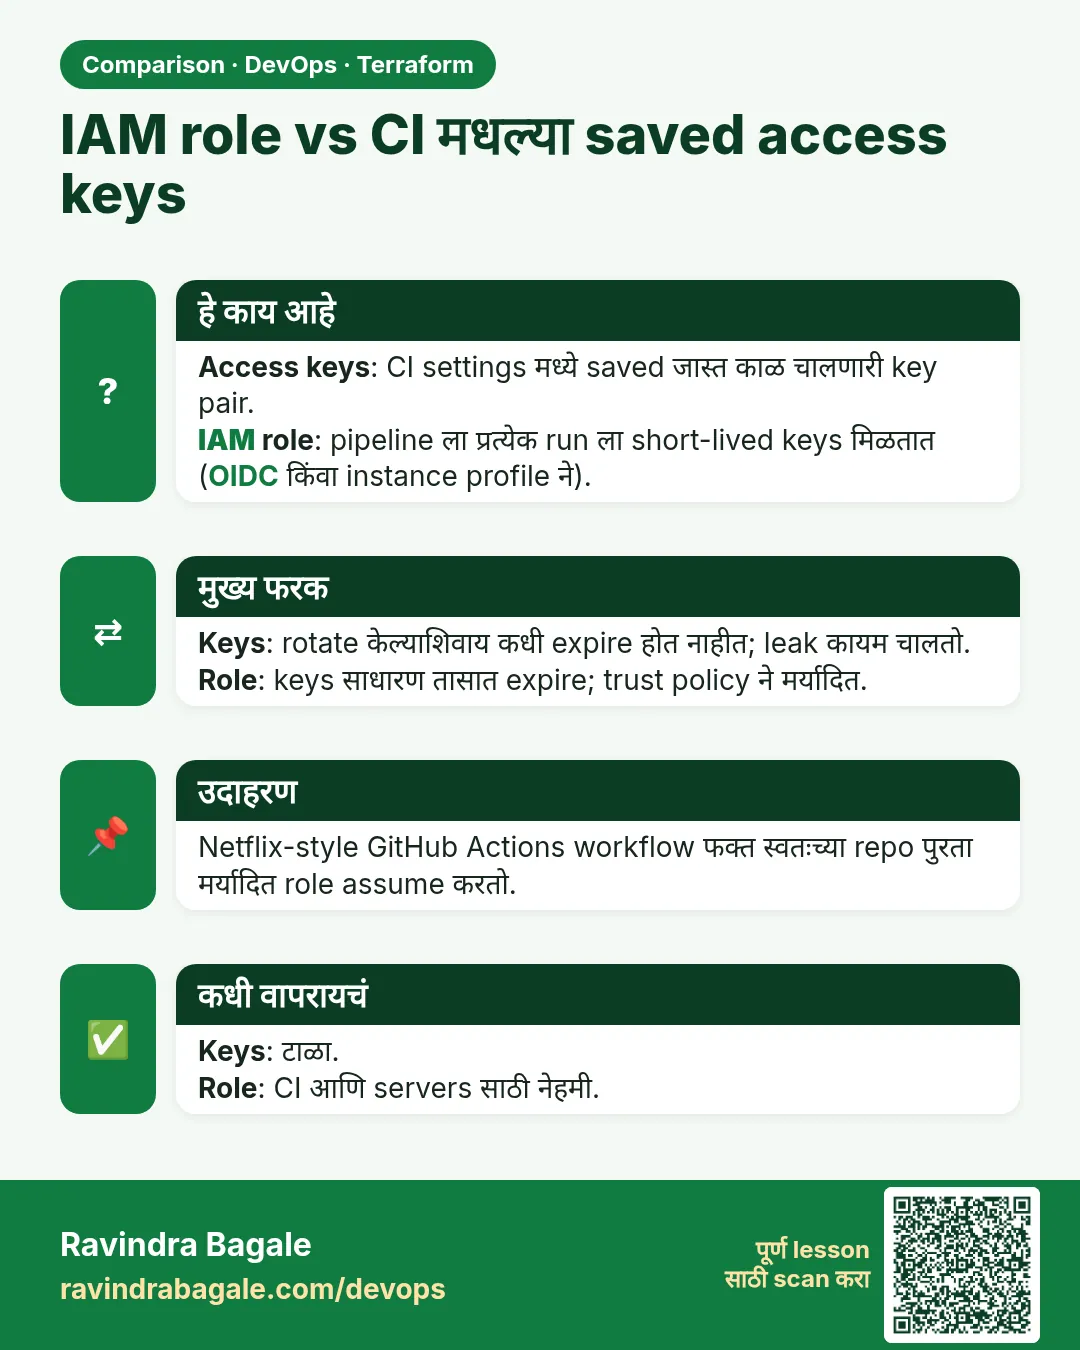
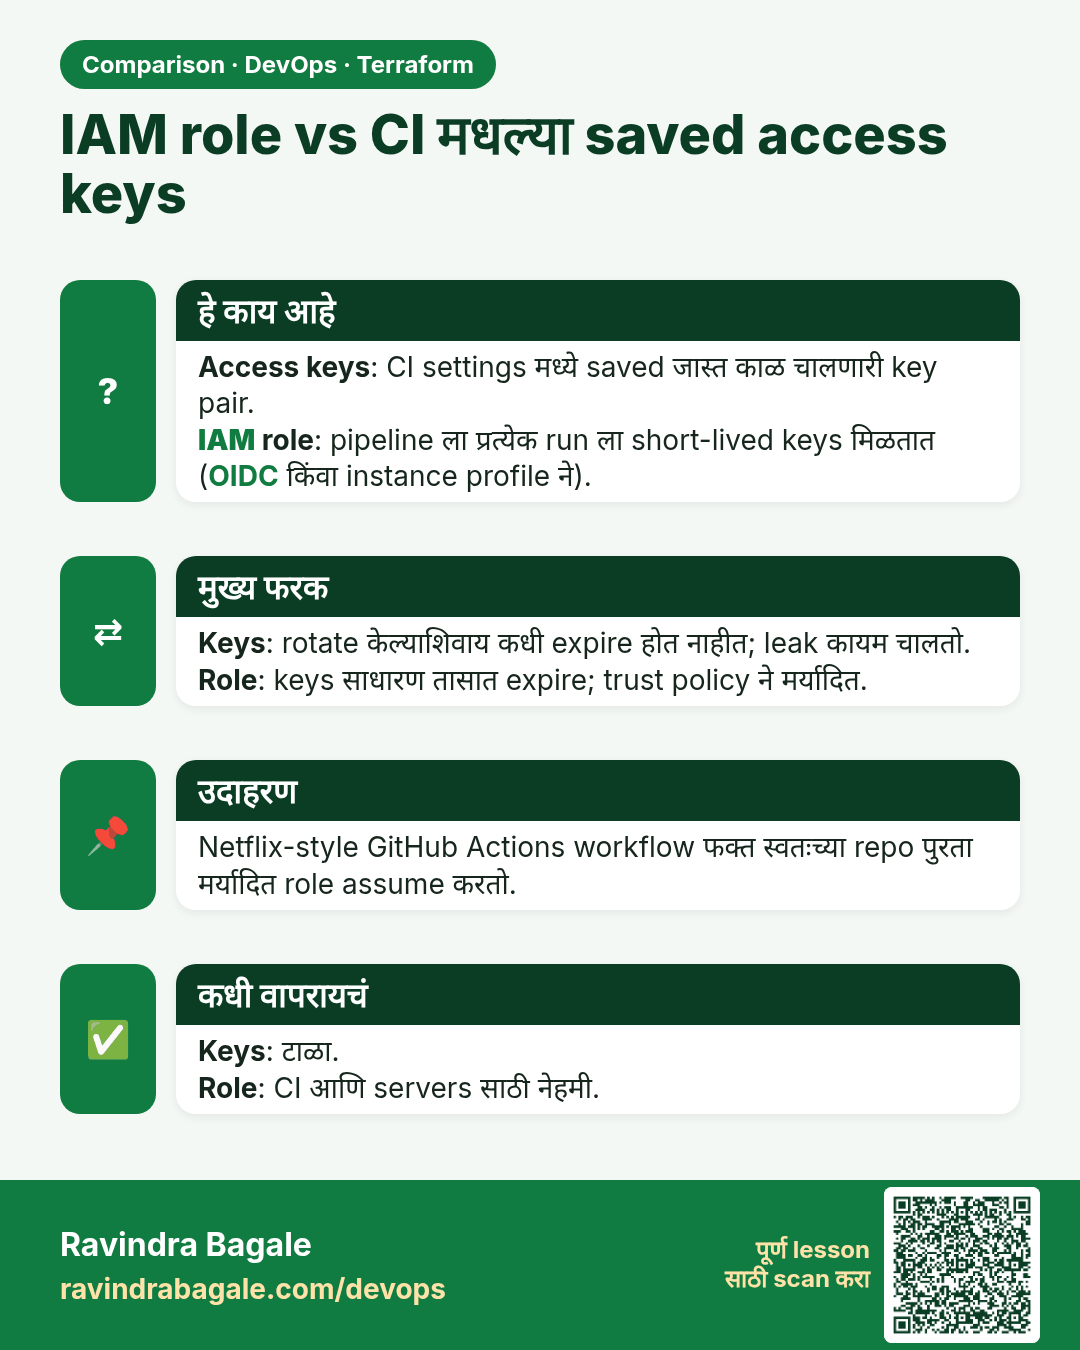
IAM role vs CI मधल्या saved access keys. Access keys: CI settings मध्ये saved जास्त काळ चालणारी key pair.IAM role: pipeline ला प्रत्येक run ला short-lived keys मिळतात (OIDC किंवा instance profile ने).
तुलना (Comparison) card 3 of 3: IAM role vs CI मधल्या saved access keys · PNG download करा · Card page उघडा

Lesson: Chapter 39: Terraform Provisioners Secrets and Sensitive Values