Ravi Sir's Cards › Chapter 55: Docker Security Best Practices, Image Scanning with Trivy, Logging, Monitoring and Docker Swarm Basics
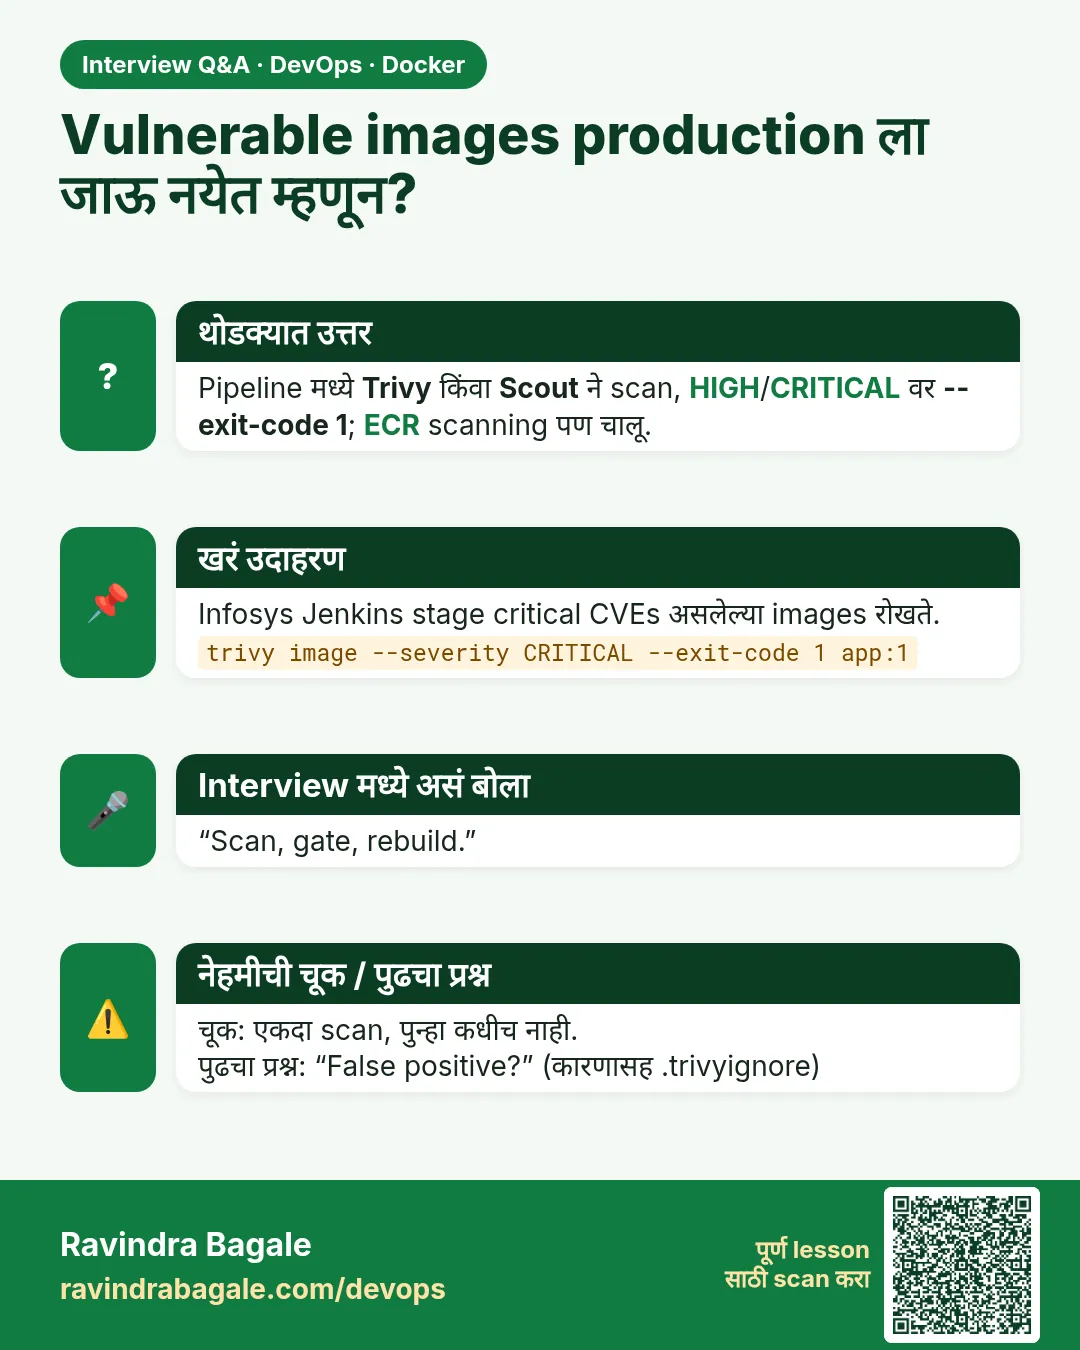
Vulnerable images production ला जाऊ नयेत म्हणून?
Vulnerable images production ला जाऊ नयेत म्हणून? Pipeline मध्ये Trivy किंवा Scout ने scan, HIGH/CRITICAL वर --exit-code 1; ECR scanning पण चालू.
Lesson: 55.4 Scan images: Trivy and Docker Scout · English card